
ToolMage
Đăng nhập

Best 1 An ninh mạng AI tools for CNTT & Bảo mật

Popular An ninh mạng AI tools in CNTT & Bảo mật include Site24x7, helping you work more efficiently.

Site24x7
Freemium

Site24x7

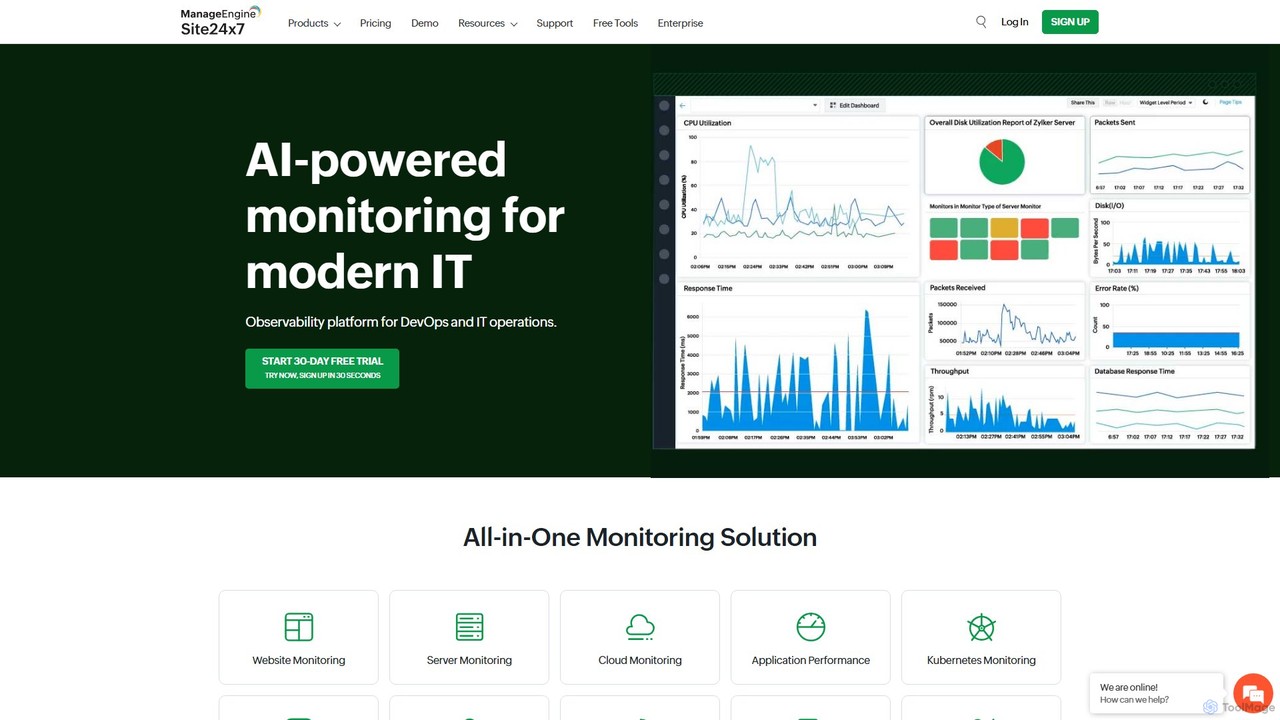
Site24x7 là một nền tảng quan sát toàn diện được hỗ trợ bởi AI dành cho DevOps và vận hành CNTT. Nó cung cấp khả năng giám sát toàn diện cho các trang web, máy chủ, cơ sở hạ tầng đám mây (AWS, Azure, GCP), mạng và ứng dụng từ một bảng điều khiển duy nhất. Nó giúp đảm bảo thời gian hoạt động, khắc phục sự cố hiệu suất và tối ưu hóa trải nghiệm người dùng.

Khả năng quan sát
Visits 1MFavorites 124Likes 108

About An ninh mạng

Công cụ An ninh mạng là các giải pháp được hỗ trợ bởi AI, được thiết kế để bảo vệ cơ sở hạ tầng mạng và dữ liệu của tổ chức khỏi các mối đe dọa mạng. Các công cụ này tận dụng học máy và phân tích nâng cao để phát hiện, ngăn chặn và phản ứng với nhiều sự cố bảo mật khác nhau trong thời gian thực. Chúng tăng cường các biện pháp bảo mật truyền thống bằng cách xác định các mẫu tấn công tinh vi, các bất thường và lỗ hổng mà các nhà phân tích con người có thể bỏ sót, đảm bảo khả năng phòng thủ mạnh mẽ trong bối cảnh CNTT & An ninh rộng lớn hơn.

Tính năng cốt lõi

  • Phát hiện mối đe dọa theo thời gian thực: Xác định và cảnh báo về các hoạt động độc hại, phần mềm độc hại và các nỗ lực xâm nhập ngay khi chúng xảy ra.
  • Quản lý lỗ hổng: Quét mạng để tìm điểm yếu, cấu hình sai và các hệ thống chưa được vá lỗi, cung cấp các khuyến nghị khắc phục.
  • Phát hiện bất thường hành vi: Thiết lập các đường cơ sở về hành vi mạng bình thường để gắn cờ các hoạt động bất thường cho thấy có sự vi phạm.
  • Phản ứng sự cố tự động: Khởi tạo các hành động được xác định trước như chặn địa chỉ IP hoặc cách ly các thiết bị bị xâm phạm khi phát hiện mối đe dọa.
  • Ngăn chặn mất dữ liệu (DLP): Giám sát và kiểm soát dữ liệu đang truyền và dữ liệu tĩnh để ngăn chặn truy cập trái phép hoặc rò rỉ thông tin nhạy cảm.

Trường hợp sử dụng

Các công cụ An ninh mạng rất cần thiết cho các nhóm bảo mật CNTT, quản trị viên mạng và cán bộ tuân thủ trên tất cả các ngành. Chúng được sử dụng để liên tục giám sát lưu lượng mạng, bảo vệ các điểm cuối, bảo vệ môi trường đám mây và đảm bảo tuân thủ quy định. Các công cụ này giúp duy trì tính liên tục của doanh nghiệp bằng cách chủ động phòng thủ chống lại ransomware, lừa đảo và các mối đe dọa nội bộ.

Cách chọn

Khi chọn công cụ An ninh mạng, hãy xem xét phạm vi bảo vệ (tại chỗ, đám mây, lai), khả năng tích hợp với cơ sở hạ tầng bảo mật hiện có, độ chính xác của việc phát hiện mối đe dọa và mức độ tự động hóa được cung cấp để phản ứng sự cố. Đánh giá khả năng mở rộng, dễ quản lý và các tính năng báo cáo tuân thủ để đảm bảo nó đáp ứng tư thế bảo mật cụ thể và các yêu cầu quy định của tổ chức bạn.

An ninh mạng use cases

1

Phát hiện và cảnh báo mối đe dọa tự động

Một nhóm bảo mật CNTT của công ty sử dụng các công cụ An ninh mạng được hỗ trợ bởi AI để liên tục giám sát lưu lượng mạng nhằm tìm kiếm các hoạt động đáng ngờ. Hệ thống AI tự động phát hiện các bất thường như truyền dữ liệu bất thường, cố gắng truy cập trái phép hoặc các chữ ký phần mềm độc hại đã biết, tạo ra các cảnh báo theo thời gian thực. Điều này cho phép nhóm nhanh chóng điều tra và giảm thiểu các vi phạm tiềm ẩn, giảm đáng kể thời gian phát hiện và phản ứng với các mối đe dọa mạng so với việc giám sát thủ công.

2

Quét lỗ hổng và khắc phục chủ động

Một quản trị viên mạng triển khai các công cụ An ninh mạng do AI điều khiển để thực hiện quét tự động, thường xuyên toàn bộ cơ sở hạ tầng mạng, bao gồm máy chủ, máy trạm và thiết bị IoT. Các công cụ này xác định phần mềm chưa được vá lỗi, tường lửa cấu hình sai và các cổng mở, sau đó ưu tiên các lỗ hổng dựa trên mức độ nghiêm trọng và khả năng khai thác của chúng. Điều này cho phép quản trị viên chủ động áp dụng các bản vá và cấu hình lại cài đặt, ngăn chặn kẻ tấn công khai thác các điểm yếu đã biết trước khi chúng có thể gây ra thiệt hại.

3

Tăng cường bảo mật mạng đám mây

Một kiến trúc sư đám mây sử dụng các công cụ An ninh mạng được hỗ trợ bởi AI để bảo mật môi trường đa đám mây của tổ chức mình. Các công cụ này cung cấp khả năng giám sát liên tục lưu lượng mạng đám mây, xác định các cấu hình sai trong các nhóm bảo mật đám mây và phát hiện các nỗ lực truy cập trái phép vào tài nguyên đám mây. Bằng cách tận dụng AI, kiến trúc sư có thể đảm bảo các chính sách bảo mật nhất quán trên các nhà cung cấp đám mây khác nhau và tự động khắc phục các vi phạm tuân thủ, bảo vệ dữ liệu nhạy cảm được lưu trữ và xử lý trên đám mây khỏi các mối đe dọa đang phát triển.

4

Phát hiện và ngăn chặn mối đe dọa nội bộ

Một doanh nghiệp lớn sử dụng các công cụ An ninh mạng do AI điều khiển để giám sát hành vi mạng của nhân viên nhằm tìm kiếm các dấu hiệu đe dọa nội bộ. AI thiết lập các đường cơ sở cho hoạt động bình thường của người dùng và gắn cờ các sai lệch, chẳng hạn như truy cập bất thường vào các tệp nhạy cảm, cố gắng vượt qua các kiểm soát bảo mật hoặc rò rỉ dữ liệu ra bộ nhớ ngoài. Việc giám sát chủ động này giúp nhóm bảo mật xác định và can thiệp vào các mối đe dọa nội bộ tiềm ẩn, dù là độc hại hay vô ý, trước khi xảy ra các vi phạm dữ liệu hoặc xâm phạm hệ thống đáng kể.

5

Kiểm toán và báo cáo tuân thủ tự động

Một tổ chức tài chính sử dụng các công cụ An ninh mạng được hỗ trợ bởi AI để tự động hóa việc kiểm toán tuân thủ các quy định như GDPR, HIPAA hoặc PCI DSS. Các công cụ này liên tục đánh giá cấu hình mạng, kiểm soát truy cập và các thực hành xử lý dữ liệu theo các tiêu chuẩn tuân thủ được xác định trước. Chúng tạo ra các báo cáo chi tiết nêu bật các lĩnh vực không tuân thủ và đề xuất các hành động khắc phục, giảm đáng kể công sức thủ công và thời gian cần thiết cho việc kiểm toán, đồng thời đảm bảo tổ chức duy trì một lập trường quy định mạnh mẽ.

6

Phân đoạn mạng và kiểm soát truy cập thông minh

Một quản lý CNTT triển khai các công cụ An ninh mạng do AI điều khiển để thực thi phân đoạn mạng chi tiết và kiểm soát truy cập động. AI phân tích vai trò người dùng, loại thiết bị và nhu cầu ứng dụng để tự động tạo và điều chỉnh các phân đoạn mạng, hạn chế sự di chuyển ngang của những kẻ tấn công tiềm năng. Nó cũng thực thi quyền truy cập tối thiểu, đảm bảo người dùng và thiết bị chỉ truy cập các tài nguyên thực sự cần thiết cho chức năng của họ, từ đó giảm thiểu bề mặt tấn công và ngăn chặn các vi phạm hiệu quả hơn.

An ninh mạng FAQ

Công cụ An ninh mạng được hỗ trợ bởi AI là gì?

Công cụ An ninh mạng được hỗ trợ bởi AI là các giải pháp tiên tiến sử dụng trí tuệ nhân tạo, đặc biệt là học máy, để tăng cường bảo vệ cơ sở hạ tầng mạng. Chúng vượt xa các hệ thống dựa trên quy tắc truyền thống bằng cách phân tích lượng lớn dữ liệu mạng để phát hiện các bất thường tinh vi, dự đoán các mối đe dọa tiềm ẩn và tự động hóa các phản ứng. Các công cụ này rất quan trọng để xác định các cuộc tấn công zero-day, phần mềm độc hại tinh vi và các mối đe dọa nội bộ có thể vượt qua các biện pháp bảo mật thông thường, cung cấp một hệ thống phòng thủ năng động và thích ứng hơn.

Công cụ An ninh mạng AI khác gì so với các giải pháp bảo mật truyền thống?

Công cụ An ninh mạng AI khác với các giải pháp truyền thống chủ yếu ở khả năng thích ứng và dự đoán của chúng. Bảo mật truyền thống dựa vào các quy tắc và chữ ký được xác định trước để phát hiện các mối đe dọa đã biết, có thể chậm cập nhật và không hiệu quả đối với các cuộc tấn công mới. Tuy nhiên, các công cụ AI sử dụng học máy để phân tích các mẫu, học hỏi từ dữ liệu mới và xác định các mối đe dọa hoặc bất thường chưa biết mà không cần lập trình rõ ràng. Điều này cho phép chúng phát hiện các lỗ hổng zero-day, thích ứng với các kỹ thuật tấn công đang phát triển và giảm thiểu các cảnh báo sai hiệu quả hơn so với các hệ thống tĩnh, dựa trên quy tắc.

Lợi ích chính của việc sử dụng AI trong An ninh mạng là gì?

Việc tích hợp AI vào An ninh mạng mang lại một số lợi ích chính. Thứ nhất, nó cung cấp khả năng phát hiện mối đe dọa nâng cao, xác định các mối đe dọa tinh vi và chưa biết thông qua phân tích hành vi và phát hiện bất thường. Thứ hai, nó cho phép phản ứng sự cố nhanh hơn và tự động hơn, giảm thời gian kẻ tấn công có thể gây thiệt hại. Thứ ba, AI giúp quản lý lỗ hổng chủ động bằng cách liên tục quét và ưu tiên các điểm yếu. Cuối cùng, nó cải thiện hiệu quả hoạt động bằng cách giảm gánh nặng cho các nhà phân tích con người, cho phép họ tập trung vào các nhiệm vụ chiến lược phức tạp hơn thay vì sàng lọc dữ liệu thủ công.

Công cụ An ninh mạng AI có thể chống lại những loại mối đe dọa nào một cách hiệu quả?

Công cụ An ninh mạng AI rất hiệu quả chống lại nhiều loại mối đe dọa mạng hiện đại. Chúng vượt trội trong việc phát hiện phần mềm độc hại tinh vi, bao gồm các cuộc tấn công đa hình và không tệp, bằng cách phân tích hành vi của chúng thay vì chỉ các chữ ký. Chúng có thể xác định các lỗ hổng zero-day, là những lỗ hổng chưa được biết trước, bằng cách gắn cờ các hoạt động mạng bất thường. Hơn nữa, AI rất thành thạo trong việc phát hiện các mối đe dọa nội bộ, các nỗ lực lừa đảo, ransomware và các cuộc tấn công từ chối dịch vụ phân tán (DDoS) bằng cách nhận diện các mẫu lưu lượng truy cập bất thường và hành vi người dùng khác biệt so với các chuẩn mực đã thiết lập.

Những thách thức khi triển khai AI trong An ninh mạng là gì?

Việc triển khai AI trong An ninh mạng đi kèm với những thách thức riêng. Một trở ngại lớn là nhu cầu về các bộ dữ liệu chất lượng cao, đa dạng để đào tạo các mô hình AI một cách hiệu quả, điều này có thể khó khăn trong việc thu thập và duy trì. Một thách thức khác là khả năng xảy ra cảnh báo sai hoặc bỏ sót nếu các mô hình AI không được điều chỉnh đúng cách hoặc gặp phải các vectơ tấn công mới. Ngoài ra, sự phức tạp của việc tích hợp các giải pháp AI với các hệ thống bảo mật kế thừa hiện có, các tài nguyên tính toán cần thiết cho phân tích nâng cao và nhu cầu giám sát liên tục của chuyên gia để diễn giải các phát hiện của AI và thích ứng với các mối đe dọa mới là những cân nhắc quan trọng đối với các tổ chức.