ToolMage
Đăng nhập

Best 10 Bảo mật Ứng dụng AI tools for Bảo mật

Popular Bảo mật Ứng dụng AI tools in Bảo mật include AppSanctuary, CodeAnt AI, ZeroPath, Zerothreat, WhyLabs, Aptori, Enforster AI, Ship Guard, SecVibe và DevOps Security, helping you work more efficiently.

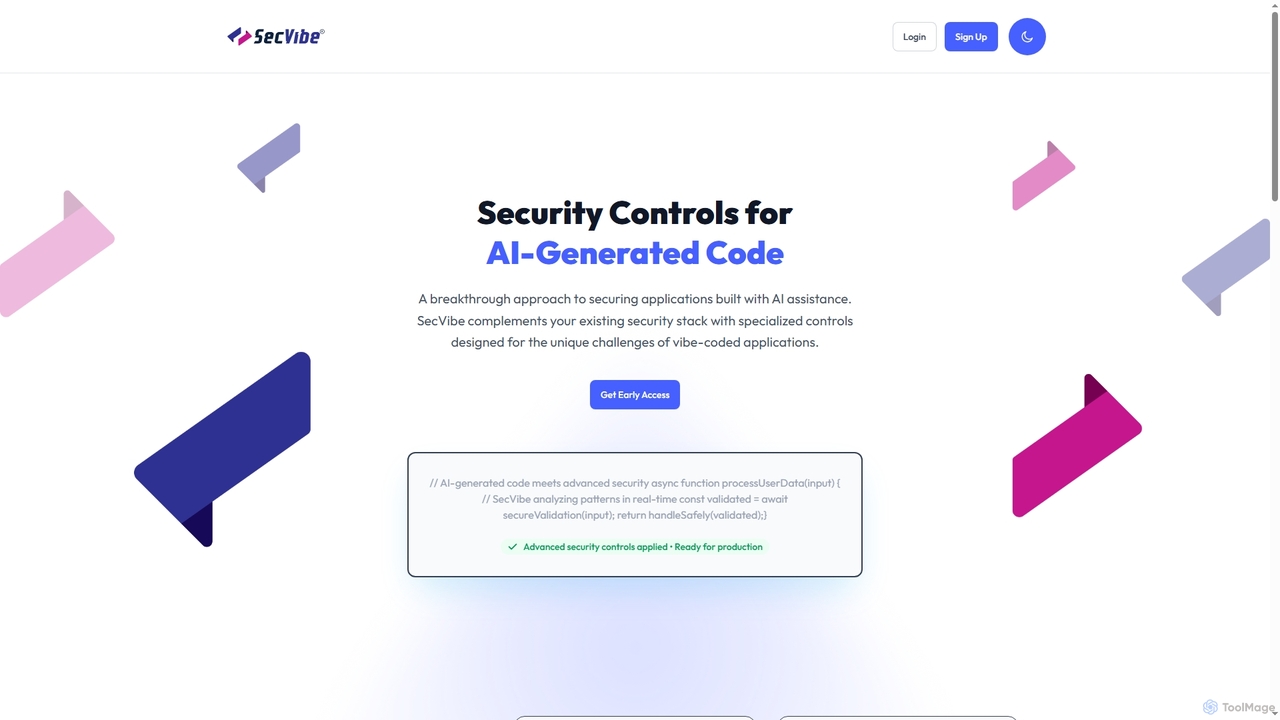
SecVibe

SecVibe

SecVibe là một nền tảng bảo mật tiên tiến được thiết kế để bảo vệ các ứng dụng được xây dựng bằng mã do AI tạo ra. Nó cung cấp các kiểm soát chuyên biệt, phân tích thời gian thực và cơ chế nhận biết ngữ cảnh để xác định và giảm thiểu các lỗ hổng bảo mật độc đáo thường bị bỏ qua bởi các công cụ truyền thống. SecVibe tích hợp liền mạch với các ngăn xếp bảo mật hiện có, tăng cường bảo mật ứng dụng tổng thể cho các quy trình làm việc phát triển hiện đại được hỗ trợ bởi AI mà không ảnh hưởng đến tốc độ.

Phân tích mã
Visits 6.5KFavorites 57Likes 44
Ship Guard
Freemium

Ship Guard

Ship Guard là một nền tảng trí tuệ kỹ thuật sử dụng AI với tính năng "Bộ nhớ sự cố" độc đáo để ngăn chặn các lỗi lặp lại và lỗ hổng bảo mật trong mã. Nó học hỏi từ các sự cố sản xuất trong quá khứ của nhóm bạn, các hướng dẫn về phong cách và tài liệu kiến trúc để cung cấp các đánh giá mã tùy chỉnh, theo thời gian thực, đảm bảo chất lượng mã cao hơn và giảm thời gian ngừng hoạt động tốn kém.

Quản lý sự cố
Visits 6.5KFavorites 163Likes 181
Enforster AI
Freemium

Enforster AI

Enforster AI là một công cụ Kiểm tra Bảo mật Ứng dụng Tĩnh (SAST) dựa trên AI, phân tích mã nguồn như một nhà phát triển cấp cao. Nó hiểu logic nghiệp vụ và ngữ cảnh để xác định các lỗ hổng thực sự với độ chính xác 90%, giảm thiểu các cảnh báo sai đến 60% và cung cấp các bản vá do AI tạo ra.

Phân tích mã
Visits 7.2KFavorites 114Likes 128
Zerothreat
Freemium

Zerothreat

ZeroThreat là một nền tảng kiểm thử xâm nhập liên tục và DAST được hỗ trợ bởi AI, được thiết kế để bảo mật các ứng dụng web và API. Nó tự động phát hiện hơn 40.000 lỗ hổng, bao gồm OWASP Top 10 và CVE, cung cấp thông tin chi tiết về bảo mật nhanh chóng, chính xác và có thể hành động cho các nhà phát triển và đội ngũ bảo mật.

Thử nghiệm
Visits 38.8KFavorites 125Likes 128
DevOps Security
Paid

DevOps Security

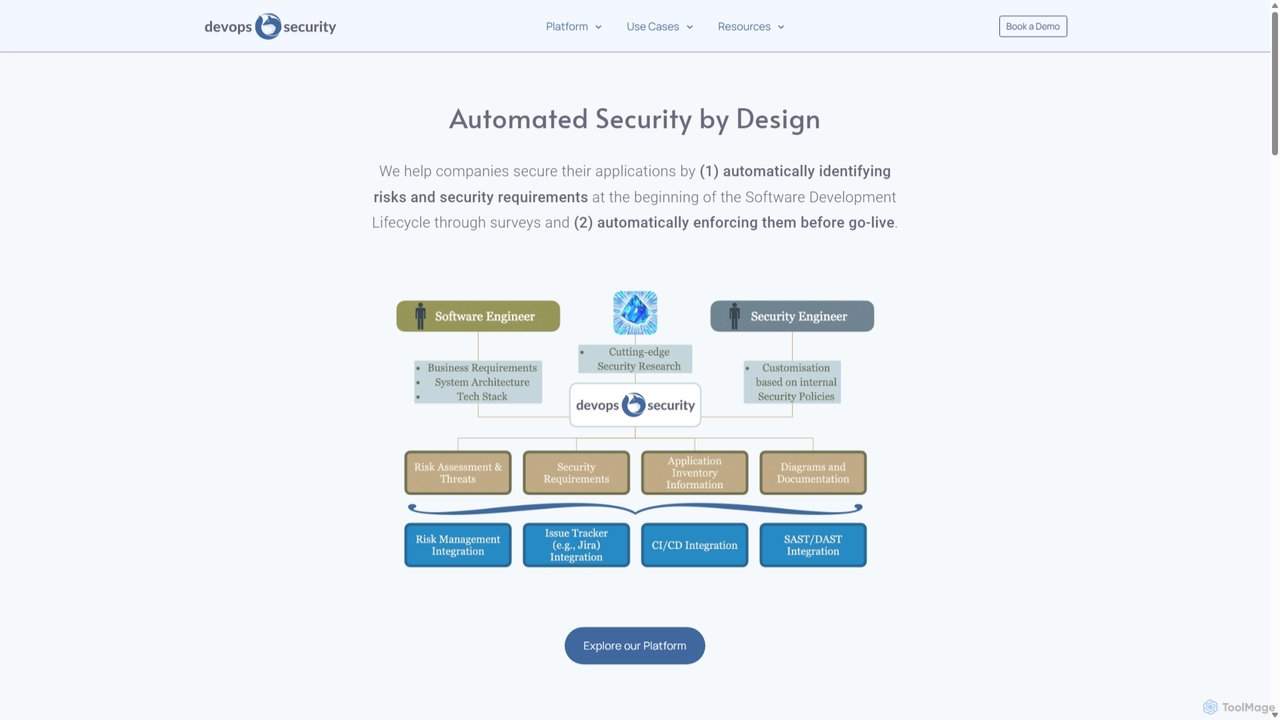
Một nền tảng AI-native tự động hóa bảo mật ứng dụng bằng cách tích hợp đánh giá rủi ro và thực thi yêu cầu trực tiếp vào Vòng đời Phát triển Phần mềm (SDLC). Nền tảng này giúp các công ty chuyển dịch bảo mật sang trái (shift left), trao quyền cho nhà phát triển và tinh giản quy trình bảo mật từ thiết kế đến triển khai.

Bảo mật
Visits 6.4KFavorites 145Likes 152
ZeroPath
Freemium

ZeroPath

ZeroPath là một nền tảng bảo mật ứng dụng (AppSec) gốc AI hợp nhất SAST, SCA, phát hiện bí mật và hơn thế nữa. Nó thông minh tìm và tự động sửa các lỗ hổng phức tạp, giảm đáng kể các báo động giả và tích hợp liền mạch vào quy trình làm việc của nhà phát triển để biến bảo mật thành một nỗ lực hợp tác.

Bảo mật Mã
Visits 47.6KFavorites 144Likes 151
CodeAnt AI
Freemium

CodeAnt AI

CodeAnt AI là một nền tảng được hỗ trợ bởi AI giúp tự động hóa việc đánh giá mã, nâng cao chất lượng mã và đảm bảo an ninh ứng dụng. Nó tích hợp liền mạch vào quy trình làm việc của nhà phát triển, cung cấp các bản tóm tắt pull request do AI tạo ra, sửa lỗi bằng một cú nhấp chuột và quét lỗ hổng liên tục, giúp các nhóm phát hành mã sạch hơn, an toàn hơn và nhanh hơn.

Chất lượng mã
Visits 140.2KFavorites 127Likes 141
WhyLabs
Freemium

WhyLabs

WhyLabs là một nền tảng quan sát và bảo mật AI được thiết kế cho các nhóm MLOps, SRE và bảo mật. Nó cung cấp các công cụ để giám sát, bảo mật và tối ưu hóa các ứng dụng AI, bao gồm LLM và các mô hình dự đoán. Nền tảng này phát hiện sự trôi dạt dữ liệu, suy giảm hiệu suất và các mối đe dọa bảo mật như tiêm prompt trong thời gian thực, tất cả đều sử dụng kiến trúc bảo vệ quyền riêng tư không bao giờ di chuyển hoặc sao chép dữ liệu thô.

MLOps
Visits 11.4KFavorites 150Likes 153
AppSanctuary
Freemium

AppSanctuary

AppSanctuary là một nền tảng bảo mật ứng dụng do AI cung cấp, tự động hóa việc quét lỗ hổng, kiểm tra tuân thủ và phát hiện mối đe dọa. Nó giúp các nhà phát triển và đội ngũ bảo mật xây dựng và duy trì các ứng dụng di động và web an toàn bằng cách cung cấp phân tích mã sâu, lời khuyên khắc phục có thể hành động và tích hợp CI/CD liền mạch.

Bảo mật và Tuân thủ
Visits 6MFavorites 146Likes 128
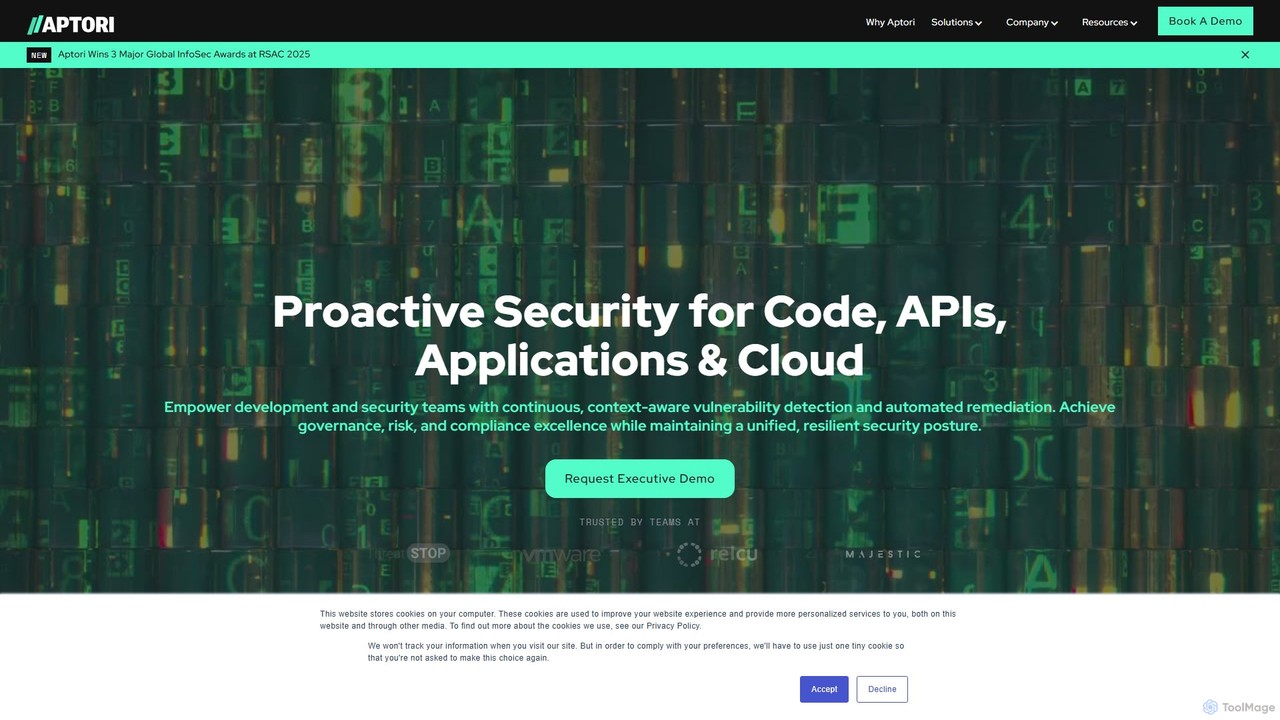
Aptori
Paid

Aptori

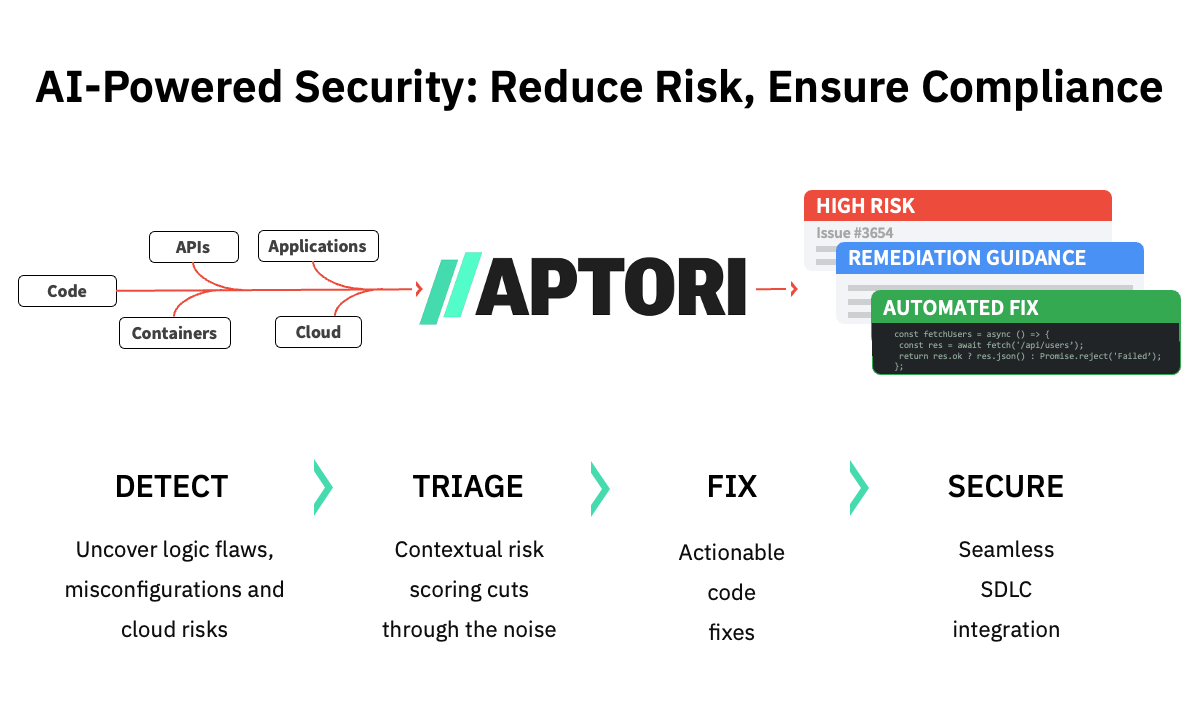
Aptori là một nền tảng bảo mật ứng dụng được hỗ trợ bởi AI, hoạt động như một Kỹ sư Bảo mật AI tự trị. Nó chủ động phát hiện, phân loại và sửa chữa các lỗ hổng trên mã nguồn, API, ứng dụng và cơ sở hạ tầng đám mây của bạn. Bằng cách nhúng bảo mật vào vòng đời phát triển phần mềm, Aptori giúp các nhóm tăng tốc phát hành, đảm bảo tuân thủ và duy trì một tư thế bảo mật kiên cường.

Đánh giá mã
Visits 10.8KFavorites 161Likes 142

About Bảo mật Ứng dụng

Các công cụ Bảo mật Ứng dụng tận dụng AI để xác định, ngăn chặn và giảm thiểu các lỗ hổng trong các ứng dụng phần mềm trong suốt vòng đời phát triển và vận hành của chúng. Các giải pháp tiên tiến này sử dụng học máy để phân tích mã, phát hiện các bất thường và dự đoán các mối đe dọa tiềm ẩn, từ đó nâng cao đáng kể tư thế bảo mật tổng thể của tài sản kỹ thuật số. Chúng cung cấp các cơ chế phòng thủ chủ động, đảm bảo các ứng dụng vẫn kiên cường trước các mối đe dọa mạng đang phát triển và các yêu cầu tuân thủ.

Tính năng cốt lõi

  • Quét lỗ hổng tự động: Phân tích mã nguồn, tệp nhị phân và ứng dụng đang chạy do AI điều khiển để xác định các lỗi bảo mật.
  • Mô hình hóa & Dự đoán mối đe dọa: Các mô hình học máy đánh giá kiến trúc ứng dụng để xác định các vectơ tấn công tiềm năng và dự đoán các mối đe dọa trong tương lai.
  • Tự bảo vệ ứng dụng thời gian chạy (RASP): Giám sát và chặn các cuộc tấn công theo thời gian thực bằng cách nhúng bảo mật trực tiếp vào ứng dụng.
  • Đánh giá mã an toàn: AI hỗ trợ các nhà phát triển bằng cách gắn cờ các thực hành mã hóa không an toàn và đề xuất khắc phục trong quá trình phát triển.
  • Phân tích bảo mật API: Các công cụ chuyên biệt để bảo mật API, phát hiện các cấu hình sai và các nỗ lực truy cập trái phép.

Trường hợp sử dụng

Các tổ chức sử dụng các công cụ này để tích hợp bảo mật sớm vào quy trình DevSecOps, tự động hóa kiểm tra tuân thủ và bảo vệ các ứng dụng web và di động quan trọng khỏi bị khai thác. Chúng rất cần thiết để duy trì tính toàn vẹn dữ liệu và niềm tin của người dùng.

Cách chọn

Đánh giá các công cụ dựa trên khả năng tích hợp với các quy trình CI/CD hiện có, phạm vi phát hiện lỗ hổng (SAST, DAST, IAST, RASP), hỗ trợ các ngôn ngữ lập trình cụ thể, tính năng báo cáo và chứng nhận tuân thủ. Xem xét mức độ tự động hóa và độ chính xác của thông tin tình báo về mối đe dọa được cung cấp.

Featured tool rankings

Bảo mật Ứng dụng use cases

1

Tự động hóa quét lỗ hổng trước triển khai

Các nhóm phát triển tích hợp các công cụ Bảo mật Ứng dụng được hỗ trợ bởi AI vào quy trình CI/CD của họ để tự động quét các cam kết mã mới tìm lỗ hổng bảo mật trước khi triển khai. Điều này cho phép các nhà phát triển nhanh chóng xác định và khắc phục các vấn đề như SQL injection hoặc cross-site scripting (XSS) sớm trong chu trình phát triển, ngăn chặn mã không an toàn đến môi trường sản xuất và giảm đáng kể chi phí cũng như thời gian khắc phục.

2

Bảo vệ thời gian thực cho ứng dụng web

Các nhóm vận hành bảo mật triển khai các công cụ Tự bảo vệ ứng dụng thời gian chạy (RASP) để giám sát các ứng dụng web trực tiếp tìm kiếm các hoạt động độc hại. Các giải pháp do AI điều khiển này được nhúng trực tiếp vào ứng dụng, phát hiện và chặn các cuộc tấn công như khai thác zero-day hoặc truy cập dữ liệu trái phép theo thời gian thực, mà không yêu cầu thay đổi mã hoặc cấu hình lại mạng, do đó cung cấp khả năng phòng thủ tức thì chống lại các mối đe dọa đang hoạt động.

3

Nâng cao phát triển API an toàn

Các nhà phát triển API sử dụng các công cụ Bảo mật Ứng dụng để phân tích API của họ tìm các lỗ hổng bảo mật tiềm ẩn, bao gồm bỏ qua xác thực, kiểm soát truy cập bị hỏng hoặc lộ dữ liệu nhạy cảm. AI giúp xác định các cấu hình sai và lỗ hổng cụ thể đối với các điểm cuối API, đảm bảo rằng các API được xây dựng an toàn ngay từ đầu và tuân thủ các thực tiễn tốt nhất của ngành, bảo vệ dữ liệu được trao đổi giữa các dịch vụ.

4

Mô hình hóa mối đe dọa chủ động và đánh giá rủi ro

Các kiến trúc sư bảo mật sử dụng các nền tảng Bảo mật Ứng dụng được tăng cường AI để thực hiện mô hình hóa mối đe dọa chủ động trên các thiết kế ứng dụng mới. Bằng cách phân tích sơ đồ kiến trúc và thông số kỹ thuật thiết kế, AI có thể dự đoán các vectơ tấn công tiềm năng và xác định các thành phần có rủi ro cao, cho phép các nhóm triển khai các biện pháp kiểm soát bảo mật và giảm thiểu rủi ro trước khi bất kỳ mã nào được viết, dẫn đến các ứng dụng mạnh mẽ và an toàn hơn.

5

Đảm bảo tuân thủ các quy định ngành

Các cán bộ tuân thủ sử dụng các công cụ Bảo mật Ứng dụng để tự động hóa quy trình kiểm tra các ứng dụng theo các quy định ngành khác nhau như GDPR, HIPAA hoặc PCI DSS. Các công cụ này tạo ra các báo cáo chi tiết về tư thế bảo mật, làm nổi bật các lĩnh vực không tuân thủ và cung cấp các khuyến nghị có thể hành động, hợp lý hóa việc chuẩn bị kiểm toán và đảm bảo rằng các ứng dụng đáp ứng các tiêu chuẩn pháp lý và quy định cần thiết.

6

Bảo mật ứng dụng di động chống khai thác

Các nhà phát triển ứng dụng di động tận dụng các công cụ Bảo mật Ứng dụng chuyên biệt để quét các ứng dụng iOS và Android của họ tìm các lỗ hổng cụ thể của nền tảng di động, chẳng hạn như lưu trữ dữ liệu không an toàn, mật mã yếu hoặc rủi ro kỹ thuật đảo ngược. AI giúp phát hiện các mối đe dọa dành riêng cho thiết bị di động này, đảm bảo dữ liệu người dùng được bảo vệ và ứng dụng vẫn kiên cường chống lại sự giả mạo và khai thác trên các thiết bị khác nhau.

Bảo mật Ứng dụng FAQ

Bảo mật ứng dụng là gì?

Bảo mật ứng dụng đề cập đến các quy trình, công cụ và thực tiễn được sử dụng để bảo vệ các ứng dụng phần mềm khỏi các mối đe dọa và lỗ hổng trong suốt vòng đời của chúng. Các công cụ Bảo mật Ứng dụng được hỗ trợ bởi AI tự động phát hiện, phân tích và khắc phục các lỗi bảo mật, đảm bảo các ứng dụng kiên cường trước các cuộc tấn công mạng và tuân thủ các tiêu chuẩn bảo mật. Chúng là một thành phần quan trọng của chiến lược an ninh mạng toàn diện.

Các công cụ Bảo mật Ứng dụng được hỗ trợ bởi AI hoạt động như thế nào?

Các công cụ Bảo mật Ứng dụng được hỗ trợ bởi AI sử dụng các thuật toán học máy để phân tích lượng lớn mã, lưu lượng mạng và các mẫu hành vi. Chúng có thể xác định các lỗ hổng đã biết, phát hiện các bất thường cho thấy các mối đe dọa mới và thậm chí dự đoán các vectơ tấn công tiềm năng. Tự động hóa này cho phép kiểm tra và bảo vệ bảo mật nhanh hơn, chính xác hơn và có khả năng mở rộng hơn so với các phương pháp thủ công truyền thống.

Bảo mật ứng dụng và Bảo mật mạng khác nhau như thế nào?

Bảo mật ứng dụng tập trung vào việc bảo mật chính các ứng dụng phần mềm, bao gồm mã, thiết kế và môi trường thời gian chạy của chúng, để ngăn chặn các lỗ hổng như SQL injection hoặc XSS. Bảo mật mạng, một danh mục cha rộng hơn, tập trung vào việc bảo vệ cơ sở hạ tầng mạng cơ bản khỏi truy cập trái phép, lạm dụng hoặc gián đoạn, xử lý tường lửa, hệ thống phát hiện xâm nhập và giao thức mạng. Cả hai đều rất quan trọng nhưng giải quyết các lớp khác nhau của ngăn xếp CNTT.

Những lợi ích chính của việc sử dụng AI trong Bảo mật Ứng dụng là gì?

Việc tích hợp AI vào Bảo mật Ứng dụng mang lại một số lợi ích chính: tăng cường độ chính xác trong phát hiện lỗ hổng, tăng tốc độ quét và phân tích, dự đoán mối đe dọa chủ động, giảm thiểu cảnh báo sai và cải thiện khả năng mở rộng trên các cơ sở mã lớn. AI giúp các nhóm bảo mật ưu tiên các vấn đề quan trọng, tự động hóa các tác vụ lặp đi lặp lại và thích ứng với các kỹ thuật tấn công mới hiệu quả hơn, dẫn đến khả năng phòng thủ ứng dụng tổng thể mạnh mẽ hơn.

Tôi nên xem xét điều gì khi chọn giải pháp Bảo mật Ứng dụng?

Khi chọn giải pháp Bảo mật Ứng dụng, hãy xem xét khả năng tích hợp của nó với các công cụ phát triển hiện có của bạn (CI/CD), các loại kiểm thử bảo mật mà nó cung cấp (SAST, DAST, IAST, RASP), hỗ trợ cho các ngôn ngữ lập trình và framework của bạn, độ chính xác trong phát hiện lỗ hổng và khả năng báo cáo tuân thủ. Ngoài ra, hãy đánh giá danh tiếng của nhà cung cấp, hỗ trợ và khả năng mở rộng của giải pháp để đáp ứng các nhu cầu trong tương lai.