
DevOps Security Overview
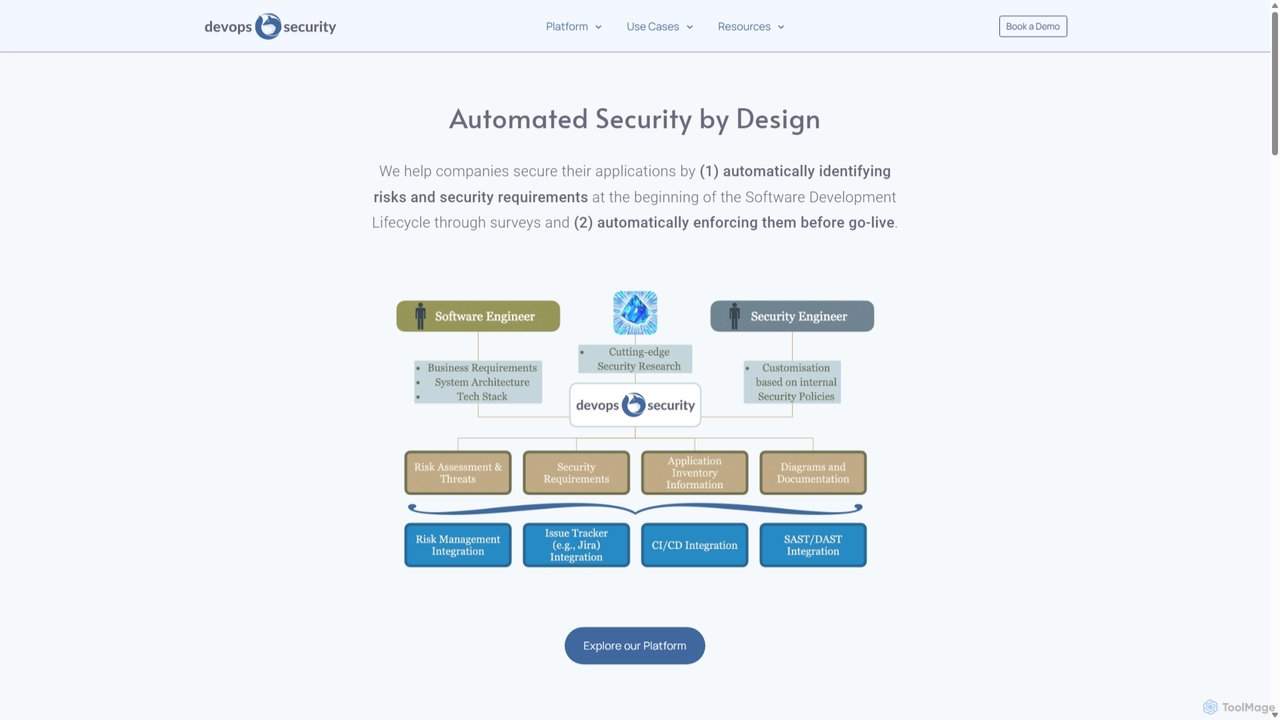
DevOps Security là một nền tảng tiên tiến được thiết kế để nhúng bảo mật vào cốt lõi của quy trình phát triển phần mềm. Nền tảng này giải quyết các thách thức chung mà các đội ngũ phát triển và bảo mật hiện đại phải đối mặt, chẳng hạn như thiếu tự động hóa trong đánh giá rủi ro, khoảng cách giao tiếp giữa nhà phát triển và chuyên gia bảo mật, và tình trạng tắc nghẽn do các cuộc đánh giá bảo mật vào phút chót. Bằng cách áp dụng triết lý 'Bảo mật theo Thiết kế' (Security by Design), nền tảng tự động hóa việc xác định rủi ro và các yêu cầu bảo mật ngay từ giai đoạn đầu của SDLC.
Cốt lõi của nền tảng là cách tiếp cận AI-native. Nó sử dụng trí tuệ nhân tạo để tạo ra các bảng câu hỏi bảo mật toàn diện, xác định các yêu cầu bảo mật chính xác, và thậm chí vạch ra các vectơ tấn công tiềm năng liên quan đến một dự án cụ thể. Trí thông minh do AI điều khiển này đảm bảo rằng các biện pháp bảo mật không chỉ mạnh mẽ mà còn được tùy chỉnh và cập nhật theo bối cảnh mối đe dọa đang phát triển. Lập trường chủ động này giúp ngăn chặn các lỗ hổng trước khi chúng được viết vào mã, tiết kiệm đáng kể thời gian và nguồn lực về sau.
Cách sử dụng DevOps Security
Sử dụng DevOps Security bao gồm việc tích hợp các quy trình làm việc tự động của nó vào quy trình phát triển hiện tại của bạn. Quá trình này được thiết kế để liền mạch và lấy nhà phát triển làm trung tâm:
- Tích hợp: Kết nối nền tảng DevOps Security với chuỗi công cụ SDLC hiện tại của bạn, chẳng hạn như Jira, GitHub, Jenkins hoặc các công cụ CI/CD khác, bằng cách sử dụng API mạnh mẽ của nó.
- Cấu hình Đánh giá: Xác định các đánh giá rủi ro và bảo mật. Bạn có thể sử dụng các mẫu do chuyên gia thiết kế của nền tảng, tận dụng AI để tạo bảng câu hỏi dành riêng cho dự án, hoặc tùy chỉnh hoàn toàn để đáp ứng các tiêu chuẩn tuân thủ và bảo mật của tổ chức bạn.
- Đánh giá Tự động: Khi bắt đầu một dự án mới hoặc phát triển một tính năng, các nhà phát triển hoặc quản lý dự án sẽ hoàn thành một cuộc khảo sát tự động ngắn. Nền tảng sẽ phân tích các câu trả lời để xác định các rủi ro tiềm ẩn và xác định tư thế bảo mật cần thiết.
- Tạo Yêu cầu: Dựa trên kết quả đánh giá, nền tảng tự động tạo ra một danh sách các yêu cầu và nhiệm vụ bảo mật rõ ràng, có thể hành động, và giao trực tiếp cho đội ngũ phát triển.
- Thực thi Liên tục: Khi quá trình phát triển diễn ra, nền tảng tự động giám sát cơ sở mã và quy trình để thực thi các yêu cầu này. Nó có thể được cấu hình để chặn các lần triển khai không đáp ứng các tiêu chí bảo mật quan trọng, đảm bảo không có mã không an toàn nào được đưa vào sản xuất.
- Giám sát Tập trung: Các đội ngũ bảo mật có thể sử dụng bảng điều khiển tập trung để có cái nhìn toàn diện về tình hình bảo mật của tất cả các dự án, theo dõi sự tuân thủ và quản lý các chính sách trên toàn tổ chức.
Tính năng chính của DevOps Security
- Trí tuệ Bảo mật AI-Native: Sử dụng AI để tạo ra các bảng câu hỏi động, các yêu cầu bảo mật nhận biết ngữ cảnh và các vectơ tấn công tiềm năng, cung cấp một phân tích bảo mật toàn diện.
- Đánh giá Rủi ro Tự động: Tinh giản quy trình xác định rủi ro dự án sớm trong SDLC thông qua các cuộc khảo sát tự động và có thể tùy chỉnh.
- Tích hợp & Tự động hóa SDLC: Cung cấp tích hợp sâu với các công cụ phát triển phổ biến và quy trình CI/CD để tự động thực thi các chính sách và yêu cầu bảo mật.
- Chính sách dưới dạng Mã (Policy as Code): Cho phép các đội ngũ bảo mật xác định và quản lý các chính sách bảo mật dưới dạng mã, cho phép kiểm soát phiên bản, cộng tác và khả năng mở rộng.
- Nền tảng Tập trung: Cung cấp một nguồn thông tin duy nhất để xác định, phân phối và giám sát các đánh giá rủi ro và bảo mật trên tất cả các dự án.
- Tùy chỉnh và Truy cập API: Cung cấp sự linh hoạt cao để tùy chỉnh các bảng câu hỏi và yêu cầu, với quyền truy cập API đầy đủ để tích hợp và tự động hóa tất cả các chức năng.
- Trao quyền cho các Nhà vô địch Bảo mật (Security Champions): Được thiết kế để giao phó trách nhiệm bảo mật cho các đội ngũ dự án, cung cấp cho họ các công cụ và sự rõ ràng cần thiết để thực hiện bảo mật một cách hiệu quả.
Các trường hợp sử dụng DevOps Security
DevOps Security rất linh hoạt và có thể được áp dụng trong nhiều tình huống khác nhau:
- Phát triển Ứng dụng Cloud-Native: Bảo mật các microservice và ứng dụng được đóng gói trong container ngay từ đầu bằng cách nhúng các kiểm tra bảo mật trong suốt quy trình CI/CD.
- DevSecOps quy mô Doanh nghiệp: Tiêu chuẩn hóa và tự động hóa các thực tiễn bảo mật trên hàng trăm đội ngũ phát triển, đảm bảo việc thực thi chính sách nhất quán và giảm gánh nặng cho đội ngũ bảo mật trung tâm.
- Tuân thủ Quy định: Tự động hóa việc triển khai và xác minh các biện pháp kiểm soát theo yêu cầu của các tiêu chuẩn như GDPR, HIPAA, PCI-DSS và SOC 2.
- Các công ty khởi nghiệp và SME: Thiết lập một chương trình bảo mật trưởng thành mà không cần một đội ngũ bảo mật chuyên trách lớn bằng cách tận dụng tự động hóa và chuyên môn do AI điều khiển.
Ưu điểm của DevOps Security
Nền tảng này mang lại những lợi thế đáng kể so với các phương pháp bảo mật truyền thống:
- Bảo mật Chuyển dịch sang Trái (Shift-Left Security): Bằng cách xác định và giải quyết rủi ro ở giai đoạn thiết kế, nó giảm đáng kể chi phí và sự phức tạp của việc sửa chữa các lỗ hổng sau này.
- Tăng tốc độ Phát triển: Tự động hóa bảo mật loại bỏ các nút thắt thủ công, cho phép các nhà phát triển xây dựng và phát hành phần mềm an toàn nhanh hơn.
- Cải thiện Hợp tác: Thu hẹp khoảng cách giữa các đội ngũ phát triển và bảo mật bằng cách cung cấp một nền tảng chung và hướng dẫn rõ ràng, có thể hành động.
- Bảo mật có thể Mở rộng: Cho phép các tổ chức mở rộng các nỗ lực bảo mật của mình song song với sự phát triển của họ mà không cần tăng tỷ lệ nhân sự bảo mật.
- Phòng ngừa Mối đe dọa Chủ động: Cách tiếp cận do AI điều khiển giúp dự đoán và giảm thiểu các mối đe dọa tiềm ẩn trước khi chúng trở thành rủi ro thực sự.
Giá cả và gói dịch vụ
DevOps Security thường cung cấp mức giá cấp doanh nghiệp được thiết kế riêng cho các nhu cầu cụ thể của một tổ chức. Các mô hình định giá thường dựa trên các yếu tố như số lượng nhà phát triển, số lượng dự án hoặc các tính năng cụ thể được yêu cầu. Như thường lệ với các nền tảng SaaS B2B trong lĩnh vực này, giá cả cụ thể không được công bố công khai. Các bên quan tâm được khuyến khích liên hệ với đội ngũ bán hàng để nhận báo giá cá nhân hóa hoặc lên lịch một buổi demo để khám phá các khả năng của nền tảng.
DevOps Security Alternatives

Zerothreat
ZeroThreat là một nền tảng kiểm thử xâm nhập liên tục và DAST được hỗ trợ bởi AI, được thiết kế để bảo mật các ứng dụng web và API. Nó tự động phát hiện hơn 40.000 lỗ hổng, bao gồm OWASP Top 10 và CVE, cung cấp thông tin chi tiết về bảo mật nhanh chóng, chính xác và có thể hành động cho các nhà phát triển và đội ngũ bảo mật.
Thử nghiệm
SecVibe
SecVibe là một nền tảng bảo mật tiên tiến được thiết kế để bảo vệ các ứng dụng được xây dựng bằng mã do AI tạo ra. Nó cung cấp các kiểm soát chuyên biệt, phân tích thời gian thực và cơ chế nhận biết ngữ cảnh để xác định và giảm thiểu các lỗ hổng bảo mật độc đáo thường bị bỏ qua bởi các công cụ truyền thống. SecVibe tích hợp liền mạch với các ngăn xếp bảo mật hiện có, tăng cường bảo mật ứng dụng tổng thể cho các quy trình làm việc phát triển hiện đại được hỗ trợ bởi AI mà không ảnh hưởng đến tốc độ.
Phân tích mã
Hoop.dev
Hoop.dev là một cổng truy cập được hỗ trợ bởi AI, cung cấp bảo mật vô hình cho nhà phát triển và quyền kiểm soát dòng lệnh cho quản trị viên. Nó cung cấp quyền truy cập an toàn, có thể kiểm toán vào cơ sở dữ liệu và máy chủ, với tính năng che giấu dữ liệu bằng AI thời gian thực, ghi lại phiên làm việc và quy trình phê duyệt được tinh giản để tăng cường bảo mật mà không làm gián đoạn năng suất.
Bảo mật
Aptori
Aptori là một nền tảng bảo mật ứng dụng được hỗ trợ bởi AI, hoạt động như một Kỹ sư Bảo mật AI tự trị. Nó chủ động phát hiện, phân loại và sửa chữa các lỗ hổng trên mã nguồn, API, ứng dụng và cơ sở hạ tầng đám mây của bạn. Bằng cách nhúng bảo mật vào vòng đời phát triển phần mềm, Aptori giúp các nhóm tăng tốc phát hành, đảm bảo tuân thủ và duy trì một tư thế bảo mật kiên cường.
Đánh giá mã
Enforster AI
Enforster AI là một công cụ Kiểm tra Bảo mật Ứng dụng Tĩnh (SAST) dựa trên AI, phân tích mã nguồn như một nhà phát triển cấp cao. Nó hiểu logic nghiệp vụ và ngữ cảnh để xác định các lỗ hổng thực sự với độ chính xác 90%, giảm thiểu các cảnh báo sai đến 60% và cung cấp các bản vá do AI tạo ra.
Phân tích mãDevOps Security Categories
DevOps Security Jobs
DevOps Security Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Zerothreat
ZeroThreat là một nền tảng kiểm thử xâm nhập liên tục và DAST được hỗ trợ bởi AI, được thiết kế để bảo mật các ứng dụng web và API. Nó tự động phát hiện hơn 40.000 lỗ hổng, bao gồm OWASP Top 10 và CVE, cung cấp thông tin chi tiết về bảo mật nhanh chóng, chính xác và có thể hành động cho các nhà phát triển và đội ngũ bảo mật.
Thử nghiệm
Aquilax
AquilaX là một nền tảng DevSecOps được hỗ trợ bởi AI, được thiết kế để bảo mật phần mềm trong suốt vòng đời phát triển. Nó tích hợp liền mạch vào các quy trình CI/CD, cung cấp một bộ 12 máy quét tiên tiến cho các lỗ hổng, bí mật và tuân thủ. Với mô hình AI tự học, AquilaX giảm đáng kể các cảnh báo sai, cung cấp các bước khắc phục có thể hành động và trao quyền cho các nhóm phát hành mã an toàn một cách tự tin và nhanh chóng.
Bảo mật MãSecVibe
SecVibe là một nền tảng bảo mật tiên tiến được thiết kế để bảo vệ các ứng dụng được xây dựng bằng mã do AI tạo ra. Nó cung cấp các kiểm soát chuyên biệt, phân tích thời gian thực và cơ chế nhận biết ngữ cảnh để xác định và giảm thiểu các lỗ hổng bảo mật độc đáo thường bị bỏ qua bởi các công cụ truyền thống. SecVibe tích hợp liền mạch với các ngăn xếp bảo mật hiện có, tăng cường bảo mật ứng dụng tổng thể cho các quy trình làm việc phát triển hiện đại được hỗ trợ bởi AI mà không ảnh hưởng đến tốc độ.
Phân tích mã
Pwnus
Pwnus là một nền tảng an ninh mạng doanh nghiệp được hỗ trợ bởi AI, cung cấp các giải pháp thế hệ tiếp theo cho kiểm thử xâm nhập tự động, mô hình hóa mối đe dọa thông minh và quản lý rủi ro toàn diện. Nó tích hợp liền mạch với cơ sở hạ tầng hiện có để cung cấp giám sát an ninh liên tục, quản lý tuân thủ và đánh giá rủi ro bên thứ ba, bảo vệ các tổ chức khỏi các mối đe dọa mạng đang phát triển bằng các thuật toán AI tiên tiến và học máy.
Penetration TestingEnforster AI
Enforster AI là một công cụ Kiểm tra Bảo mật Ứng dụng Tĩnh (SAST) dựa trên AI, phân tích mã nguồn như một nhà phát triển cấp cao. Nó hiểu logic nghiệp vụ và ngữ cảnh để xác định các lỗ hổng thực sự với độ chính xác 90%, giảm thiểu các cảnh báo sai đến 60% và cung cấp các bản vá do AI tạo ra.
Phân tích mã
GenieEngage
GenieEngage là đối tác DevOps dưới dạng Dịch vụ (DevOps-as-a-Service) cung cấp các giải pháp chuyên gia về DevOps, DevSecOps và GitOps. Nền tảng này giúp các doanh nghiệp tăng tốc độ phân phối phần mềm, tăng cường bảo mật và mở rộng cơ sở hạ tầng trên các đám mây như AWS, Azure và GCP, cung cấp một đội ngũ chuyên gia đầy đủ như một giải pháp thay thế hiệu quả về chi phí cho việc tuyển dụng nội bộ.
Quản lý Hạ tầng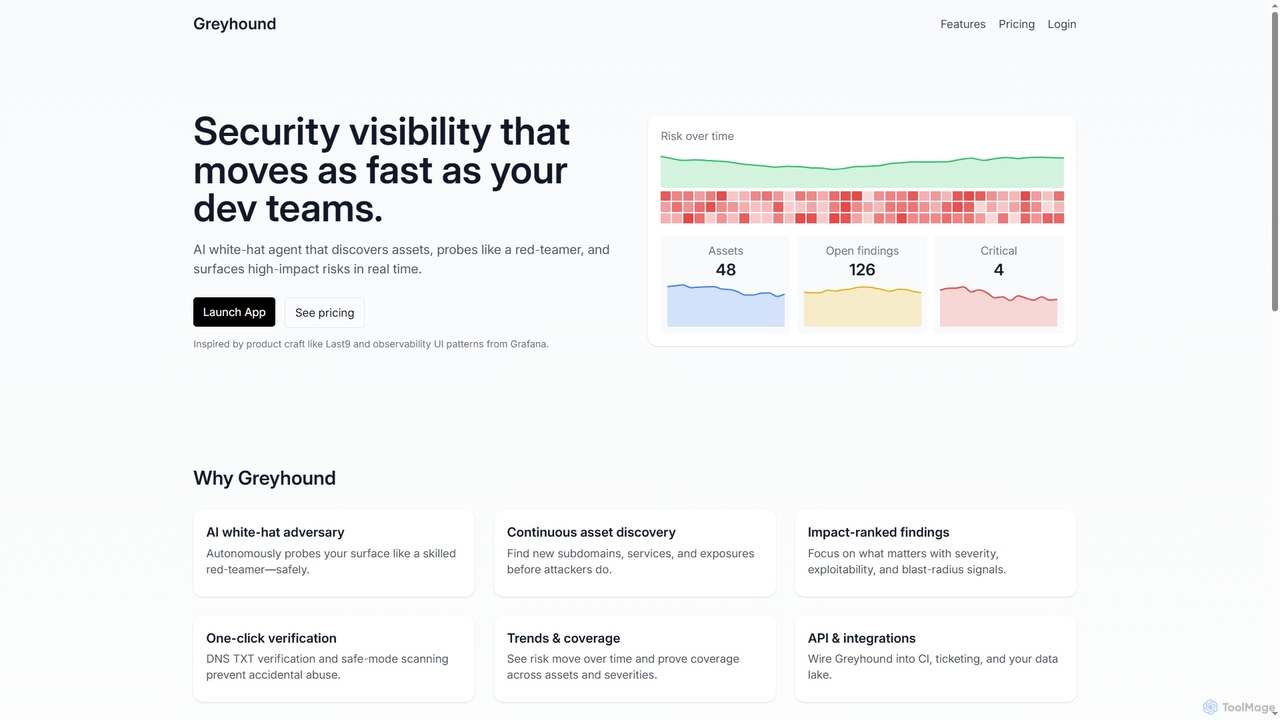
Greyhound
Greyhound là một nền tảng bảo mật do AI cung cấp, thực hiện quét liên tục cho các tài sản web và đám mây. Nó mô phỏng một kẻ tấn công lành nghề để tự động khám phá tài sản, xác định lỗ hổng và cung cấp các phát hiện được xếp hạng theo tác động cùng với các bước khắc phục rõ ràng, giúp các nhóm tập trung vào các rủi ro quan trọng.
Bảo mật đám mâyHoop.dev
Hoop.dev là một cổng truy cập được hỗ trợ bởi AI, cung cấp bảo mật vô hình cho nhà phát triển và quyền kiểm soát dòng lệnh cho quản trị viên. Nó cung cấp quyền truy cập an toàn, có thể kiểm toán vào cơ sở dữ liệu và máy chủ, với tính năng che giấu dữ liệu bằng AI thời gian thực, ghi lại phiên làm việc và quy trình phê duyệt được tinh giản để tăng cường bảo mật mà không làm gián đoạn năng suất.
Bảo mật
CipherClaw
CipherClaw là một đặc vụ bảo mật AI tự chủ chủ động quét mã nguồn của bạn để tìm lỗ hổng, thực hiện phân tích nguyên nhân gốc rễ trên các phụ thuộc bằng cách sử dụng đồ thị nhân quả và phân tích hình học trừu tượng, đồng thời tự động tạo và triển khai các bản vá sẵn sàng cho môi trường sản xuất. Được thiết kế cho các quy trình phát triển hiện đại được tạo bởi AI, nó tích hợp liền mạch với các hệ sinh thái như OpenClaw, NVIDIA Nemo Claw, Lovable và n8n.
Sinh mã
Jyek
Jyek là một nền tảng AI agent hiểu mục tiêu, tạo kế hoạch thực thi, sử dụng công cụ và cung cấp kết quả có thể xác minh cho các tác vụ phức tạp nhiều bước.
Tự động hóa
Prediction Guard
Prediction Guard là một nền tảng AI cấp doanh nghiệp cho phép các tổ chức triển khai, quản lý và mở rộng các mô hình ngôn ngữ lớn (LLM) một cách an toàn sau tường lửa của riêng họ. Nền tảng này cung cấp các tùy chọn triển khai linh hoạt, bao gồm tại chỗ, air-gapped và đám mây riêng, đảm bảo quyền riêng tư và kiểm soát dữ liệu hoàn toàn. Với API tương thích OpenAI, nó cho phép tích hợp liền mạch với các công cụ và framework hiện có như LangChain và LlamaIndex, lý tưởng cho các ngành được quản lý chặt chẽ như y tế, quốc phòng và tài chính.
Nền tảng dưới dạng dịch vụ (PaaS)
Golf
Golf là một tường lửa cấp doanh nghiệp, nhận biết giao thức, được thiết kế cho Giao thức Ngữ cảnh Mô hình (MCP). Nó cung cấp một lớp bảo mật tập trung để bảo vệ các máy chủ MCP khỏi các mối đe dọa cụ thể như tấn công chèn prompt và chiếm đoạt token, cho phép doanh nghiệp triển khai cơ sở hạ tầng tác nhân AI vào sản xuất một cách an toàn.
Bảo mật tác nhân
ZeroPath
ZeroPath là một nền tảng bảo mật ứng dụng (AppSec) gốc AI hợp nhất SAST, SCA, phát hiện bí mật và hơn thế nữa. Nó thông minh tìm và tự động sửa các lỗ hổng phức tạp, giảm đáng kể các báo động giả và tích hợp liền mạch vào quy trình làm việc của nhà phát triển để biến bảo mật thành một nỗ lực hợp tác.
Bảo mật Mã
Rootly
Rootly là một nền tảng quản lý sự cố toàn diện, được hỗ trợ bởi AI, được thiết kế cho các nhóm kỹ thuật và SRE. Nó tự động hóa toàn bộ vòng đời sự cố, từ lập lịch trực và phản hồi cảnh báo đến giải quyết và phân tích sau sự cố. Bằng cách tích hợp liền mạch với các công cụ như Slack, Jira và Datadog, Rootly hợp lý hóa quy trình làm việc, giảm các tác vụ thủ công và giúp các nhóm giải quyết vấn đề nhanh hơn, cuối cùng cải thiện độ tin cậy của hệ thống và hiệu quả hoạt động.
Quản lý sự cố
Cloudgov
Cloudgov là một nền tảng FinOps dựa trên AI có tác tử, được thiết kế để tối ưu hóa chi phí đa đám mây tự động. Nó cung cấp khả năng quan sát hợp nhất trên AWS, Azure và GCP, cung cấp thông tin chi tiết có thể hành động, phát hiện bất thường theo thời gian thực và khắc phục tự động để giúp doanh nghiệp giảm chi tiêu đám mây hơn 30% và hợp lý hóa hoạt động tài chính.
DevOps
DevOps Security Comments (0)
Sign in to comment.
Đăng nhậpNo comments yet.