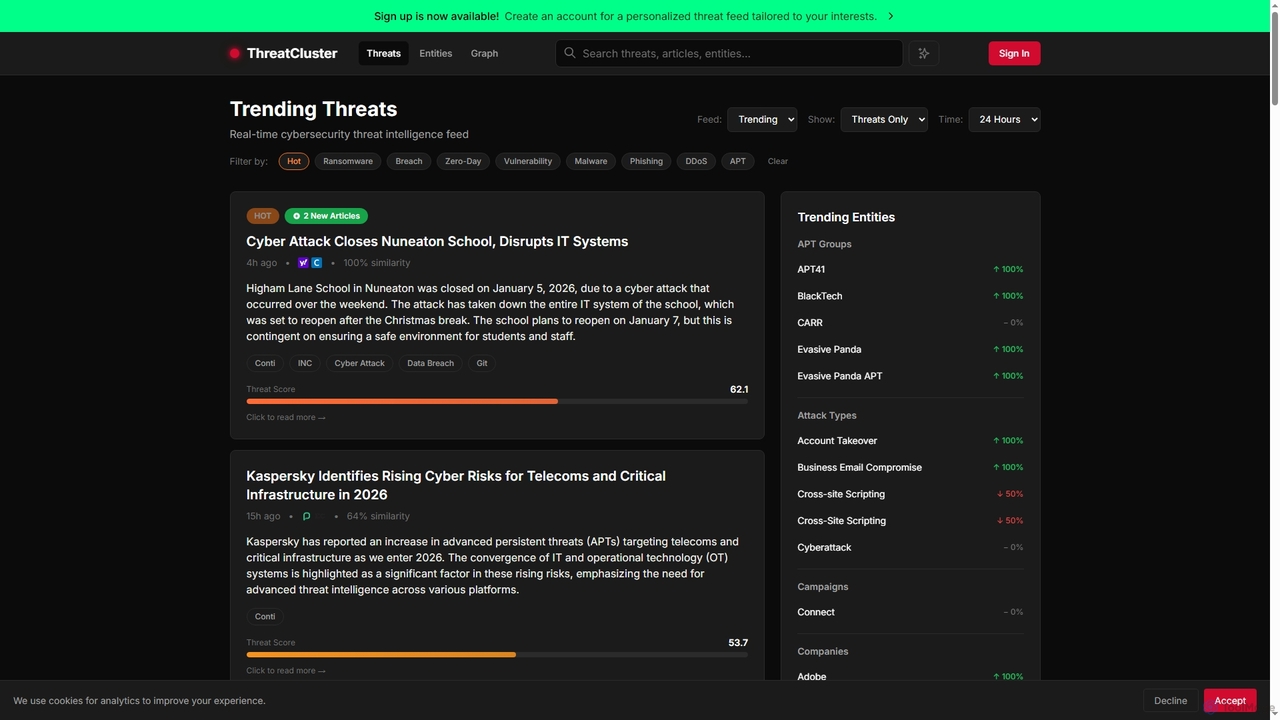
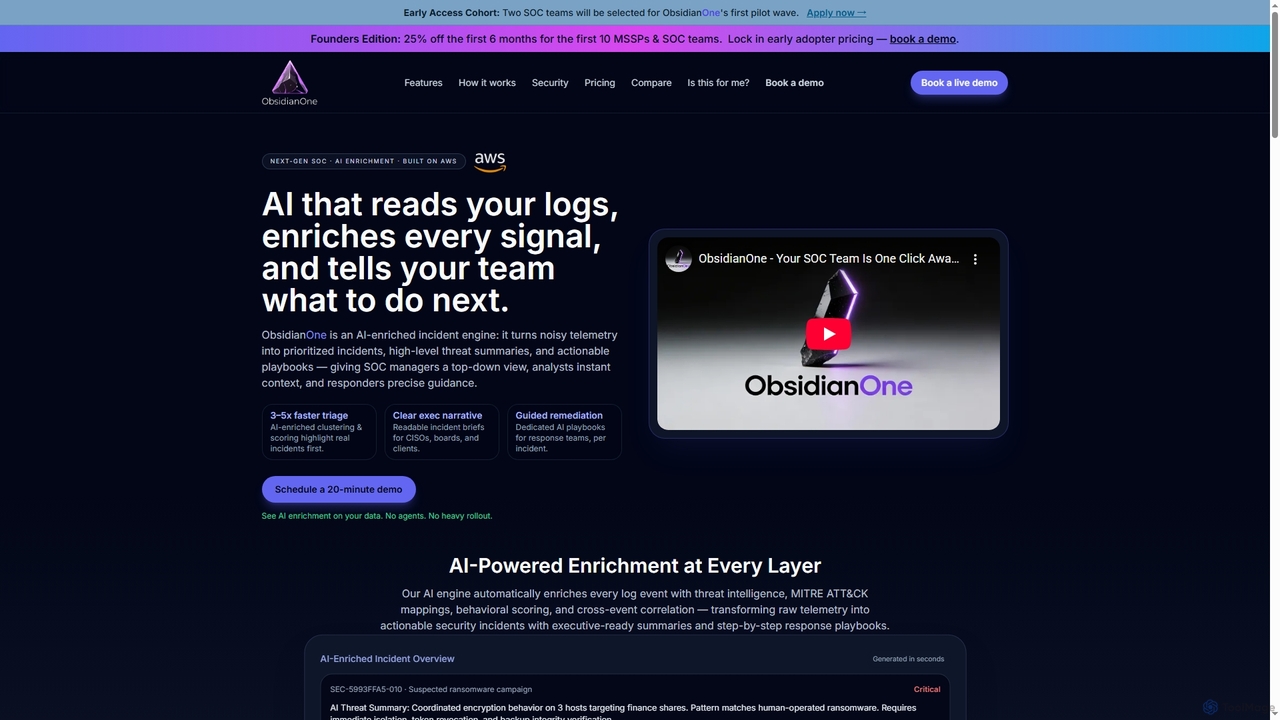
Các công cụ AI Phản ứng Sự cố là các nền tảng chuyên biệt sử dụng trí tuệ nhân tạo để tự động hóa và nâng cao quá trình phát hiện, phân tích, ngăn chặn và phục hồi sau các sự cố an ninh mạng. Các công cụ này sử dụng thuật toán học máy để xác định các bất thường, tương quan thông tin tình báo về mối đe dọa và ưu tiên các cảnh báo, từ đó tăng tốc đáng kể vòng đời sự cố. Chúng trao quyền cho các nhóm bảo mật phản ứng nhanh chóng và hiệu quả với các vi phạm, giảm thiểu thiệt hại và thời gian ngừng hoạt động. Bằng cách tích hợp các phân tích nâng cao, các giải pháp AI này biến các biện pháp bảo mật phản ứng thành các cơ chế phòng thủ chủ động, thông minh, rất quan trọng cho các hoạt động bảo mật doanh nghiệp hiện đại.
Tính năng cốt lõi
- Phát hiện mối đe dọa tự động: Phát hiện bất thường và phân tích hành vi dựa trên AI để xác định các mối đe dọa tinh vi thường bị bỏ qua bởi các chữ ký truyền thống.
- Ưu tiên cảnh báo thông minh: Học máy để chấm điểm và ưu tiên các cảnh báo bảo mật, giảm nhiễu và tập trung các nhà phân tích vào các sự cố quan trọng.
- Sách hướng dẫn và khắc phục tự động: Các hành động được xác định trước, được AI kích hoạt để ngăn chặn, chẳng hạn như cô lập các điểm cuối bị xâm nhập hoặc chặn các IP độc hại.
- Tích hợp thông tin tình báo về mối đe dọa: Tự động tương quan dữ liệu sự cố nội bộ với các nguồn cấp dữ liệu mối đe dọa bên ngoài để có ngữ cảnh phong phú hơn và phân tích nhanh hơn.
- Phân tích sau sự cố: Phân tích nguyên nhân gốc rễ và báo cáo được hỗ trợ bởi AI để cải thiện các chiến lược phòng ngừa và phản ứng sự cố trong tương lai.
Trường hợp sử dụng
Các Trung tâm Điều hành An ninh (SOC) phụ thuộc rất nhiều vào các công cụ AI Phản ứng Sự cố để quản lý khối lượng cảnh báo bảo mật khổng lồ, cho phép phân loại và điều tra nhanh hơn. Các doanh nghiệp sử dụng chúng để tự động hóa các hành động ngăn chặn ban đầu, chẳng hạn như phân đoạn mạng hoặc tạm ngừng tài khoản người dùng, ngay sau khi phát hiện vi phạm. Hơn nữa, các công cụ này hỗ trợ các cán bộ tuân thủ trong việc tạo ra các dấu vết kiểm toán chi tiết và báo cáo cho các yêu cầu quy định sau một sự cố.
Điểm cần cân nhắc khi lựa chọn
Khi chọn các công cụ AI Phản ứng Sự cố, hãy xem xét khả năng tích hợp của chúng với cơ sở hạ tầng bảo mật hiện có, như hệ thống SIEM và EDR. Đánh giá mức độ tự động hóa được cung cấp, từ làm giàu cảnh báo đến các sách hướng dẫn khắc phục hoàn chỉnh, đảm bảo nó phù hợp với năng lực và khả năng chấp nhận rủi ro của nhóm bạn. Đánh giá khả năng của công cụ để thích ứng với các mối đe dọa mới thông qua học tập liên tục, và xem xét các tính năng báo cáo và tuân thủ của nó cho các yêu cầu sau sự cố.