
Cotool Overview
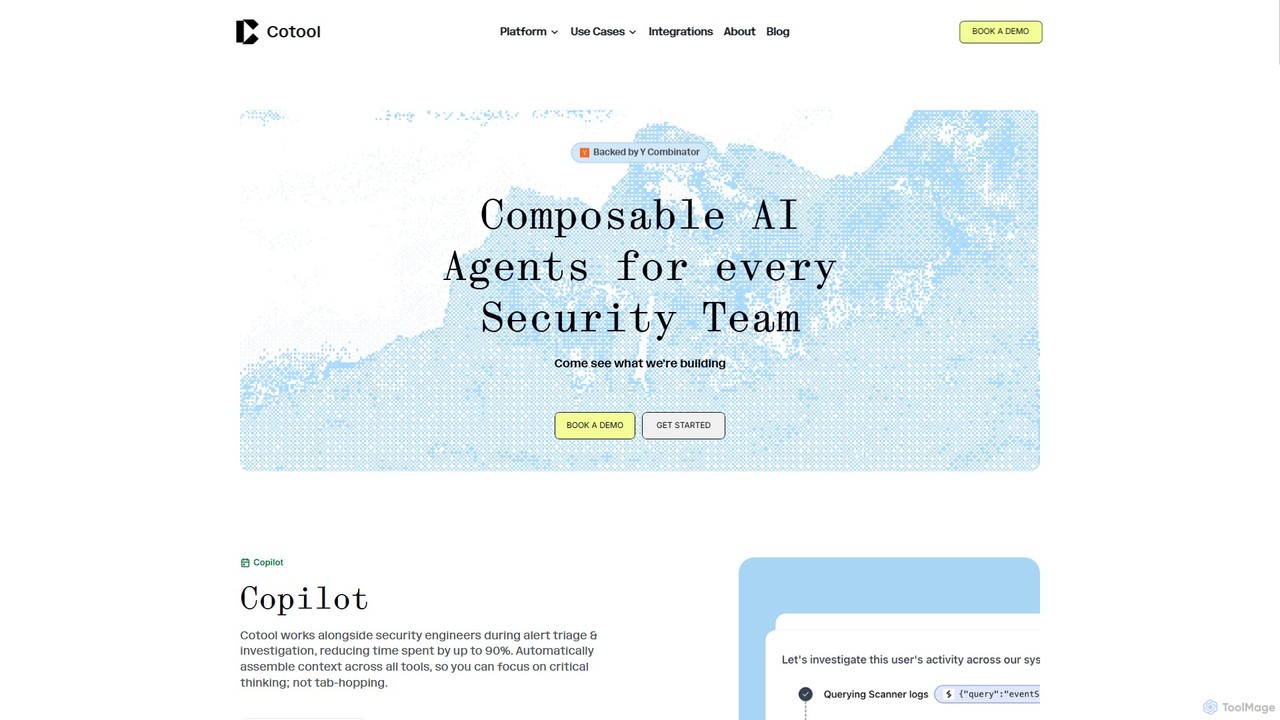
Cotool là một nền tảng bảo mật AI chuyên dụng được xây dựng để tăng cường, chứ không phải thay thế, các đội bảo mật. Được phát triển bởi các chuyên gia có nhiều năm kinh nghiệm trong các tổ chức bảo mật hàng đầu, Cotool giải quyết các điểm yếu chung của công việc lặp đi lặp lại và quy trình làm việc rời rạc. Sứ mệnh cốt lõi của nó là trao quyền cho các chuyên gia bảo mật bằng cách tự động hóa các nhiệm vụ tẻ nhạt, cho phép họ điều tra nhanh hơn và tập trung vào những gì thực sự quan trọng: bảo vệ tổ chức của họ. Nền tảng này hoạt động như một người đồng hành, sử dụng các tác nhân AI có thể kết hợp để hợp lý hóa các hoạt động trên toàn bộ chuỗi công cụ bảo mật.
Cách sử dụng Cotool
Sử dụng Cotool bao gồm việc chuyển đổi các sổ tay hướng dẫn bảo mật thủ công của bạn thành các quy trình làm việc tự động và thông minh. Quá trình này thường tuân theo các bước sau:
- Tích hợp: Kết nối Cotool với hệ sinh thái bảo mật hiện có của bạn. Điều này bao gồm SIEM, SOAR, hệ thống bán vé (như Jira), nền tảng giao tiếp (như Slack) và các dịch vụ đám mây (như AWS và Google Workspace).
- Xây dựng Tác nhân: Xây dựng và cấu hình các tác nhân AI cho các nhiệm vụ cụ thể. Bạn có thể sử dụng các mẫu dựng sẵn hoặc tạo các tác nhân tùy chỉnh từ đầu. Quá trình này bao gồm việc xác định các trình kích hoạt, nguồn dữ liệu, logic phân tích và hành động của tác nhân, biến các quy trình hoạt động của bạn thành 'phát hiện dưới dạng mã'.
- Triển khai: Triển khai các tác nhân để chạy tự động. Chúng sẽ giám sát các sự kiện cụ thể, chẳng hạn như cảnh báo đăng nhập đáng ngờ hoặc thông báo có mức độ nghiêm trọng cao trên Slack.
- Thực thi tự động: Sau khi được kích hoạt, tác nhân sẽ tự động thu thập ngữ cảnh từ tất cả các công cụ tích hợp, thực hiện điều tra, làm giàu dữ liệu và ghi lại các phát hiện của mình. Ví dụ, nó có thể điều tra một vé Jira, xem xét hành vi người dùng trong Okta và cập nhật vé với một bản tóm tắt và các khuyến nghị.
- Xem xét và Tinh chỉnh: Các đội bảo mật có thể xem xét công việc của tác nhân, thực hiện các hành động được đề xuất và tinh chỉnh logic của tác nhân theo thời gian để cải thiện độ chính xác và hiệu quả, giảm thiểu các cảnh báo sai và thích ứng với các mối đe dọa mới.
Tính năng chính của Cotool
- Tác nhân AI có thể kết hợp: Xây dựng, tùy chỉnh và triển khai các tác nhân tự trị phù hợp với sổ tay hướng dẫn và quy trình làm việc cụ thể của nhóm bạn.
- Đồng hành AI cho các nhà phân tích: Hoạt động như một trợ lý cho các kỹ sư bảo mật trong quá trình phân loại cảnh báo và điều tra, tự động tổng hợp ngữ cảnh từ các công cụ khác nhau để loại bỏ việc chuyển đổi tab liên tục.
- Tích hợp liền mạch với ngăn xếp: Tích hợp nguyên bản với một loạt các công cụ bảo mật và CNTT, bao gồm Jira, Slack, Okta, AWS và Google Drive, tạo ra một cấu trúc hoạt động thống nhất.
- Phát hiện dưới dạng mã: Cho phép các đội mã hóa các quy trình điều tra và phân loại thủ công của họ, tạo ra một thư viện các tác nhân có thể mở rộng, nhất quán và tự động.
- Phân loại và điều tra tự động: Các tác nhân có thể tự xử lý các cảnh báo từ đầu đến cuối — từ phát hiện ban đầu và làm giàu dữ liệu đến cập nhật vé và tóm tắt giải pháp.
- Giám sát mối đe dọa chủ động: Triển khai các tác nhân để liên tục giám sát các mối đe dọa tiềm ẩn, chẳng hạn như rủi ro nội bộ trong Google Drive hoặc cấu hình sai trong AWS.
Các trường hợp sử dụng Cotool
Cotool rất linh hoạt và có thể được áp dụng trên nhiều lĩnh vực hoạt động bảo mật:
- Phân loại cảnh báo & sự cố: Một tác nhân có thể tự động điều tra các cảnh báo đăng nhập đáng ngờ từ Jira bằng cách kiểm tra nhật ký Okta và lịch sử người dùng, sau đó đăng một bản tóm tắt đầy đủ trở lại vé. Một tác nhân khác có thể phân loại các cảnh báo bảo mật trong các kênh Slack, giảm MTTR.
- Điều tra & làm giàu mối đe dọa: Khi một nhà phân tích đang điều tra một địa chỉ IP hoặc tên miền, một tác nhân có thể tự động chạy nó qua urlscan, truy vấn các nhật ký liên quan và tóm tắt tất cả hoạt động người dùng liên quan trên các hệ thống.
- Giám sát truy cập & bảo mật dữ liệu: Một tác nhân có thể giám sát Google Drive để phát hiện việc chia sẻ tệp quá mức hoặc các mẫu truy cập đáng ngờ để phát hiện các mối đe dọa nội bộ. Một tác nhân khác có thể hỗ trợ quy trình cho nhân viên nghỉ việc an toàn bằng cách kiểm tra hoạt động tài khoản và điều phối việc thu hồi phiên.
- Cải thiện chất lượng phát hiện: Một tác nhân có thể điều tra các cảnh báo về thay đổi cấu hình AWS Lambda, xác định xem đó có phải là cảnh báo sai dựa trên các quy tắc được xác định trước hay không và tự động điều chỉnh quy tắc phát hiện, chỉ leo thang nếu thay đổi thực sự đáng ngờ.
Ưu điểm của Cotool
Ưu điểm chính của Cotool là khả năng tăng đáng kể hiệu quả và hiệu suất của các đội bảo mật.
- Tiết kiệm thời gian lớn: Giảm thời gian dành cho việc phân loại và điều tra thủ công lên đến 90%.
- Tăng cường sự tập trung: Giải phóng các nhà phân tích bảo mật khỏi các nhiệm vụ lặp đi lặp lại, giá trị thấp để tập trung vào việc săn lùng các mối đe dọa phức tạp và các sáng kiến chiến lược.
- Cải thiện tính nhất quán: Đảm bảo mọi cảnh báo đều được xử lý với cùng một mức độ nghiêm ngặt và theo các phương pháp hay nhất, 24/7.
- Giảm sự kiệt sức của nhà phân tích: Bằng cách tự động hóa những phần tẻ nhạt nhất của công việc, Cotool giúp giảm mệt mỏi và cải thiện sự hài lòng trong công việc.
- Hoạt động bảo mật có thể mở rộng: Cho phép các đội xử lý khối lượng cảnh báo ngày càng tăng mà không cần tăng số lượng nhân viên tương ứng.
Giá cả và gói dịch vụ
Thông tin về giá của Cotool không được liệt kê công khai trên trang web của họ. Là một nền tảng được thiết kế cho các đội bảo mật doanh nghiệp, họ có khả năng cung cấp các gói giá tùy chỉnh dựa trên quy mô của tổ chức, khối lượng sử dụng và nhu cầu tích hợp cụ thể. Để có được giá chi tiết, các bên quan tâm nên liên hệ với đội ngũ bán hàng của Cotool để được demo và báo giá cá nhân hóa.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 767
- 2026-1: 8.6K
- 2026-2: 23.1K
- 2026-3: 43.9K
- 2026-4: 17.4K
- 2026-5: 2.7K
Geography
Top 5 countries / regions
- 🇺🇸Hoa Kỳ68.8%
- 🇮🇳Ấn Độ21.3%
- 🇯🇵Nhật Bản5.7%
- 🇦🇷Argentina4.2%
Traffic sources
| Source type | Percentage |
|---|---|
Direct | 74.7% |
Referral | 25.3% |
Top keywords
| Keyword | Cost per click |
|---|---|
| auto mode vs plan mode | $0.00 |
| context documents | $0.00 |
| cotool | $1.48 |
| cotool.ai | $0.00 |
Cotool Alternatives
BlinkOps
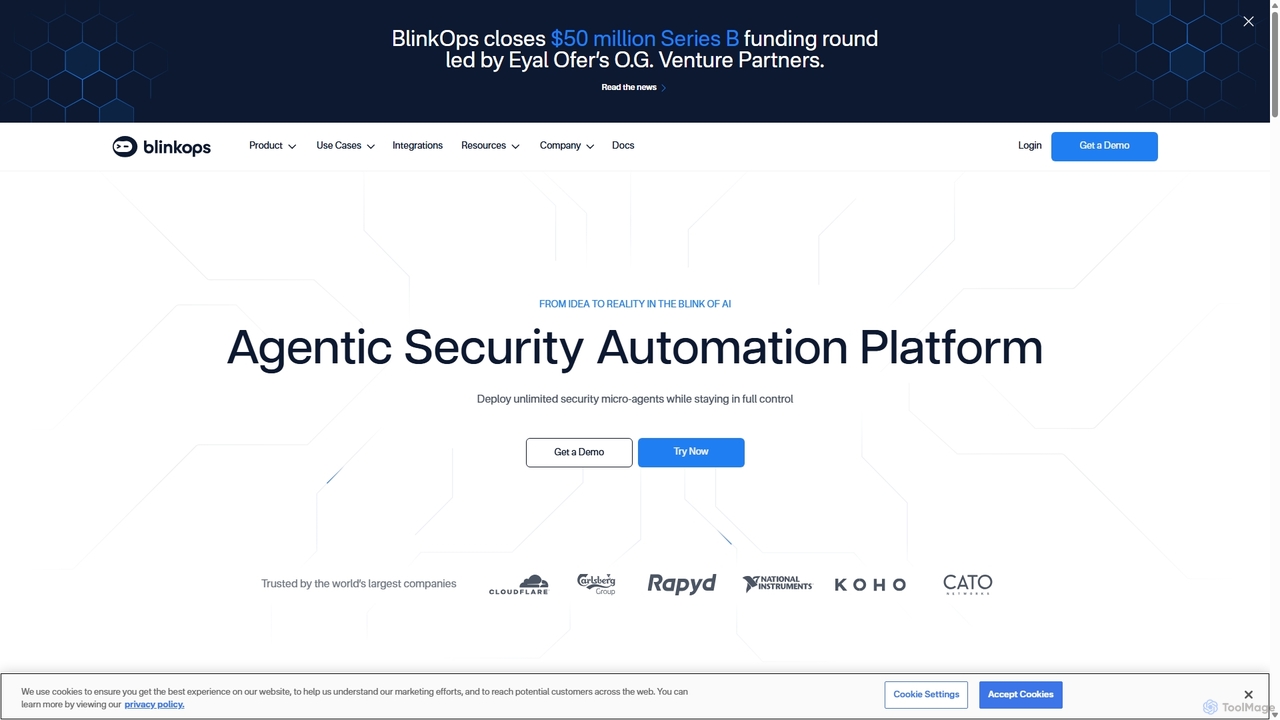
BlinkOps là một nền tảng tự động hóa bảo mật dựa trên tác tử, giúp các đội ngũ bảo mật chuyển đổi các câu lệnh ngôn ngữ tự nhiên thành các quy trình làm việc mạnh mẽ không cần mã. Nó cho phép triển khai các vi tác tử bảo mật tùy chỉnh để tự động hóa các tác vụ phản ứng sự cố, bảo mật đám mây, tuân thủ và nhiều hơn nữa, giúp tăng đáng kể hiệu quả và giảm thời gian phản ứng.
Không Mã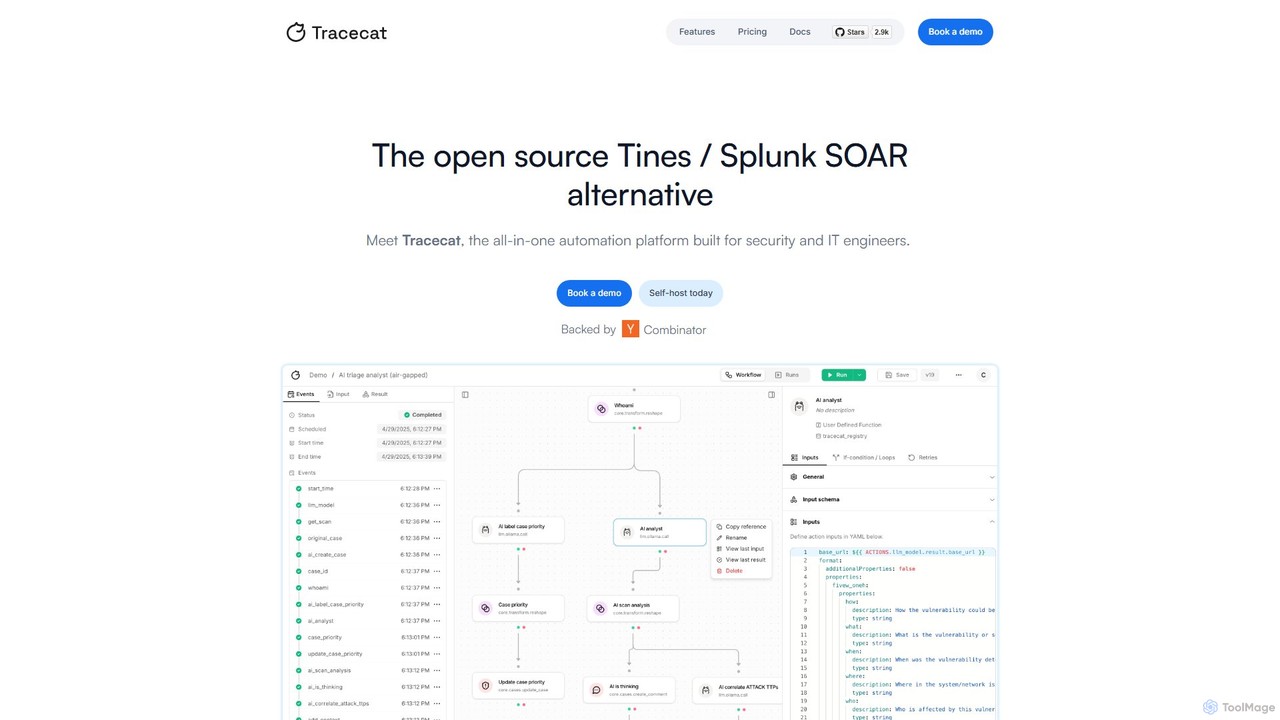
Tracecat
Tracecat là một nền tảng Điều phối, Tự động hóa và Phản ứng Bảo mật (SOAR) mã nguồn mở được thiết kế cho các kỹ sư bảo mật và CNTT. Nó đóng vai trò là một giải pháp thay thế mạnh mẽ cho các công cụ như Tines và Splunk SOAR, cung cấp một giải pháp hợp nhất để xây dựng quy trình làm việc tự động, quản lý trường hợp và sử dụng bảng tra cứu. Nó có trình tạo trực quan không cần mã cùng với hỗ trợ tích hợp Python/YAML tùy chỉnh, giúp nó dễ tiếp cận và có khả năng tùy biến cao.
DevOps
Autobot
Autobot là một nền tảng siêu tự động hóa được hỗ trợ bởi AI, được thiết kế cho các hoạt động đám mây và bảo mật. Nó tận dụng AI tạo sinh và quy trình làm việc có tác nhân để biến các cảnh báo bảo mật thành hành động tự động, giảm đáng kể tình trạng quá tải cảnh báo và cải thiện thời gian phản hồi. Với tính linh hoạt full-code và khả năng tích hợp phổ quát, Autobot hợp lý hóa các quy trình phức tạp, tăng cường tư thế bảo mật và thúc đẩy sự xuất sắc trong vận hành cho các nhóm SecOps, CloudOps và ITOps.
3D
ObsidianOne
ObsidianOne là một công cụ quản lý sự cố được hỗ trợ bởi AI, được thiết kế cho các Trung tâm Điều hành An ninh (SOC) thế hệ tiếp theo. Nó biến dữ liệu đo từ xa bảo mật ồn ào thành các sự cố ưu tiên, tóm tắt mối đe dọa cấp cao và các playbook có thể hành động, giúp các nhóm SOC và MSSP đạt được tốc độ phân loại nhanh hơn 3-5 lần và khắc phục có hướng dẫn.
Compliance Reporting
furl
Furl là một nền tảng khắc phục tự trị được hỗ trợ bởi AI, được thiết kế để giúp các nhóm bảo mật và CNTT giải quyết lượng lỗ hổng phần mềm tồn đọng ngày càng tăng. Nó tự động hóa toàn bộ vòng đời khắc phục, từ việc hợp nhất dữ liệu lỗ hổng và ưu tiên rủi ro đến việc tạo và triển khai các bản sửa lỗi phù hợp. Bằng cách thay thế các quy trình thủ công bằng tự động hóa thông minh, Furl tăng gấp đôi năng suất và bảo mật hệ thống doanh nghiệp một cách hiệu quả.
DevSecOpsCotool Categories
Cotool Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
BlinkOps
BlinkOps là một nền tảng tự động hóa bảo mật dựa trên tác tử, giúp các đội ngũ bảo mật chuyển đổi các câu lệnh ngôn ngữ tự nhiên thành các quy trình làm việc mạnh mẽ không cần mã. Nó cho phép triển khai các vi tác tử bảo mật tùy chỉnh để tự động hóa các tác vụ phản ứng sự cố, bảo mật đám mây, tuân thủ và nhiều hơn nữa, giúp tăng đáng kể hiệu quả và giảm thời gian phản ứng.
Không MãTracecat
Tracecat là một nền tảng Điều phối, Tự động hóa và Phản ứng Bảo mật (SOAR) mã nguồn mở được thiết kế cho các kỹ sư bảo mật và CNTT. Nó đóng vai trò là một giải pháp thay thế mạnh mẽ cho các công cụ như Tines và Splunk SOAR, cung cấp một giải pháp hợp nhất để xây dựng quy trình làm việc tự động, quản lý trường hợp và sử dụng bảng tra cứu. Nó có trình tạo trực quan không cần mã cùng với hỗ trợ tích hợp Python/YAML tùy chỉnh, giúp nó dễ tiếp cận và có khả năng tùy biến cao.
DevOpsAutobot
Autobot là một nền tảng siêu tự động hóa được hỗ trợ bởi AI, được thiết kế cho các hoạt động đám mây và bảo mật. Nó tận dụng AI tạo sinh và quy trình làm việc có tác nhân để biến các cảnh báo bảo mật thành hành động tự động, giảm đáng kể tình trạng quá tải cảnh báo và cải thiện thời gian phản hồi. Với tính linh hoạt full-code và khả năng tích hợp phổ quát, Autobot hợp lý hóa các quy trình phức tạp, tăng cường tư thế bảo mật và thúc đẩy sự xuất sắc trong vận hành cho các nhóm SecOps, CloudOps và ITOps.
3DObsidianOne
ObsidianOne là một công cụ quản lý sự cố được hỗ trợ bởi AI, được thiết kế cho các Trung tâm Điều hành An ninh (SOC) thế hệ tiếp theo. Nó biến dữ liệu đo từ xa bảo mật ồn ào thành các sự cố ưu tiên, tóm tắt mối đe dọa cấp cao và các playbook có thể hành động, giúp các nhóm SOC và MSSP đạt được tốc độ phân loại nhanh hơn 3-5 lần và khắc phục có hướng dẫn.
Compliance Reporting
Vectra AI
Vectra AI là một nền tảng an ninh mạng tiên tiến sử dụng công nghệ Attack Signal Intelligence™ được cấp bằng sáng chế và điều khiển bởi AI để phát hiện và ngăn chặn các cuộc tấn công mạng tinh vi trên các môi trường mạng, danh tính, đám mây và SaaS. Nền tảng cung cấp các tín hiệu mối đe dọa có độ trung thực cao, giảm thiểu tình trạng quá tải cảnh báo và cho phép các đội ngũ bảo mật phản ứng với các cuộc tấn công thực sự nhanh hơn tới 99%. Được hơn 1.600 doanh nghiệp tin cậy, Vectra AI mang lại khả năng hiển thị và bối cảnh vô song để khám phá các hành vi ẩn giấu của kẻ tấn công mà các công cụ khác bỏ lỡ.
Phân tích
Chatwhitehat
Chatwhitehat là một trợ lý AI được thiết kế cho các hacker mũ trắng và chuyên gia an ninh mạng. Nó cách mạng hóa quy trình làm việc bảo mật bằng cách cung cấp các chiến lược thông minh, thời gian thực cho cả hoạt động tấn công (Đội Đỏ) và phòng thủ (Đội Xanh). Tận dụng cơ sở kiến thức rộng lớn của nó để thành thạo các kỹ năng, xây dựng các kế hoạch bảo mật vững chắc và nhận các giải pháp cá nhân hóa cho bất kỳ thách thức an ninh mạng nào, từ phân tích lỗ hổng đến ứng phó sự cố.
Trợ lý Mã
win3zz
win3zz là một nền tảng an ninh mạng do AI cung cấp, được thiết kế để phát hiện mối đe dọa chủ động và quản lý lỗ hổng. Nó tự động hóa kiểm thử xâm nhập, quét lỗ hổng trên các tài sản web, di động và mạng, đồng thời cung cấp phân tích mã nguồn do AI điều khiển để giúp các nhóm phát triển và bảo mật xây dựng và duy trì các ứng dụng an toàn.
Phân tích Mã
Jyek
Jyek là một nền tảng AI agent hiểu mục tiêu, tạo kế hoạch thực thi, sử dụng công cụ và cung cấp kết quả có thể xác minh cho các tác vụ phức tạp nhiều bước.
Tự động hóafurl
Furl là một nền tảng khắc phục tự trị được hỗ trợ bởi AI, được thiết kế để giúp các nhóm bảo mật và CNTT giải quyết lượng lỗ hổng phần mềm tồn đọng ngày càng tăng. Nó tự động hóa toàn bộ vòng đời khắc phục, từ việc hợp nhất dữ liệu lỗ hổng và ưu tiên rủi ro đến việc tạo và triển khai các bản sửa lỗi phù hợp. Bằng cách thay thế các quy trình thủ công bằng tự động hóa thông minh, Furl tăng gấp đôi năng suất và bảo mật hệ thống doanh nghiệp một cách hiệu quả.
DevSecOps
Veriom
Veriom là một nền tảng bảo mật AI tự trị hoạt động như một lớp thần kinh cho cơ sở hạ tầng, SaaS và hệ thống AI của bạn. Nó vượt xa khả năng phát hiện bằng cách lập bản đồ, ưu tiên và tự động khắc phục các rủi ro an ninh mạng và tuân thủ trong thời gian thực. Bằng cách loại bỏ sự mệt mỏi vì cảnh báo và phân loại thủ công, Veriom cung cấp sự đảm bảo liên tục và quản lý rủi ro chủ động.
DevSecOps
codegate
Codegate là một cổng bảo mật mã nguồn mở và khung ghép kênh cho các hệ thống tác tử AI. Được phát triển bởi Stacklok, nó cung cấp không gian làm việc an toàn và kiểm soát truy cập dựa trên chính sách, cho phép các nhà phát triển xây dựng và quản lý các ứng dụng đa tác tử phức tạp một cách an toàn và hiệu quả.
Khung tác nhân
Akto
Akto là một nền tảng bảo mật API dựa trên tác tử, được hỗ trợ bởi AI, dành cho các nhóm bảo mật ứng dụng hiện đại. Nó tự động hóa toàn bộ vòng đời bảo mật API, từ khám phá và kiểm kê đến kiểm thử và bảo vệ thời gian chạy. Sử dụng các tác tử AI tự trị, Akto liên tục giám sát, kiểm thử và bảo mật API, xác định các lỗ hổng, lộ lọt dữ liệu nhạy cảm và các sai sót logic nghiệp vụ nhanh hơn 50 lần so với các phương pháp thủ công.
Bảo mật API
ethiack
Ethiack là một nền tảng hack có đạo đức tự trị kết hợp kiểm thử xâm nhập tự động bằng AI với các hacker có đạo đức ưu tú. Nó cung cấp kiểm tra an ninh liên tục 24/7 để xác định và ưu tiên các lỗ hổng trên toàn bộ cơ sở hạ tầng kỹ thuật số của bạn, giúp bạn tuân thủ và an toàn trước khi các mối đe dọa bị khai thác.
Thử nghiệm
StrongestLayer
StrongestLayer là một nền tảng bảo mật email do AI điều khiển, chuyên phát hiện và vô hiệu hóa các cuộc tấn công lừa đảo nâng cao, bao gồm cả những cuộc tấn công được tạo ra bởi AI tạo sinh. Nó cung cấp phân tích mối đe dọa theo thời gian thực và 'Cố vấn Hộp thư đến' để trao quyền cho người dùng, thu hẹp khoảng cách bảo mật do các hệ thống phòng thủ truyền thống để lại và bảo vệ các tổ chức khỏi các mối đe dọa zero-day và lừa đảo qua email doanh nghiệp.
Quản lý rủi ro
Casco
Casco là một nền tảng kiểm thử bảo mật tự động cho các hệ thống AI. Nó hoạt động như một đội đỏ AI (AI red team) liên tục, luôn hoạt động, chủ động xác định và giúp khắc phục các lỗ hổng trong các tác nhân, ứng dụng và cơ sở hạ tầng AI trước khi những kẻ tấn công độc hại có thể khai thác, thay thế việc kiểm thử xâm nhập định kỳ bằng giám sát tự động quanh năm.
Bảo mật mô hình
Cotool Comments (0)
Sign in to comment.
Đăng nhậpNo comments yet.