
ToolMage
Đăng nhập

Best 1 Mô phỏng Phishing AI tools for Bảo mật

Popular Mô phỏng Phishing AI tools in Bảo mật include Phishr, helping you work more efficiently.

Phishr
Freemium

Phishr

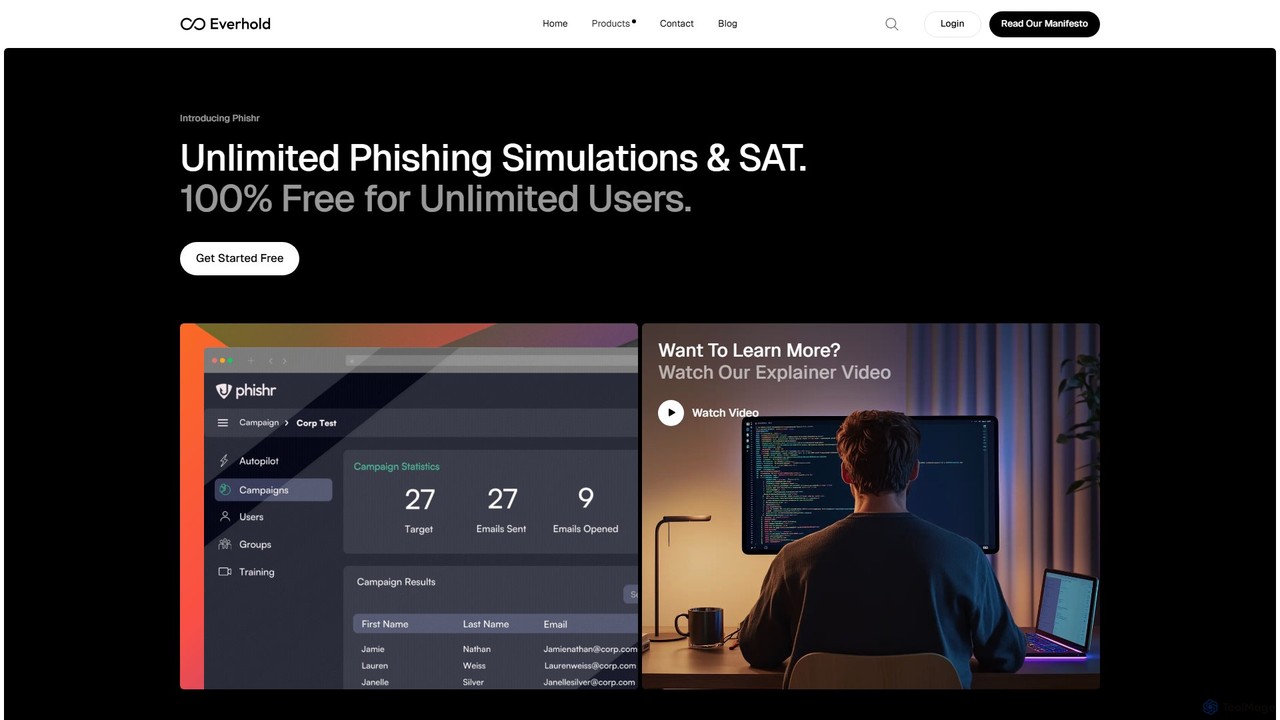
Phishr là một nền tảng đào tạo an ninh mạng do AI cung cấp, tự động hóa các mô phỏng lừa đảo (phishing) để giáo dục nhân viên và khách hàng. Tính năng lái tự động của nó giúp tiết kiệm thời gian trong khi hệ thống đào tạo thích ứng cung cấp nội dung cá nhân hóa dựa trên hành động của người dùng, tăng cường hiệu quả cảnh giác chống lại các mối đe dọa mạng trong thế giới thực.

Đào tạo doanh nghiệp
Visits 10.2KFavorites 148Likes 169

About Mô phỏng Phishing

Công cụ Mô phỏng Phishing là các nền tảng chuyên dụng được thiết kế để tạo và thực hiện các cuộc tấn công phishing có kiểm soát và vô hại trong một tổ chức. Các công cụ này sử dụng các mẫu email và trang đích thực tế để kiểm tra khả năng của nhân viên trong việc xác định và báo cáo các nỗ lực độc hại. Mục tiêu chính là đo lường lỗ hổng của con người, cung cấp đào tạo nhận thức bảo mật thực tế và giảm thiểu rủi ro tổng thể từ các cuộc tấn công mạng thành công. Bằng cách phân tích kết quả chiến dịch, các đội ngũ bảo mật có thể xác định điểm yếu và cung cấp đào tạo có mục tiêu để củng cố bức tường lửa con người.

Tính năng Cốt lõi

  • Thư viện Mẫu Thực tế: Cung cấp một bộ sưu tập lớn các mẫu email và trang đích được xây dựng sẵn, có thể tùy chỉnh, mô phỏng các mối đe dọa phishing trong thế giới thực.
  • Quản lý Chiến dịch: Cho phép quản trị viên lên lịch, tự động hóa và nhắm mục tiêu các chiến dịch mô phỏng đến các nhóm người dùng cụ thể hoặc toàn bộ tổ chức.
  • Theo dõi Hiệu suất & Báo cáo: Cung cấp phân tích chi tiết về tỷ lệ mở, tỷ lệ nhấp chuột, việc gửi dữ liệu và tỷ lệ báo cáo để đo lường lỗ hổng và tiến độ.
  • Đào tạo Khắc phục Tự động: Tự động ghi danh nhân viên không vượt qua bài kiểm tra mô phỏng vào các mô-đun đào tạo nhận thức bảo mật tức thì và phù hợp.
  • Tùy chỉnh & Giả mạo: Cho phép tạo các tên miền, mẫu email và kịch bản tùy chỉnh để mô phỏng các cuộc tấn công spear-phishing có mục tiêu cao.

Trường hợp Sử dụng

Công cụ Mô phỏng Phishing rất quan trọng đối với bất kỳ tổ chức nào muốn tăng cường tình hình bảo mật của mình. Chúng được các đội ngũ bảo mật CNTT và tuân thủ trong các lĩnh vực như tài chính, y tế và công nghệ sử dụng rộng rãi để đáp ứng các yêu cầu quy định (ví dụ: GDPR, HIPAA). Các nền tảng này rất cần thiết cho các chương trình nâng cao nhận thức bảo mật liên tục cho nhân viên, giới thiệu nhân viên mới và kiểm tra hiệu quả của các sáng kiến đào tạo bảo mật.

Cách Lựa chọn

Khi chọn một công cụ Mô phỏng Phishing, hãy xem xét chất lượng và sự đa dạng của thư viện mẫu để đảm bảo tính thực tế. Đánh giá chiều sâu của khả năng báo cáo và phân tích để có được những hiểu biết sâu sắc có thể hành động. Kiểm tra các tùy chọn tích hợp với các hệ thống hiện có của bạn, chẳng hạn như Active Directory để quản lý người dùng hoặc Hệ thống Quản lý Học tập (LMS) để đào tạo. Cuối cùng, đánh giá mức độ dễ sử dụng của nền tảng để tạo và quản lý các chiến dịch, cũng như khả năng mở rộng của nó để hỗ trợ quy mô của tổ chức bạn.

Mô phỏng Phishing use cases

1

Tiến hành các chiến dịch nâng cao nhận thức bảo mật toàn công ty

Một quản lý an ninh CNTT cho một công ty cỡ vừa cần giảm thiểu rủi ro từ các cuộc tấn công ransomware. Sử dụng nền tảng Mô phỏng Phishing, họ lên lịch một chiến dịch hàng quý nhắm vào tất cả nhân viên. Họ chọn các mẫu mô phỏng các mối đe dọa phổ biến như thông báo hóa đơn giả và cảnh báo đặt lại mật khẩu. Nền tảng tự động gửi các email mô phỏng trong vòng một tuần. Sau đó, người quản lý phân tích báo cáo chi tiết, cho thấy tỷ lệ nhấp chuột là 15%. Những nhân viên đã nhấp vào liên kết sẽ tự động được ghi danh vào một mô-đun đào tạo video ngắn về cách xác định email phishing, giúp củng cố tình hình bảo mật chung của công ty.

2

Mô phỏng Spear-Phishing có mục tiêu cho các phòng ban rủi ro cao

Một nhân viên tuân thủ của một tổ chức tài chính lo ngại về các cuộc tấn công spear-phishing nhắm vào bộ phận tài chính. Họ sử dụng công cụ mô phỏng để tạo một chiến dịch tùy chỉnh. Email được tạo ra để trông giống như một yêu cầu từ CFO về việc chuyển khoản khẩn cấp, sử dụng một tên miền giả mạo tương tự như của công ty. Bài kiểm tra có mục tiêu cao này chỉ được gửi đến 20 thành viên của đội tài chính. Kết quả cho thấy hai nhân viên đã nhấp vào liên kết và một người đã cố gắng nhập thông tin đăng nhập. Điều này cung cấp một cơ hội quan trọng, dựa trên dữ liệu để cung cấp đào tạo chuyên sâu, cá nhân hóa cho những nhân viên có rủi ro cao này, ngăn chặn một tổn thất tài chính tiềm tàng khổng lồ.

3

Đo lường hiệu quả đào tạo bảo mật theo thời gian

Một công ty muốn chứng minh sự đầu tư của mình vào đào tạo nhận thức bảo mật. Họ bắt đầu bằng cách chạy một mô phỏng phishing cơ bản, cho thấy tỷ lệ thất bại là 25% (nhân viên nhấp chuột hoặc nhập dữ liệu). Sau bài kiểm tra ban đầu, tất cả nhân viên đều trải qua một khóa đào tạo bắt buộc kéo dài 30 phút. Ba tháng sau, họ chạy một chiến dịch mô phỏng phishing tương tự. Kết quả mới cho thấy tỷ lệ thất bại đã giảm xuống còn 8%. Sự cải thiện có thể định lượng này chứng tỏ ROI của việc đào tạo và giúp đảm bảo ngân sách cho các sáng kiến bảo mật trong tương lai. Các báo cáo xu hướng của nền tảng trực quan hóa tiến trình này cho các bài thuyết trình của ban điều hành.

4

Đáp ứng các yêu cầu tuân thủ và kiểm toán

Một tổ chức y tế phải tuân thủ các quy định của HIPAA, yêu cầu đào tạo nhận thức bảo mật thường xuyên. Để chuẩn bị cho một cuộc kiểm toán sắp tới, nhân viên tuân thủ sử dụng công cụ mô phỏng phishing để tạo ra các báo cáo toàn diện. Các báo cáo này ghi lại ngày của các chiến dịch mô phỏng, các chủ đề được đề cập (ví dụ: bảo vệ dữ liệu bệnh nhân), tỷ lệ tham gia và hiệu suất của từng nhân viên. Điều này cung cấp bằng chứng hữu hình cho các kiểm toán viên rằng tổ chức đang chủ động quản lý rủi ro bảo mật con người và hoàn thành các nghĩa vụ quy định của mình, giúp tránh các khoản phạt và hình phạt tiềm tàng.

5

Tích hợp đào tạo bảo mật vào quy trình giới thiệu nhân viên mới

Một công ty công nghệ đang phát triển nhanh chóng cần đảm bảo tất cả nhân viên mới hiểu các giao thức bảo mật ngay từ ngày đầu tiên. Đội ngũ nhân sự của họ tích hợp một mô phỏng phishing bắt buộc vào quy trình giới thiệu. Trong tuần đầu tiên, mỗi nhân viên mới sẽ nhận được một email phishing mô phỏng. Nền tảng mô phỏng được tích hợp với hệ thống nhân sự của công ty, tự động ghi danh nhân viên mới. Những người không vượt qua bài kiểm tra sẽ được chuyển ngay đến một khóa học nhận thức bảo mật cơ bản. Quy trình tự động này đảm bảo một nền tảng bảo mật nhất quán cho tất cả nhân viên mà không làm tăng thêm gánh nặng hành chính đáng kể cho đội ngũ CNTT hoặc nhân sự.

6

Kiểm tra sự sẵn sàng của đội ứng phó sự cố

Một quản lý trung tâm điều hành an ninh (SOC) muốn kiểm tra kế hoạch ứng phó sự cố của đội mình. Họ lên lịch một mô phỏng phishing có kế hoạch nhưng với một mục tiêu cụ thể: xem đội phản ứng như thế nào khi một nhân viên báo cáo email bằng nút 'Báo cáo Phishing'. Công cụ mô phỏng được cấu hình để gửi một cảnh báo đến hệ thống vé của SOC khi có báo cáo. Sau đó, người quản lý quan sát thời gian phản hồi của đội, quy trình phân tích email được báo cáo và các giao thức liên lạc của họ. Cuộc diễn tập này giúp xác định các lỗ hổng trong quy trình ứng phó sự cố, chẳng hạn như thời gian phản hồi chậm hoặc các thủ tục không rõ ràng, cho phép tinh chỉnh trước khi một sự cố thực sự xảy ra.

Mô phỏng Phishing FAQ

Mô phỏng Phishing là gì?

Mô phỏng Phishing là một phương pháp đào tạo bảo mật trong đó các tổ chức gửi các email phishing thực tế nhưng vô hại đến chính nhân viên của mình. Mục tiêu là để kiểm tra khả năng nhận biết và phản ứng thích hợp của họ đối với các cuộc tấn công phishing. Các nền tảng này theo dõi ai mở, nhấp chuột hoặc gửi thông tin, cung cấp dữ liệu quý giá về rủi ro bảo mật từ con người. Dữ liệu này sau đó được sử dụng để cung cấp đào tạo nhận thức có mục tiêu và củng cố khả năng phòng thủ chung của tổ chức trước các mối đe dọa mạng trong thế giới thực.

Làm thế nào để chọn công cụ Mô phỏng Phishing phù hợp?

Khi chọn một công cụ Mô phỏng Phishing, hãy xem xét các yếu tố chính sau:

  • Chất lượng và sự đa dạng của mẫu: Công cụ nên cung cấp một thư viện lớn, cập nhật các mẫu thực tế mô phỏng các xu hướng phishing hiện tại.
  • Báo cáo và Phân tích: Tìm kiếm các báo cáo chi tiết, có thể hành động, theo dõi tiến độ theo thời gian và xác định người dùng hoặc phòng ban có rủi ro cao.
  • Khả năng tích hợp: Đảm bảo nó có thể tích hợp với thư mục người dùng của bạn (như Active Directory) để quản lý người dùng dễ dàng và với Hệ thống Quản lý Học tập (LMS) để cung cấp đào tạo liền mạch.
  • Dễ sử dụng: Nền tảng phải trực quan để quản trị viên có thể thiết lập và quản lý các chiến dịch mà không cần chuyên môn kỹ thuật sâu rộng.
  • Khả năng tùy chỉnh: Khả năng tạo các mẫu email, trang đích và tên miền tùy chỉnh là rất quan trọng để mô phỏng các cuộc tấn công có chủ đích.
Mô phỏng Phishing có hiệu quả trong việc ngăn chặn các cuộc tấn công thực sự không?

Có, Mô phỏng Phishing rất hiệu quả như một biện pháp bảo mật chủ động. Nó giải quyết trực tiếp yếu tố con người, thường là mắt xích yếu nhất trong an ninh mạng. Bằng cách cung cấp cho nhân viên kinh nghiệm thực hành, an toàn trong việc xác định các email độc hại, nó rèn luyện họ trở nên cảnh giác và hoài nghi hơn. Các cuộc mô phỏng thường xuyên, kết hợp với đào tạo ngay lập tức cho những người thất bại, có thể làm giảm đáng kể tỷ lệ nhấp chuột vào các cuộc tấn công phishing thực sự, biến nhân viên từ một trách nhiệm tiềm tàng thành một tuyến phòng thủ vững chắc—một bức tường lửa con người.

Sự khác biệt giữa Mô phỏng Phishing và đào tạo nhận thức bảo mật thông thường là gì?

Đào tạo nhận thức bảo mật thông thường thường bao gồm việc học thụ động, chẳng hạn như xem video, đọc tài liệu hoặc tham dự các bài thuyết trình về các phương pháp bảo mật tốt nhất. Mặt khác, Mô phỏng Phishing là một ứng dụng chủ động, thực tế của kiến thức đó. Nó kiểm tra hành vi, không chỉ kiến thức. Trong khi đào tạo thông thường xây dựng một nền tảng lý thuyết, mô phỏng cung cấp một môi trường an toàn để mắc lỗi, học hỏi từ chúng và đo lường sự thay đổi hành vi thực tế, mang lại một thước đo trực tiếp và có thể định lượng hơn nhiều về tình hình bảo mật của một tổ chức.

Các công cụ Mô phỏng Phishing có thể được tùy chỉnh cho các mối đe dọa cụ thể không?

Có, một tính năng chính của các nền tảng Mô phỏng Phishing mạnh mẽ là khả năng tùy chỉnh sâu. Quản trị viên thường có thể tạo các mẫu email của riêng mình, tạo các dòng tiêu đề và hồ sơ người gửi cụ thể, và thiết kế các trang đích tùy chỉnh có thể bắt chước các cổng thông tin nội bộ của chính tổ chức họ. Nhiều công cụ cũng cho phép giả mạo tên miền để mô phỏng các cuộc tấn công rất thuyết phục. Mức độ tùy chỉnh này là cần thiết để chạy các mô phỏng spear-phishing có mục tiêu chống lại các nhóm có rủi ro cao như đội ngũ tài chính hoặc điều hành, làm cho việc đào tạo trở nên rất phù hợp và hiệu quả.