
ToolMage
Đăng nhập

Best 1 Phát hiện Lừa đảo AI tools for Bảo mật

Popular Phát hiện Lừa đảo AI tools in Bảo mật include ScamMinder, helping you work more efficiently.

ScamMinder
Freemium

ScamMinder

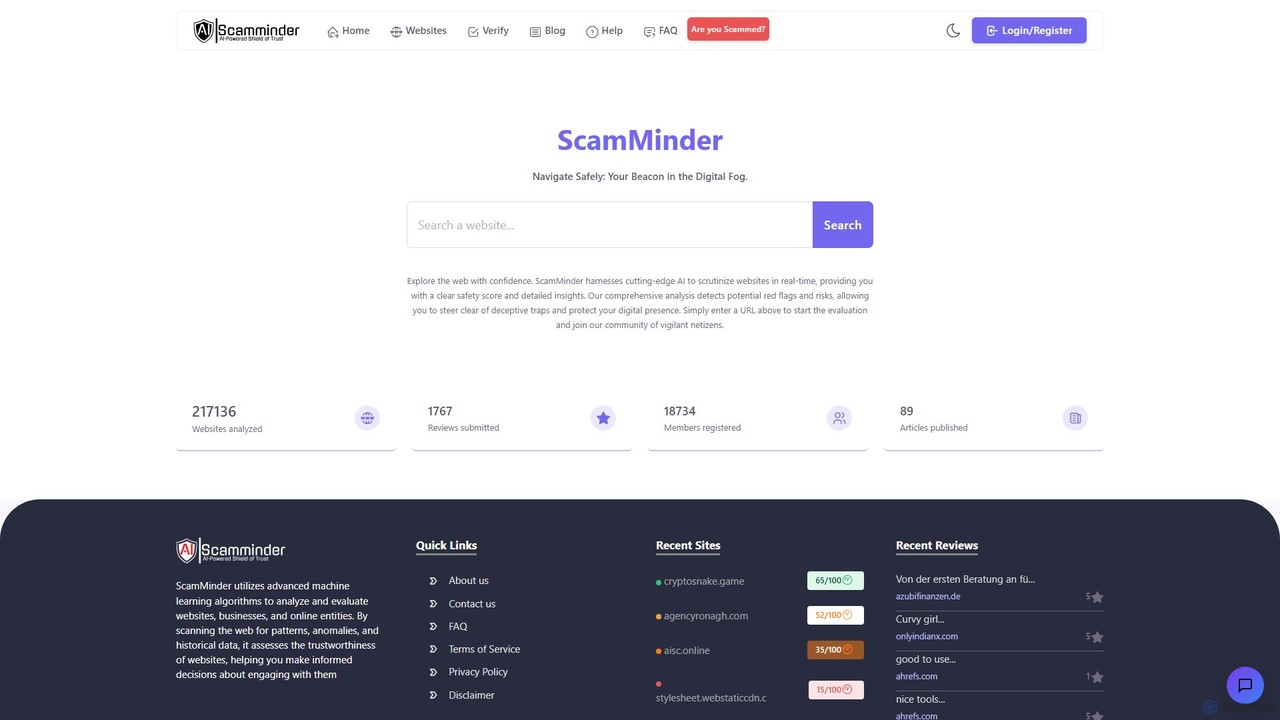
ScamMinder là một công cụ an ninh mạng do AI cung cấp, phân tích trang web theo thời gian thực để bảo vệ người dùng khỏi các trò lừa đảo trực tuyến. Chỉ cần nhập URL để nhận điểm an toàn tức thì và báo cáo chi tiết, giúp bạn xác định các trang web lừa đảo, cửa hàng gian lận và các mối đe dọa kỹ thuật số khác trước khi tương tác.

Duyệt web
Visits 71.8KFavorites 163Likes 189

About Phát hiện Lừa đảo

Công cụ Phát hiện Lừa đảo là một danh mục chuyên biệt của phần mềm bảo mật sử dụng trí tuệ nhân tạo để xác định và chặn các hoạt động gian lận trong giao tiếp kỹ thuật số. Các công cụ này phân tích văn bản, liên kết, hình ảnh và hành vi của người gửi trong email, tin nhắn và trang web bằng cách sử dụng học máy và xử lý ngôn ngữ tự nhiên (NLP). Giá trị chính của chúng nằm ở việc chủ động bảo vệ cá nhân và tổ chức khỏi tổn thất tài chính, đánh cắp dữ liệu và gian lận danh tính bằng cách gắn cờ các nỗ lực lừa đảo (phishing), các chiến thuật tấn công phi kỹ thuật (social engineering) và các âm mưu lừa đảo khác trong thời gian thực. Phân tích nâng cao này vượt xa các bộ lọc thư rác truyền thống bằng cách hiểu được ngữ cảnh và ý định đằng sau một tin nhắn.

Tính năng Cốt lõi

  • Phân tích Lừa đảo & Liên kết: Quét URL và nội dung trang web để phát hiện các tập lệnh độc hại, giả mạo tên miền và các trang đăng nhập gian lận.
  • Phân tích Nội dung & Ngôn ngữ: Sử dụng NLP để xác định các mẫu ngôn ngữ đáng ngờ, chẳng hạn như sự khẩn cấp giả tạo, các lời đe dọa, lỗi ngữ pháp và các yêu cầu bất thường.
  • Phân tích Hành vi & Người gửi: Phân tích danh tiếng của người gửi, tiêu đề email và các mẫu giao tiếp để phát hiện những điểm bất thường cho thấy sự mạo danh hoặc tài khoản bị xâm phạm.
  • Thông tin Tình báo về Mối đe dọa theo Thời gian thực: Tận dụng các cơ sở dữ liệu được cập nhật liên tục về các vụ lừa đảo đã biết, các tên miền độc hại và các mẫu gian lận để xác định các mối đe dọa mới nổi.
  • Giám sát Đa kênh: Cung cấp sự bảo vệ trên nhiều nền tảng khác nhau, bao gồm email, SMS (smishing), mạng xã hội và các ứng dụng nhắn tin.

Kịch bản Áp dụng

Những công cụ này rất cần thiết cho cả việc sử dụng cá nhân và doanh nghiệp. Các cá nhân sử dụng chúng để bảo vệ hộp thư đến cá nhân và tin nhắn di động khỏi lừa đảo và đánh cắp danh tính. Trong bối cảnh kinh doanh, chúng được triển khai để bảo vệ hệ thống email của công ty, các nền tảng cộng tác như Slack hoặc Teams và các kênh hỗ trợ khách hàng khỏi các cuộc tấn công xâm nhập email doanh nghiệp (BEC) và các cuộc tấn công lừa đảo có chủ đích (spear-phishing) có thể dẫn đến tổn thất tài chính hoặc dữ liệu đáng kể.

Tiêu chí Lựa chọn

Khi chọn một công cụ Phát hiện Lừa đảo, hãy xem xét phạm vi phát hiện của nó—liệu nó có bao gồm tất cả các kênh bạn sử dụng (email, SMS, mạng xã hội) không? Đánh giá khả năng tích hợp của nó với phần mềm hiện có của bạn, chẳng hạn như trình duyệt hoặc ứng dụng email. Đánh giá độ chính xác và tỷ lệ cảnh báo sai để đảm bảo nó không làm gián đoạn giao tiếp hợp pháp. Cuối cùng, hãy xem lại chính sách bảo mật của nó để hiểu cách nó xử lý và bảo vệ dữ liệu của bạn trong quá trình phân tích.

Phát hiện Lừa đảo use cases

1

Bảo vệ Email cá nhân khỏi các cuộc tấn công lừa đảo

Một người dùng cá nhân quan tâm đến an ninh mạng cài đặt một tiện ích mở rộng trình duyệt phát hiện lừa đảo hoặc kết nối tài khoản email của họ với một dịch vụ phát hiện. AI liên tục quét các email đến trong thời gian thực. Khi một email giả mạo ngân hàng và yêu cầu thông tin đăng nhập qua một liên kết đáng ngờ được gửi đến, công cụ sẽ phân tích địa chỉ của người gửi, đích đến của liên kết và ngôn ngữ khẩn cấp được sử dụng. Nó ngay lập tức gắn cờ email là một nỗ lực lừa đảo có rủi ro cao, chuyển nó vào thư mục cách ly và hiển thị cảnh báo rõ ràng cho người dùng, qua đó ngăn chặn nguy cơ xâm phạm tài khoản và trộm cắp tài chính.

2

Bảo mật các kênh cộng tác của doanh nghiệp

Quản trị viên CNTT tích hợp một công cụ phát hiện lừa đảo với môi trường Microsoft Teams hoặc Slack của công ty. Công cụ này chủ động giám sát tất cả các kênh công khai và tin nhắn trực tiếp để tìm các liên kết độc hại và các nỗ lực tấn công phi kỹ thuật. Ví dụ, nếu tài khoản của một nhân viên bị xâm phạm và bắt đầu gửi tin nhắn có liên kết đến một hóa đơn giả, AI sẽ phát hiện hành vi bất thường này và URL độc hại. Nó sẽ tự động cách ly tin nhắn, chặn liên kết và gửi cảnh báo đến đội ngũ bảo mật. Điều này ngăn chặn cuộc tấn công lan rộng trong tổ chức và bảo vệ dữ liệu nhạy cảm của công ty.

3

Sàng lọc tin nhắn trên sàn giao dịch để chống gian lận

Một nền tảng sàn giao dịch trực tuyến sử dụng API phát hiện lừa đảo để phân tích tin nhắn giữa người mua và người bán. Khi một người bán cố gắng dụ dỗ người mua ra khỏi nền tảng để hoàn tất giao dịch qua một phương thức thanh toán không an toàn ('Vui lòng nhắn tin cho tôi qua WhatsApp tại... để thanh toán bằng thẻ quà tặng'), mô hình NLP của AI sẽ gắn cờ hành vi này. Nó xác định các từ khóa liên quan đến giao tiếp ngoài nền tảng và các loại thanh toán rủi ro. Hệ thống sau đó có thể tự động chặn tin nhắn và gửi cảnh báo cho cả hai người dùng về các chính sách an toàn của nền tảng, giúp giảm đáng kể gian lận giao dịch và cải thiện lòng tin của người dùng.

4

Xác minh liên kết trong SMS và ứng dụng nhắn tin (Smishing)

Một người dùng di động nhận được một tin nhắn SMS có vẻ như từ dịch vụ bưu chính của họ, thông báo rằng việc giao một gói hàng đã thất bại và hướng dẫn họ nhấp vào một liên kết để lên lịch lại. Trước khi nhấp, người dùng chuyển tiếp tin nhắn đến một dịch vụ phát hiện lừa đảo hoặc sử dụng một ứng dụng tự động quét các tin nhắn đến. AI phân tích URL và phát hiện ra rằng nó dẫn đến một trang web giả mạo nhưng được thiết kế tinh vi để thu thập thông tin cá nhân và chi tiết thẻ tín dụng. Ứng dụng ngay lập tức cảnh báo người dùng rằng tin nhắn đó là một cuộc tấn công 'smishing', ngăn họ truy cập trang web độc hại và bảo vệ dữ liệu nhạy cảm của họ.

5

Bảo vệ người thân lớn tuổi khỏi lừa đảo hỗ trợ kỹ thuật

Một thành viên trong gia đình cài đặt công cụ phát hiện lừa đảo trên máy tính của cha mẹ già. Công cụ này được cấu hình với độ nhạy cao và cảnh báo đơn giản hóa. Một ngày nọ, một cửa sổ pop-up xuất hiện trên màn hình, tuyên bố đã phát hiện virus và hướng dẫn cha mẹ gọi đến một số 'hỗ trợ của Microsoft'. Công cụ phát hiện lừa đảo nhận ra kịch bản của pop-up gian lận và số điện thoại miễn phí giả mạo là dấu hiệu của một vụ lừa đảo hỗ trợ kỹ thuật. Nó chặn cửa sổ pop-up và hiển thị một thông báo đơn giản, chữ lớn: 'Cảnh báo: Đây là một trò lừa đảo. Không gọi số này. Hãy đóng cửa sổ này.' Nó cũng gửi một thông báo đến điện thoại của thành viên gia đình, cho phép họ can thiệp ngay lập tức.

6

Phân tích giao dịch tiền điện tử để phát hiện lừa đảo

Một nhà đầu tư tiền điện tử sắp gửi tiền vào một dự án tài chính phi tập trung (DeFi) mới. Trước khi xác nhận giao dịch trong ví của mình, họ sử dụng một công cụ phát hiện lừa đảo chuyên dụng để phân tích địa chỉ hợp đồng thông minh đích. Công cụ AI này đối chiếu địa chỉ với cơ sở dữ liệu về các vụ lừa đảo đã biết, kiểm tra mã hợp đồng để tìm các chức năng độc hại (như chức năng 'rug pull') và phân tích các mẫu giao dịch trên chuỗi để tìm hoạt động đáng ngờ. Công cụ trả về điểm rủi ro cao, cảnh báo nhà đầu tư rằng dự án có các đặc điểm của một vụ lừa đảo đầu tư phổ biến. Điều này ngăn nhà đầu tư mất tiền vào một dự án gian lận.

Phát hiện Lừa đảo FAQ

Công cụ Phát hiện Lừa đảo bằng AI là gì?

Công cụ Phát hiện Lừa đảo bằng AI là các ứng dụng phần mềm sử dụng trí tuệ nhân tạo, đặc biệt là học máy và xử lý ngôn ngữ tự nhiên (NLP), để phân tích các giao tiếp kỹ thuật số và xác định hoạt động gian lận. Không giống như các bộ lọc truyền thống dựa vào danh sách chặn đơn giản hoặc từ khóa, các công cụ AI này hiểu được ngữ cảnh, cảm xúc và các mẫu tinh vi trong văn bản và hành vi của người gửi. Chúng được thiết kế để phát hiện một loạt các loại lừa đảo, bao gồm lừa đảo qua email (phishing), xâm nhập email doanh nghiệp (BEC) và các chiến thuật tấn công phi kỹ thuật, cung cấp một lớp bảo mật chủ động chống lại các mối đe dọa dựa trên sự lừa dối.

Phát hiện lừa đảo bằng AI khác với phần mềm diệt virus như thế nào?

Sự khác biệt chính nằm ở trọng tâm của chúng. Phần mềm diệt virus tập trung vào việc phát hiện và loại bỏ mã độc, chẳng hạn như virus, phần mềm độc hại và ransomware, tồn tại trên thiết bị hoặc trong một tệp tin. Mục tiêu của nó là bảo vệ tính toàn vẹn của hệ thống. Ngược lại, công cụ Phát hiện Lừa đảo bằng AI tập trung vào nội dung và ý định của các cuộc giao tiếp. Chúng phân tích tin nhắn, liên kết và hành vi của người gửi để xác định sự lừa dối và tấn công phi kỹ thuật, ngay cả khi không có mã độc nào. Một phần mềm diệt virus sẽ không ngăn bạn tự nguyện gửi tiền trong một vụ lừa đảo tình cảm, nhưng một công cụ phát hiện lừa đảo có thể gắn cờ các mẫu hội thoại đáng ngờ.

Làm thế nào để chọn một công cụ phát hiện lừa đảo đáng tin cậy?

Việc chọn một công cụ đáng tin cậy bao gồm việc đánh giá một số yếu tố chính. Đầu tiên, hãy xem xét phạm vi bao phủ: nó có bảo vệ tất cả các kênh bạn sử dụng, chẳng hạn như email, SMS và các ứng dụng mạng xã hội không? Thứ hai, hãy đánh giá độ chính xác và tỷ lệ cảnh báo sai của nó bằng cách đọc các bài đánh giá độc lập; một công cụ tốt phải hiệu quả mà không liên tục gắn cờ các tin nhắn hợp pháp. Thứ ba, hãy kiểm tra khả năng tích hợp với trình duyệt hoặc ứng dụng email của bạn để bảo vệ liền mạch. Cuối cùng, hãy xem xét kỹ chính sách bảo mật để đảm bảo nhà cung cấp xử lý dữ liệu của bạn một cách có trách nhiệm và minh bạch. Một công cụ đáng tin cậy sẽ nêu rõ dữ liệu nào nó phân tích và cách thức lưu trữ.

Những công cụ AI này có thể phát hiện loại lừa đảo nào?

Công cụ phát hiện lừa đảo bằng AI rất linh hoạt và có thể xác định một loạt các chiến thuật lừa dối. Các ví dụ phổ biến bao gồm:

  • Lừa đảo (Phishing) & Lừa đảo có chủ đích (Spear Phishing): Email giả mạo các tổ chức hợp pháp để đánh cắp thông tin đăng nhập.
  • Xâm nhập Email Doanh nghiệp (BEC): Lừa đảo nhắm vào các doanh nghiệp, thường liên quan đến các yêu cầu chuyển khoản gian lận.
  • Lừa đảo Hỗ trợ Kỹ thuật: Cảnh báo giả mạo cho rằng thiết bị của người dùng bị nhiễm virus để bán các dịch vụ không cần thiết.
  • Lừa đảo Tình cảm: Xây dựng mối quan hệ tình cảm để thao túng nạn nhân gửi tiền.
  • Lừa đảo Đầu tư & Tiền điện tử: Quảng bá các cơ hội đầu tư giả mạo với lời hứa hẹn lợi nhuận cao.
  • Lừa đảo qua tin nhắn (Smishing): Các cuộc tấn công lừa đảo được thực hiện qua tin nhắn văn bản SMS.
Khả năng học hỏi của AI cho phép các công cụ này thích ứng và nhận ra các biến thể lừa đảo mới khi chúng xuất hiện.

Công cụ phát hiện lừa đảo có thể đảm bảo bảo vệ 100% không?

Không có công cụ nào có thể đảm bảo bảo vệ 100%. Những kẻ lừa đảo liên tục phát triển các chiến thuật của chúng để vượt qua các biện pháp bảo mật. Tuy nhiên, các công cụ phát hiện lừa đảo do AI cung cấp một lớp phòng thủ quan trọng và thiết yếu. Chúng làm tăng đáng kể xác suất bắt được các nỗ lực gian lận so với việc chỉ dựa vào sự phán đoán của con người hoặc các bộ lọc thư rác cơ bản. Chúng hoạt động như một trợ lý thông minh, gắn cờ các mối đe dọa có khả năng xảy ra cao nhất và cho phép người dùng cảnh giác hơn. Để được bảo vệ tốt nhất, các công cụ này nên được sử dụng như một phần của chiến lược bảo mật toàn diện, bao gồm cả việc giáo dục người dùng, mật khẩu mạnh và cập nhật phần mềm thường xuyên.