
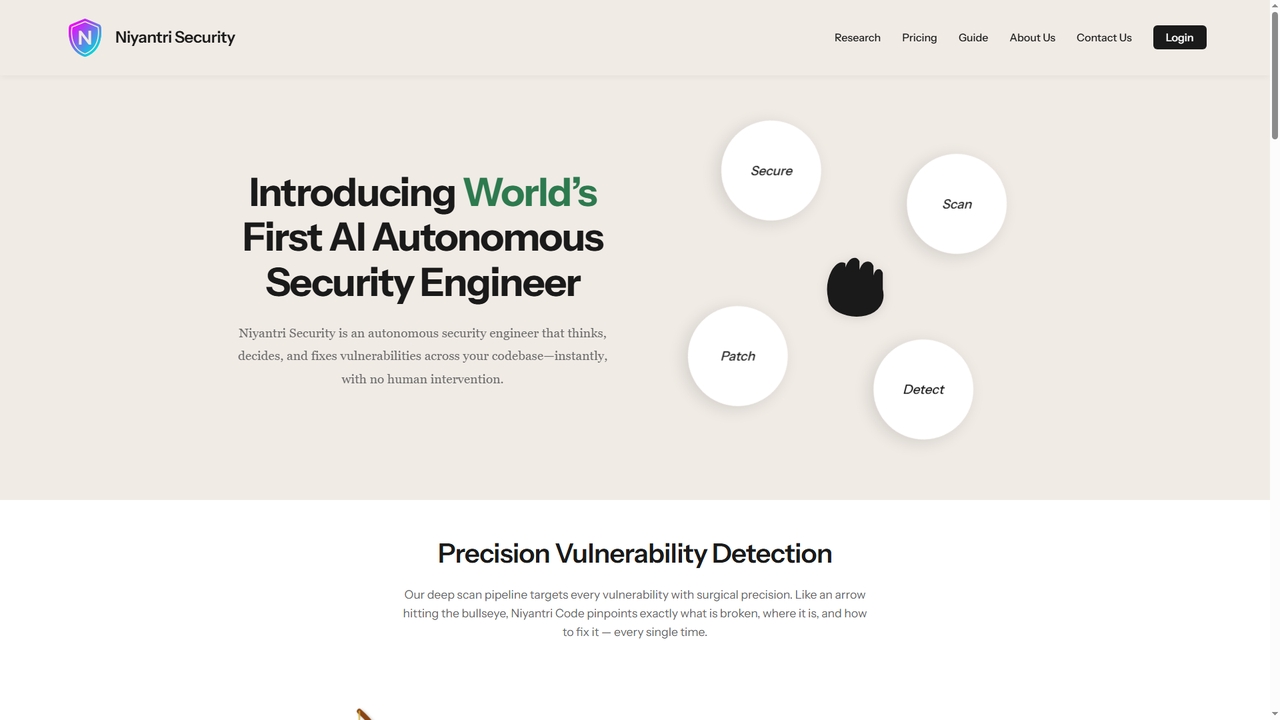
Niyantri Security
Niyantri Security 是一款由AI驱动的自主安全工程师,旨在自动检测和修复代码库中的漏洞。它执行深度、多阶段扫描以识别带有上下文的安全缺陷,提供精准的自动修复,并通过GitHub或直接文件上传无缝集成到开发工作流中。
自动化Visits 6.4KFavorites 38Likes 36
发现最强大的 代码分析 AI 工具,包括 AppSanctuary、DeepWiki、Code Wiki、Sourcegraph、DeepSource、devActivity、explain.dev、SolidityScan、workweave、Repo Prompt,以及其他相关工具。
Niyantri Security 是一款由AI驱动的自主安全工程师,旨在自动检测和修复代码库中的漏洞。它执行深度、多阶段扫描以识别带有上下文的安全缺陷,提供精准的自动修复,并通过GitHub或直接文件上传无缝集成到开发工作流中。
自动化
CipherClaw 是一款自主式AI安全代理,可主动扫描您的代码库中的漏洞,使用因果图和抽象几何分析对依赖项进行根因分析,并自动生成和部署可用于生产环境的补丁。专为现代AI生成的开发工作流程而设计,可与OpenClaw、NVIDIA Nemo Claw、Lovable和n8n等生态系统无缝集成。
代码生成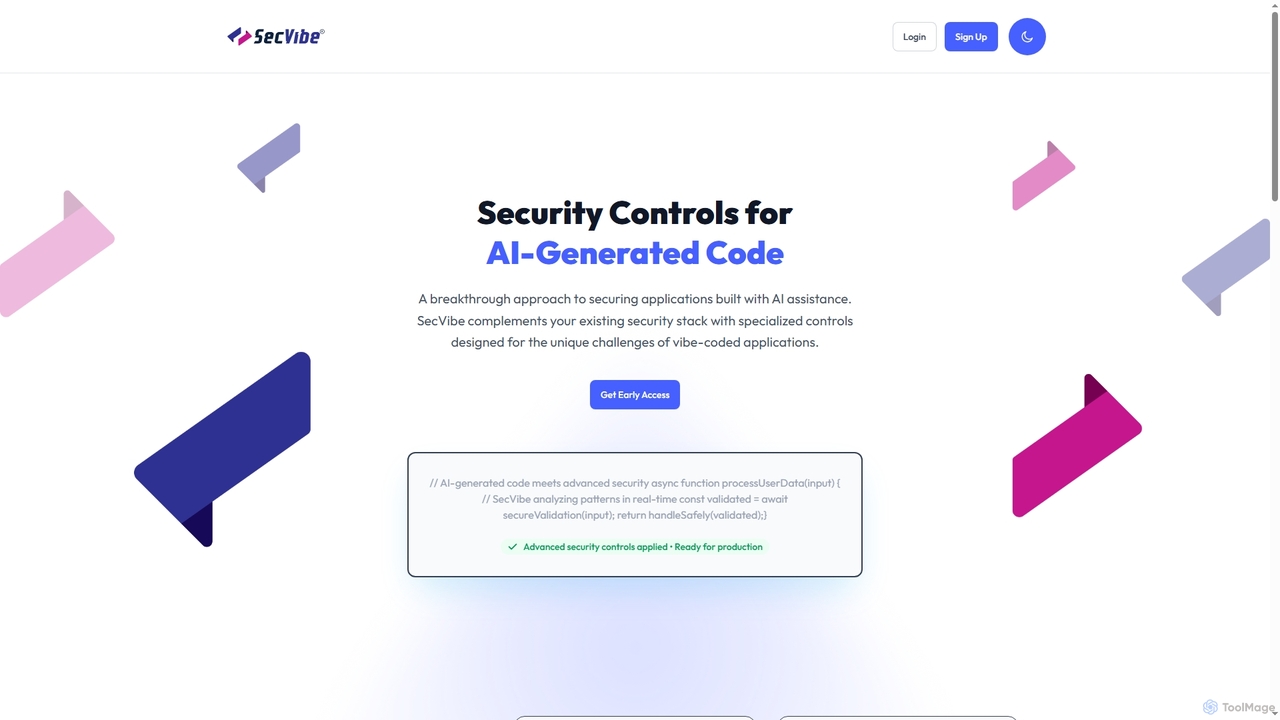
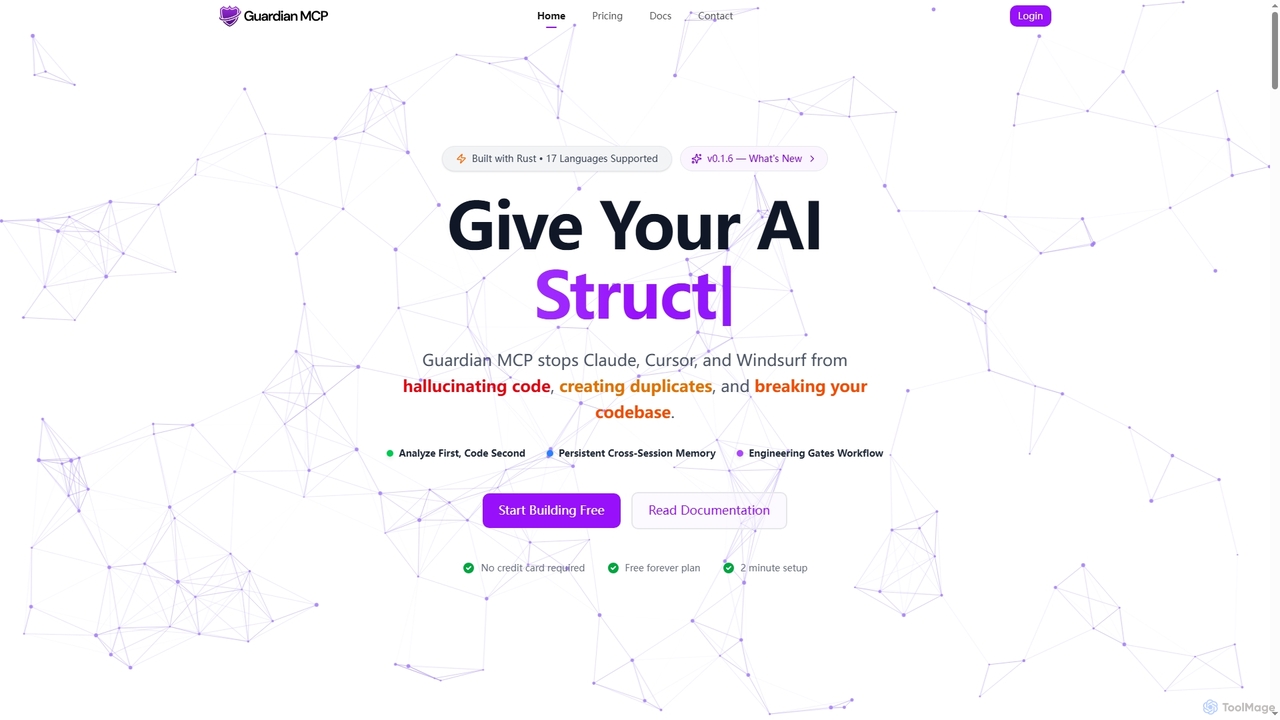
Guardian MCP 是一个 AI 工程门禁,旨在防止 Claude、Cursor 和 Windsurf 等 AI 编码助手生成重复代码、代码幻觉和破坏代码库。它通过强制 AI 在实施前进行分析来执行规范的工作流程,提供持久化记忆,并确保代码质量。
Static Analysis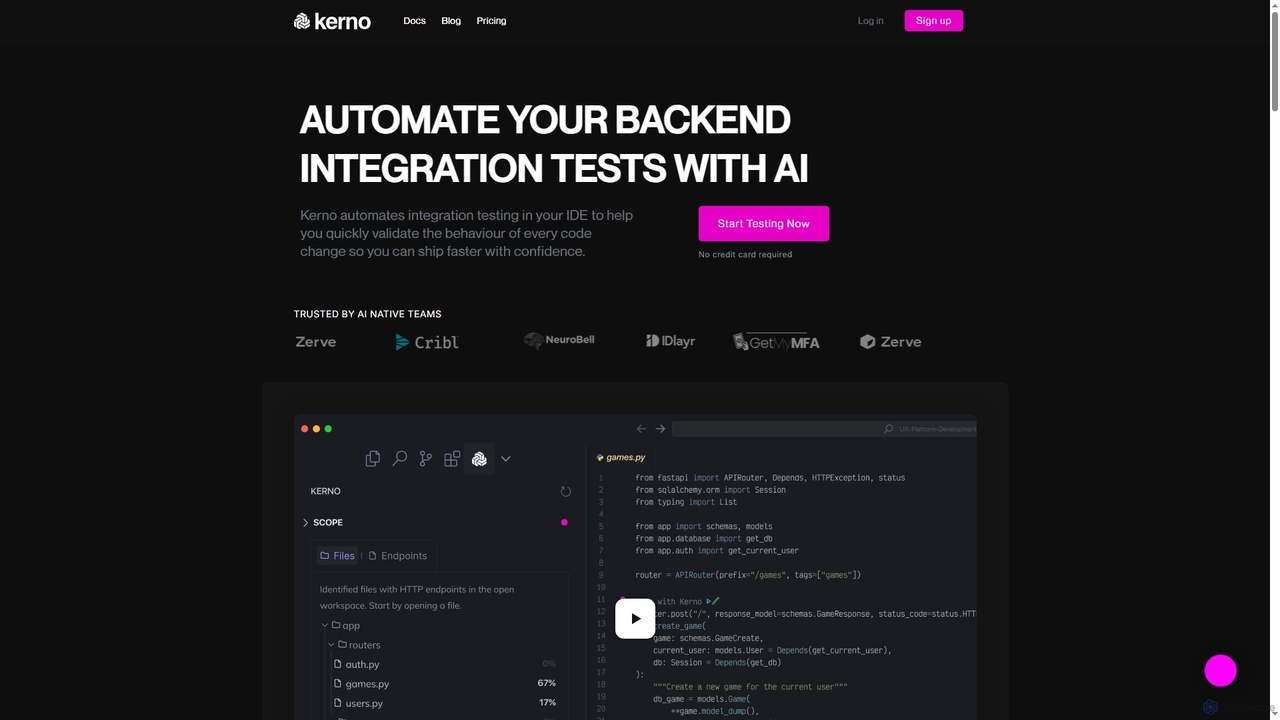
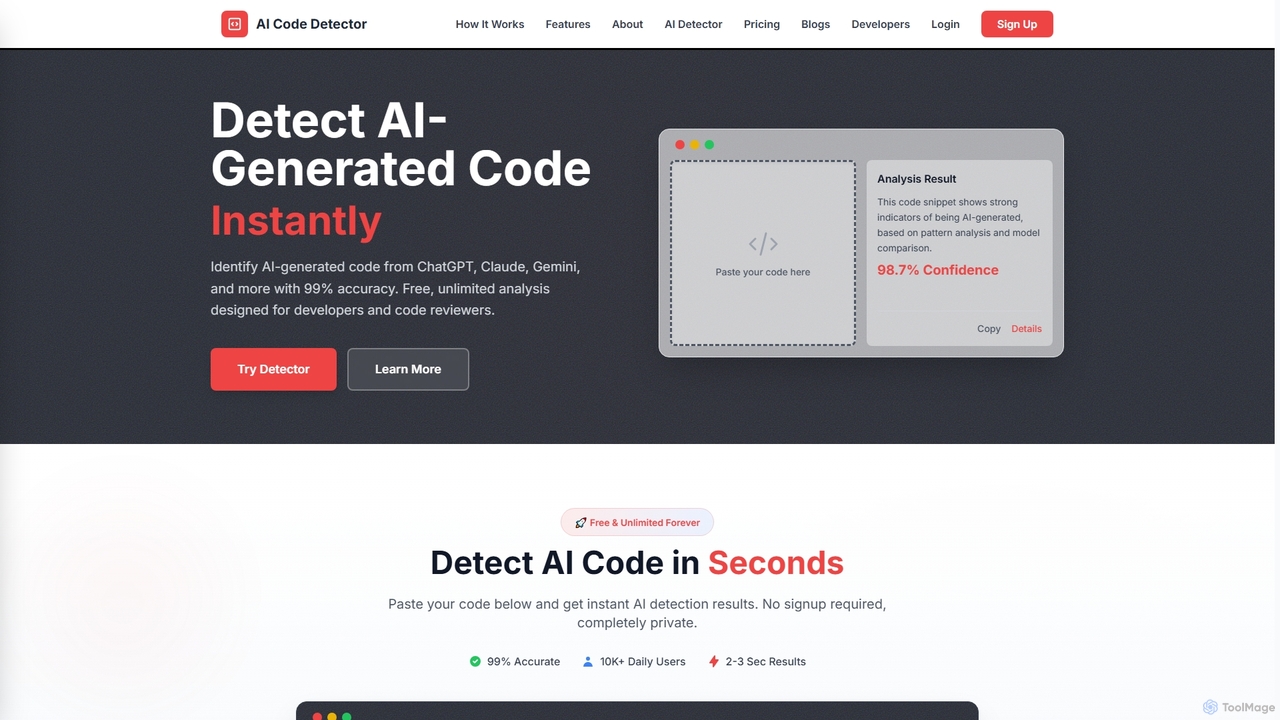
一款专为开发人员和代码审查员设计的人工智能工具,能够以99%的准确率检测由ChatGPT、Gemini和Claude等模型生成的AI代码。它还提供AI文本和抄袭检测功能。在线工具免费、无限制且无需注册。
代码分析


Command Center 是专为 AI 代理设计的“后 IDE”,帮助开发者维护高质量代码、理解 AI 生成的变更并高效重构代码。它提供实时差异查看、一键安装扩展,以及使任何代码库适应 AI 代理的工具,确保 AI 贡献清晰易懂。
代码生成
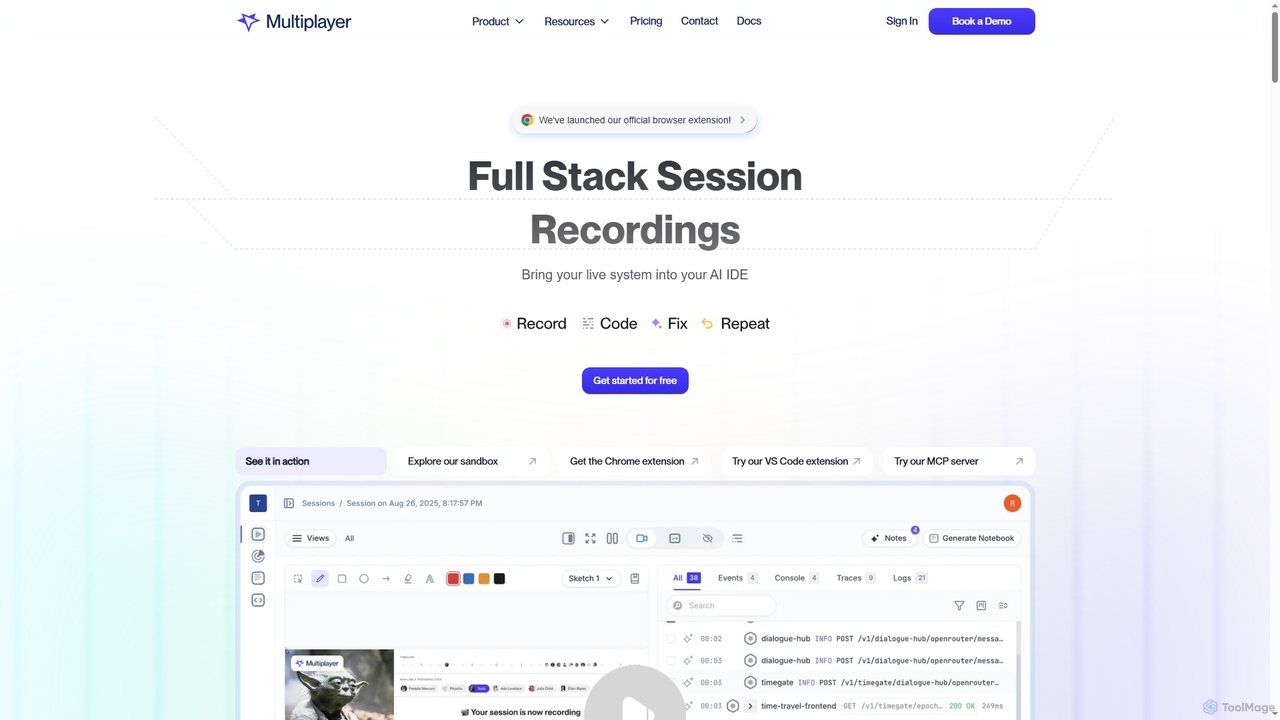
Multiplayer 是一个全栈会话录制平台,可捕获前端和后端数据,为调试、测试和 AI 驱动的功能开发提供完整上下文。它与 AI IDE 和工程工作流无缝集成,加速问题解决并自信地构建新功能。
AI 集成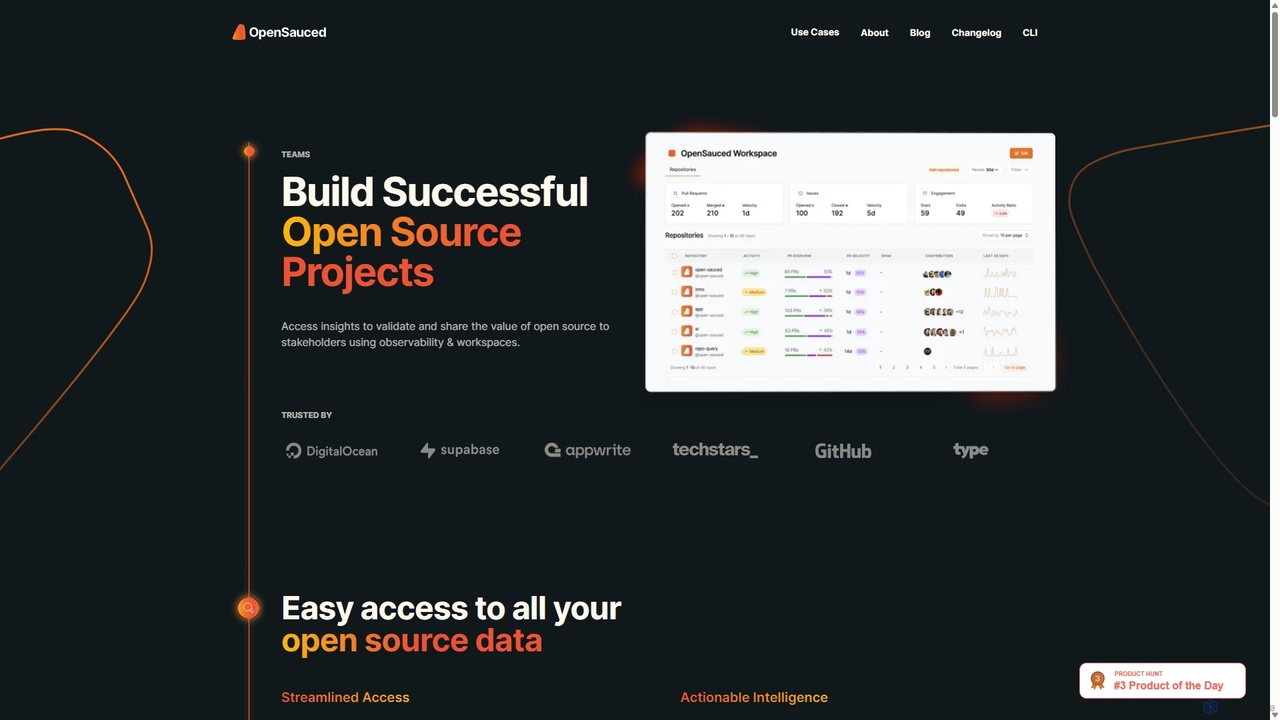
OpenSauced 是一个面向开源项目的人工智能分析与协作平台。它提供对 GitHub 仓库和贡献者的深入洞察,帮助团队和维护者了解项目健康状况、跟踪代码之外的贡献并制定数据驱动的决策。借助协作式工作区、人工智能驱动的 StarSearch 和详细的洞察页面等功能,它赋能开源社区构建成功且可持续的项目。
代码协作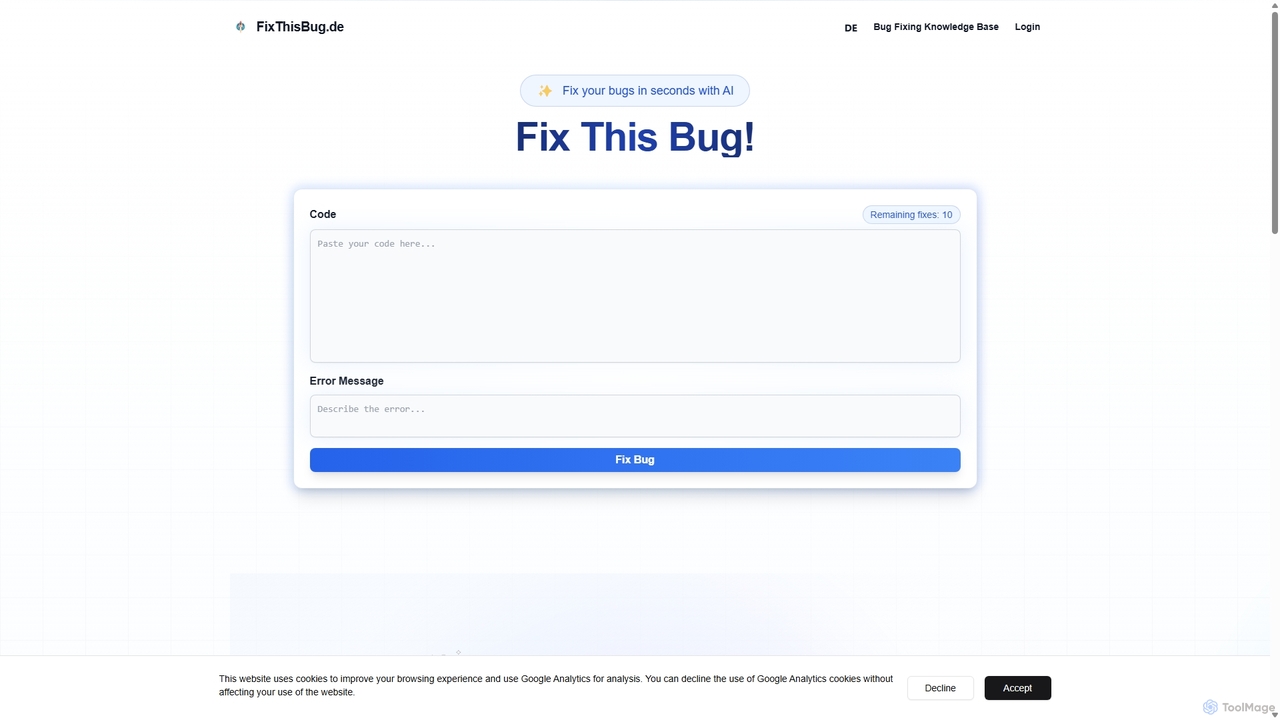
FixThisBug 是一款面向开发人员的人工智能调试助手。它能即时分析您的代码和错误信息,提供准确的修复方案和详细解释。支持所有主流编程语言,并通过在德国的自托管模型优先保护隐私,确保 100% 符合 GDPR。更快地修复错误,并在编码过程中学习。
代码修正
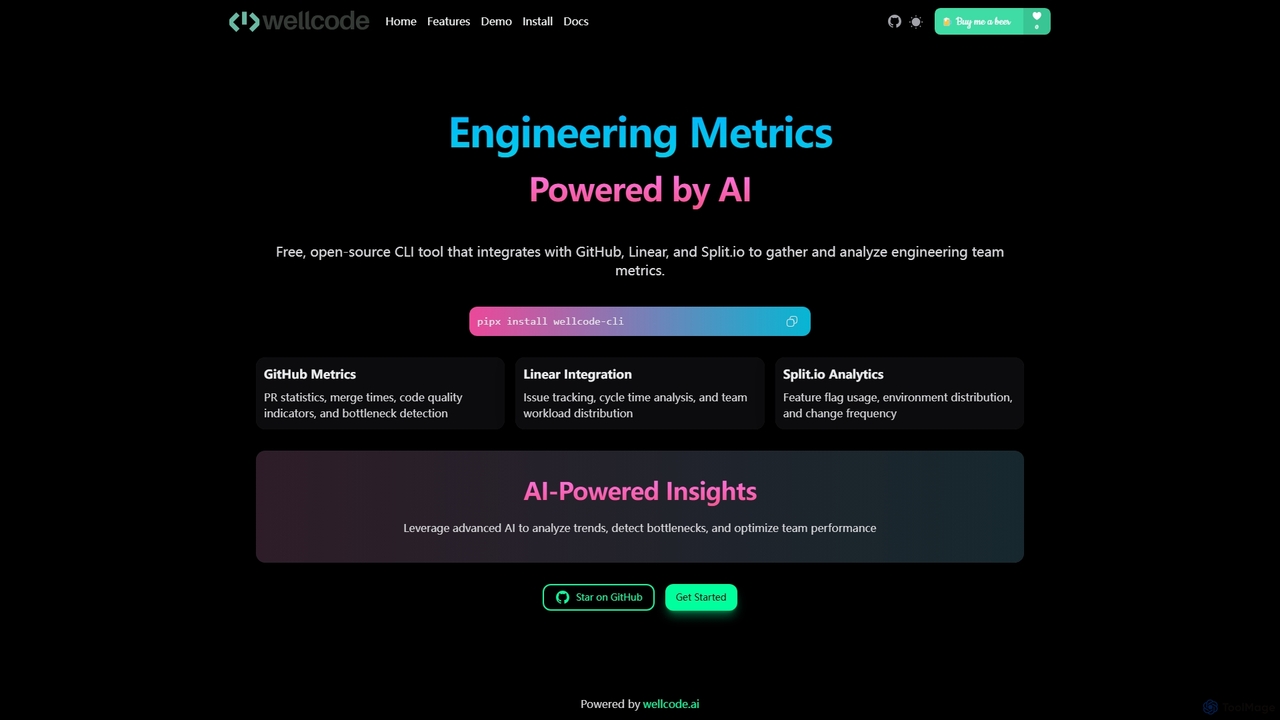
一款功能强大的命令行界面工具,利用AI提供全面的工程指标。它集成了GitHub、Linear和Split.io,可分析拉取请求、问题跟踪和功能标志使用情况,提供可行的见解以优化团队绩效和开发工作流程。
代码分析
Crowdbotics 是一个由人工智能驱动的平台,通过分析代码库提取深度见解,从而改变软件开发。它能自动生成架构图、业务需求和文件级分析,帮助工程团队理解复杂系统、减少技术债务并加速开发周期。是实现旧代码现代化和新开发人员入职的理想选择。
代码分析