

CipherClaw
CipherClaw 是一款自主式AI安全代理,可主動掃描您的代碼庫中的漏洞,使用因果圖和抽象幾何分析對依賴項進行根因分析,並自動生成和部署可用於生產環境的修補程式。專為現代AI生成的開發工作流程而設計,可與OpenClaw、NVIDIA Nemo Claw、Lovable和n8n等生態系統無縫整合。
程式碼生成Visits 6.5KFavorites 22Likes 31
開發者工具領域的DevSecOps熱門 AI 工具包括 Cotool、furl、Veriom、CipherClaw、The Security Bulldog 等,幫助您快速提升效率。
CipherClaw 是一款自主式AI安全代理,可主動掃描您的代碼庫中的漏洞,使用因果圖和抽象幾何分析對依賴項進行根因分析,並自動生成和部署可用於生產環境的修補程式。專為現代AI生成的開發工作流程而設計,可與OpenClaw、NVIDIA Nemo Claw、Lovable和n8n等生態系統無縫整合。
程式碼生成
The Security Bulldog 是一款由人工智能驅動的網路安全平台,它使用專有的自然語言處理(NLP)引擎來提煉海量的網路情報。它幫助安全團隊減少手動研究時間,快速識別相關威脅,做出更明智的決策,並降低平均修復時間(MTTR)。
DevSecOps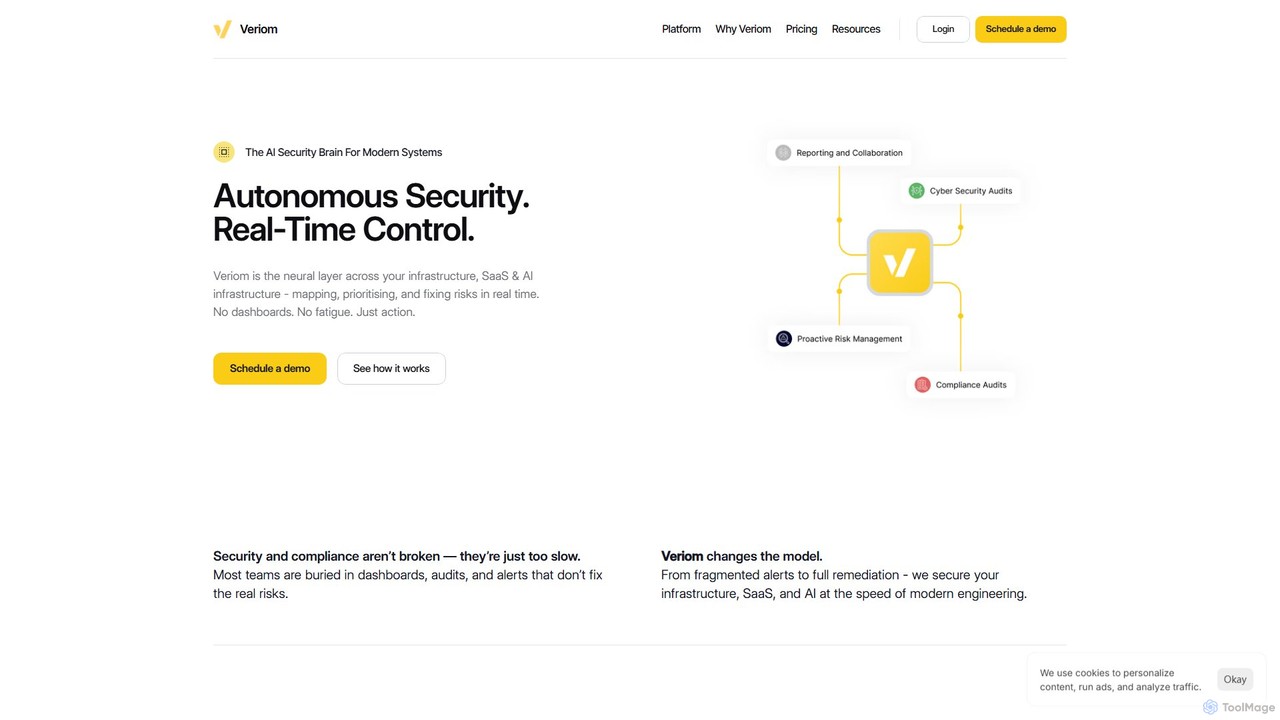
DevSecOps是一類將安全實踐深度整合到軟體開發生命週期(SDLC)中的方法論和工具集,涵蓋從設計、開發到部署和運營的各個階段。這類工具透過自動化安全測試、漏洞管理和合規性檢查,將安全視為開發、安全和運維團隊的共同責任。透過「左移」安全,DevSecOps旨在早期發現並修復安全問題,從而降低風險並加速安全軟體的交付。
DevSecOps工具對於開發雲原生應用、微服務或需要持續交付和強大安全保障的複雜企業軟體的組織至關重要。它們在金融和醫療等高度受監管的行業以及優先考慮快速、安全創新的科技公司中被廣泛採用。開發團隊利用這些工具在CI/CD管道中自動化安全檢查,而安全團隊則獲得對整個軟體供應鏈的可見性和控制。
選擇DevSecOps工具時,應考慮其與現有CI/CD管道、版本控制系統和雲平台的整合能力。評估其安全掃描(SAST、DAST、SCA、IaC)的廣度和深度,提供可操作修復建議的能力,以及合規性報告功能。可擴展性、對開發人員的易用性以及供應商對各種程式語言和框架的支援也是關鍵考量因素。
一個軟體開發團隊將SAST和SCA工具整合到其CI/CD管道中。當開發人員提交程式碼時,這些工具會自動掃描自訂程式碼和開源依賴項中的漏洞。這使他們能夠立即識別並修復安全缺陷,防止不安全的程式碼進入生產環境,並顯著降低開發週期後期修復的成本和精力。
維運團隊使用DevSecOps容器安全工具在部署前掃描Docker映像檔和Kubernetes配置中的漏洞和錯誤配置。這確保只有安全、合規的映像檔被部署到生產環境。這些工具還提供運行時保護和持續監控,在微服務架構中發現任何可疑活動或新漏洞時向團隊發出警報,從而增強整體系統彈性。
一家金融機構利用DevSecOps工具來強制執行PCI DSS和GDPR等行業法規的合規性。這些工具整合了「合規即程式碼」原則,自動根據預定義的安全性策略和法規要求檢查基礎設施配置和應用程式程式碼。這種主動方法有助於該機構保持強大的安全態勢,更輕鬆地通過審計,並避免因不合規而產生的昂貴罰款,從而簡化其法規遵循流程。
在開發新功能之前,產品安全團隊利用DevSecOps實踐進行威脅建模。他們在設計階段早期識別潛在的攻擊向量和漏洞,使用專用工具視覺化資料流和信任邊界。這種主動的風險評估使開發人員能夠將安全控制直接建構到功能的架構中,從而降低安全缺陷的可能性,並從一開始就確保產品更加安全。
一個開發新應用程式的團隊嚴重依賴開源庫。他們將SCA工具作為DevSecOps策略的一部分實施。該工具自動掃描其程式碼庫,以識別所有開源組件,標記已知漏洞(CVE),並檢查許可證合規性。這種主動管理有助於團隊快速修補關鍵漏洞,避免與許可證相關的法律問題,並在無需手動操作的情況下維護安全合規的軟體供應鏈。
企業安全營運中心(SOC)利用DevSecOps工具對已部署的應用程式進行持續安全監控。這些工具提供關於可疑活動、未經授權的訪問嘗試或運行時漏洞的即時警報。透過與事件響應平台整合,它們能夠實現快速調查和自動化修復措施,顯著縮短安全事件的平均檢測時間(MTTD)和平均響應時間(MTTR),從而保護關鍵業務資產。
DevSecOps是一種將安全深度整合到軟體開發生命週期每個階段的方法,從最初的設計到部署和營運。它強調自動化安全任務,並促進開發、安全和維運團隊之間的協作。目標是從一開始就將安全內建,而不是事後添加,從而更快地交付更安全的軟體。
傳統安全通常是孤立運作的,安全檢查在開發週期後期進行,通常在部署前。DevSecOps則透過將安全活動和工具嵌入到整個CI/CD管道中,將安全「左移」。這種主動方法意味著安全是一個持續的、自動化的過程,整合到日常開發工作流中,而不是一個獨立的、被動的關卡,從而實現更早地發現和修復漏洞。
實施DevSecOps帶來多項主要好處。它能更早地發現和修復漏洞,顯著降低修復問題的成本。它增強了開發、安全和維運團隊之間的協作和溝通。此外,它加速了安全軟體的交付,提高了對法規要求的合規性,並培養了共同的安全責任文化,最終建構出更具彈性和值得信賴的應用程式。
一個有效的DevSecOps管道依賴於一套整合的工具。主要類別包括用於程式碼分析的靜態應用安全測試(SAST)、用於運行時漏洞檢測的動態應用安全測試(DAST)以及用於管理開源風險的軟體成分分析(SCA)。此外,用於基礎設施即程式碼(IaC)安全、容器安全、API安全測試和持續監控的工具對於整個軟體交付生命週期的全面保護至關重要。
所有參與軟體交付的利益相關者都能從DevSecOps中獲益。開發人員獲得即時安全回饋,減少返工。安全團隊從「把關人」轉變為「賦能者」,專注於主動風險管理。維運團隊收到更安全的應用程式,從而減少生產事故。最終,組織受益於安全產品更快的上市時間、降低的營運成本以及因改進的安全態勢和合規性而提升的品牌聲譽。
AI可以透過自動化和改進各種安全任務來顯著增強DevSecOps。AI驅動的工具可以分析大量的程式碼和日誌資料,以比傳統方法更準確地檢測細微異常並預測潛在漏洞。它們可以優先處理安全警報,減少誤報,甚至建議自動修復步驟。這使得安全團隊能夠專注於複雜的威脅,使DevSecOps管道更高效、更智能,並能更好地抵禦不斷演變的網路威脅。