
equixly 概览
Equixly 將自己定位為「代理式 AI 駭客」,這是一個旨在重新定義和掌握 API 安全的複雜平台。Equixly 源於網路安全資深人士的深厚專業知識,利用專有的 AI 和機器學習引擎來自動化複雜而關鍵的 API 滲透測試過程。它的設計功能類似於道德駭客,在惡意行為者利用漏洞之前主動識別和評估漏洞。該平台採用三管齊下的方法:繪製、攻擊和合規。
首先,它會 meticulously 繪製您完整的 API 攻擊面,提供您 API 景觀的完整清單。這包括發現影子 API 和未編目端點,對操作進行分類,並了解流經它們的數據。這確保了 100% 的覆蓋範圍,讓組織清楚地了解其潛在風險。
接下來,Equixly 會對您的 API 發起自動化攻擊。這些測試並非隨機進行;它們是基於最關鍵的安全風險(包括 API 的 OWASP Top 10)的智能模擬。AI 引擎分析請求和響應,以揭示技術缺陷以及傳統掃描器經常錯過的複雜業務邏輯漏洞。這種漏洞模擬有助於了解潛在利用的真實世界影響。
最後,該平台簡化了合規流程。它生成清晰、可操作的報告,詳細說明安全風險,突顯敏感數據暴露,並為快速修復提供指導。這種透明的報告幫助組織隨時跟踪其安全狀況,並輕鬆滿足法規要求。
如何使用 equixly
使用 Equixly 的過程被設計為開發和安全團隊的集成化和流線化流程:
- 引導與整合: 首先將 Equixly 整合到您的環境中。這通常涉及提供您的 API 規範(例如 OpenAPI、Swagger)或允許平台的 AI 機器人自動發現您的 API 端點。引導過程設計得快速而簡單。
- 繪製攻擊面: 連接後,Equixly 的 AI 會自動開始繪製您完整的 API 景觀。它會清點所有端點、依賴項和數據流,呈現出攻擊面的全面視圖。
- 配置和自動化測試: 配置您的安全測試參數。您可以啟動按需滲透測試,或者更強大地,安排它們持續運行。通过將 Equixly 整合到您的 CI/CD 管道中,安全測試成為每個構建和發布的自動化部分。
- 分析和修復: 審查每次掃描後生成的詳細報告。報告提供了優先排序的漏洞列表,解釋了潛在影響,並為修復提供了明確的建議。這使開發人員能夠快速有效地修復安全漏洞。
- 監控合規性: 使用持續的報告來監控您的安全狀況,並證明符合行業標準和法規。該平台幫助您跟踪改進並維持強大的防禦。
equixly 的核心功能
- 代理式 AI 駭客引擎: 專有 AI,模仿道德駭客的行為,執行智能和上下文感知的安全測試。
- 自動化 API 滲透測試: 完全自動化 API 滲透測試過程,與手動方法相比節省時間和資源。
- 持續安全整合: 無縫整合到 DevOps 工作流(CI/CD 管道)中,實現「左移」安全方法。
- 全面的攻擊面繪製: 發現並清點所有 API,包括影子和未記錄的端點,以實現完全可見性。
- OWASP Top 10 和業務邏輯測試: 執行基於 OWASP Top 10 API 風險的攻擊場景,並識別複雜的業務邏輯漏洞。
- 敏感數據暴露分析: 識別處理敏感數據(例如 PII、信用卡號)的端點並評估其安全性。
- 簡化的合規性和報告: 生成清晰、可操作的報告,以幫助快速修復和證明法規合規性。
- 可擴展的雲平台: 一個靈活且可擴展的解決方案,可以處理小型應用程序和大型企業生態系統的安全需求。
equixly 的使用案例
Equixly 是關注應用程序安全的各種利益相關者的理想選擇:
- DevSecOps 團隊: 將自動化安全測試直接嵌入到軟件開發生命週期(SDLC)中,及早發現漏洞並加速安全代碼的發布。
- 網路安全專業人員: 自動化常規的 API 滲透測試,使安全分析師能夠專注於更高級的威脅捕獲和戰略計劃。
- 受監管行業的企業: 適用於銀行(BFSI)、醫療保健和電子商務等行業,需要確保持續的 API 安全並保持對 PCI-DSS 和 GDPR 等標準的合規性。
- 擁有微服務架構的公司: 管理由眾多互連 API 造成的複雜性和巨大的攻擊面,確保每個服務都是安全的。
equixly 的優勢特點
與傳統安全措施相比,Equixly 具有顯著優勢:
- 速度和效率: 將滲透測試所需的時間從數週大幅縮短至數分鐘,實現快速的開發週期。
- 主動安全態勢: 將安全性從被動的、定期的檢查轉變為整合到開發中的主動、持續的過程。
- 深厚的專業知識: 該平台由在攻擊性安全、AI 和大規模系統架構方面擁有豐富實踐經驗的團隊構建。
- 降低成本: 降低與手動滲透測試、安全顧問費用以及數據洩露的財務影響相關的高昂成本。
- 以開發人員為中心: 為開發人員提供他們從一開始就需要編寫更安全代碼的工具和見解,培養安全文化。
定價和計劃
Equixly 的定價資訊未在其網站上公開。作為一個以企業為中心的解決方案,他們採用基於報價的模式。要獲取定價詳情,有興趣的各方應聯繫銷售團隊或通過其網站請求個性化演示。這使他們能夠根據您組織的具體規模和需求量身定制計劃。
流量分析
最新流量情况
状态
月度流量趋势
- 2025-9: 8.3K
- 2026-1: 23.7K
- 2026-2: 16.6K
- 2026-3: 17.5K
- 2026-4: 18.9K
- 2026-5: 22.2K
地理位置
Top 5 国家/地区
- 🇮🇳印度25.2%
- 🇮🇩印尼20.8%
- 🇮🇹義大利19.4%
- 🇺🇸美國17.8%
- 🇳🇱荷蘭16.8%
热门关键词
| 关键词 | 每次点击费用 |
|---|---|
| ai for hacking | $0.31 |
| curl gemini public without api key | $0.00 |
| equixly | $0.00 |
| hack ai | $0.40 |
| hacker ai | $0.98 |
equixly 替代方案

Beagle Security
Beagle Security 是一款由人工智慧驅動的自動化滲透測試工具,適用於 Web 應用程式和 API。它透過無縫整合到 DevSecOps 生命週期中,幫助企業主動識別和修復安全漏洞。該平台提供全面的掃描、詳細的報告、合規性管理(HIPAA、PCI DSS)以及基於 LLM 的可操作建議,以增強您的應用程式安全態勢。
測試
Zerothreat
ZeroThreat 是一個由人工智能驅動的持續滲透測試和 DAST 平台,旨在保護 Web 應用程式和 API 的安全。它可以自動偵測超過 40,000 種漏洞,包括 OWASP Top 10 和 CVE,為開發人員和安全團隊提供快速、準確且可操作的安全洞察。
測試
equixly 分类
equixly 嵌入功能
复制这段嵌入代码,将徽章放到博客、文章或产品官网,并把读者直接引导到 ToolMage 详情页。

相关 AI 工具
Beagle Security
Beagle Security 是一款由人工智慧驅動的自動化滲透測試工具,適用於 Web 應用程式和 API。它透過無縫整合到 DevSecOps 生命週期中,幫助企業主動識別和修復安全漏洞。該平台提供全面的掃描、詳細的報告、合規性管理(HIPAA、PCI DSS)以及基於 LLM 的可操作建議,以增強您的應用程式安全態勢。
測試Zerothreat
ZeroThreat 是一個由人工智能驅動的持續滲透測試和 DAST 平台,旨在保護 Web 應用程式和 API 的安全。它可以自動偵測超過 40,000 種漏洞,包括 OWASP Top 10 和 CVE,為開發人員和安全團隊提供快速、準確且可操作的安全洞察。
測試
Salt Security
Salt Security 是一個開創性的人工智慧驅動的 API 安全平台,可在整個 API 生命週期內提供全面保護。它使用獲得專利的人工智慧驅動引擎,自動發現所有 API,即時阻止複雜攻擊,並確保持續合規。該平台提供深度可見性、主動威脅偵測和自動化治理,以保護關鍵數據和服務免受現代威脅(包括 OWASP API Top 10)的侵害。
測試
AppSanctuary
AppSanctuary 是一個由人工智能驅動的應用程式安全平台,可自動執行漏洞掃描、合規性檢查和威脅偵測。它透過提供深度程式碼分析、可行的修復建議和無縫的 CI/CD 整合,幫助開發人員和安全團隊建構和維護安全的行動和 Web 應用程式。
安全與合規
OnSecurity
OnSecurity 是一個 AI 增強的滲透測試平台,它將 AI 自動化的效率與專家級道德駭客的智慧相結合。它提供 CREST 認證的持續性網路安全服務,包括滲透測試、漏洞掃描和威脅情報,所有服務都透過一個靈活的訂閱式平台進行管理,以實現更快、更準確的結果。
測試

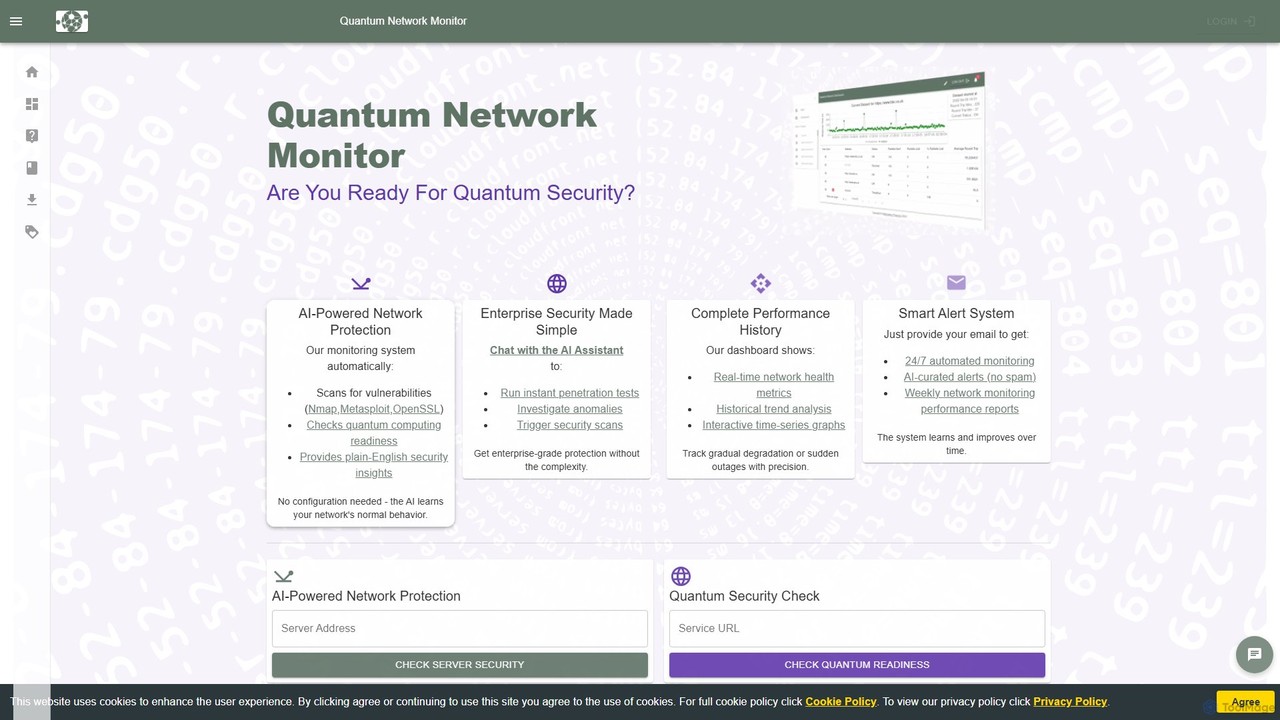
Quantum Network Monitor
一款由AI驅動的網路安全與監控平台,可自動執行漏洞掃描,提供量子整備度檢查,並配備互動式AI助理。它透過Nmap自動化、異常偵測和全面的效能儀表板等功能,簡化了企業級安全。
測試
equixly 评论 (0)
登录后发表评论。
登录暂无评论。