
Binarly Overview
Binarly es una revolucionaria plataforma de inteligencia de riesgos binarios diseñada para proteger toda la cadena de suministro de software y firmware. En un panorama en el que las herramientas de seguridad tradicionales se quedan cortas al limitarse a mapear vulnerabilidades conocidas (CVE), Binarly va más allá. Analiza el propio código binario —el producto final que se distribuye e implementa— para comprender su comportamiento y estructura. Este enfoque le permite descubrir no solo amenazas conocidas, sino clases enteras de vulnerabilidades aún no reveladas, implantes de firmware y código malicioso con casi cero falsos positivos. La plataforma se basa en una combinación de análisis estático moderno, aprendizaje automático y la profunda experiencia de su equipo de investigación, que tiene un historial de descubrimiento de vulnerabilidades críticas como LogoFAIL.
La misión principal de Binarly es desplazar la seguridad a la izquierda (shift left), integrándola directamente en el ciclo de vida de desarrollo y adquisición. Aborda las brechas críticas que deja el análisis exclusivo del código fuente, ya que las vulnerabilidades pueden introducirse durante la compilación, el enlazado o a través de dependencias de terceros. Al proporcionar una visibilidad completa de lo que hay dentro de sus binarios, Binarly capacita a los desarrolladores, equipos de seguridad y organizaciones para gestionar proactivamente el riesgo, garantizar el cumplimiento y proteger su infraestructura desde el nivel fundamental.
Cómo usar Binarly
Empezar a usar Binarly es un proceso consultivo diseñado para adaptar la solución a sus necesidades específicas. El flujo de trabajo típico es el siguiente:
- Consulta Inicial: Comience reservando una demostración a través del sitio web de Binarly. Su equipo de expertos en seguridad trabajará con usted para evaluar su postura actual de seguridad de la cadena de suministro e identificar áreas de riesgo clave.
- Integración: La Plataforma de Transparencia de Binarly está diseñada para una integración perfecta en sus flujos de trabajo existentes. Se puede conectar a su pipeline de CI/CD (Integración Continua/Despliegue Continuo) para automatizar el escaneo de seguridad en cada nueva compilación.
- Análisis Automatizado: Una vez integrada, Binarly escanea y analiza automáticamente los binarios. Esto incluye firmware (BIOS/UEFI), ejecutables de software e imágenes de contenedores. La plataforma no requiere acceso a su código fuente.
- Inteligencia de Riesgos e Informes: La plataforma genera informes detallados sobre sus hallazgos. Esto incluye vulnerabilidades identificadas (calificadas por CVSS), código malicioso, dependencias transitivas, problemas de cumplimiento de licencias y patrones criptográficos inseguros. Su análisis impulsado por IA proporciona contexto y evaluación de impacto.
- Resolución de Vulnerabilidades: Binarly proporciona soluciones prescriptivas y verificadas para las vulnerabilidades descubiertas, lo que hace que el proceso de resolución sea más rápido y eficiente para los equipos de desarrollo. Esto ayuda a parchear rápidamente los problemas y a prevenir regresiones de seguridad.
- Monitoreo Continuo: Con la evaluación continua, puede mantener un alto nivel de seguridad, demostrar el cumplimiento de los marcos legales y de seguridad, y adelantarse a las amenazas emergentes.
Características principales de Binarly
- Inteligencia Avanzada de Riesgos Binarios: Va más allá de la coincidencia de CVE para detectar clases enteras de vulnerabilidades, implantes de firmware y código malicioso mediante el análisis del comportamiento de ejecución del código.
- Gestión de la Cadena de Suministro de Software: Automatiza la creación y validación de Listas de Materiales de Software (SBOM), identificando todas las dependencias directas, estáticas y transitivas para revelar la verdadera composición de su software.
- Gestión de Vulnerabilidades Asistida por IA: Utiliza IA para analizar vulnerabilidades, evaluar su impacto en el mundo real y realizar análisis de alcanzabilidad, lo que reduce drásticamente los falsos positivos y ayuda a priorizar los problemas críticos.
- Automatización de la Seguridad Post-Compilación: Se integra en los pipelines de CI/CD para detectar errores de codificación comunes, patrones criptográficos inseguros y secretos incrustados antes del despliegue.
- Análisis de Cambios y Dependencias: Compara instantáneamente diferentes versiones de un binario para comprender los cambios, verificar que se aplican las mitigaciones de seguridad y detectar regresiones sin necesidad de código fuente.
- Cumplimiento e Informes Continuos: Monitorea continuamente el cumplimiento de licencias y ayuda a generar informes para demostrar la debida diligencia para los marcos legales y de seguridad.
- Soluciones Prescriptivas: Ofrece recomendaciones procesables y verificadas para ayudar a los desarrolladores a resolver los defectos de seguridad identificados de forma rápida y eficaz.
Casos de uso para Binarly
Binarly es esencial para cualquier organización preocupada por la integridad de su software y hardware. Los casos de uso clave incluyen:
- Seguridad de Firmware: Los fabricantes de dispositivos y las empresas pueden escanear el firmware de BIOS/UEFI y BMC para encontrar y corregir vulnerabilidades de nivel profundo antes de que puedan ser explotadas por atacantes para obtener un control persistente.
- Seguridad de la Cadena de Suministro de Software: Las empresas pueden examinar el software de terceros y los componentes de código abierto, asegurándose de que estén libres de puertas traseras, malware o vulnerabilidades críticas antes de la integración.
- Integración DevSecOps: Los equipos de desarrollo pueden integrar Binarly en sus pipelines de CI/CD para automatizar las pruebas de seguridad, detectando y corrigiendo vulnerabilidades en una fase temprana del ciclo de vida del desarrollo.
- Gestión de Riesgos de Proveedores: Los equipos de adquisiciones y seguridad pueden usar Binarly para hacer que los proveedores rindan cuentas verificando las afirmaciones de seguridad del software y los dispositivos que compran.
- Respuesta a Incidentes y Forense: Los analistas de seguridad pueden usar Binarly para analizar binarios sospechosos para comprender su funcionalidad e identificar amenazas ocultas.
Ventajas de Binarly
Binarly ofrece una clara ventaja sobre las soluciones de seguridad convencionales:
- Detecta lo Desconocido: Su principal fortaleza es la capacidad de encontrar vulnerabilidades de día cero y amenazas novedosas que las herramientas basadas en firmas pasan por alto.
- Casi Cero Falsos Positivos: Al comprender el contexto y la alcanzabilidad de una vulnerabilidad, Binarly elimina la fatiga de alertas común con otros escáneres, permitiendo que los equipos se centren en las amenazas reales.
- Independiente del Código Fuente: El análisis se realiza en el binario final, proporcionando una imagen real del software desplegado y superando la falta de acceso al código fuente propietario.
- Inteligencia Accionable: En lugar de solo señalar problemas, Binarly proporciona soluciones claras y verificadas, acelerando los ciclos de remediación.
- Experiencia Impulsada por la Investigación: La plataforma está respaldada por un equipo de investigación de clase mundial responsable de descubrir importantes vulnerabilidades a nivel de industria, asegurando que sus capacidades de detección estén siempre a la vanguardia.
Precios y planes
Binarly opera con un modelo de precios personalizado adaptado a las necesidades específicas de cada organización. No hay niveles de precios públicos en el sitio web. Para obtener una cotización, se anima a las partes interesadas a "Reservar una demostración" o "Hablar con nuestro equipo". El proceso implica una consulta para comprender sus requisitos, como el volumen de análisis y las necesidades de integración, tras lo cual se propone un paquete personalizado. Binarly también ofrece una opción de "Escaneo gratuito", que permite a los usuarios potenciales experimentar una muestra de las capacidades de la plataforma.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 28.0K
- 2026-1: 22.0K
- 2026-2: 18.2K
- 2026-3: 15.7K
- 2026-4: 32.9K
- 2026-5: 21.0K
Geography
Top 5 countries / regions
- 🇺🇸Estados Unidos35.4%
- 🇻🇳Vietnam20.2%
- 🇮🇳India16.8%
- 🇷🇺Rusia16.5%
- 🇧🇷Brasil11.1%
Top keywords
| Keyword | Cost per click |
|---|---|
| binarily | $0.00 |
| binarly | $0.00 |
| bypass tmr and secure boot bat | $0.00 |
| is secure boot a vendor locking tool | $0.00 |
| leaked secrets photo | $0.00 |
Binarly Alternatives

ethiack
Ethiack es una plataforma autónoma de hacking ético que combina pruebas de penetración automatizadas con IA y hackers éticos de élite. Proporciona pruebas de seguridad continuas 24/7 para identificar y priorizar vulnerabilidades en toda su infraestructura digital, ayudándole a cumplir con la normativa y a mantenerse seguro antes de que se exploten las amenazas.
Prueba
Aquilax
AquilaX es una plataforma DevSecOps impulsada por IA diseñada para proteger el software durante todo el ciclo de vida de desarrollo. Se integra sin problemas en los pipelines de CI/CD, ofreciendo un conjunto de 12 escáneres avanzados para vulnerabilidades, secretos y cumplimiento. Con su modelo de IA de autoaprendizaje, AquilaX reduce drásticamente los falsos positivos, proporciona pasos de remediación accionables y capacita a los equipos para entregar código seguro con confianza y velocidad.
Seguridad de Código
win3zz
win3zz es una plataforma de ciberseguridad impulsada por IA diseñada para la detección proactiva de amenazas y la gestión de vulnerabilidades. Automatiza las pruebas de penetración, escanea vulnerabilidades en activos web, móviles y de red, y proporciona análisis de código dirigido por IA para ayudar a los equipos de desarrollo y seguridad a construir y mantener aplicaciones seguras.
Análisis de Código
Cryptosense
Una plataforma de nivel empresarial, ahora parte de la Security Suite de SandboxAQ, que proporciona descubrimiento, análisis y gestión automatizados de toda su infraestructura criptográfica. Ayuda a las organizaciones a lograr la agilidad criptográfica y a migrar a la criptografía post-cuántica (PQC) de forma segura.
Análisis de Código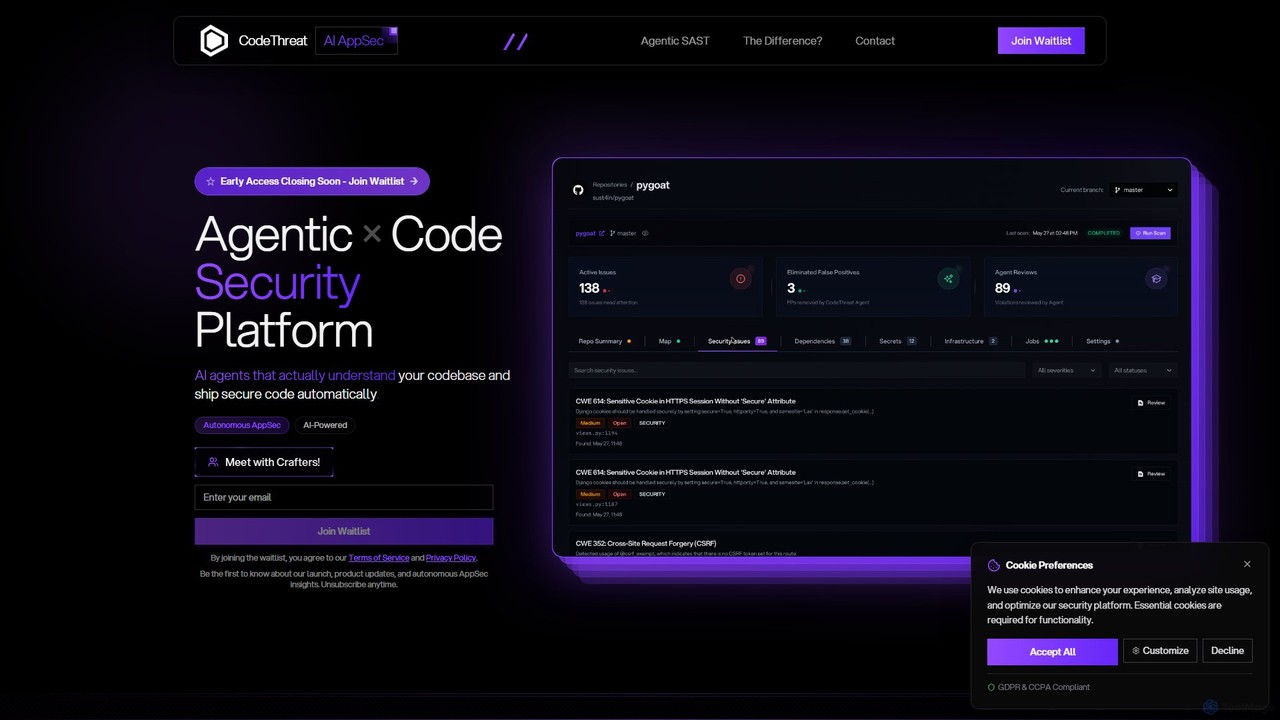
CodeThreat
CodeThreat es una plataforma de SAST Agéntico impulsada por IA que actúa como un ingeniero de seguridad de aplicaciones autónomo. Entiende profundamente su base de código, identifica vulnerabilidades contextuales, elimina falsos positivos y remedia amenazas automáticamente, asegurando que entregue código seguro sin ralentizar el desarrollo.
Seguridad de CódigoBinarly Categories
Binarly Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
EdgeBit
EdgeBit es una plataforma impulsada por IA para la seguridad de la cadena de suministro de software en tiempo real. Automatiza el Análisis de Composición de Software (SCA) y la gestión de dependencias, identificando y solucionando vulnerabilidades al conectar las canalizaciones de compilación con los entornos de ejecución. Utiliza IA para proponer actualizaciones de dependencias automatizadas y de bajo riesgo, ahorrando tiempo a los desarrolladores y mejorando la seguridad.
Seguridad de Código
Jyek
Jyek es una plataforma de agente de IA que comprende objetivos, crea planes de ejecución, utiliza herramientas y entrega resultados verificables para tareas complejas de múltiples pasos.
AutomatizaciónAquilax
AquilaX es una plataforma DevSecOps impulsada por IA diseñada para proteger el software durante todo el ciclo de vida de desarrollo. Se integra sin problemas en los pipelines de CI/CD, ofreciendo un conjunto de 12 escáneres avanzados para vulnerabilidades, secretos y cumplimiento. Con su modelo de IA de autoaprendizaje, AquilaX reduce drásticamente los falsos positivos, proporciona pasos de remediación accionables y capacita a los equipos para entregar código seguro con confianza y velocidad.
Seguridad de CódigoCryptosense
Una plataforma de nivel empresarial, ahora parte de la Security Suite de SandboxAQ, que proporciona descubrimiento, análisis y gestión automatizados de toda su infraestructura criptográfica. Ayuda a las organizaciones a lograr la agilidad criptográfica y a migrar a la criptografía post-cuántica (PQC) de forma segura.
Análisis de CódigoCodeThreat
CodeThreat es una plataforma de SAST Agéntico impulsada por IA que actúa como un ingeniero de seguridad de aplicaciones autónomo. Entiende profundamente su base de código, identifica vulnerabilidades contextuales, elimina falsos positivos y remedia amenazas automáticamente, asegurando que entregue código seguro sin ralentizar el desarrollo.
Seguridad de Código
Corgea
Corgea es una plataforma de seguridad de aplicaciones (AppSec) impulsada por IA que unifica SAST, SCA, escaneo de secretos y más. Clasifica inteligentemente las vulnerabilidades, reduciendo los falsos positivos hasta en un 90%, y genera correcciones de código automáticamente. Diseñado para equipos de desarrollo modernos, Corgea se integra perfectamente en los flujos de trabajo de los desarrolladores (GitHub, Azure DevOps), permitiéndoles asegurar cada commit sin sacrificar la velocidad.
Seguridad de Código
Npmscan
Npmscan es un escáner de seguridad impulsado por IA diseñado para proteger a los desarrolladores de paquetes npm maliciosos. Proporciona detección de amenazas en tiempo real, análisis profundo de dependencias y alertas instantáneas para prevenir ataques a la cadena de suministro, malware de robo de criptomonedas y otras vulnerabilidades.
Seguridad
Patchifi
Patchifi es una plataforma nativa de la nube que automatiza la gestión de puntos finales, el parcheo y el cumplimiento para equipos de TI y Proveedores de Servicios Gestionados (MSP). Agiliza la implementación de software, mejora la seguridad y aumenta la eficiencia de TI hasta en un 49% mediante automatización inteligente, eliminando scripts manuales y complejidad.
Informes Regulatorios
ZeroRisk
ZeroRisk ofrece un servicio de gestión de riesgos de proveedores 'Done-for-You', automatizando el monitoreo diario, el mapeo de cumplimiento y los informes listos para auditoría. Ayuda a las empresas a cumplir sin esfuerzo con los estándares regulatorios globales como GDPR, ISO 27001, SOC 2, NIS2, DORA y CRA, eliminando las hojas de cálculo manuales y el estrés de las auditorías.
Gestión de Proveedores
cyberriskai
CyberRiskAI es una plataforma impulsada por IA diseñada para la gestión proactiva de riesgos de ciberseguridad. Aprovecha la inteligencia de amenazas predictiva y el análisis automatizado para ayudar a las empresas a identificar, cuantificar y mitigar las ciberamenazas. La plataforma proporciona puntuación de riesgo en tiempo real, evaluaciones de vulnerabilidades y orientación de remediación procesable, permitiendo a las organizaciones fortalecer su postura de seguridad y garantizar el cumplimiento normativo.
Cumplimientoethiack
Ethiack es una plataforma autónoma de hacking ético que combina pruebas de penetración automatizadas con IA y hackers éticos de élite. Proporciona pruebas de seguridad continuas 24/7 para identificar y priorizar vulnerabilidades en toda su infraestructura digital, ayudándole a cumplir con la normativa y a mantenerse seguro antes de que se exploten las amenazas.
Prueba
Snyk
Snyk es una plataforma de seguridad para desarrolladores impulsada por IA que ayuda a las empresas a crear software de forma segura. Encuentra y corrige proactivamente vulnerabilidades en código personalizado, dependencias de código abierto, contenedores e Infraestructura como Código (IaC) a lo largo de todo el ciclo de vida del desarrollo, desde el IDE hasta la producción.
Seguridad de Código
Lakera
Lakera es una plataforma de seguridad nativa de IA diseñada para proteger las aplicaciones de IA Generativa contra amenazas como la inyección de prompts, la fuga de datos y las violaciones de cumplimiento. Ofrece protección en tiempo de ejecución, inteligencia de amenazas continua impulsada por el equipo de red teaming de IA más grande del mundo y una fácil integración con una sola línea de código. Con la confianza de empresas como Dropbox, Lakera asegura agentes y aplicaciones de IA en todos los principales modelos e idiomas con una latencia ultrabaja.
API
Nightfall AI
Nightfall AI es una plataforma todo en uno de Prevención de Pérdida de Datos (DLP) impulsada por IA. Descubre, clasifica y protege automáticamente datos sensibles en aplicaciones SaaS, herramientas de IA Generativa, correo electrónico y endpoints, previniendo fugas de datos y gestionando riesgos internos con alta precisión.
API
AiPrise
AiPrise es una plataforma de verificación global impulsada por IA que automatiza los procesos de Conozca a su Cliente (KYC) y Conozca su Negocio (KYB). Ayuda a las empresas a mitigar riesgos, prevenir fraudes y garantizar el cumplimiento a través de una única API personalizable. La plataforma ofrece verificación de identidad completa, puntuación de fraude y un copiloto de cumplimiento para agilizar el onboarding y escalar operaciones a nivel mundial.
Fintech
Binarly Comments (0)
Sign in to comment.
Iniciar sesiónNo comments yet.