
ToolMage
Connexion

Best 1 Sécurité Réseau AI tools for TI et Sécurité

Popular Sécurité Réseau AI tools in TI et Sécurité include Site24x7, helping you work more efficiently.

Site24x7
Freemium

Site24x7

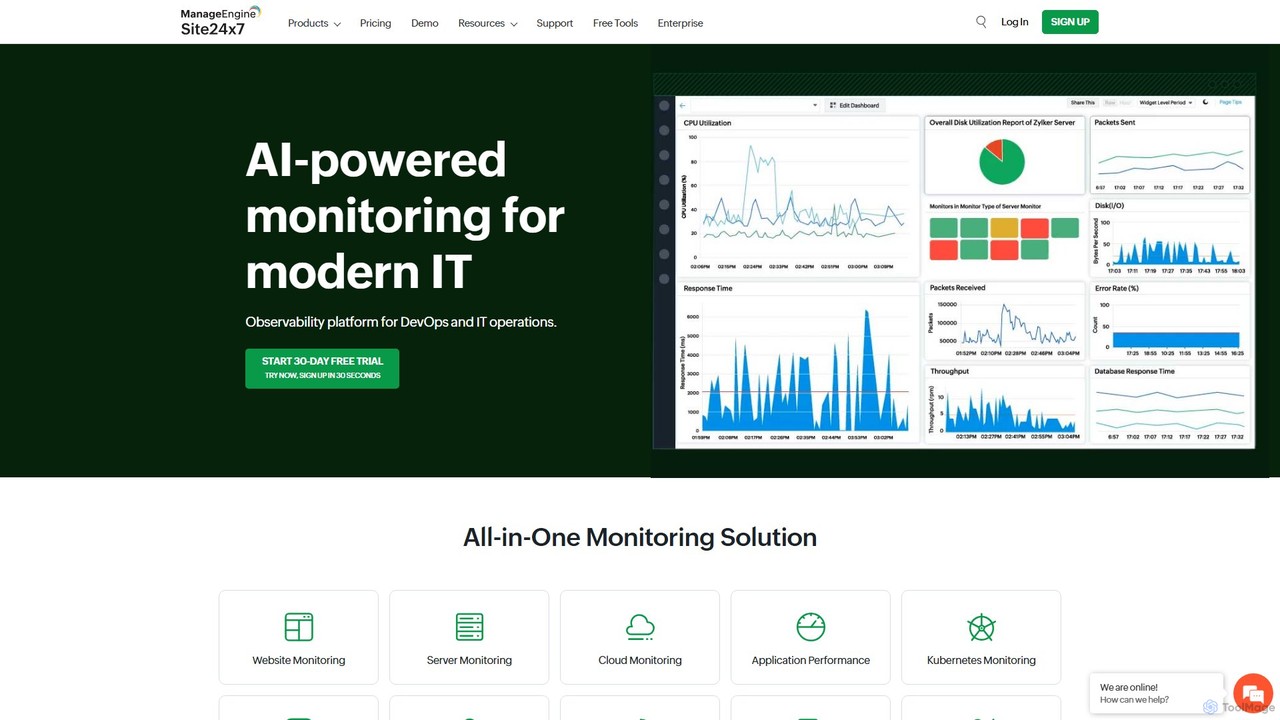
Site24x7 est une plateforme d'observabilité tout-en-un alimentée par l'IA pour le DevOps et les opérations informatiques. Elle fournit une surveillance complète des sites web, des serveurs, de l'infrastructure cloud (AWS, Azure, GCP), des réseaux et des applications à partir d'une seule console. Elle aide à garantir la disponibilité, à dépanner les problèmes de performance et à optimiser l'expérience utilisateur.

Observabilité
Visits 1MFavorites 124Likes 108

About Sécurité Réseau

Les outils de Sécurité Réseau sont des solutions basées sur l'IA conçues pour protéger l'infrastructure réseau et les données d'une organisation contre les cybermenaces. Ces outils exploitent l'apprentissage automatique et l'analyse avancée pour détecter, prévenir et répondre aux divers incidents de sécurité en temps réel. Ils améliorent les mesures de sécurité traditionnelles en identifiant les schémas d'attaque sophistiqués, les anomalies et les vulnérabilités que les analystes humains pourraient manquer, assurant une défense robuste au sein du paysage plus large de l'IT et de la Sécurité.

Fonctionnalités Clés

  • Détection des Menaces en Temps Réel: Identifie et alerte sur les activités malveillantes, les malwares et les tentatives d'intrusion dès qu'elles se produisent.
  • Gestion des Vulnérabilités: Scanne les réseaux à la recherche de faiblesses, de mauvaises configurations et de systèmes non patchés, fournissant des recommandations de remédiation.
  • Détection d'Anomalies Comportementales: Établit des lignes de base du comportement réseau normal pour signaler les activités inhabituelles indiquant une violation.
  • Réponse Automatisée aux Incidents: Lance des actions prédéfinies comme le blocage d'adresses IP ou l'isolement des appareils compromis lors de la détection d'une menace.
  • Prévention de la Perte de Données (DLP): Surveille et contrôle les données en transit et au repos pour empêcher l'accès non autorisé ou l'exfiltration d'informations sensibles.

Cas d'Utilisation

Les outils de Sécurité Réseau sont essentiels pour les équipes de sécurité informatique, les administrateurs réseau et les responsables de la conformité dans tous les secteurs. Ils sont utilisés pour surveiller en continu le trafic réseau, sécuriser les points d'extrémité, protéger les environnements cloud et garantir la conformité réglementaire. Ces outils contribuent à maintenir la continuité des activités en se défendant de manière proactive contre les ransomwares, le phishing et les menaces internes.

Comment Choisir

Lors de la sélection d'outils de Sécurité Réseau, tenez compte de l'étendue de la protection (sur site, cloud, hybride), des capacités d'intégration avec l'infrastructure de sécurité existante, de la précision de la détection des menaces et du niveau d'automatisation offert pour la réponse aux incidents. Évaluez l'évolutivité, la facilité de gestion et les fonctionnalités de rapport de conformité pour vous assurer qu'il répond à la posture de sécurité spécifique et aux exigences réglementaires de votre organisation.

Sécurité Réseau use cases

1

Détection et Alerte Automatisées des Menaces

Une équipe de sécurité informatique d'entreprise utilise des outils de Sécurité Réseau basés sur l'IA pour surveiller en continu le trafic réseau à la recherche d'activités suspectes. Le système d'IA détecte automatiquement les anomalies comme les transferts de données inhabituels, les tentatives d'accès non autorisées ou les signatures de logiciels malveillants connus, générant des alertes en temps réel. Cela permet à l'équipe d'enquêter et d'atténuer rapidement les violations potentielles, réduisant considérablement le temps de détection et de réponse aux cybermenaces par rapport à la surveillance manuelle.

2

Analyse Proactive des Vulnérabilités et Remédiation

Un administrateur réseau déploie des outils de Sécurité Réseau basés sur l'IA pour effectuer des analyses régulières et automatisées de l'ensemble de l'infrastructure réseau, y compris les serveurs, les postes de travail et les appareils IoT. Les outils identifient les logiciels non patchés, les pare-feu mal configurés et les ports ouverts, puis priorisent les vulnérabilités en fonction de leur gravité et de leur exploitabilité. Cela permet à l'administrateur d'appliquer proactivement des correctifs et de reconfigurer les paramètres, empêchant les attaquants d'exploiter les faiblesses connues avant qu'elles ne puissent causer des dommages.

3

Sécurité Réseau Cloud Améliorée

Un architecte cloud utilise des outils de Sécurité Réseau basés sur l'IA pour sécuriser l'environnement multi-cloud de son organisation. Ces outils assurent une surveillance continue du trafic réseau cloud, identifient les mauvaises configurations dans les groupes de sécurité cloud et détectent les tentatives d'accès non autorisées aux ressources cloud. En tirant parti de l'IA, l'architecte peut garantir des politiques de sécurité cohérentes entre les différents fournisseurs de cloud et corriger automatiquement les violations de conformité, protégeant ainsi les données sensibles stockées et traitées dans le cloud contre les menaces évolutives.

4

Détection et Prévention des Menaces Internes

Une grande entreprise utilise des outils de Sécurité Réseau basés sur l'IA pour surveiller le comportement réseau des employés à la recherche de signes de menaces internes. L'IA établit des lignes de base pour l'activité normale des utilisateurs et signale les déviations, telles que l'accès inhabituel à des fichiers sensibles, les tentatives de contournement des contrôles de sécurité ou l'exfiltration de données vers un stockage externe. Cette surveillance proactive aide l'équipe de sécurité à identifier et à intervenir sur les menaces internes potentielles, qu'elles soient malveillantes ou accidentelles, avant que des violations de données importantes ou des compromissions de système ne se produisent.

5

Audit et Rapports de Conformité Automatisés

Une institution financière utilise des outils de Sécurité Réseau basés sur l'IA pour automatiser l'audit de conformité aux réglementations telles que le RGPD, la HIPAA ou le PCI DSS. Les outils évaluent en continu les configurations réseau, les contrôles d'accès et les pratiques de traitement des données par rapport aux normes de conformité prédéfinies. Ils génèrent des rapports détaillés soulignant les domaines de non-conformité et suggérant des actions correctives, réduisant considérablement l'effort manuel et le temps requis pour les audits et garantissant que l'organisation maintient une solide posture réglementaire.

6

Segmentation Réseau et Contrôle d'Accès Intelligents

Un responsable informatique met en œuvre des outils de Sécurité Réseau basés sur l'IA pour appliquer une segmentation réseau granulaire et des contrôles d'accès dynamiques. L'IA analyse les rôles des utilisateurs, les types d'appareils et les besoins des applications pour créer et ajuster automatiquement les segments réseau, limitant le mouvement latéral des attaquants potentiels. Elle applique également le principe du moindre privilège, garantissant que les utilisateurs et les appareils n'accèdent qu'aux ressources strictement nécessaires à leurs fonctions, minimisant ainsi la surface d'attaque et contenant les violations plus efficacement.

Sécurité Réseau FAQ

Que sont les outils de Sécurité Réseau basés sur l'IA ?

Les outils de Sécurité Réseau basés sur l'IA sont des solutions avancées qui utilisent l'intelligence artificielle, en particulier l'apprentissage automatique, pour renforcer la protection des infrastructures réseau. Ils vont au-delà des systèmes traditionnels basés sur des règles en analysant de vastes quantités de données réseau pour détecter des anomalies subtiles, prédire les menaces potentielles et automatiser les réponses. Ces outils sont cruciaux pour identifier les attaques zero-day, les logiciels malveillants sophistiqués et les menaces internes qui pourraient contourner les mesures de sécurité conventionnelles, offrant une défense plus dynamique et adaptative.

En quoi les outils de Sécurité Réseau IA diffèrent-ils des solutions de sécurité traditionnelles ?

Les outils de Sécurité Réseau IA diffèrent des solutions traditionnelles principalement par leurs capacités adaptatives et prédictives. La sécurité traditionnelle repose sur des règles et des signatures prédéfinies pour détecter les menaces connues, ce qui peut être lent à mettre à jour et inefficace contre les nouvelles attaques. Les outils IA, cependant, utilisent l'apprentissage automatique pour analyser les modèles, apprendre de nouvelles données et identifier les menaces ou anomalies inconnues sans programmation explicite. Cela leur permet de détecter les exploits zero-day, de s'adapter aux techniques d'attaque évolutives et de réduire les faux positifs plus efficacement que les systèmes statiques basés sur des règles.

Quels sont les principaux avantages de l'utilisation de l'IA en Sécurité Réseau ?

L'intégration de l'IA dans la Sécurité Réseau offre plusieurs avantages clés. Premièrement, elle améliore les capacités de détection des menaces, identifiant les menaces sophistiquées et inconnues grâce à l'analyse comportementale et à la détection d'anomalies. Deuxièmement, elle permet une réponse aux incidents plus rapide et plus automatisée, réduisant le temps dont disposent les attaquants pour causer des dommages. Troisièmement, l'IA aide à la gestion proactive des vulnérabilités en scannant et en priorisant continuellement les faiblesses. Enfin, elle améliore l'efficacité opérationnelle en réduisant la charge de travail des analystes humains, leur permettant de se concentrer sur des tâches stratégiques plus complexes plutôt que sur le tri manuel des données.

Quels types de menaces les outils de Sécurité Réseau IA peuvent-ils contrer efficacement ?

Les outils de Sécurité Réseau IA sont très efficaces contre un large éventail de cybermenaces modernes. Ils excellent dans la détection des logiciels malveillants sophistiqués, y compris les attaques polymorphes et sans fichier, en analysant leur comportement plutôt que leurs seules signatures. Ils peuvent identifier les exploits zero-day, qui sont des vulnérabilités auparavant inconnues, en signalant les activités réseau inhabituelles. De plus, l'IA est experte dans la découverte des menaces internes, des tentatives de phishing, des ransomwares et des attaques par déni de service distribué (DDoS) en reconnaissant les schémas de trafic anormaux et les comportements des utilisateurs qui s'écartent des normes établies.

Quels sont les défis de la mise en œuvre de l'IA en Sécurité Réseau ?

La mise en œuvre de l'IA en Sécurité Réseau s'accompagne de son lot de défis. Un obstacle majeur est le besoin de jeux de données diversifiés et de haute qualité pour entraîner efficacement les modèles d'IA, ce qui peut être difficile à acquérir et à maintenir. Un autre défi est le potentiel de faux positifs ou de faux négatifs si les modèles d'IA ne sont pas correctement réglés ou rencontrent de nouveaux vecteurs d'attaque. De plus, la complexité de l'intégration des solutions d'IA avec les systèmes de sécurité hérités existants, les ressources de calcul requises pour l'analyse avancée, et le besoin continu d'une supervision experte pour interpréter les résultats de l'IA et s'adapter aux nouvelles menaces sont des considérations importantes pour les organisations.