
Splunk Overview
現在Ciscoの傘下にあるSplunkは、エンタープライズのレジリエンスの鍵を提供する市場をリードするデータプラットフォームです。セキュリティとオブザーバビリティのための統合プラットフォームを提供することで、組織がより安全でレジリエントなデジタル世界を構築するのを支援するために設計されています。Splunkは、膨大な量のマシンデータを実用的なインサイトに変えることで、セキュリティオペレーション(SecOps)、ITオペレーション(ITOps)、エンジニアリングチームが重大な問題を未然に防ぎ、衝撃を吸収し、変革を加速させることを可能にします。世界中の主要企業から信頼されているSplunkは、オンプレミスのインフラからマルチクラウド環境まで、デジタルフットプリント全体にわたって比類のない可視性を提供します。
Splunkの使い方
Splunkの使用には、特定の組織のニーズに合わせて調整できる包括的なデータからアクションへのライフサイクルが含まれます:
- データ収集:まず、事実上あらゆるソースからデータを収集します。Splunkは、アプリケーション、サーバー、ネットワークデバイス、クラウドサービス(AWS、Azure、GCP)、IoTデバイスからログ、メトリクス、トレース、イベントなどを取り込むことができます。これは、シームレスな統合、OpenTelemetry、SDK、またはエージェントを通じて実現されます。
- データ処理とインデックス作成:取り込まれたデータは、Splunkプラットフォーム(Splunk Cloudまたはオンプレミス/プライベートクラウド用のSplunk Enterpriseとして利用可能)でマシンデータがインデックス化され、リアルタイムで検索および分析できる状態になります。
- 検索、分析、可視化:ユーザーは、Splunkの強力な検索処理言語(SPL)を使用してデータと対話したり、AIアシスタントを活用して自然言語でクエリを実行したりできます。このプラットフォームでは、豊富な可視化、ダッシュボード、レポートを作成してKPIを監視し、トレンドを特定できます。
- AIと機械学習の適用:Splunk AIを活用して運用を強化します。これには、エージェントAIを使用してワークフローを合理化し、カスタムAI/MLモデルを展開して結果(AIOpsによる障害予測など)を予測し、AI搭載の分析を使用して高度な脅威を検出することが含まれます。
- 自動化と対応:特定のトリガーや相関関係に基づいてアラートや自動アクションを設定します。セキュリティの場合、これは脅威対応ワークフローの自動化を意味します。ITオペレーションの場合、これは問題がユーザーに影響を与える前に積極的に解決することを意味します。
Splunkの主な機能
- 統合されたセキュリティとオブザーバビリティ:セキュリティチームとITチーム間のサイロを解消し、技術スタック全体の相関ビューを提供する単一のプラットフォームです。
- AIネイティブデータプラットフォーム:データがどこにあっても、クロスドメインのマシンデータからリアルタイムのインサイトを取得します。AIとエージェントワークフローを活用して、データライフサイクル全体を管理し、コストを最適化します。
- AI搭載セキュリティ(SIEM):統合された脅威の検出、調査、対応(TDIR)により、セキュリティオペレーションを合理化します。脅威インテリジェンスでアラートを相関させて強化し、AI主導の精度と速度で脅威から防御します。
- AI搭載オブザーバビリティ(APM & AIOps):あらゆる環境、スタック、ネットワークにわたって監視とトラブルシューティングを行います。ビジネスへの影響に基づいてパフォーマンスを最適化し、エージェントAIで検出と対応を加速させ、アラートノイズを90%以上削減します。
- 広範な統合エコシステム:Splunkbaseで2,000以上の統合、アプリ、アドオンを提供し、多種多様なビジネスアプリケーション、データベース、ITサービスにシームレスに接続できます。
- 柔軟なデプロイメント:SaaSソリューション(Splunk Cloud Platform)またはプライベートクラウドやオンプレミスでの自己管理デプロイメント(Splunk Enterprise)として利用可能です。
Splunkの使用例
Splunkの多用途性は、幅広い重要なイニシアチブをサポートします:
- 高度な脅威検出:多様なデータソースをリアルタイムで分析することにより、高度で持続的な脅威(APT)、内部脅威、ラテラルムーブメントを迅速に検出します。
- アプリケーションパフォーマンス監視(APM):サードパーティAPIからコードレベルまで、スタックのどこでもリアルタイムで問題を特定し、トラブルシューティングして、ユーザーエクスペリエンスを最適化します。
- AIOps(IT運用のためのAI):AI主導の予測分析を使用して、障害を未然に防ぎ、アラートノイズを削減し、平均解決時間(MTTR)を短縮します。
- 不正防止:取引とユーザーの行動を積極的に監視し、不正行為を迅速に検出、調査、対応します。
- コンプライアンスと監査:PCI DSS、SOX、HIPAAなどのさまざまな規制基準に必要なデータの収集と報告を自動化します。
- ビジネス分析:運用データを活用して、顧客行動、ビジネスプロセス、製品利用に関するインサイトを得て、より良いビジネス上の意思決定を促進します。
Splunkの利点
組織がSplunkを選ぶ理由は、その画期的な能力にあります:
- デジタルレジリエンスの強化:ダウンタイムを最大82%削減し、修復時間を最大80%短縮して、障害や侵害の影響を最小限に抑えます。
- 包括的な可視性:複雑なハイブリッドおよびマルチクラウド環境全体で単一の信頼できる情報源を提供します。
- AI主導の効率性:アナリストの生産性を向上させ、チームがAIの速度で検出、調査、対応できるようにします。
- スケーラビリティとパフォーマンス:1日あたりペタバイト級のデータを処理するように設計されており、最大規模の組織のニーズに合わせて拡張できます。
- 業界のリーダーシップ:GartnerからSIEMマジック・クアドラントとオブザーバビリティ・プラットフォームマジック・クアドラントの両方でリーダーとして一貫して認められています。
料金プラン
Splunkは、ビジネスニーズとデータ価値に合わせて設計された柔軟な料金モデルを提供しています。具体的な料金はカスタマイズされ、営業担当者への問い合わせにより入手可能です。
- ワークロード価格:検索、分析、その他のワークロードによって消費されるコンピューティングリソースにコストを合わせます。このモデルは、検索頻度の低い大量のデータを取り込む場合に経済的です。
- 取り込み量ベースの価格:Splunkプラットフォームに取り込まれるデータ量(GB/日)に基づく予測可能なモデルです。データが取り込まれた後にユースケースを拡大するのに理想的です。
- エンティティ価格:監視対象のホスト数に基づく、オブザーバビリティ製品向けの予測可能なプランです。
- アクティビティベースの価格:メトリック時系列(MTS)や1分あたりに分析されるトレースなど、オブザーバビリティ製品によって監視される特定のアクティビティに直接コストを関連付けます。
Splunkはまた、ユーザーが契約前にその機能を試すための無料トライアルも提供しています。
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 1.5M
- 2026-1: 1.3M
- 2026-2: 1.2M
- 2026-3: 1.3M
- 2026-4: 1.3M
- 2026-5: 1.2M
Geography
Top 5 countries / regions
- 🇺🇸アメリカ合衆国60.3%
- 🇮🇳インド17.4%
- 🇬🇧イギリス9.2%
- 🇦🇺オーストラリア7.4%
- 🇯🇵日本5.7%
Traffic sources
| Source type | Percentage |
|---|---|
Direct | 55.9% |
Referral | 41.1% |
Email | 3.0% |
Top keywords
| Keyword | Cost per click |
|---|---|
| numlookup | $0.95 |
| siem | $13.37 |
| splunk | $2.60 |
| splunk careers | $2.67 |
| splunk enterprise | $6.97 |
Splunk Videos on YouTube


Splunk How-To


JonathanSolvesProblems

Splunk Alternatives
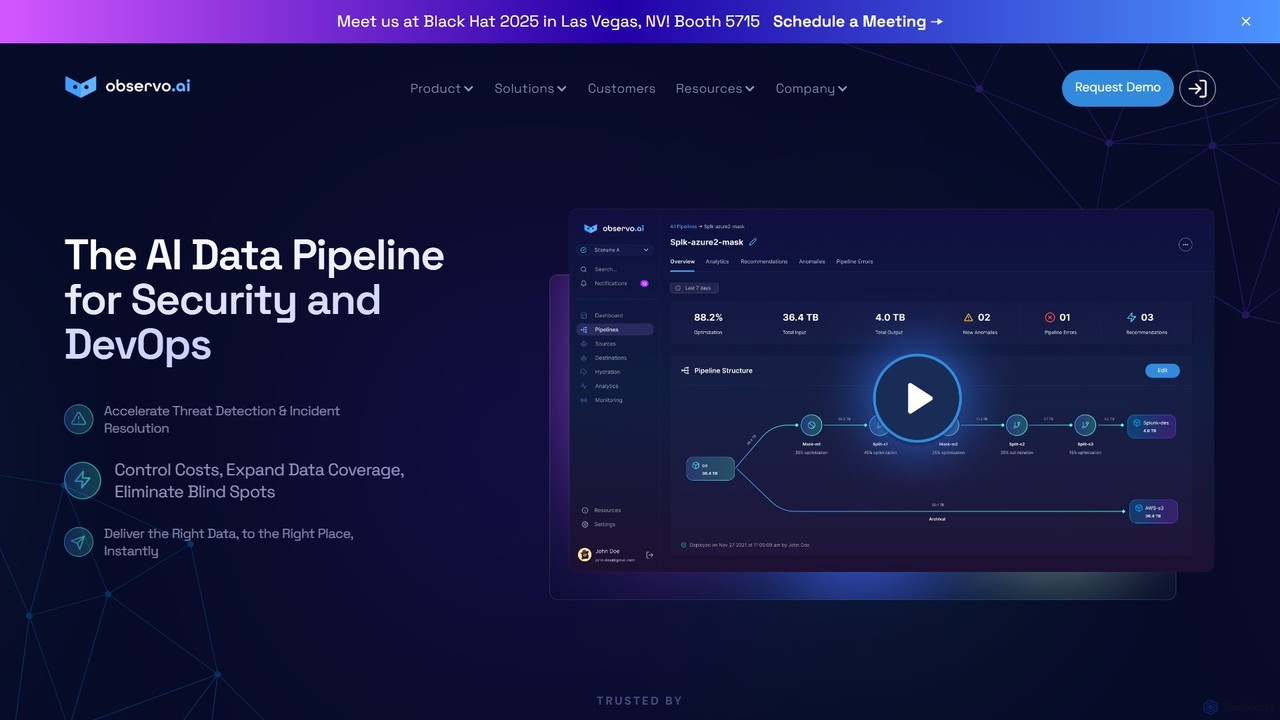
Observo AI
Observo AIは、セキュリティおよびDevOpsチーム向けのインテリジェントなデータパイプラインプラットフォームです。AIを使用してテレメトリデータを最適化し、ログ量を最大80%、可観測性コストを50%以上削減します。このプラットフォームは、脅威検出を加速し、リアルタイムでデータをエンリッチし、死角をなくすことで、セキュリティと運用をより効率的かつコスト効果の高いものにします。
データパイプライン
Queryinside
queryinsideは、混沌としたログデータを実用的なインサイトに変換するAI搭載のデータ検索・監視プラットフォームです。高度な検索機能(キーワード、セマンティック、ハイブリッド)、リアルタイムのシステムおよびウェブ分析を提供し、AWSなどのクラウドサービスとシームレスに連携して、チームのログ監視時間を削減し、根本原因の特定を加速させます。
ログ管理Splunk Categories
Splunk Jobs
Splunk Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Queryinside
queryinsideは、混沌としたログデータを実用的なインサイトに変換するAI搭載のデータ検索・監視プラットフォームです。高度な検索機能(キーワード、セマンティック、ハイブリッド)、リアルタイムのシステムおよびウェブ分析を提供し、AWSなどのクラウドサービスとシームレスに連携して、チームのログ監視時間を削減し、根本原因の特定を加速させます。
ログ管理
Observo AI
Observo AIは、セキュリティおよびDevOpsチーム向けのインテリジェントなデータパイプラインプラットフォームです。AIを使用してテレメトリデータを最適化し、ログ量を最大80%、可観測性コストを50%以上削減します。このプラットフォームは、脅威検出を加速し、リアルタイムでデータをエンリッチし、死角をなくすことで、セキュリティと運用をより効率的かつコスト効果の高いものにします。
データパイプライン
CybertraceAI
CybertraceAIは、ITネットワーク管理のための対話型AIプラットフォームです。専門家が簡単な自然言語クエリを使用してインフラを監視、制御、分析できるようにします。複雑なコマンドラインを直感的な会話に置き換え、リアルタイムのテレメトリデータに基づいて即座に検証可能な回答を得ることで、ネットワーク運用とトラブルシューティングを簡素化します。
DevOps
HCaptcha
hCaptchaは、ウェブサイトやオンラインサービスをボット、詐欺、不正利用から保護するために設計された、最先端のAI搭載セキュリティソリューションです。ユーザーのプライバシーとデータセキュリティを最優先し、reCAPTCHAに代わる堅牢でスケーラブル、かつコスト効率の高い代替手段を提供します。世界中の企業から信頼されており、最小限のユーザーフリクションで高度なボット検出を実現し、セキュリティとシームレスなユーザー体験の両方を保証します。
ウェブサイトセキュリティ
Splunk Comments (0)
Sign in to comment.
ログインNo comments yet.