
Binarly Overview
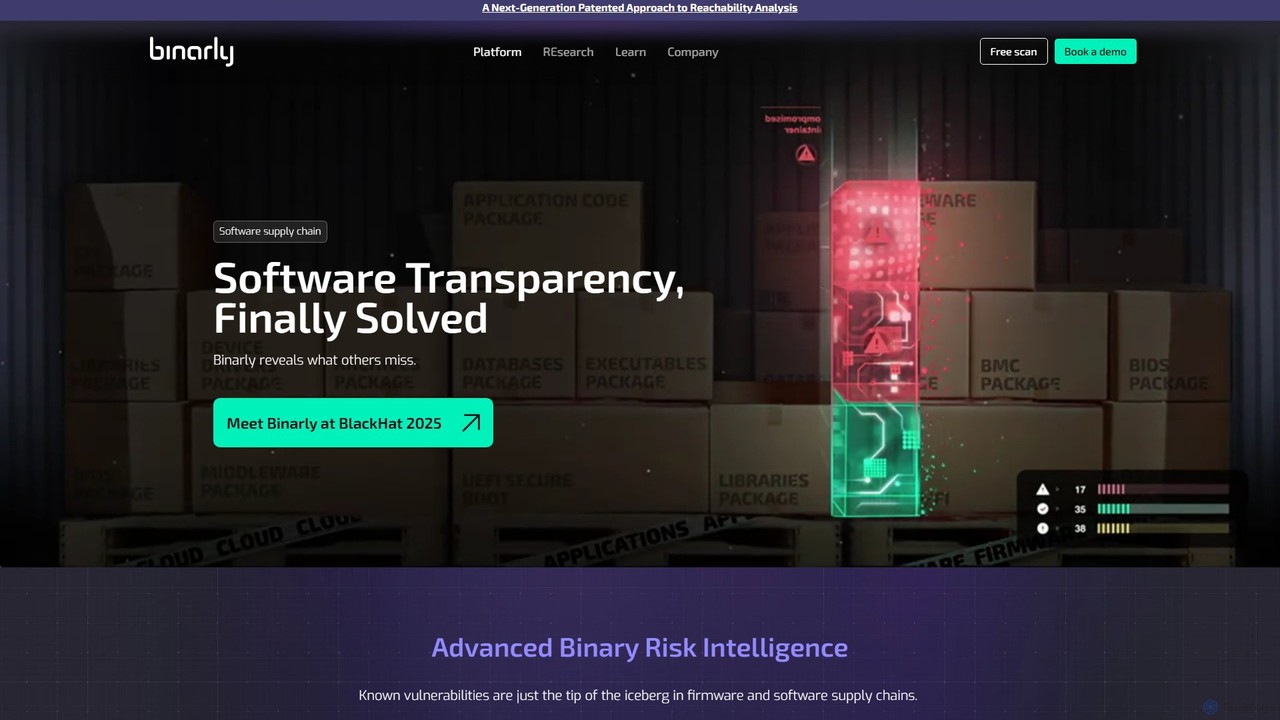
A Binarly é uma plataforma revolucionária de inteligência de risco binário projetada para proteger toda a cadeia de suprimentos de software e firmware. Em um cenário onde as ferramentas de segurança tradicionais falham ao simplesmente mapear vulnerabilidades conhecidas (CVEs), a Binarly vai mais fundo. Ela analisa o próprio código binário — o produto final que é enviado e implantado — para entender seu comportamento e estrutura. Essa abordagem permite descobrir não apenas ameaças conhecidas, mas classes inteiras de vulnerabilidades ainda não divulgadas, implantes de firmware e código malicioso com quase zero falsos positivos. A plataforma é alimentada por uma combinação de análise estática moderna, aprendizado de máquina e a profunda experiência de sua equipe de pesquisa, que tem um histórico de descoberta de vulnerabilidades críticas como a LogoFAIL.
A missão principal da Binarly é deslocar a segurança para a esquerda (shift left), incorporando-a diretamente no ciclo de vida de desenvolvimento e aquisição. Ela aborda as lacunas críticas deixadas pela análise apenas do código-fonte, pois as vulnerabilidades podem ser introduzidas durante a compilação, vinculação ou através de dependências de terceiros. Ao fornecer visibilidade abrangente sobre o que está dentro de seus binários, a Binarly capacita desenvolvedores, equipes de segurança e organizações a gerenciar proativamente o risco, garantir a conformidade e proteger sua infraestrutura desde o nível fundamental.
Como usar a Binarly
Começar a usar a Binarly é um processo consultivo projetado para adaptar a solução às suas necessidades específicas. O fluxo de trabalho típico é o seguinte:
- Consulta Inicial: Comece agendando uma demonstração através do site da Binarly. A equipe de especialistas em segurança trabalhará com você para avaliar sua postura atual de segurança da cadeia de suprimentos e identificar áreas de risco chave.
- Integração: A Plataforma de Transparência Binarly é projetada para integração perfeita em seus fluxos de trabalho existentes. Ela pode ser conectada ao seu pipeline de CI/CD (Integração Contínua/Implantação Contínua) para automatizar a varredura de segurança para cada nova compilação.
- Análise Automatizada: Uma vez integrada, a Binarly varre e analisa automaticamente os binários. Isso inclui firmware (BIOS/UEFI), executáveis de software e imagens de contêiner. A plataforma não requer acesso ao seu código-fonte.
- Inteligência de Risco e Relatórios: A plataforma gera relatórios detalhados sobre suas descobertas. Isso inclui vulnerabilidades identificadas (classificadas por CVSS), código malicioso, dependências transitivas, problemas de conformidade de licença e padrões criptográficos inseguros. Sua análise alimentada por IA fornece contexto e avaliação de impacto.
- Resolução de Vulnerabilidades: A Binarly fornece correções prescritivas e verificadas para as vulnerabilidades descobertas, tornando o processo de resolução mais rápido e eficiente para as equipes de desenvolvimento. Isso ajuda a corrigir rapidamente os problemas e a prevenir regressões de segurança.
- Monitoramento Contínuo: Com a avaliação contínua, você pode manter um alto nível de segurança, demonstrar conformidade com estruturas legais e de segurança e ficar à frente das ameaças emergentes.
Recursos principais da Binarly
- Inteligência Avançada de Risco Binário: Vai além da correspondência de CVEs para detectar classes inteiras de vulnerabilidades, implantes de firmware e código malicioso, analisando o comportamento de execução do código.
- Gerenciamento da Cadeia de Suprimentos de Software: Automatiza a criação e validação de Listas de Materiais de Software (SBOMs), identificando todas as dependências diretas, estáticas e transitivas para revelar a verdadeira composição do seu software.
- Gerenciamento de Vulnerabilidades Assistido por IA: Utiliza IA para analisar vulnerabilidades, avaliar seu impacto no mundo real e realizar análises de alcançabilidade, o que reduz drasticamente os falsos positivos e ajuda a priorizar problemas críticos.
- Automação de Segurança Pós-Compilação: Integra-se aos pipelines de CI/CD para detectar erros comuns de codificação, padrões criptográficos inseguros e segredos incorporados antes da implantação.
- Análise de Mudanças e Dependências: Compara instantaneamente diferentes versões de um binário para entender as mudanças, verificar se as mitigações de segurança foram aplicadas e capturar regressões sem a necessidade de código-fonte.
- Conformidade e Relatórios Contínuos: Monitora continuamente a conformidade de licenças e ajuda a gerar relatórios para demonstrar a devida diligência para estruturas legais e de segurança.
- Correções Prescritivas: Oferece recomendações acionáveis e verificadas para ajudar os desenvolvedores a resolver defeitos de segurança identificados de forma rápida e eficaz.
Casos de uso para a Binarly
A Binarly é essencial para qualquer organização preocupada com a integridade de seu software e hardware. Os principais casos de uso incluem:
- Segurança de Firmware: Fabricantes de dispositivos e empresas podem varrer firmware de BIOS/UEFI e BMC para encontrar e corrigir vulnerabilidades de nível profundo antes que possam ser exploradas por invasores para controle persistente.
- Segurança da Cadeia de Suprimentos de Software: As empresas podem verificar software de terceiros e componentes de código aberto, garantindo que estejam livres de backdoors, malware ou vulnerabilidades críticas antes da integração.
- Integração DevSecOps: As equipes de desenvolvimento podem integrar a Binarly em seus pipelines de CI/CD para automatizar testes de segurança, capturando e corrigindo vulnerabilidades no início do ciclo de vida de desenvolvimento.
- Gerenciamento de Risco de Fornecedores: As equipes de aquisição e segurança podem usar a Binarly para responsabilizar os fornecedores, verificando as alegações de segurança do software e dos dispositivos que compram.
- Resposta a Incidentes e Forense: Analistas de segurança podem usar a Binarly para analisar binários suspeitos para entender sua funcionalidade e identificar ameaças ocultas.
Vantagens da Binarly
A Binarly oferece uma vantagem distinta sobre as soluções de segurança convencionais:
- Detecta o Desconhecido: Sua principal força é a capacidade de encontrar vulnerabilidades de dia zero e ameaças novas que as ferramentas baseadas em assinatura perdem.
- Quase Zero Falsos Positivos: Ao entender o contexto e a alcançabilidade de uma vulnerabilidade, a Binarly elimina a fadiga de alertas comum em outros scanners, permitindo que as equipes se concentrem em ameaças reais.
- Agnóstica ao Código-Fonte: A análise é realizada no binário final, fornecendo uma imagem real do software implantado e superando a falta de acesso ao código-fonte proprietário.
- Inteligência Acionável: Em vez de apenas sinalizar problemas, a Binarly fornece correções claras e verificadas, acelerando os ciclos de remediação.
- Expertise Impulsionada pela Pesquisa: A plataforma é apoiada por uma equipe de pesquisa de classe mundial responsável por descobrir grandes vulnerabilidades em toda a indústria, garantindo que suas capacidades de detecção estejam sempre na vanguarda.
Preços e planos
A Binarly opera com um modelo de preços personalizado, adaptado às necessidades específicas de cada organização. Não há níveis de preços públicos listados no site. Para obter uma cotação, os interessados são incentivados a "Agendar uma demonstração" ou "Falar com nossa equipe". O processo envolve uma consulta para entender seus requisitos, como o volume de análise e as necessidades de integração, após o qual um pacote personalizado é proposto. A Binarly também oferece uma opção de "Varredura gratuita", permitindo que usuários em potencial experimentem uma amostra das capacidades da plataforma.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 28.0K
- 2026-1: 22.0K
- 2026-2: 18.2K
- 2026-3: 15.7K
- 2026-4: 32.9K
- 2026-5: 21.0K
Geography
Top 5 countries / regions
- 🇺🇸Estados Unidos35.4%
- 🇻🇳Vietnã20.2%
- 🇮🇳Índia16.8%
- 🇷🇺Rússia16.5%
- 🇧🇷Brasil11.1%
Top keywords
| Keyword | Cost per click |
|---|---|
| binarily | $0.00 |
| binarly | $0.00 |
| bypass tmr and secure boot bat | $0.00 |
| is secure boot a vendor locking tool | $0.00 |
| leaked secrets photo | $0.00 |
Binarly Alternatives

ethiack
O Ethiack é uma plataforma autónoma de hacking ético que combina testes de penetração automatizados por IA com hackers éticos de elite. Fornece testes de segurança contínuos 24/7 para identificar e priorizar vulnerabilidades em toda a sua infraestrutura digital, ajudando-o a manter-se em conformidade e seguro antes que as ameaças sejam exploradas.
Teste
Aquilax
AquilaX é uma plataforma DevSecOps alimentada por IA, projetada para proteger software durante todo o ciclo de vida de desenvolvimento. Integra-se perfeitamente em pipelines de CI/CD, oferecendo um conjunto de 12 scanners avançados para vulnerabilidades, segredos e conformidade. Com seu modelo de IA de autoaprendizagem, a AquilaX reduz drasticamente os falsos positivos, fornece etapas de remediação acionáveis e capacita as equipes a entregar código seguro com confiança e velocidade.
Segurança de Código
win3zz
O win3zz é uma plataforma de cibersegurança alimentada por IA, projetada para detecção proativa de ameaças e gerenciamento de vulnerabilidades. Ele automatiza testes de penetração, varre vulnerabilidades em ativos da web, móveis e de rede, e fornece análise de código orientada por IA para ajudar equipes de desenvolvimento e segurança a construir e manter aplicações seguras.
Análise de Código
Cryptosense
Uma plataforma de nível empresarial, agora parte do Security Suite da SandboxAQ, que fornece descoberta, análise e gerenciamento automatizados de toda a sua infraestrutura criptográfica. Ajuda as organizações a alcançar agilidade criptográfica e a migrar para a criptografia pós-quântica (PQC) com segurança.
Análise de Código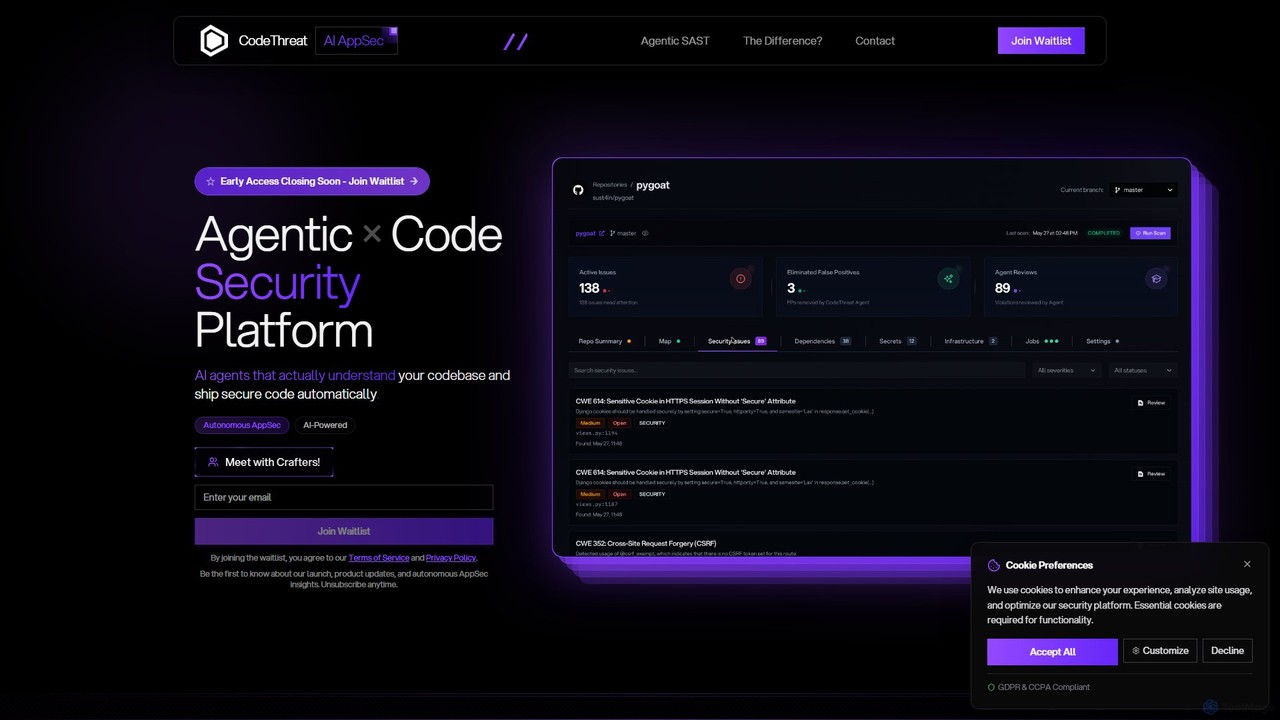
CodeThreat
O CodeThreat é uma plataforma Agentic SAST alimentada por IA que atua como um engenheiro de segurança de aplicativos autônomo. Ele entende profundamente sua base de código, identifica vulnerabilidades contextuais, elimina falsos positivos e corrige ameaças automaticamente, garantindo que você entregue código seguro sem desacelerar o desenvolvimento.
Segurança de CódigoBinarly Categories
Binarly Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
EdgeBit
EdgeBit é uma plataforma alimentada por IA para segurança da cadeia de suprimentos de software em tempo real. Automatiza a Análise de Composição de Software (SCA) e o gerenciamento de dependências, identificando e corrigindo vulnerabilidades ao conectar pipelines de compilação a ambientes de tempo de execução. Utiliza IA para propor atualizações de dependências automatizadas e de baixo risco, economizando tempo do desenvolvedor e aprimorando a segurança.
Segurança de CódigoAquilax
AquilaX é uma plataforma DevSecOps alimentada por IA, projetada para proteger software durante todo o ciclo de vida de desenvolvimento. Integra-se perfeitamente em pipelines de CI/CD, oferecendo um conjunto de 12 scanners avançados para vulnerabilidades, segredos e conformidade. Com seu modelo de IA de autoaprendizagem, a AquilaX reduz drasticamente os falsos positivos, fornece etapas de remediação acionáveis e capacita as equipes a entregar código seguro com confiança e velocidade.
Segurança de Código
Cryptosense
Uma plataforma de nível empresarial, agora parte do Security Suite da SandboxAQ, que fornece descoberta, análise e gerenciamento automatizados de toda a sua infraestrutura criptográfica. Ajuda as organizações a alcançar agilidade criptográfica e a migrar para a criptografia pós-quântica (PQC) com segurança.
Análise de CódigoCodeThreat
O CodeThreat é uma plataforma Agentic SAST alimentada por IA que atua como um engenheiro de segurança de aplicativos autônomo. Ele entende profundamente sua base de código, identifica vulnerabilidades contextuais, elimina falsos positivos e corrige ameaças automaticamente, garantindo que você entregue código seguro sem desacelerar o desenvolvimento.
Segurança de Código
Corgea
Corgea é uma plataforma de segurança de aplicativos (AppSec) alimentada por IA que unifica SAST, SCA, varredura de segredos e muito mais. Ela tria vulnerabilidades de forma inteligente, reduzindo falsos positivos em até 90%, e gera correções de código automaticamente. Projetado para equipes de desenvolvimento modernas, o Corgea se integra perfeitamente aos fluxos de trabalho dos desenvolvedores (GitHub, Azure DevOps), permitindo que eles protejam cada commit sem sacrificar a velocidade.
Segurança de Código
Npmscan
O Npmscan é um scanner de segurança alimentado por IA, projetado para proteger desenvolvedores de pacotes npm maliciosos. Ele oferece detecção de ameaças em tempo real, análise profunda de dependências e alertas instantâneos para prevenir ataques à cadeia de suprimentos, malware de roubo de criptomoedas e outras vulnerabilidades.
Segurança
Patchifi
Patchifi é uma plataforma nativa da nuvem que automatiza o gerenciamento de endpoints, aplicação de patches e conformidade para equipes de TI e Provedores de Serviços Gerenciados (MSPs). Otimiza a implantação de software, aprimora a segurança e aumenta a eficiência de TI em até 49% por meio de automação inteligente, eliminando scripts manuais e complexidade.
Relatórios Regulatórios
ZeroRisk
ZeroRisk oferece um serviço de gerenciamento de risco de fornecedores 'Done-for-You', automatizando o monitoramento diário, o mapeamento de conformidade e relatórios prontos para auditoria. Ajuda empresas a atender facilmente aos padrões regulatórios globais como GDPR, ISO 27001, SOC 2, NIS2, DORA e CRA, eliminando planilhas manuais e o estresse da auditoria.
Gestão de Fornecedores
cyberriskai
O CyberRiskAI é uma plataforma alimentada por IA projetada para gerenciamento proativo de riscos de cibersegurança. Ele utiliza inteligência de ameaças preditiva e análise automatizada para ajudar as empresas a identificar, quantificar e mitigar ameaças cibernéticas. A plataforma fornece pontuação de risco em tempo real, avaliações de vulnerabilidade e orientação de remediação acionável, permitindo que as organizações fortaleçam sua postura de segurança e garantam a conformidade regulatória.
Conformidadeethiack
O Ethiack é uma plataforma autónoma de hacking ético que combina testes de penetração automatizados por IA com hackers éticos de elite. Fornece testes de segurança contínuos 24/7 para identificar e priorizar vulnerabilidades em toda a sua infraestrutura digital, ajudando-o a manter-se em conformidade e seguro antes que as ameaças sejam exploradas.
Teste
Snyk
Snyk é uma plataforma de segurança para desenvolvedores alimentada por IA que ajuda as empresas a construir software com segurança. Ele encontra e corrige proativamente vulnerabilidades em código personalizado, dependências de código aberto, contêineres e Infraestrutura como Código (IaC) durante todo o ciclo de vida de desenvolvimento, do IDE à produção.
Segurança de Código
Lakera
Lakera é uma plataforma de segurança nativa de IA projetada para proteger aplicações de IA Generativa contra ameaças como injeção de prompt, vazamento de dados e violações de conformidade. Oferece proteção em tempo de execução, inteligência de ameaças contínua alimentada pela maior equipe de red teaming de IA do mundo e fácil integração com uma única linha de código. Com a confiança de empresas como o Dropbox, a Lakera protege agentes e aplicações de IA em todos os principais modelos e idiomas com latência ultrabaixa.
API
Nightfall AI
O Nightfall AI é uma plataforma completa de Prevenção de Perda de Dados (DLP) alimentada por IA. Ele descobre, classifica e protege automaticamente dados sensíveis em aplicações SaaS, ferramentas de IA Generativa, e-mail e endpoints, prevenindo vazamentos de dados e gerenciando riscos internos com alta precisão.
API
AiPrise
O AiPrise é uma plataforma de verificação global alimentada por IA que automatiza os processos de Conheça seu Cliente (KYC) e Conheça seu Negócio (KYB). Ajuda as empresas a mitigar riscos, prevenir fraudes e garantir a conformidade através de uma única API personalizável. A plataforma oferece verificação de identidade abrangente, pontuação de fraude e um copiloto de conformidade para otimizar o onboarding e escalar operações globalmente.
Fintech
Binarly Comments (0)
Sign in to comment.
EntrarNo comments yet.