

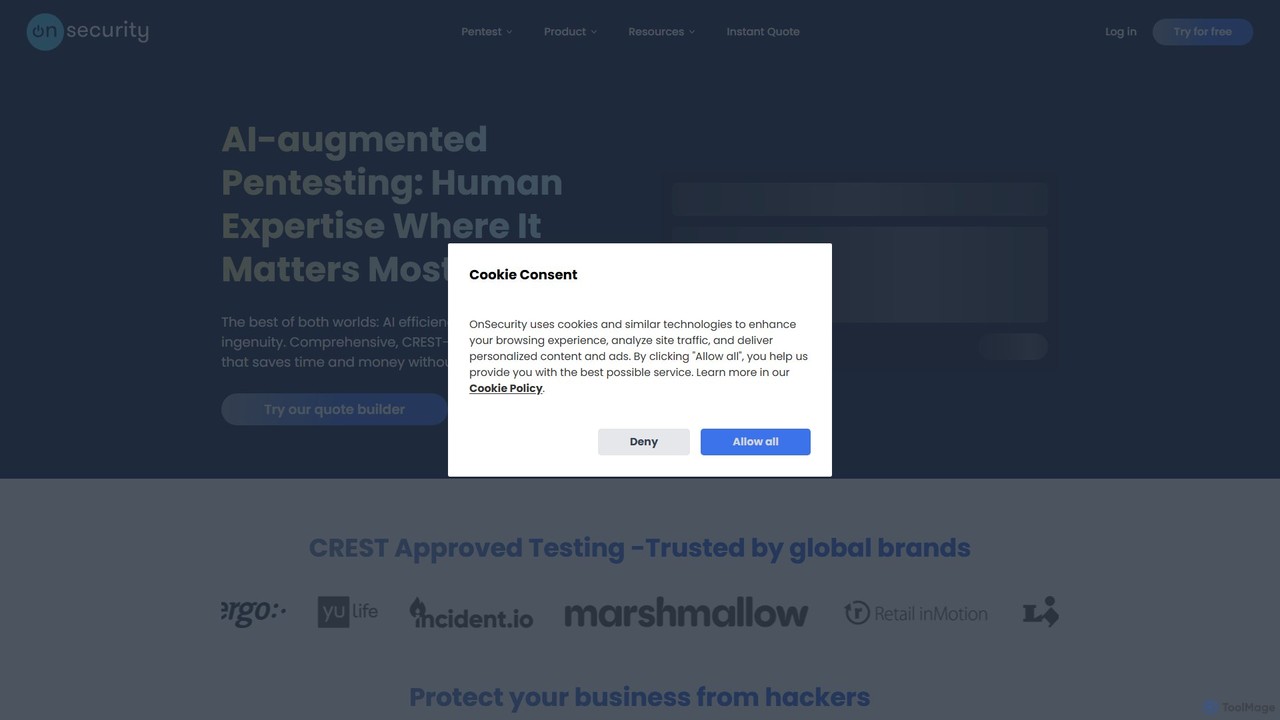
OnSecurity Overview
OnSecurity đang cách mạng hóa bối cảnh an ninh mạng với nền tảng Kiểm thử xâm nhập dưới dạng Dịch vụ (PtaaS) sáng tạo của mình. Nền tảng này kết hợp độc đáo giữa trí tuệ nhân tạo và chuyên môn sâu rộng của con người để cung cấp các bài kiểm thử xâm nhập toàn diện, nhanh chóng và hiệu quả về chi phí. Được thành lập bởi các hacker đạo đức với tổng cộng 40 năm kinh nghiệm, OnSecurity cung cấp một giải pháp mạnh mẽ được thiết kế để bảo vệ doanh nghiệp khỏi các mối đe dọa mạng hiện đại và không ngừng phát triển. Nền tảng này đã được CREST phê duyệt, đảm bảo các tiêu chuẩn chất lượng và tin cậy cao nhất cho khách hàng toàn cầu.
Cốt lõi của dịch vụ OnSecurity là phương pháp tiếp cận tăng cường bởi AI. Sự kết hợp này cho phép nhận dạng nhanh chóng các lỗ hổng đã biết thông qua tự động hóa, trong khi các chuyên gia kiểm thử xâm nhập dày dạn kinh nghiệm tập trung vào việc khám phá các lỗ hổng bảo mật phức tạp, tinh vi mà các công cụ tự động thường bỏ qua. Cách tiếp cận kép này không chỉ tăng tốc quá trình kiểm thử mà còn nâng cao đáng kể độ chính xác và chiều sâu của nó, giúp doanh nghiệp có được sự hiểu biết thực sự về tình hình an ninh của mình.
Cách sử dụng OnSecurity
Việc tương tác với OnSecurity được thiết kế để trở thành một quy trình liền mạch và minh bạch:
- Báo giá tức thì: Khách hàng tiềm năng có thể sử dụng công cụ xây dựng báo giá trực tuyến trên trang web của OnSecurity. Bằng cách trả lời một vài câu hỏi đơn giản về phạm vi của mục tiêu (ví dụ: ứng dụng web, ứng dụng di động, cơ sở hạ tầng đám mây), họ sẽ nhận được một báo giá tức thì và minh bạch dựa trên thanh toán theo giờ.
- Lên lịch và Kiểm thử: Sau khi báo giá được chấp nhận, khách hàng có thể lên lịch kiểm thử. Nền tảng cung cấp sự linh hoạt cao, cho phép dời lịch hoặc hủy bỏ mà không mất phí phạt. Trong quá trình kiểm thử, khách hàng có thể tiếp tục công việc bình thường vì các bài kiểm thử được thực hiện một cách an toàn và có kiểm soát.
- Báo cáo thời gian thực: Không giống như kiểm thử xâm nhập truyền thống, nơi các phát hiện được cung cấp trong một báo cáo cuối cùng, OnSecurity cung cấp kết quả theo thời gian thực. Ngay khi một lỗ hổng được phát hiện, nó sẽ được báo cáo trên nền tảng.
- Giao tiếp trực tiếp: Khách hàng có đường dây liên lạc trực tiếp với chuyên gia kiểm thử được chỉ định của họ thông qua nền tảng hoặc một kênh Slack chuyên dụng, cho phép làm rõ và hợp tác ngay lập tức.
- Khắc phục và Kiểm tra lại: Sau khi khắc phục các lỗ hổng đã xác định, khách hàng có thể yêu cầu kiểm tra lại. OnSecurity cung cấp dịch vụ kiểm tra lại miễn phí cho tất cả các vấn đề đã được khắc phục trong một khoảng thời gian xác định để xác nhận hiệu quả của việc khắc phục.
- Giám sát liên tục: Ngoài các bài kiểm thử một lần, các tính năng 'Scan' và 'Radar' của nền tảng còn cung cấp dịch vụ quét lỗ hổng và tình báo mối đe dọa liên tục, bảo vệ cơ sở hạ tầng giữa các lần kiểm thử xâm nhập theo lịch trình.
Tính năng chính của OnSecurity
- Kiểm thử xâm nhập tăng cường bởi AI: Kết hợp tự động hóa do AI điều khiển để tăng tốc độ với kiểm thử thủ công bởi các hacker chuyên gia để đảm bảo chiều sâu và độ chính xác.
- Nền tảng bảo mật tất cả trong một: Tích hợp kiểm thử xâm nhập, quét lỗ hổng liên tục (Scan) và tình báo mối đe dọa (Radar) vào một dịch vụ đăng ký duy nhất.
- Phát hiện thời gian thực: Các lỗ hổng được báo cáo trên nền tảng ngay khi chúng được phát hiện, cho phép khắc phục nhanh hơn và giảm thời gian quản lý lỗ hổng lên đến 95%.
- Kiểm thử được CREST phê duyệt: Tuân thủ các tiêu chuẩn ngành cao nhất cho dịch vụ kiểm thử xâm nhập, được các thương hiệu toàn cầu tin cậy.
- Phạm vi kiểm thử toàn diện: Cung cấp một loạt các bài kiểm thử bao gồm ứng dụng web và di động, cơ sở hạ tầng nội bộ/bên ngoài, bảo mật đám mây (AWS, Azure, GCP, M365), API, mô phỏng lừa đảo và kỹ thuật xã hội.
- Giá cả linh hoạt và minh bạch: Có tính năng thanh toán theo giờ (không phải theo ngày), công cụ xây dựng báo giá trực tuyến tức thì và tùy chọn thanh toán hàng tháng.
- Truy cập trực tiếp chuyên gia kiểm thử: Cho phép trò chuyện trực tiếp với các chuyên gia kiểm thử để hợp tác thời gian thực và giải quyết vấn đề nhanh hơn.
- Kiểm tra lại miễn phí: Cung cấp đánh giá lại miễn phí các lỗ hổng đã được vá để đảm bảo chúng được giải quyết hoàn toàn.
Các trường hợp sử dụng OnSecurity
OnSecurity lý tưởng cho các doanh nghiệp mọi quy mô muốn tăng cường khả năng phòng thủ mạng của mình:
- Các công ty SaaS và Công nghệ: Để bảo mật các ứng dụng và cơ sở hạ tầng đám mây của họ trong suốt vòng đời phát triển (SDLC), tận dụng sự linh hoạt của nền tảng cho các môi trường linh hoạt.
- Thương mại điện tử và Bán lẻ: Để bảo vệ dữ liệu khách hàng nhạy cảm, đảm bảo tuân thủ PCI DSS và bảo mật các ứng dụng web chống lại gian lận tài chính.
- Dịch vụ tài chính: Để đáp ứng các yêu cầu quy định nghiêm ngặt, bảo vệ tài sản tài chính và xây dựng lòng tin của khách hàng thông qua cam kết bảo mật đã được chứng minh.
- Doanh nghiệp vừa và nhỏ (SMB): Để tiếp cận các dịch vụ kiểm thử xâm nhập cấp doanh nghiệp, giá cả phải chăng và dễ quản lý mà không gặp phải sự phức tạp của các nhà cung cấp truyền thống.
- Các tổ chức định hướng tuân thủ: Để đạt được và duy trì sự tuân thủ các tiêu chuẩn như ISO 27001, SOC 2 và PCI DSS thông qua các bài kiểm thử thường xuyên và có tài liệu.
Ưu điểm của OnSecurity
OnSecurity nổi bật so với các nhà cung cấp kiểm thử xâm nhập truyền thống với một số ưu điểm chính:
- Tốc độ và Hiệu quả: Mô hình tăng cường bởi AI và báo cáo thời gian thực giảm đáng kể thời gian từ khi kiểm thử đến khi khắc phục.
- Hiệu quả về chi phí: Thanh toán theo giờ minh bạch đảm bảo khách hàng chỉ trả tiền cho thời gian cần thiết, không có giá theo ngày bị thổi phồng.
- Đảm bảo liên tục: Các công cụ quét và giám sát của nền tảng cung cấp sự bảo vệ liên tục, lấp đầy các khoảng trống bảo mật giữa các lần kiểm thử xâm nhập thủ công.
- Chuyên môn và Chất lượng: Được thành lập và điều hành bởi các hacker đạo đức kỳ cựu, đảm bảo sự hiểu biết sâu sắc về tư duy của kẻ tấn công và kết quả chất lượng cao, được CREST phê duyệt.
- Linh hoạt: Nền tảng được xây dựng cho các chu kỳ phát triển hiện đại, không tính phí dời lịch và có khả năng làm việc theo các khối nhỏ, linh hoạt.
- Minh bạch: Từ báo giá tức thì đến các phát hiện thời gian thực và giao tiếp trực tiếp với chuyên gia kiểm thử, toàn bộ quy trình đều rõ ràng và hợp tác.
Giá cả và gói dịch vụ
Giá cả của OnSecurity được thiết kế để minh bạch và linh hoạt. Mô hình chính là dựa trên báo giá tùy chỉnh, được xác định bởi phạm vi và độ phức tạp của bài kiểm thử yêu cầu. Các khía cạnh chính bao gồm:
- Báo giá trực tuyến tức thì: Một công cụ tự phục vụ cung cấp ước tính chi phí ngay lập tức.
- Thanh toán theo giờ: Chi phí được tính đến giờ gần nhất, không làm tròn lên ngày gần nhất, giúp nó rất hiệu quả về chi phí.
- Mô hình đăng ký: Các dịch vụ có thể được kết hợp thành một khoản thanh toán hàng tháng duy nhất, đơn giản hóa việc quản lý ngân sách.
- Dùng thử miễn phí 14 ngày: OnSecurity cung cấp bản dùng thử miễn phí 14 ngày cho 'gói Thời gian thực' của mình, có khả năng bao gồm các tính năng quét lỗ hổng liên tục, cho phép khách hàng tiềm năng trải nghiệm các khả năng của nền tảng mà không cần cam kết.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 33.4K
- 2026-1: 38.5K
- 2026-2: 34.3K
- 2026-3: 38.5K
- 2026-4: 24.1K
- 2026-5: 24.7K
Geography
Top 5 countries / regions
- 🇺🇸Hoa Kỳ28.7%
- 🇬🇧Vương quốc Anh21.0%
- 🇮🇳Ấn Độ19.9%
- 🇩🇪Đức15.6%
- 🇧🇷Brazil14.8%
Top keywords
| Keyword | Cost per click |
|---|---|
| ctf 2 file uploads | $0.00 |
| how to avoid antiphishing biz | $0.00 |
| onsecurity | $17.60 |
| problems with traditional penetration testing case study | $0.00 |
| what is the use of hashfunctions in cybersecurity | $0.00 |
OnSecurity Alternatives

ethiack
Ethiack là một nền tảng hack có đạo đức tự trị kết hợp kiểm thử xâm nhập tự động bằng AI với các hacker có đạo đức ưu tú. Nó cung cấp kiểm tra an ninh liên tục 24/7 để xác định và ưu tiên các lỗ hổng trên toàn bộ cơ sở hạ tầng kỹ thuật số của bạn, giúp bạn tuân thủ và an toàn trước khi các mối đe dọa bị khai thác.
Thử nghiệm
Casco
Casco là một nền tảng kiểm thử bảo mật tự động cho các hệ thống AI. Nó hoạt động như một đội đỏ AI (AI red team) liên tục, luôn hoạt động, chủ động xác định và giúp khắc phục các lỗ hổng trong các tác nhân, ứng dụng và cơ sở hạ tầng AI trước khi những kẻ tấn công độc hại có thể khai thác, thay thế việc kiểm thử xâm nhập định kỳ bằng giám sát tự động quanh năm.
Bảo mật mô hình
Beagle Security
Beagle Security là một công cụ kiểm thử xâm nhập tự động, được hỗ trợ bởi AI, dành cho các ứng dụng web và API. Nó giúp các doanh nghiệp chủ động xác định và khắc phục các lỗ hổng bảo mật bằng cách tích hợp liền mạch vào vòng đời DevSecOps. Nền tảng này cung cấp khả năng quét toàn diện, báo cáo chi tiết, quản lý tuân thủ (HIPAA, PCI DSS) và các đề xuất khả thi dựa trên LLM để tăng cường tình trạng bảo mật ứng dụng của bạn.
Thử nghiệm
Zerothreat
ZeroThreat là một nền tảng kiểm thử xâm nhập liên tục và DAST được hỗ trợ bởi AI, được thiết kế để bảo mật các ứng dụng web và API. Nó tự động phát hiện hơn 40.000 lỗ hổng, bao gồm OWASP Top 10 và CVE, cung cấp thông tin chi tiết về bảo mật nhanh chóng, chính xác và có thể hành động cho các nhà phát triển và đội ngũ bảo mật.
Thử nghiệm
win3zz
win3zz là một nền tảng an ninh mạng do AI cung cấp, được thiết kế để phát hiện mối đe dọa chủ động và quản lý lỗ hổng. Nó tự động hóa kiểm thử xâm nhập, quét lỗ hổng trên các tài sản web, di động và mạng, đồng thời cung cấp phân tích mã nguồn do AI điều khiển để giúp các nhóm phát triển và bảo mật xây dựng và duy trì các ứng dụng an toàn.
Phân tích MãOnSecurity Categories
OnSecurity Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
ethiack
Ethiack là một nền tảng hack có đạo đức tự trị kết hợp kiểm thử xâm nhập tự động bằng AI với các hacker có đạo đức ưu tú. Nó cung cấp kiểm tra an ninh liên tục 24/7 để xác định và ưu tiên các lỗ hổng trên toàn bộ cơ sở hạ tầng kỹ thuật số của bạn, giúp bạn tuân thủ và an toàn trước khi các mối đe dọa bị khai thác.
Thử nghiệmwin3zz
win3zz là một nền tảng an ninh mạng do AI cung cấp, được thiết kế để phát hiện mối đe dọa chủ động và quản lý lỗ hổng. Nó tự động hóa kiểm thử xâm nhập, quét lỗ hổng trên các tài sản web, di động và mạng, đồng thời cung cấp phân tích mã nguồn do AI điều khiển để giúp các nhóm phát triển và bảo mật xây dựng và duy trì các ứng dụng an toàn.
Phân tích Mã
Chatwhitehat
Chatwhitehat là một trợ lý AI được thiết kế cho các hacker mũ trắng và chuyên gia an ninh mạng. Nó cách mạng hóa quy trình làm việc bảo mật bằng cách cung cấp các chiến lược thông minh, thời gian thực cho cả hoạt động tấn công (Đội Đỏ) và phòng thủ (Đội Xanh). Tận dụng cơ sở kiến thức rộng lớn của nó để thành thạo các kỹ năng, xây dựng các kế hoạch bảo mật vững chắc và nhận các giải pháp cá nhân hóa cho bất kỳ thách thức an ninh mạng nào, từ phân tích lỗ hổng đến ứng phó sự cố.
Trợ lý Mã
cyberriskai
CyberRiskAI là một nền tảng được hỗ trợ bởi AI được thiết kế để quản lý rủi ro an ninh mạng một cách chủ động. Nó tận dụng trí tuệ mối đe dọa dự đoán và phân tích tự động để giúp các doanh nghiệp xác định, định lượng và giảm thiểu các mối đe dọa mạng. Nền tảng này cung cấp điểm số rủi ro theo thời gian thực, đánh giá lỗ hổng và hướng dẫn khắc phục có thể hành động, cho phép các tổ chức tăng cường tư thế bảo mật và đảm bảo tuân thủ quy định.
Tuân thủCasco
Casco là một nền tảng kiểm thử bảo mật tự động cho các hệ thống AI. Nó hoạt động như một đội đỏ AI (AI red team) liên tục, luôn hoạt động, chủ động xác định và giúp khắc phục các lỗ hổng trong các tác nhân, ứng dụng và cơ sở hạ tầng AI trước khi những kẻ tấn công độc hại có thể khai thác, thay thế việc kiểm thử xâm nhập định kỳ bằng giám sát tự động quanh năm.
Bảo mật mô hình
equixly
Equixly là một nền tảng hacker AI có tính tự chủ được thiết kế để làm chủ bảo mật API. Nó tự động hóa kiểm thử xâm nhập bằng cách lập bản đồ toàn bộ bề mặt tấn công API của bạn, khởi chạy các cuộc tấn công dựa trên rủi ro Top 10 của OWASP và đơn giản hóa báo cáo tuân thủ. Nó giúp các nhà phát triển và đội ngũ bảo mật liên tục kiểm tra, xác định và khắc phục các lỗ hổng trong quy trình CI/CD.
Bảo mật & Kiểm thử
Pentest Copilot
Pentest Copilot là một nền tảng xác thực phơi nhiễm đối kháng do AI cung cấp, tự động hóa việc kiểm thử red team và kiểm thử thâm nhập. Nó sử dụng các tác nhân AI để tiến hành các đánh giá bảo mật liên tục, theo ngữ cảnh, bao gồm các mô phỏng xâm nhập từ bên ngoài, bên trong, lừa đảo và thông tin xác thực. Nền tảng này trực quan hóa các đường tấn công bằng biểu đồ động và cung cấp các báo cáo khắc phục được ưu tiên và có thể hành động cho doanh nghiệp.
Bảo mật và Tuân thủ
Protego
Protego là một nền tảng an ninh mạng tiên tiến được hỗ trợ bởi AI, cung cấp khả năng phát hiện mối đe dọa theo thời gian thực và đánh giá lỗ hổng toàn diện cho các doanh nghiệp. Nó cung cấp giám sát liên tục, quét tự động cực nhanh và phân tích chuyên sâu để bảo vệ tài sản kỹ thuật số và đảm bảo tuân thủ.
Bảo vệ dữ liệu
Pentra
Pentra là một nền tảng do AI cung cấp được thiết kế cho các chuyên gia kiểm thử xâm nhập để hợp lý hóa quy trình làm việc của họ. Nó tự động ghi lại các lệnh CLI, chuyển đổi dữ liệu thô thành các phát hiện tinh vi và tạo ra các báo cáo chuyên nghiệp, có thể tùy chỉnh, giúp giảm đáng kể chi phí hành chính và nâng cao hiệu quả.
Báo cáo
CrowdStrike
CrowdStrike là công ty hàng đầu toàn cầu về an ninh mạng với nền tảng Falcon gốc AI. Nền tảng này hợp nhất bảo mật điểm cuối, bảo mật đám mây, bảo vệ danh tính và tình báo mối đe dọa vào một giải pháp tác nhân nhẹ duy nhất. Bằng cách tận dụng AI tiên tiến và dữ liệu mối đe dọa thời gian thực, CrowdStrike chủ động ngăn chặn các vụ vi phạm, cung cấp khả năng hiển thị toàn diện và bảo vệ tự động trên toàn doanh nghiệp.
Quản lý CNTT
Jyek
Jyek là một nền tảng AI agent hiểu mục tiêu, tạo kế hoạch thực thi, sử dụng công cụ và cung cấp kết quả có thể xác minh cho các tác vụ phức tạp nhiều bước.
Tự động hóa
Gamma.AI
Gamma.AI là một nền tảng Ngăn chặn Mất mát Dữ liệu (DLP) trên Đám mây được hỗ trợ bởi AI, được thiết kế cho các ứng dụng SaaS hiện đại. Nó chủ động phát hiện và ngăn chặn các vụ vi phạm dữ liệu bắt nguồn từ các mối đe dọa nội bộ, dù là độc hại hay vô tình. Bằng cách giám sát hoạt động của người dùng trong thời gian thực trên các nền tảng như Google Workspace, Slack và Salesforce, Gamma.AI cung cấp hướng dẫn và cảnh báo tức thì để thúc đẩy văn hóa bảo mật mạnh mẽ và đảm bảo tuân thủ.
Công nghệ quản lý
Huntr
Huntr là nền tảng săn lỗi nhận thưởng đầu tiên trên thế giới chuyên bảo mật hệ sinh thái AI/ML. Nền tảng này kết nối các nhà nghiên cứu bảo mật với các dự án AI mã nguồn mở, cho phép họ khám phá và báo cáo các lỗ hổng trong ứng dụng, thư viện và định dạng tệp mô hình AI. Các nhà nghiên cứu nhận được phần thưởng tài chính cho những phát hiện đã được xác thực, giúp đảm bảo an toàn và ổn định cho các công nghệ AI quan trọng như PyTorch, TensorFlow và Hugging Face Transformers.
MLOps
Pangea
Pangea là một nền tảng ưu tiên nhà phát triển, cung cấp một bộ dịch vụ bảo mật dựa trên API. Nó cung cấp các rào cản bảo mật thiết yếu cho các ứng dụng web và AI, cho phép nhà phát triển dễ dàng nhúng các tính năng như ghi nhật ký kiểm toán an toàn, biên tập dữ liệu, tình báo mối đe dọa và xác thực. Pangea được thiết kế để tăng tốc độ phát triển đồng thời đảm bảo các ứng dụng an toàn và tuân thủ ngay từ đầu.
An ninh
Kaba
Kaba là một nền tảng tình báo an ninh được hỗ trợ bởi AI, được thiết kế cho các môi trường cloud-native hiện đại. Nó trao quyền cho các đội ngũ bảo mật để phát hiện các mối đe dọa, phân tích dữ liệu phức tạp và ứng phó với các sự cố với tốc độ và độ chính xác chưa từng có, biến dữ liệu thô thành thông tin chi tiết có thể hành động thông qua một giao diện trực quan, lấy người dùng làm trung tâm.
Điện toán đám mây
OnSecurity Comments (0)
Sign in to comment.
Đăng nhậpNo comments yet.