
CrowdStrike Overview
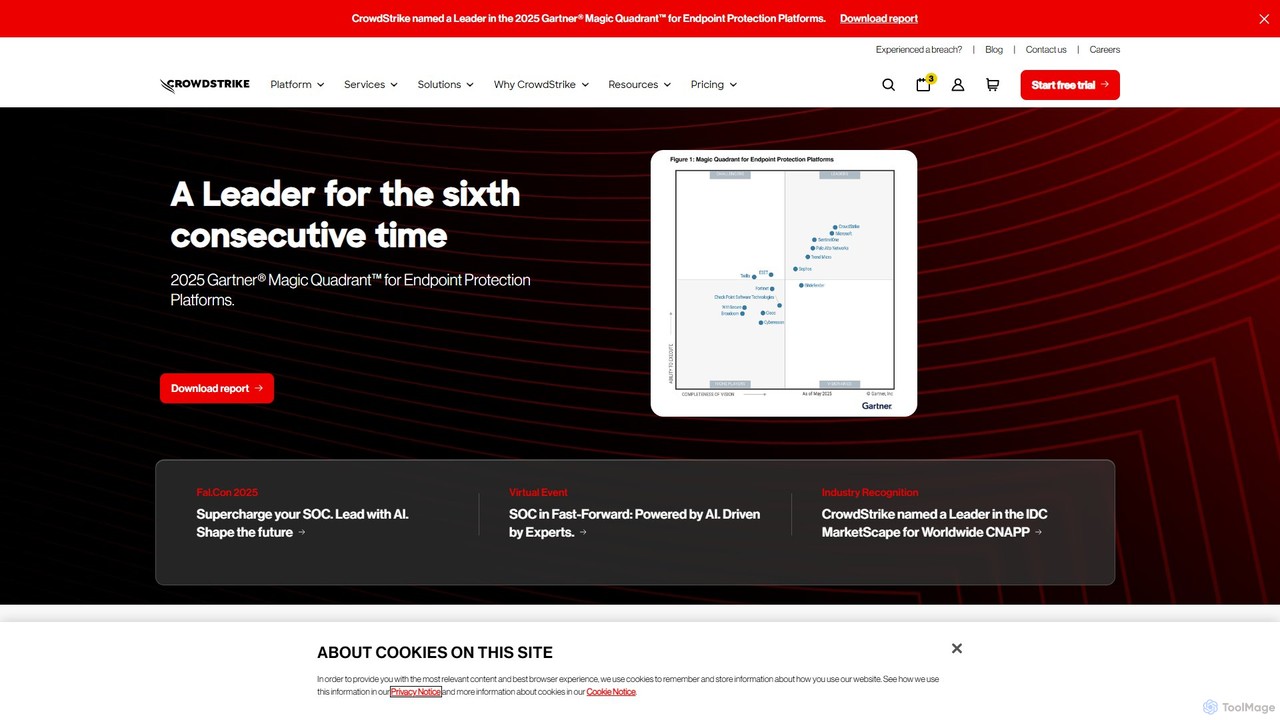
CrowdStrike là một công ty an ninh mạng hàng đầu đã định nghĩa lại bảo mật với nền tảng gốc đám mây tiên tiến nhất thế giới để bảo vệ các điểm cuối, khối lượng công việc trên đám mây, danh tính và dữ liệu. Nền tảng CrowdStrike Falcon® được xây dựng trên nền tảng AI, kiến trúc tác nhân nhẹ duy nhất và thông tin tình báo mối đe dọa phong phú, cho phép bảo vệ và hiển thị theo thời gian thực trên toàn doanh nghiệp để ngăn chặn các vụ vi phạm trước khi chúng xảy ra.
Được công nhận là công ty hàng đầu bởi các nhà phân tích hàng đầu trong ngành như Gartner, Forrester và IDC, CrowdStrike cung cấp một giải pháp hợp nhất giúp loại bỏ sự phức tạp và chi phí quản lý nhiều sản phẩm riêng lẻ. Cách tiếp cận gốc AI của nó cho phép phát hiện và phản ứng mối đe dọa tự động, trao quyền cho các nhóm bảo mật hành động nhanh hơn và hiệu quả hơn trước các đối thủ tinh vi.
Cách sử dụng CrowdStrike
Sử dụng nền tảng CrowdStrike Falcon® bao gồm một quy trình hợp lý được thiết kế để mang lại hiệu quả và sức mạnh:
- Triển khai: Triển khai tác nhân Falcon nhẹ, duy nhất đến các điểm cuối, máy chủ và môi trường đám mây của bạn. Tác nhân cài đặt âm thầm và hoạt động với tác động hiệu suất tối thiểu.
- Cấu hình: Truy cập bảng điều khiển Falcon tập trung thông qua trình duyệt web. Từ đây, bạn có thể định cấu hình các chính sách bảo mật, quản lý quyền truy cập của người dùng và tùy chỉnh các mô-đun dựa trên nhu cầu cụ thể của bạn (ví dụ: Bảo mật điểm cuối, Bảo mật đám mây, Bảo vệ danh tính).
- Giám sát & Phát hiện: Nền tảng ngay lập tức bắt đầu thu thập và phân tích dữ liệu đo từ xa. Threat Graph do AI cung cấp sẽ tương quan hàng nghìn tỷ sự kiện trong thời gian thực để tự động phát hiện hoạt động độc hại và kỹ thuật của đối thủ.
- Điều tra & Phản hồi: Các nhà phân tích bảo mật có thể sử dụng bảng điều khiển trực quan để điều tra các cảnh báo, trực quan hóa các chuỗi tấn công và thực hiện các hành động phản ứng ngay lập tức, chẳng hạn như cách ly máy chủ hoặc chấm dứt một quy trình độc hại. Đối với người dùng nâng cao, các tính năng như SIEM thế hệ tiếp theo và săn lùng mối đe dọa tích hợp cung cấp các khả năng sâu hơn.
- Tự động hóa: Tận dụng tính năng tự động hóa tích hợp của nền tảng (SOAR) để tạo các quy trình làm việc tùy chỉnh giúp hợp lý hóa việc ứng phó sự cố và các hoạt động bảo mật khác, giảm nỗ lực thủ công và tăng tốc kết quả.
Tính năng chính của CrowdStrike
- Bảo mật điểm cuối (EPP & EDR): Kết hợp chống vi-rút thế hệ tiếp theo (NGAV), phát hiện và phản ứng điểm cuối (EDR), và săn lùng mối đe dọa được quản lý trong một giải pháp duy nhất.
- Bảo mật đám mây (CNAPP): Cung cấp bảo vệ hợp nhất có tác nhân và không có tác nhân cho môi trường đa đám mây, từ phát triển mã đến thời gian chạy, bao gồm cả quét mô hình AI.
- Bảo vệ danh tính: Cung cấp khả năng phát hiện và ngăn chặn theo thời gian thực các cuộc tấn công dựa trên danh tính, chẳng hạn như đánh cắp thông tin xác thực và di chuyển ngang, trên Active Directory và Azure AD.
- SIEM thế hệ tiếp theo: Một nền tảng Trung tâm Điều hành An ninh (SOC) gốc AI giúp hợp nhất dữ liệu bảo mật, cung cấp tìm kiếm siêu nhanh và tự động hóa việc phát hiện để ngăn chặn các vụ vi phạm nhanh hơn.
- AI đại lý (Agentic AI): Giới thiệu các tác nhân AI tự trị có thể suy luận và thực hiện các hành động phức tạp để tăng tốc độ phát hiện, điều tra và phản ứng mà không cần sự can thiệp của con người.
- Tình báo & Săn lùng mối đe dọa: Tích hợp thông tin tình báo đối thủ đẳng cấp thế giới và các thợ săn mối đe dọa con người ưu tú để chủ động tìm và phá vỡ các mối đe dọa ẩn.
- Quản lý phơi nhiễm: Cung cấp khả năng hiển thị bề mặt tấn công hoàn chỉnh và quản lý lỗ hổng do AI cung cấp để xác định và ưu tiên các rủi ro.
- Tự động hóa quy trình làm việc (SOAR): Cho phép tạo các quy trình làm việc tự động không cần mã để điều phối và hợp lý hóa các quy trình bảo mật.
Các trường hợp sử dụng CrowdStrike
CrowdStrike rất linh hoạt và giải quyết nhiều thách thức bảo mật:
- Hiện đại hóa SOC: Thay thế các SIEM cũ và các công cụ bảo mật riêng lẻ bằng một nền tảng hợp nhất, do AI điều khiển để cải thiện hiệu quả và giảm chi phí.
- Bảo vệ điểm cuối: Bảo vệ máy tính xách tay, máy tính để bàn và máy chủ của lực lượng lao động phân tán khỏi phần mềm độc hại, ransomware và các cuộc tấn công không dùng tệp.
- Bảo vệ ứng dụng gốc đám mây: Bảo vệ toàn bộ vòng đời của các ứng dụng đám mây, từ kho mã đến khối lượng công việc đám mây trực tiếp.
- Ngăn chặn vi phạm: Chủ động ngăn chặn các cuộc tấn công tinh vi bằng cách tập trung vào các kỹ thuật của đối thủ thay vì chỉ các chữ ký phần mềm độc hại.
- Phát hiện và phản ứng mối đe dọa danh tính (ITDR): Bảo vệ cơ sở hạ tầng danh tính quan trọng khỏi bị xâm phạm và lạm dụng.
- Phát hiện và phản ứng được quản lý (MDR): Tăng cường hoặc thuê ngoài các hoạt động bảo mật cho đội ngũ ưu tú của CrowdStrike để giám sát, săn lùng và phản ứng 24/7.
Ưu điểm của CrowdStrike
Những ưu điểm chính của nền tảng CrowdStrike bao gồm:
- Nền tảng hợp nhất: Một bảng điều khiển duy nhất và một tác nhân nhẹ duy nhất thay thế hàng tá sản phẩm riêng lẻ, giảm độ phức tạp, chi phí và sự mệt mỏi của tác nhân.
- Sức mạnh gốc AI: Được xây dựng trên nền tảng AI ngay từ đầu để có tốc độ, hiệu quả và tự động hóa vượt trội trong việc phát hiện và phản ứng mối đe dọa.
- Khả năng hiển thị chưa từng có: Threat Graph cung cấp một cái nhìn toàn diện, thời gian thực về toàn bộ tình hình bảo mật của bạn trên tất cả các môi trường.
- Săn lùng mối đe dọa chủ động: Kết hợp trí thông minh tự động với chuyên môn của con người ưu tú để tìm và ngăn chặn các mối đe dọa tiên tiến nhất.
- Khả năng mở rộng và hiệu suất: Kiến trúc gốc đám mây mở rộng dễ dàng để bảo vệ hàng triệu điểm cuối mà không ảnh hưởng đến hiệu suất.
Giá cả và gói dịch vụ
CrowdStrike cung cấp giá cả và các gói linh hoạt để phù hợp với các tổ chức thuộc mọi quy mô. Mặc dù giá cụ thể thường được cung cấp thông qua báo giá tùy chỉnh, cấu trúc bao gồm:
- Dùng thử miễn phí: Có sẵn bản dùng thử miễn phí 15 ngày để tự mình trải nghiệm các khả năng của nền tảng.
- Các gói theo cấp: Các giải pháp thường được đóng gói thành các cấp như Falcon Go, Falcon Pro, Falcon Enterprise và Falcon Elite, cung cấp các tính năng nâng cao dần.
- Falcon Flex: Một chương trình cấp phép linh hoạt cho phép khách hàng mua tín dụng và triển khai bất kỳ mô-đun Falcon nào theo yêu cầu, mang lại sự linh hoạt và bảo vệ đầu tư.
Để biết giá chi tiết, bạn nên liên hệ trực tiếp với CrowdStrike hoặc yêu cầu báo giá qua trang web của họ.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2026-1: 2.3M
- 2026-2: 2.2M
- 2026-3: 2.5M
- 2026-4: 2.5M
- 2026-5: 2.4M
Geography
Top 5 countries / regions
- 🇺🇸Hoa Kỳ66.7%
- 🇮🇳Ấn Độ15.1%
- 🇧🇷Brazil6.6%
- 🇯🇵Nhật Bản6.5%
- 🇳🇴Na Uy5.2%
Traffic sources
| Source type | Percentage |
|---|---|
Direct | 90.6% |
Referral | 7.3% |
Email | 2.1% |
Top keywords
| Keyword | Cost per click |
|---|---|
| crowdstrike | $6.45 |
| crowdstrike careers | $0.95 |
| crowdstrike falcon | $14.72 |
| crowdstrike inc | $2.89 |
| crwd | $4.70 |
CrowdStrike Videos on YouTube


CrowdStrike

Mondas Consulting Ltd

SoverAIgn Solutions
CrowdStrike Alternatives
Upfort
Upfort là một nền tảng được hỗ trợ bởi AI giúp hợp nhất an ninh mạng tiên tiến và bảo hiểm mạng mạnh mẽ. Nó cung cấp sự bảo vệ toàn diện chống lại ransomware, lừa đảo và vi phạm dữ liệu cho các doanh nghiệp, đặc biệt là các doanh nghiệp vừa và nhỏ (SMB). Nền tảng này đơn giản hóa việc quản lý rủi ro mạng thông qua một bộ công cụ tự động, giúp bảo mật cấp doanh nghiệp trở nên dễ tiếp cận và giá cả phải chăng cho tất cả mọi người.
Quản lý rủi ro
Censornet
Censornet là một nền tảng bảo mật đám mây tích hợp, tự trị, hợp nhất Bảo mật Web, Bảo mật Email và Bảo mật Ứng dụng Đám mây (CASB). Được hỗ trợ bởi AI, nó cung cấp cho các tổ chức thị trường tầm trung và MSP một giải pháp duy nhất, dễ quản lý để bảo vệ con người, ứng dụng và dữ liệu khỏi các mối đe dọa mạng mà không gặp phải sự phức tạp của nhiều sản phẩm riêng lẻ.
Quản lý mạng
ObsidianOne
ObsidianOne là một công cụ quản lý sự cố được hỗ trợ bởi AI, được thiết kế cho các Trung tâm Điều hành An ninh (SOC) thế hệ tiếp theo. Nó biến dữ liệu đo từ xa bảo mật ồn ào thành các sự cố ưu tiên, tóm tắt mối đe dọa cấp cao và các playbook có thể hành động, giúp các nhóm SOC và MSSP đạt được tốc độ phân loại nhanh hơn 3-5 lần và khắc phục có hướng dẫn.
Compliance Reporting
Vectra AI
Vectra AI là một nền tảng an ninh mạng tiên tiến sử dụng công nghệ Attack Signal Intelligence™ được cấp bằng sáng chế và điều khiển bởi AI để phát hiện và ngăn chặn các cuộc tấn công mạng tinh vi trên các môi trường mạng, danh tính, đám mây và SaaS. Nền tảng cung cấp các tín hiệu mối đe dọa có độ trung thực cao, giảm thiểu tình trạng quá tải cảnh báo và cho phép các đội ngũ bảo mật phản ứng với các cuộc tấn công thực sự nhanh hơn tới 99%. Được hơn 1.600 doanh nghiệp tin cậy, Vectra AI mang lại khả năng hiển thị và bối cảnh vô song để khám phá các hành vi ẩn giấu của kẻ tấn công mà các công cụ khác bỏ lỡ.
Phân tích
ShieldForce
ShieldForce là một nền tảng an ninh mạng tất cả trong một, được hỗ trợ bởi AI, được thiết kế cho các doanh nghiệp mọi quy mô. Nền tảng này tích hợp một công cụ phát hiện mối đe dọa tiên tiến, bảo mật email, khôi phục thảm họa tự động và đào tạo nhân viên liên tục để cung cấp sự bảo vệ toàn diện. ShieldForce bảo vệ tài sản kỹ thuật số của bạn khỏi tổn thất tài chính và thiệt hại danh tiếng từ các mối đe dọa mạng đang phát triển như ransomware và lừa đảo, đơn giản hóa việc quản lý bảo mật phức tạp thành một dịch vụ đăng ký duy nhất, có thể mở rộng.
Quản lý CNTTCrowdStrike Categories
CrowdStrike Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
ObsidianOne
ObsidianOne là một công cụ quản lý sự cố được hỗ trợ bởi AI, được thiết kế cho các Trung tâm Điều hành An ninh (SOC) thế hệ tiếp theo. Nó biến dữ liệu đo từ xa bảo mật ồn ào thành các sự cố ưu tiên, tóm tắt mối đe dọa cấp cao và các playbook có thể hành động, giúp các nhóm SOC và MSSP đạt được tốc độ phân loại nhanh hơn 3-5 lần và khắc phục có hướng dẫn.
Compliance Reporting
Jyek
Jyek là một nền tảng AI agent hiểu mục tiêu, tạo kế hoạch thực thi, sử dụng công cụ và cung cấp kết quả có thể xác minh cho các tác vụ phức tạp nhiều bước.
Tự động hóaVectra AI
Vectra AI là một nền tảng an ninh mạng tiên tiến sử dụng công nghệ Attack Signal Intelligence™ được cấp bằng sáng chế và điều khiển bởi AI để phát hiện và ngăn chặn các cuộc tấn công mạng tinh vi trên các môi trường mạng, danh tính, đám mây và SaaS. Nền tảng cung cấp các tín hiệu mối đe dọa có độ trung thực cao, giảm thiểu tình trạng quá tải cảnh báo và cho phép các đội ngũ bảo mật phản ứng với các cuộc tấn công thực sự nhanh hơn tới 99%. Được hơn 1.600 doanh nghiệp tin cậy, Vectra AI mang lại khả năng hiển thị và bối cảnh vô song để khám phá các hành vi ẩn giấu của kẻ tấn công mà các công cụ khác bỏ lỡ.
Phân tích
Kaba
Kaba là một nền tảng tình báo an ninh được hỗ trợ bởi AI, được thiết kế cho các môi trường cloud-native hiện đại. Nó trao quyền cho các đội ngũ bảo mật để phát hiện các mối đe dọa, phân tích dữ liệu phức tạp và ứng phó với các sự cố với tốc độ và độ chính xác chưa từng có, biến dữ liệu thô thành thông tin chi tiết có thể hành động thông qua một giao diện trực quan, lấy người dùng làm trung tâm.
Điện toán đám mây
Protego
Protego là một nền tảng an ninh mạng tiên tiến được hỗ trợ bởi AI, cung cấp khả năng phát hiện mối đe dọa theo thời gian thực và đánh giá lỗ hổng toàn diện cho các doanh nghiệp. Nó cung cấp giám sát liên tục, quét tự động cực nhanh và phân tích chuyên sâu để bảo vệ tài sản kỹ thuật số và đảm bảo tuân thủ.
Bảo vệ dữ liệuUpfort
Upfort là một nền tảng được hỗ trợ bởi AI giúp hợp nhất an ninh mạng tiên tiến và bảo hiểm mạng mạnh mẽ. Nó cung cấp sự bảo vệ toàn diện chống lại ransomware, lừa đảo và vi phạm dữ liệu cho các doanh nghiệp, đặc biệt là các doanh nghiệp vừa và nhỏ (SMB). Nền tảng này đơn giản hóa việc quản lý rủi ro mạng thông qua một bộ công cụ tự động, giúp bảo mật cấp doanh nghiệp trở nên dễ tiếp cận và giá cả phải chăng cho tất cả mọi người.
Quản lý rủi roCensornet
Censornet là một nền tảng bảo mật đám mây tích hợp, tự trị, hợp nhất Bảo mật Web, Bảo mật Email và Bảo mật Ứng dụng Đám mây (CASB). Được hỗ trợ bởi AI, nó cung cấp cho các tổ chức thị trường tầm trung và MSP một giải pháp duy nhất, dễ quản lý để bảo vệ con người, ứng dụng và dữ liệu khỏi các mối đe dọa mạng mà không gặp phải sự phức tạp của nhiều sản phẩm riêng lẻ.
Quản lý mạngShieldForce
ShieldForce là một nền tảng an ninh mạng tất cả trong một, được hỗ trợ bởi AI, được thiết kế cho các doanh nghiệp mọi quy mô. Nền tảng này tích hợp một công cụ phát hiện mối đe dọa tiên tiến, bảo mật email, khôi phục thảm họa tự động và đào tạo nhân viên liên tục để cung cấp sự bảo vệ toàn diện. ShieldForce bảo vệ tài sản kỹ thuật số của bạn khỏi tổn thất tài chính và thiệt hại danh tiếng từ các mối đe dọa mạng đang phát triển như ransomware và lừa đảo, đơn giản hóa việc quản lý bảo mật phức tạp thành một dịch vụ đăng ký duy nhất, có thể mở rộng.
Quản lý CNTT
Veriom
Veriom là một nền tảng bảo mật AI tự trị hoạt động như một lớp thần kinh cho cơ sở hạ tầng, SaaS và hệ thống AI của bạn. Nó vượt xa khả năng phát hiện bằng cách lập bản đồ, ưu tiên và tự động khắc phục các rủi ro an ninh mạng và tuân thủ trong thời gian thực. Bằng cách loại bỏ sự mệt mỏi vì cảnh báo và phân loại thủ công, Veriom cung cấp sự đảm bảo liên tục và quản lý rủi ro chủ động.
DevSecOps
Gamma.AI
Gamma.AI là một nền tảng Ngăn chặn Mất mát Dữ liệu (DLP) trên Đám mây được hỗ trợ bởi AI, được thiết kế cho các ứng dụng SaaS hiện đại. Nó chủ động phát hiện và ngăn chặn các vụ vi phạm dữ liệu bắt nguồn từ các mối đe dọa nội bộ, dù là độc hại hay vô tình. Bằng cách giám sát hoạt động của người dùng trong thời gian thực trên các nền tảng như Google Workspace, Slack và Salesforce, Gamma.AI cung cấp hướng dẫn và cảnh báo tức thì để thúc đẩy văn hóa bảo mật mạnh mẽ và đảm bảo tuân thủ.
Công nghệ quản lý
OnSecurity
OnSecurity là một nền tảng kiểm thử xâm nhập tăng cường bởi AI, kết hợp hiệu quả của tự động hóa AI với sự khéo léo của các hacker đạo đức chuyên gia. Nền tảng này cung cấp các dịch vụ an ninh mạng liên tục, được CREST phê duyệt, bao gồm kiểm thử xâm nhập, quét lỗ hổng và tình báo mối đe dọa, tất cả được quản lý thông qua một nền tảng duy nhất, linh hoạt dựa trên đăng ký để có kết quả nhanh hơn và chính xác hơn.
Thử nghiệm
cyberriskai
CyberRiskAI là một nền tảng được hỗ trợ bởi AI được thiết kế để quản lý rủi ro an ninh mạng một cách chủ động. Nó tận dụng trí tuệ mối đe dọa dự đoán và phân tích tự động để giúp các doanh nghiệp xác định, định lượng và giảm thiểu các mối đe dọa mạng. Nền tảng này cung cấp điểm số rủi ro theo thời gian thực, đánh giá lỗ hổng và hướng dẫn khắc phục có thể hành động, cho phép các tổ chức tăng cường tư thế bảo mật và đảm bảo tuân thủ quy định.
Tuân thủ
Hive Defender
Hive Defender là một dịch vụ bảo mật DNS tiên tiến do AI cung cấp, mang lại sự bảo vệ toàn diện chống lại nhiều mối đe dọa mạng. Nó giám sát tất cả hoạt động mạng, không chỉ lưu lượng trình duyệt, để chủ động chặn phần mềm độc hại, lừa đảo, ransomware và các mối đe dọa zero-day, đồng thời tăng tốc độ duyệt web.
Quyền riêng tư
ManageEngine
ManageEngine cung cấp một bộ phần mềm quản lý CNTT doanh nghiệp toàn diện. Nó tích hợp AI và học máy cho quản lý dịch vụ CNTT (ITSM), vận hành (ITOM), bảo mật (SIEM) và phân tích, giúp các tổ chức tự động hóa nhiệm vụ, tăng cường bảo mật và có được thông tin chi tiết dự đoán trên toàn bộ cơ sở hạ tầng CNTT của họ.
Phân tích
Axur
Axur là một nền tảng Bảo vệ Rủi ro Kỹ thuật số (DRP) được hỗ trợ bởi AI giúp các doanh nghiệp phát hiện và ứng phó với các mối đe dọa trực tuyến. Nền tảng này chuyên bảo vệ thương hiệu khỏi lừa đảo (phishing), rò rỉ dữ liệu, mạo danh thương hiệu và vi phạm bản quyền kỹ thuật số thông qua các quy trình giám sát và gỡ bỏ tự động trên web bề mặt, web sâu và web tối.
An ninh mạng
CrowdStrike Comments (0)
Sign in to comment.
Đăng nhậpNo comments yet.