免费增值
Enforster AI
Enforster AI 是一款 AI 原生静态应用安全测试 (SAST) 工具,能像高级开发人员一样分析代码。它能理解业务逻辑和上下文,以 90% 的准确率识别真实漏洞,将误报率降低 60%,并提供 AI 生成的修复方案。
代码分析Visits 7.2KFavorites 114Likes 128
开发者工具领域的代码安全热门 AI 工具包括 Snyk、ZeroPath、SolidityScan、Corgea、Aquilax、HoundDog.ai、Dryrun Security、Enforster AI、SecuredAI、Healthy Package 等,帮助您快速提升效率。
Enforster AI 是一款 AI 原生静态应用安全测试 (SAST) 工具,能像高级开发人员一样分析代码。它能理解业务逻辑和上下文,以 90% 的准确率识别真实漏洞,将误报率降低 60%,并提供 AI 生成的修复方案。
代码分析
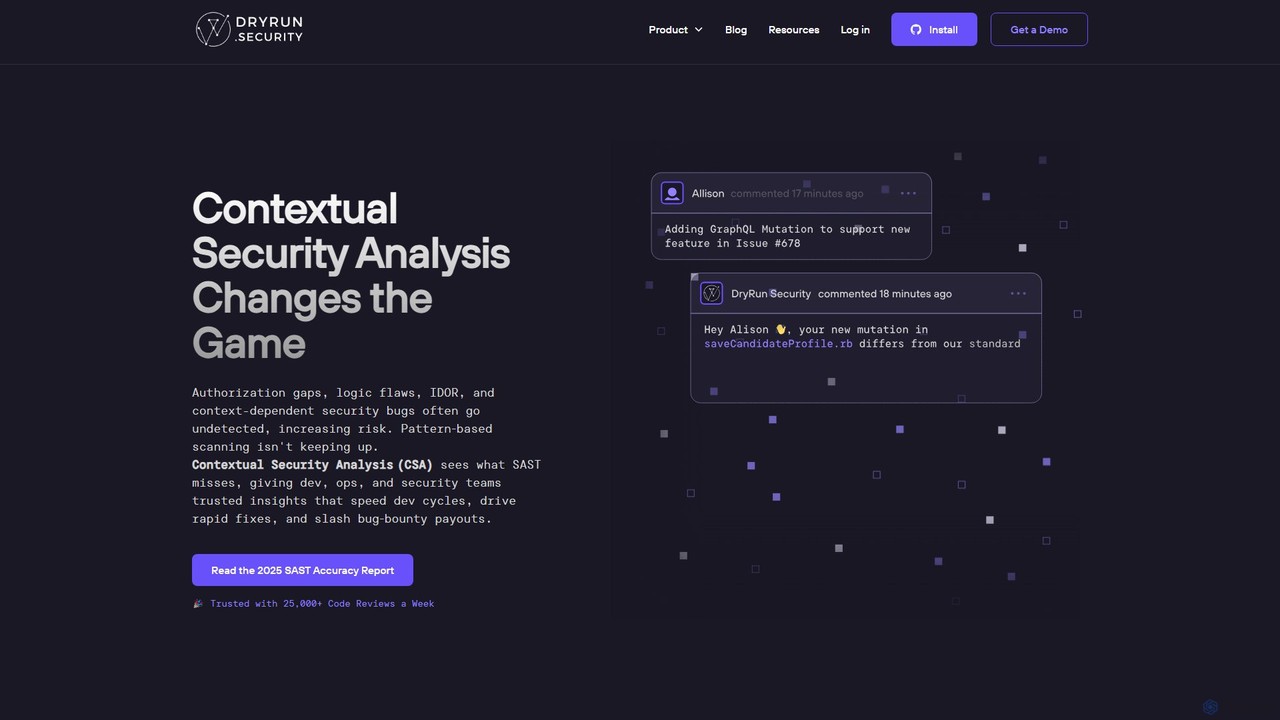
Dryrun Security 是一个由人工智能驱动的应用安全平台,它使用上下文安全分析(CSA)来发现和修复传统扫描器遗漏的复杂漏洞。它直接集成到 GitHub 等开发者工作流中,在拉取请求(Pull Request)内提供实时、低误报率的反馈,以加强协作并加速安全开发。
代码安全
SolidityScan是一款由AI驱动的智能合约漏洞扫描器和审计工具。它能自动对Solidity代码进行安全分析,检测漏洞,提出Gas优化建议,并确保代码符合最佳实践,从而保障Web3应用的安全。
代码安全

Healthy Package 是由 DerScanner 开发的一款 AI 驱动的工具,用于评估开源软件包的安全性和健康状况。它分析了超过1亿个软件包,根据流行度、作者可靠性、安全承诺和社区活跃度提供全面的健康评分,帮助开发人员防止应用程序中的漏洞。
代码安全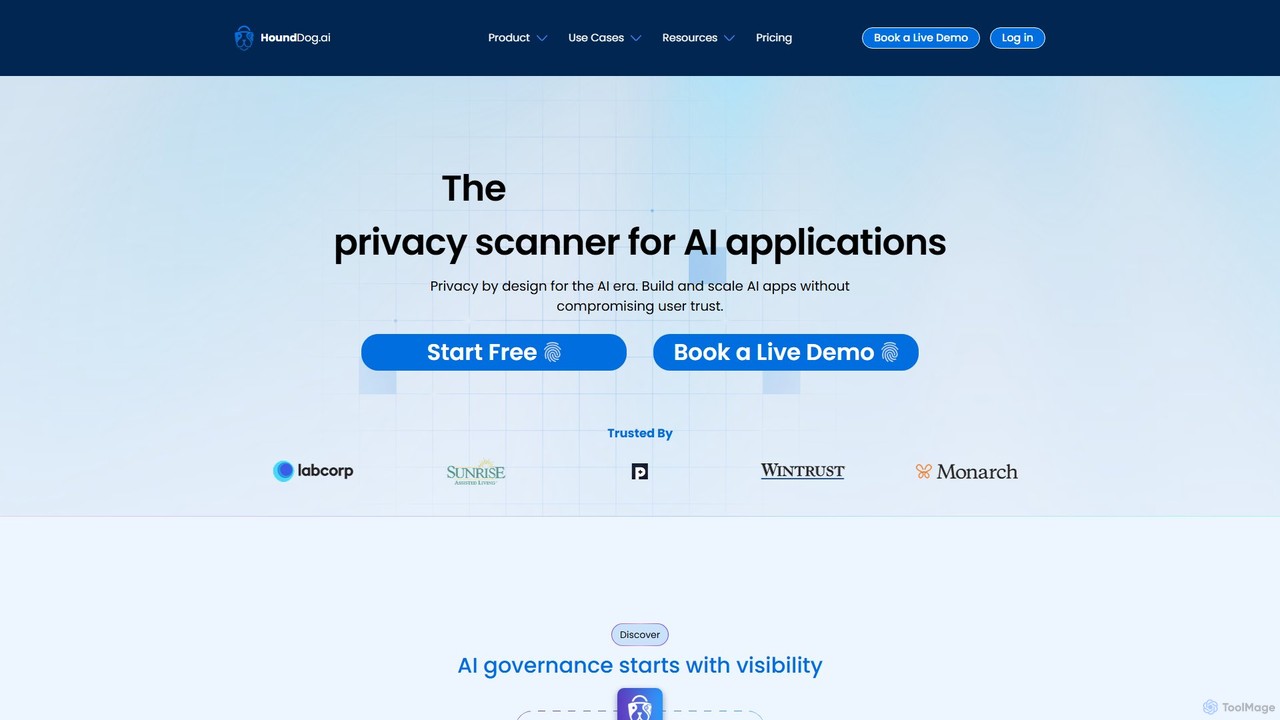
一款专为AI应用设计的主动式隐私代码扫描器,可自动执行数据映射,在开发早期防止个人可识别信息(PII)泄露。它集成到软件开发生命周期(SDLC)中,以实施“设计即隐私”原则、发现影子AI,并确保符合GDPR和HIPAA等法规。
代码安全

代码安全工具是一类利用人工智能自动分析源代码漏洞的专业开发者工具。它们采用机器学习模型扫描代码库、依赖项和基础设施配置,识别安全缺陷和不安全的编码实践。这些工具的核心价值在于实现“安全左移”,使开发者能够在开发生命周期的早期发现并修复问题,防止其进入生产环境。AI通过检测基于规则的静态分析工具可能遗漏的复杂、非显而易见的漏洞,从而增强了这一过程。
这些工具对于实践DevSecOps的组织至关重要,在这些组织中,安全性被集成到CI/CD流水线的每个阶段。软件开发团队使用它们来构建安全的应用程序,安全工程师用其进行自动化代码审计,合规团队则用其强制执行编码标准和策略。
选择代码安全工具时,应考虑其支持的语言和框架,确保覆盖您的技术栈。评估其与现有工具(如Git仓库、CI/CD平台和问题跟踪器)的集成能力。考察工具的准确性和误报率,以避免开发者疲劳。最后,审视其修复指导和报告功能的质量。
对于DevOps团队而言,将代码安全工具集成到其持续集成/持续部署(CI/CD)流水线中是实现DevSecOps的关键一步。当开发人员提交拉取请求时,该工具会自动触发对新代码的扫描。它会分析潜在的漏洞、暴露的密钥或不安全的依赖项。如果发现严重问题,可以配置构建失败,从而防止不安全的代码被合并。这种自动化的关卡确保了安全性是开发工作流程中一个持续且不可协商的部分,从而显著降低了将易受攻击的应用程序部署到生产环境的风险。
一位从事微服务架构的后端开发人员严重依赖来自npm或PyPI等仓库的开源软件包。带有软件成分分析(SCA)功能的代码安全工具会持续监控项目的依赖清单文件。如果项目使用的某个库(例如Log4Shell)披露了新的漏洞,该工具会立即向开发人员发出警报。它提供有关漏洞的详细信息、其严重性,并通常建议升级到的最低安全版本,从而帮助主动缓解软件供应链风险。
一位应用安全(AppSec)工程师负责审计一个大型的遗留企业应用程序。手动审查数百万行代码是不切实际的。通过使用AI驱动的代码安全工具,工程师可以在短时间内对整个代码库进行深度扫描。该工具会生成一份按优先级排序的发现报告,突出显示远程代码执行或数据泄露路径等关键漏洞。这使得安全团队能够将手动精力集中在最复杂的业务逻辑缺陷上,同时将自动扫描作为全面的基线。
一位开发人员为了赶最后期限而工作到深夜,不小心将云服务提供商的API密钥包含在代码提交中,并将其推送到一个公共的GitHub仓库。一个与该仓库集成的代码安全工具会实时扫描这次提交。它立即识别出与API密钥匹配的字符串模式,并向开发人员和安全团队触发警报。这种即时通知使开发人员能够在恶意行为者发现和利用之前撤销密钥并将其从仓库历史中移除,从而防止了一次潜在的灾难性安全漏洞。
一个云工程团队使用Terraform来管理他们的AWS基础设施。在应用任何更改之前,他们的CI流水线会运行一个代码安全工具来扫描Terraform文件。该工具会检查常见的配置错误,例如创建可公开访问的S3存储桶、使用权限过大的IAM角色,或将敏感网络端口向互联网开放。通过在基础设施配置生效前捕获这些问题,团队确保他们的云环境建立在安全的基础上,并从一开始就符合公司的安全策略。
一位初级开发人员正在编写一个涉及处理用户输入的新功能。在他们输入代码时,其IDE(如VS Code)内的一个代码安全工具插件会高亮显示一行易受SQL注入攻击的代码。该工具不仅是标记错误,还提供了对该漏洞的详细解释,并提供了一个安全的代码片段,演示如何使用参数化查询来修复它。这种即时的、与上下文相关的反馈充当了一种实时指导机制,帮助开发人员在不离开开发环境的情况下学习安全编码实践并提高技能。
AI代码安全工具是先进的软件应用程序,它们利用人工智能和机器学习来自动检测源代码中的安全漏洞。这些工具会结合上下文分析代码,以识别复杂的缺陷、不安全的编码模式和有风险的依赖项。与传统扫描器不同,它们旨在提供更准确的结果和更少的误报,帮助开发人员从开发过程的一开始就构建更安全的软件。
传统的静态应用安全测试(SAST)工具主要依赖固定的规则集和模式匹配来发现漏洞,这可能导致大量的误报并错过新的攻击向量。AI代码安全工具通过使用在海量代码库上训练的机器学习模型来增强这一过程。这使它们能够理解代码上下文,检测更细微和复杂的漏洞,根据可利用性对风险进行优先级排序,并提供更智能的修复建议,最终为开发人员带来更高的效率。
尽管代码安全工具对软件开发生命周期中的任何人都有益,但其主要用户是开发人员和DevOps工程师。这些工具旨在直接集成到他们的工作流程中,在IDE、代码仓库和CI/CD流水线内提供反馈。这种“安全左移”的方法使开发人员能够主动承担起对安全的责任。此外,应用安全(AppSec)团队也使用这些工具来自动化审计、执行策略,并了解组织的整体安全状况。
在评估代码安全工具时,请考虑以下关键功能:
不能,AI代码安全工具旨在增强而非取代人工安全代码审查。它们擅长大规模识别各种常见和已知的漏洞,这对人类来说非常耗时。这种自动化使安全专家能够专注于需要人类智慧的更高级别问题,例如业务逻辑缺陷、架构弱点和复杂的威胁建模。最有效的安全策略是将自动化工具的速度和规模与人类审查员的深厚专业知识相结合。