
EdgeBit 概览
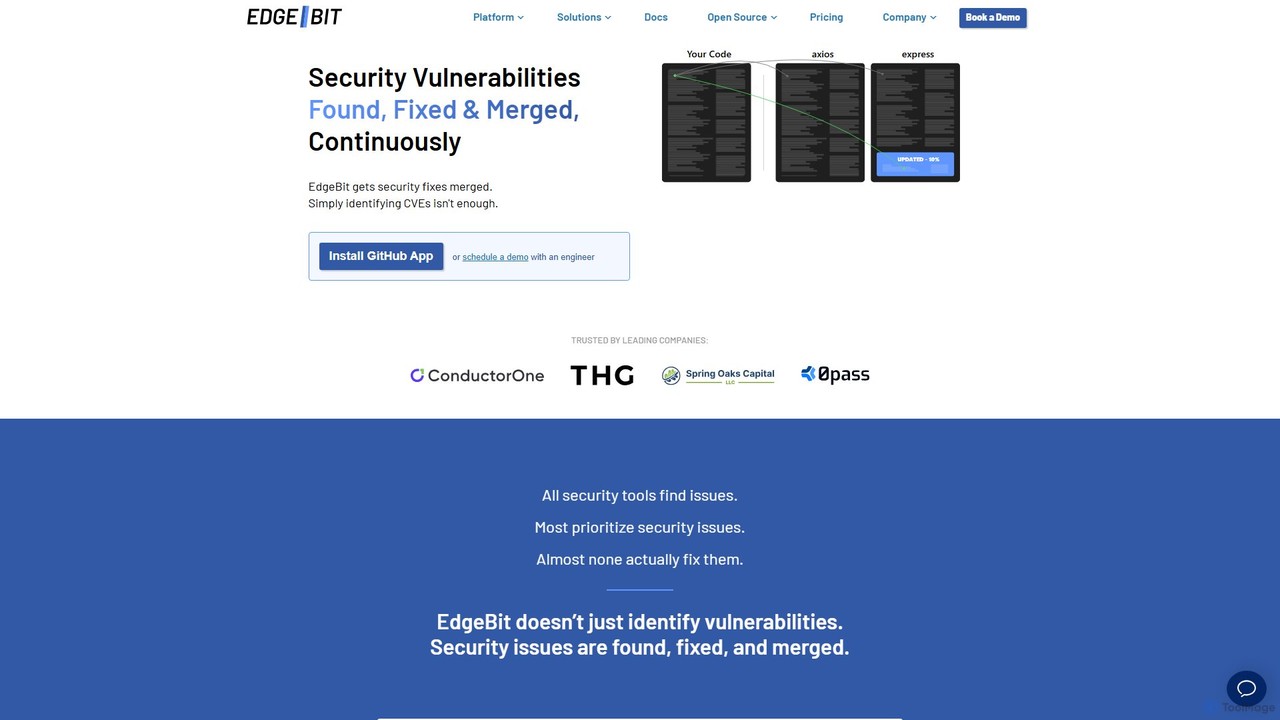
EdgeBit 是一个全面的供应链安全平台,旨在应对现代软件开发的挑战,即依赖项数量庞大且动态变化。它通过将构建管道与服务器集群中实际运行的内容连接起来,提供端到端的可见性。这种独特的方法使 EdgeBit 能够通过了解哪些依赖项正在被积极执行,从而发现相关的、高优先级的漏洞,有效减少了来自不可利用问题所带来的噪音,让团队能够专注于真正的风险。
EdgeBit 由来自 CoreOS 和 Red Hat 的资深专家创立,利用了在云基础设施、容器和安全领域的深厚专业知识。该平台建立在这样一个信念之上:安全团队可以被赋能,优先处理调查,而不会因持续不断的漏洞警报而分散工程师的注意力。通过使用 AI 驱动的分析和自动化,EdgeBit 简化了发现、修复和合并依赖项更新的整个过程。
如何使用 EdgeBit
开始使用 EdgeBit 的过程非常直接,旨在无缝集成到现有工作流程中:
- 注册:在其网站上注册,创建一个 EdgeBit 组织。
- 启用依赖项自动修复:将 EdgeBit GitHub 应用程序安装到您的组织中。这使得 EdgeBit 能够持续测试您的依赖项,并自动创建包含安全、低风险更新的拉取请求。
- 与构建管道集成:配置您的 CI/CD 管道(例如 GitHub Actions、AWS CodeBuild、BuildKite),以便在每次构建时生成软件物料清单 (SBOM) 并提交给 EdgeBit。这为您的软件组件提供了清晰的记录。
- 部署运行时代理:为了获得完全的可见性,请在您的服务器或 Kubernetes 集群中安装 EdgeBit Linux 代理。该代理会跟踪在生产环境中哪些依赖项正在被积极使用。
- 确定优先级并进行修复:借助来自构建时和运行时的数据,EdgeBit 的仪表板会突出显示最关键的漏洞。安全团队可以在完整的上下文中进行调查,而开发人员只需审查和合并由 EdgeBit 机器人生成的自动修复 PR。
EdgeBit 的核心功能
- AI 驱动的依赖项自动修复:自动检测漏洞并生成包含安全、经过测试的依赖项升级的拉取请求,最大限度地减少开发人员的工作量。
- 实时供应链可见性:将构建时的 SBOM 与运行时分析相结合,提供软件及其真实风险状况的实时清单。
- 活动依赖项跟踪:运行时代理精确识别哪些组件和代码路径正在被执行,从而实现准确的漏洞优先级排序。
- SBOM 生成和管理:与构建系统集成以创建和分析 SBOM,为供应链安全提供基础层。
- 使用 EPSS 进行漏洞优先级排序:利用漏洞可利用性预测评分系统 (EPSS),专注于最有可能被利用的漏洞。
- 开发者优先的集成:为 GitHub 和 GitLab 提供专用机器人,直接在开发人员的工作流程中传达安全信息,使安全成为共同的责任。
- 企业级集成:支持企业 SSO(Google、Okta、OIDC),并与 Jira 和 Vanta 等工具同步,以实现流程的简化。
EdgeBit 的使用案例
EdgeBit 对技术组织内的不同团队都很有价值:
- 安全团队:可以超越静态扫描,根据实际的可利用性和运行时使用情况来确定漏洞的优先级,从而显著减少误报和警报疲劳。
- DevOps 和平台工程师:可以将自动化的安全和依赖项管理直接嵌入到他们的 CI/CD 管道中,确保只部署安全的代码。
- 软件开发人员:从手动调查和更新易受攻击的依赖项这一耗时任务中解放出来。他们会收到经过预先审查的自动化拉取请求,可以自信地合并。
EdgeBit 的优势特点
与传统安全工具相比,EdgeBit 通过提供上下文信息而具有显著优势。它不仅仅是列出潜在的漏洞,而是告诉您哪些漏洞真正重要。主要优势包括:
- 减少警报疲劳:通过专注于被积极使用且易受攻击的组件,它消除了噪音,让团队能够集中精力应对真正的威胁。
- 提高开发人员生产力:自动化处理了依赖项更新的繁重工作,让工程师能够专注于构建功能。
- 主动的安全态势:持续监控和修复依赖项,防止漏洞进入生产环境。
- 完全的可见性:提供从源代码仓库到运行中服务器的软件供应链统一视图。
定价和计划
EdgeBit 提供灵活的分层定价模型以满足不同需求:
- 开发者计划(免费):非常适合个人开发者或小型项目。包括无限次的手动安全调查、最多 3 个工作负载的构建管道分析、1 台服务器的运行时分析,以及针对 3 个代码仓库的 GitHub 机器人/依赖项自动修复功能。
- 团队计划(付费):专为成长中的团队设计,可扩展至任何规模的团队。按每位开发者每月定价。此计划包括无限的工作负载和代码仓库,运行时分析按服务器定价。它还包括企业 SSO 以及对 GitHub、GitLab 等的支持。提供免费试用。
- 企业计划(定制价格):为需要为其整个供应链提供全面保护的大型组织量身定制的计划。它包括团队计划的所有功能,并提供定制价格和专属支持。
EdgeBit 替代方案
EdgeBit 分类
EdgeBit 嵌入功能
复制这段嵌入代码,将徽章放到博客、文章或产品官网,并把读者直接引导到 ToolMage 详情页。

相关 AI 工具
CodeThreat
CodeThreat 是一个由 AI 驱动的代理式 SAST 平台,充当自主应用程序安全工程师。它能深入理解您的代码库,识别上下文相关的漏洞,消除误报,并自动修复威胁,确保您在不拖慢开发速度的情况下交付安全的代码。
代码安全
Enforster AI
Enforster AI 是一款 AI 原生静态应用安全测试 (SAST) 工具,能像高级开发人员一样分析代码。它能理解业务逻辑和上下文,以 90% 的准确率识别真实漏洞,将误报率降低 60%,并提供 AI 生成的修复方案。
代码分析
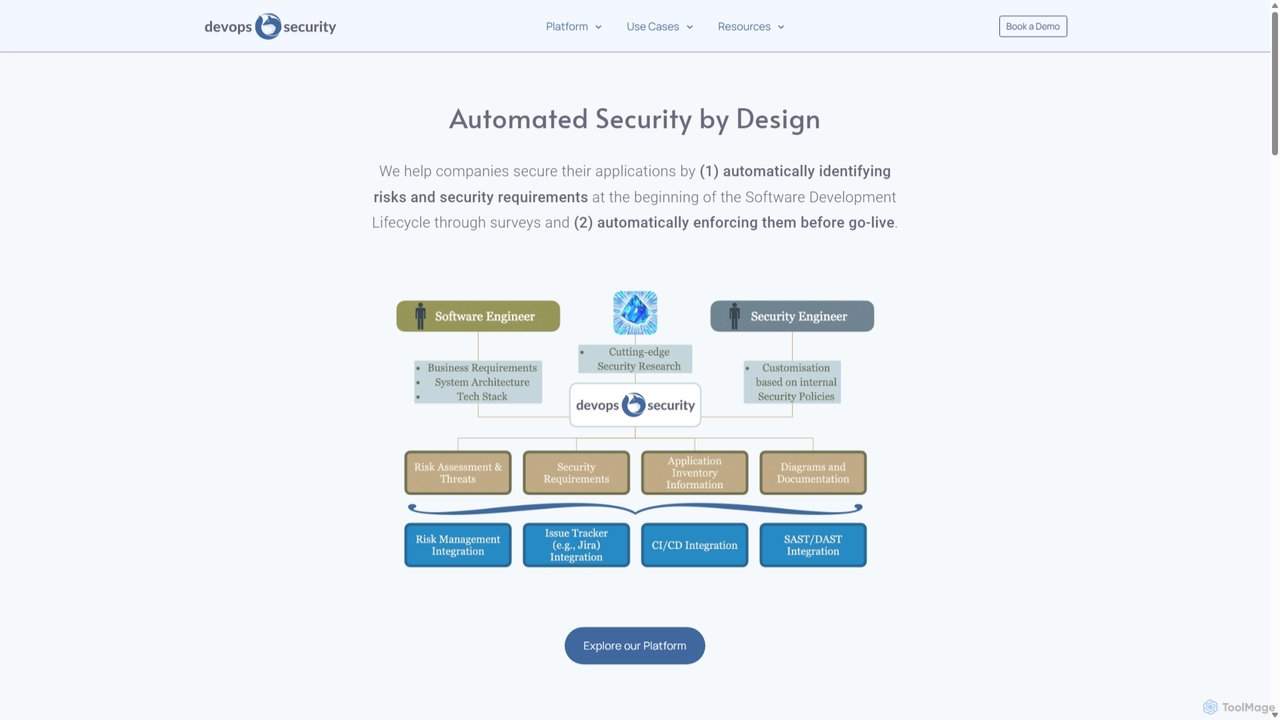
DevOps Security
一个AI原生平台,通过将风险评估和需求执行直接集成到软件开发生命周期(SDLC)中,实现应用程序安全的自动化。它帮助公司将安全左移,赋能开发人员,并简化从设计到部署的整个安全流程。
安全
CodeAnt AI
CodeAnt AI 是一个AI驱动的平台,可自动执行代码审查、提升代码质量并确保应用程序安全。它无缝集成到开发人员的工作流程中,提供AI生成的拉取请求摘要、一键修复和持续的漏洞扫描,帮助团队更快地交付更整洁、更安全的代码。
代码质量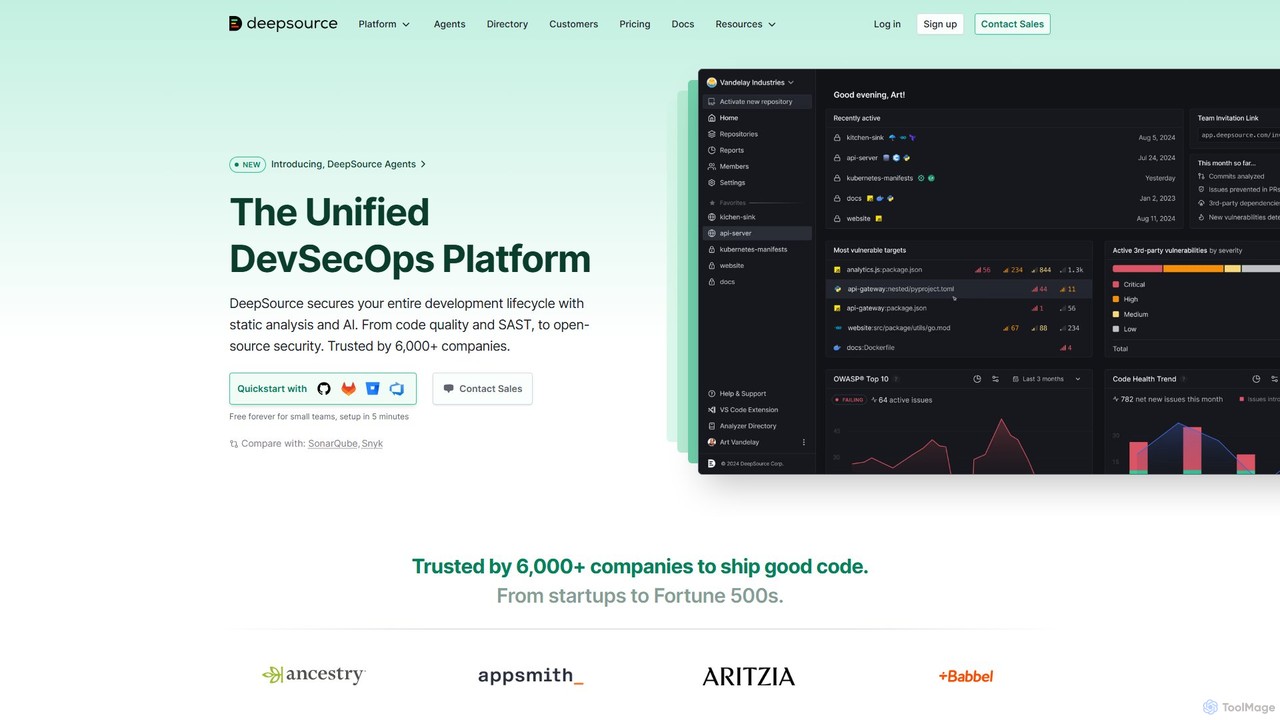
DeepSource
DeepSource 是一个统一的 DevSecOps 平台,它使用静态分析和人工智能来保护整个开发生命周期。它通过自动化代码质量检查、安全扫描(SAST)和开源依赖分析(SCA),帮助开发人员交付整洁、安全的代码。
代码助手
EdgeBit 评论 (0)
登录后发表评论。
登录暂无评论。