Niyantri Security
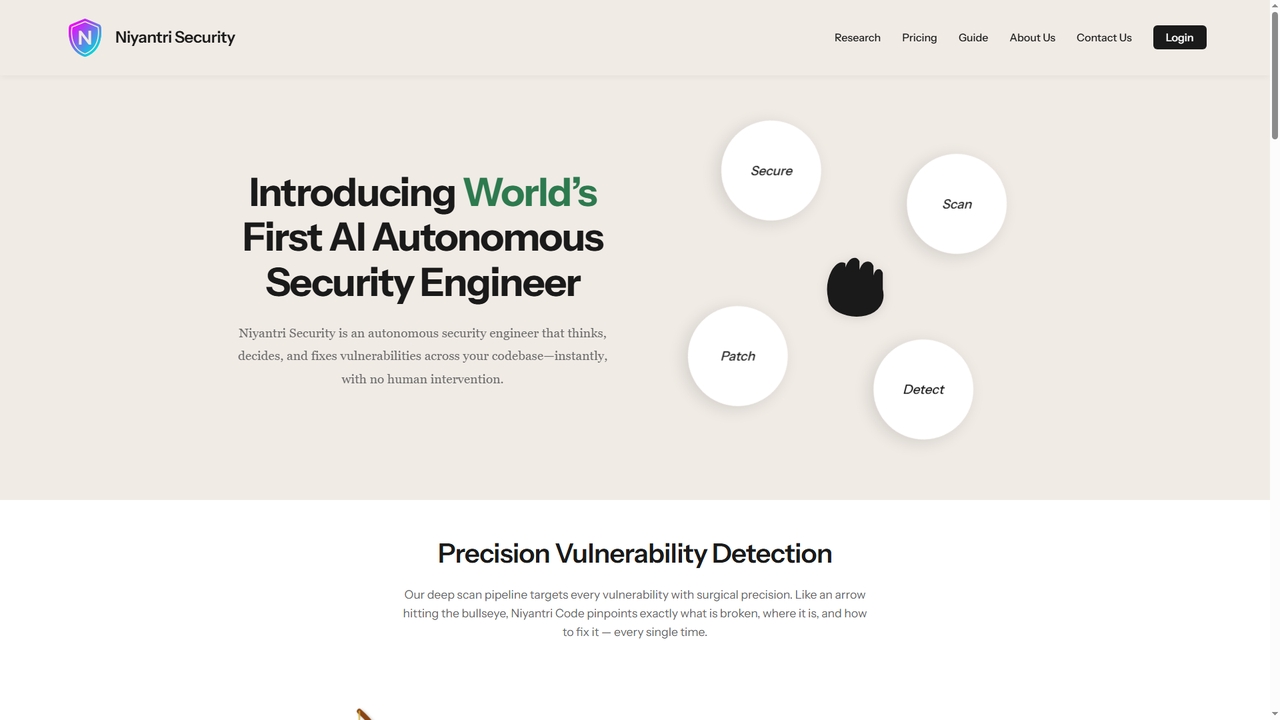
Niyantri Security 是一款由AI驱动的自主安全工程师,旨在自动检测和修复代码库中的漏洞。它执行深度、多阶段扫描以识别带有上下文的安全缺陷,提供精准的自动修复,并通过GitHub或直接文件上传无缝集成到开发工作流中。
自动化Visits 6.4KFavorites 38Likes 37
发现最强大的 DevSecOps AI 工具,包括 codegate、AppSanctuary、GitLab、Snyk、Qodex、DeepSource、Akto、Beagle Security、Devtron、ZeroPath,以及其他相关工具。
Niyantri Security 是一款由AI驱动的自主安全工程师,旨在自动检测和修复代码库中的漏洞。它执行深度、多阶段扫描以识别带有上下文的安全缺陷,提供精准的自动修复,并通过GitHub或直接文件上传无缝集成到开发工作流中。
自动化
CipherClaw 是一款自主式AI安全代理,可主动扫描您的代码库中的漏洞,使用因果图和抽象几何分析对依赖项进行根因分析,并自动生成和部署可用于生产环境的补丁。专为现代AI生成的开发工作流程而设计,可与OpenClaw、NVIDIA Nemo Claw、Lovable和n8n等生态系统无缝集成。
代码生成
Pwnus 是一个由 AI 驱动的企业级网络安全平台,提供下一代自动化渗透测试、智能威胁建模和全面的风险管理解决方案。它与现有基础设施无缝集成,提供持续安全监控、合规性管理和第三方风险评估,通过先进的 AI 算法和机器学习保护组织免受不断演变的网络威胁。
Penetration Testing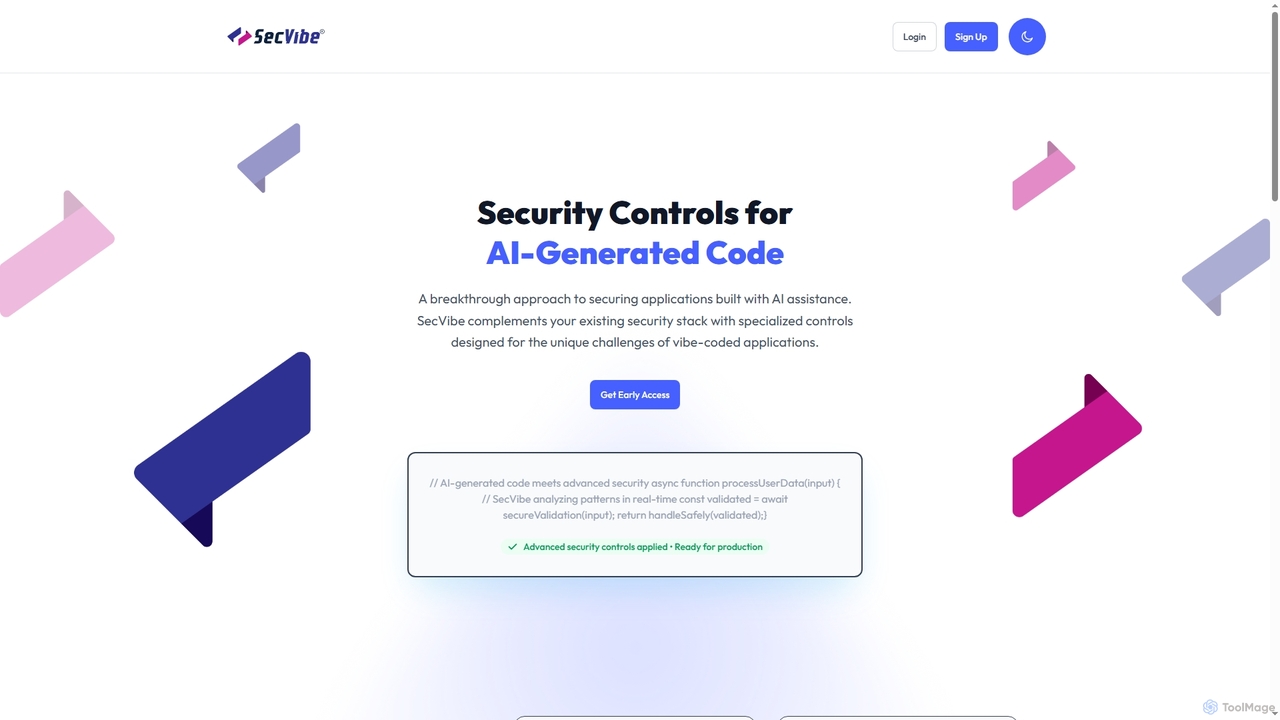
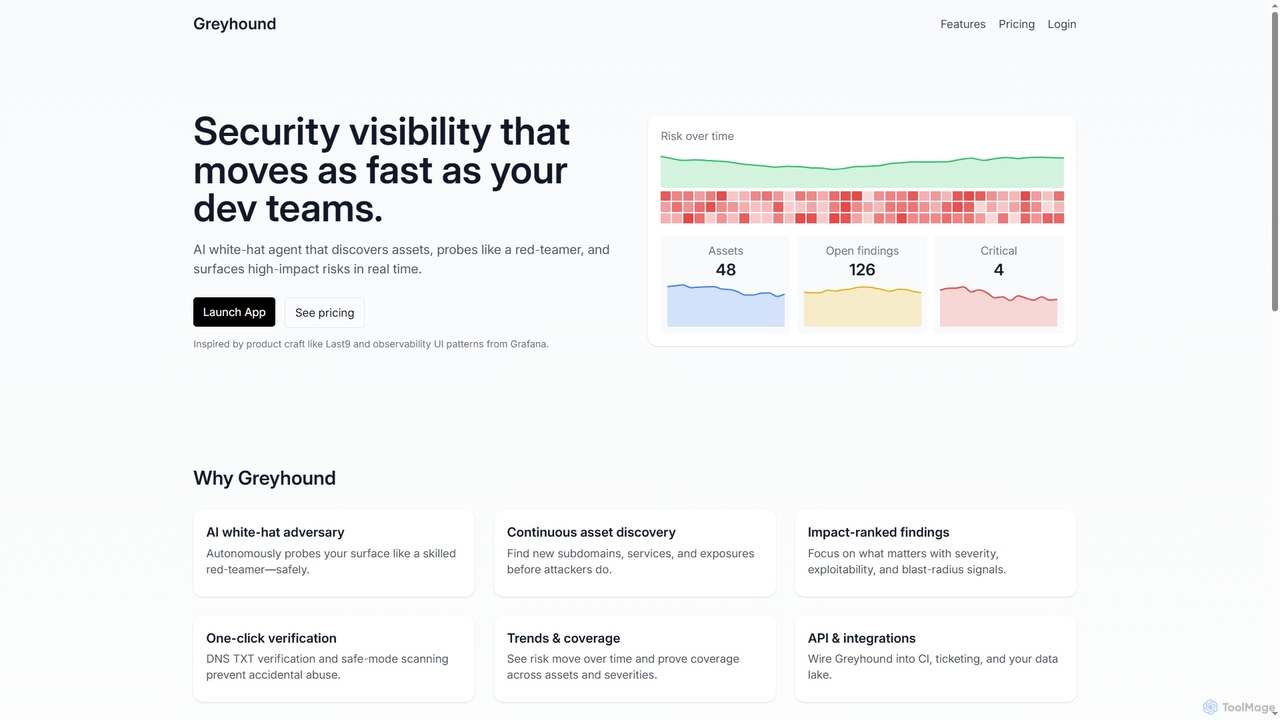

Enforster AI 是一款 AI 原生静态应用安全测试 (SAST) 工具,能像高级开发人员一样分析代码。它能理解业务逻辑和上下文,以 90% 的准确率识别真实漏洞,将误报率降低 60%,并提供 AI 生成的修复方案。
代码分析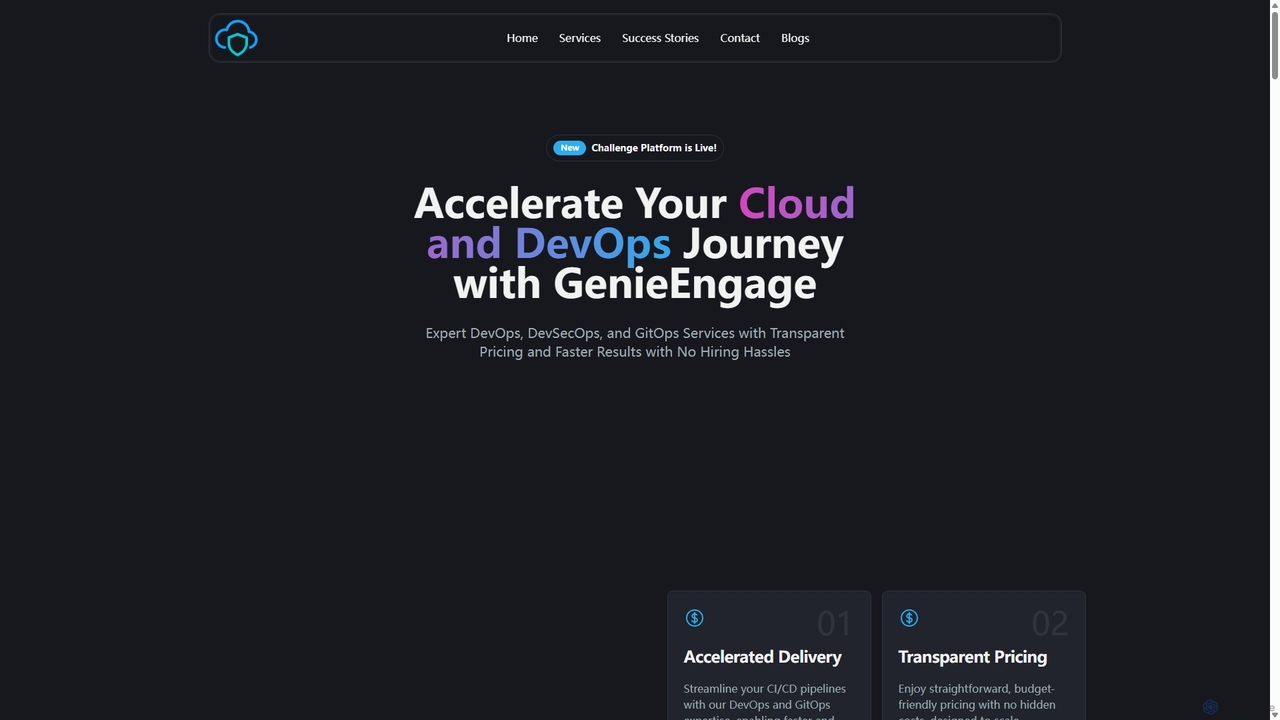
GenieEngage 是一家 DevOps 即服务合作伙伴,提供 DevOps、DevSecOps 和 GitOps 领域的专家解决方案。它帮助企业加速软件交付、增强安全性并扩展 AWS、Azure 和 GCP 等云平台上的基础设施,以高性价比的方式提供整个专家团队,替代内部招聘。
基础设施管理
ZeroThreat 是一个由人工智能驱动的持续渗透测试和 DAST 平台,旨在保护 Web 应用程序和 API 的安全。它可以自动检测超过 40,000 种漏洞,包括 OWASP Top 10 和 CVE,为开发人员和安全团队提供快速、准确且可操作的安全洞察。
测试
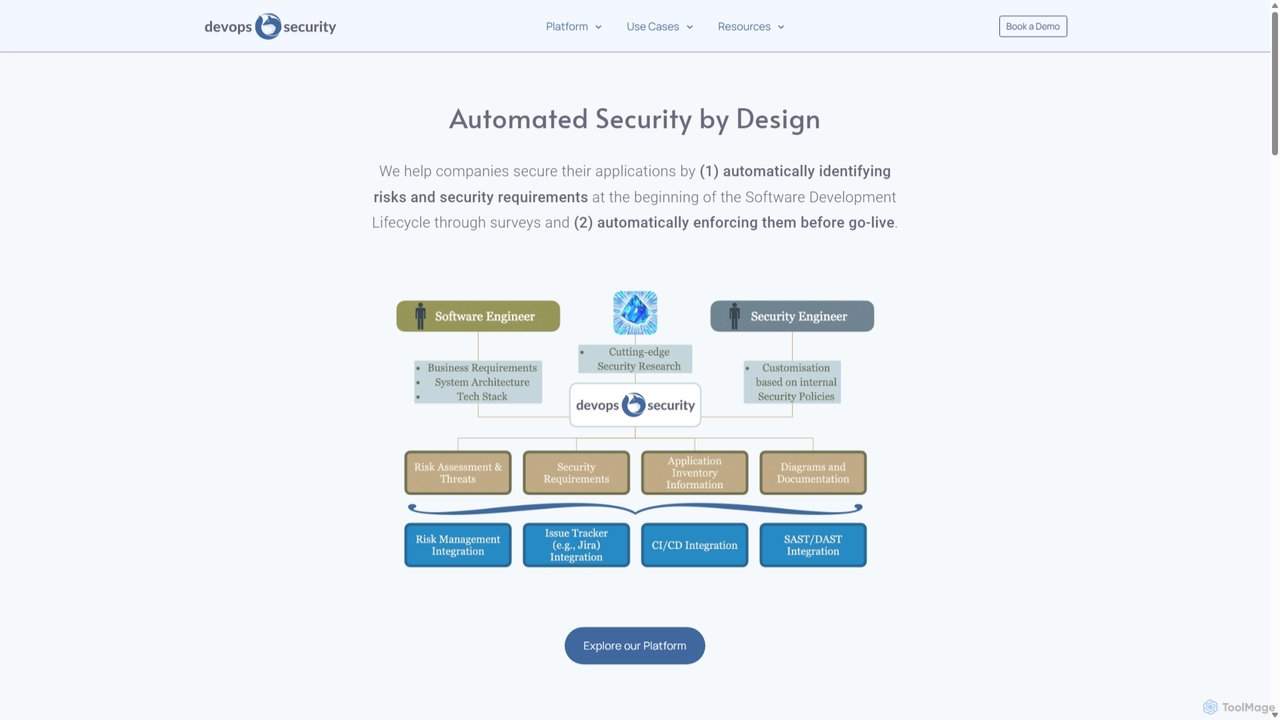
一个AI原生平台,通过将风险评估和需求执行直接集成到软件开发生命周期(SDLC)中,实现应用程序安全的自动化。它帮助公司将安全左移,赋能开发人员,并简化从设计到部署的整个安全流程。
安全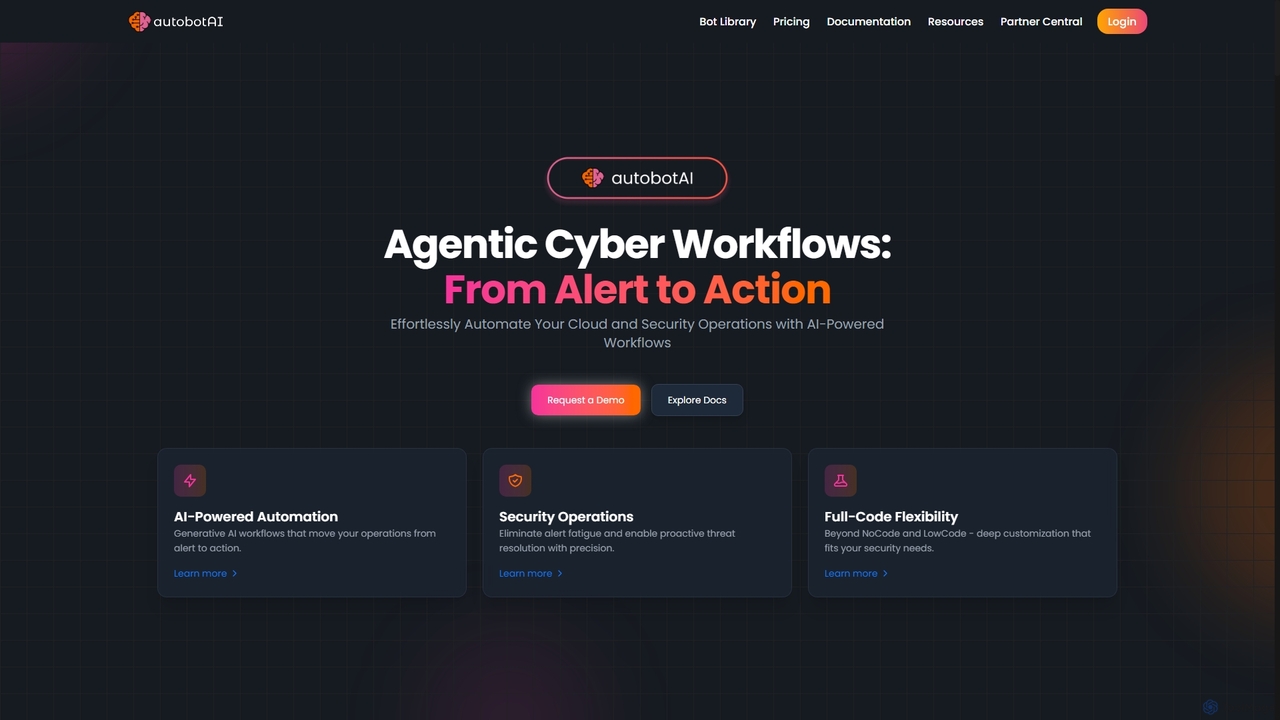
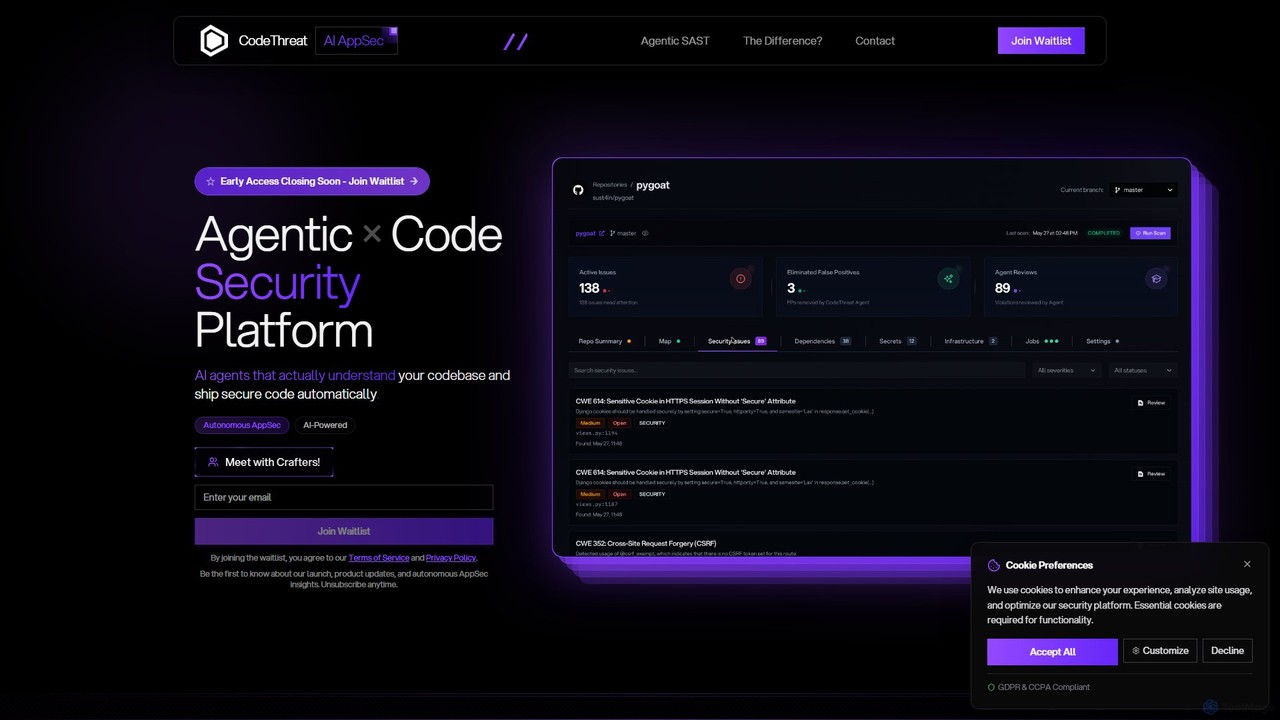
CodeThreat 是一个由 AI 驱动的代理式 SAST 平台,充当自主应用程序安全工程师。它能深入理解您的代码库,识别上下文相关的漏洞,消除误报,并自动修复威胁,确保您在不拖慢开发速度的情况下交付安全的代码。
代码安全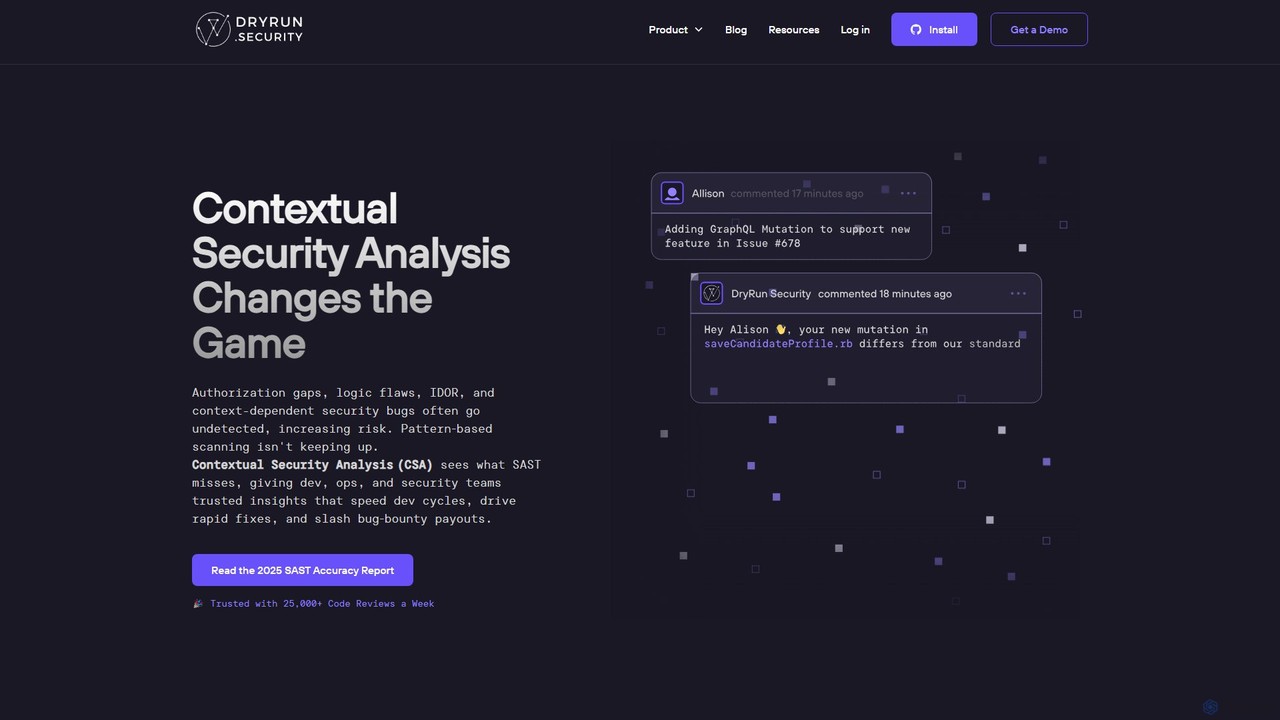
Dryrun Security 是一个由人工智能驱动的应用安全平台,它使用上下文安全分析(CSA)来发现和修复传统扫描器遗漏的复杂漏洞。它直接集成到 GitHub 等开发者工作流中,在拉取请求(Pull Request)内提供实时、低误报率的反馈,以加强协作并加速安全开发。
代码安全


Healthy Package 是由 DerScanner 开发的一款 AI 驱动的工具,用于评估开源软件包的安全性和健康状况。它分析了超过1亿个软件包,根据流行度、作者可靠性、安全承诺和社区活跃度提供全面的健康评分,帮助开发人员防止应用程序中的漏洞。
代码安全