免费增值
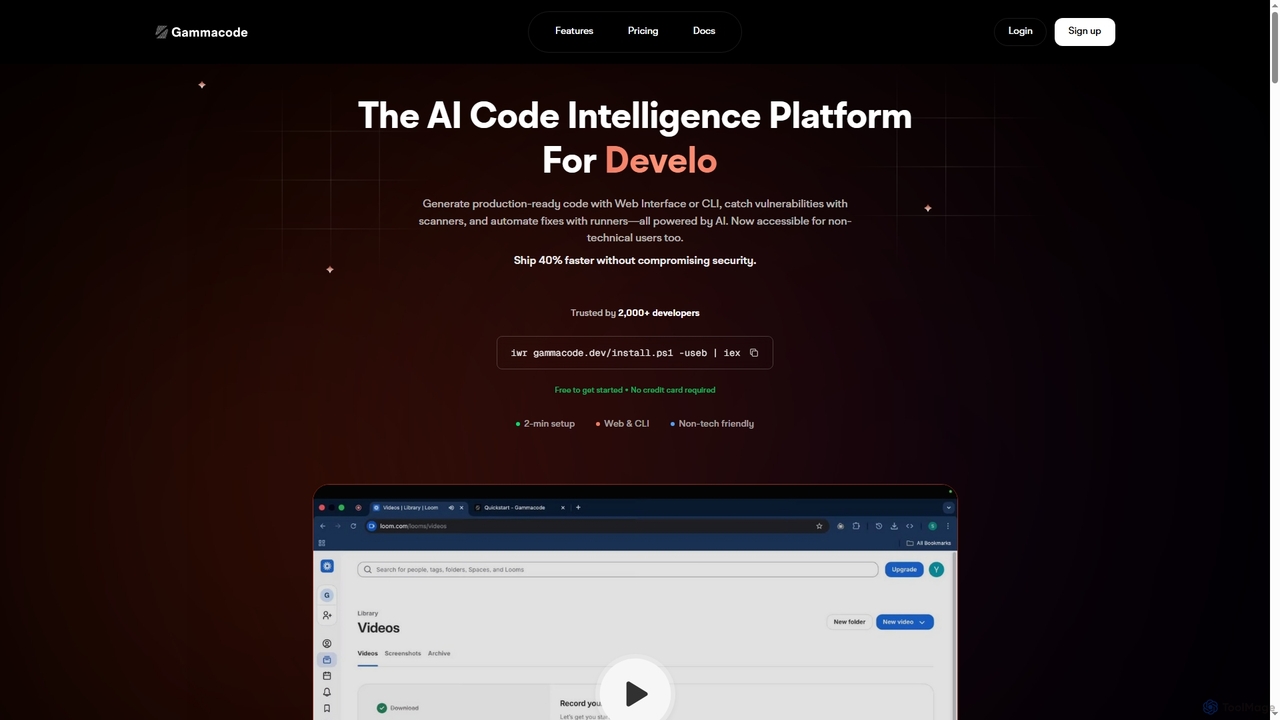
开发领域的代码安全热门 AI 工具包括 CodeThreat、Gammacode、AppSec Assistant 等,帮助您快速提升效率。
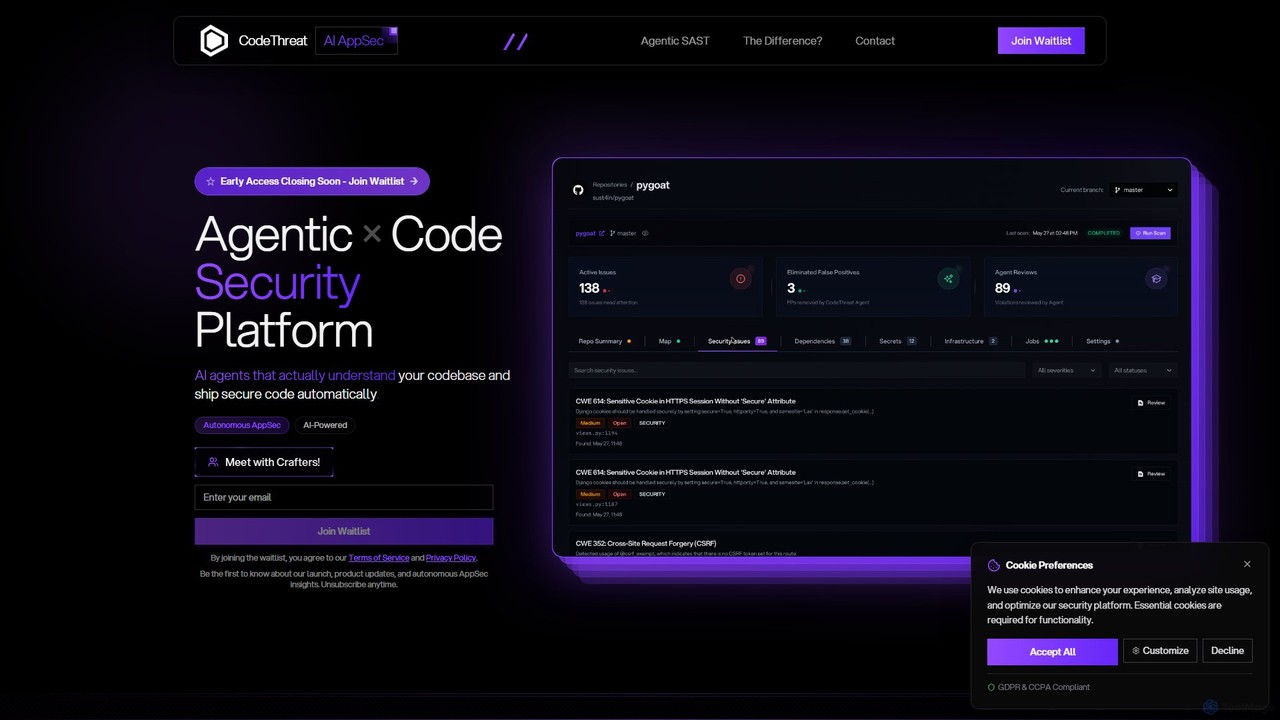
CodeThreat 是一个由 AI 驱动的代理式 SAST 平台,充当自主应用程序安全工程师。它能深入理解您的代码库,识别上下文相关的漏洞,消除误报,并自动修复威胁,确保您在不拖慢开发速度的情况下交付安全的代码。
代码安全
一款集成在 Jira Cloud 中的 AI 助手,可为软件开发提供自动化的安全建议。它帮助开发人员编写“安全设计”的代码,简化应用安全(AppSec)审查流程,并将安全性直接嵌入到软件开发生命周期(SDLC)中。
代码安全代码安全工具是一类利用AI技术识别、预防和修复软件代码中漏洞的解决方案。这些工具通过机器学习和静态/动态分析,在开发生命周期的早期阶段检测安全缺陷。它们增强了软件的完整性,保护应用程序免受潜在网络威胁,使开发过程更加健壮和安全。
软件开发团队将代码安全工具集成到其CI/CD管道中,自动扫描每次代码提交,确保不会引入新的漏洞。这有助于在开发早期就保持高安全态势。安全审计员和合规官使用这些工具进行全面的安全评估,验证是否符合行业法规,并生成详细报告以进行内部和外部审计。
选择代码安全工具时,应考虑其与现有开发环境(IDE、CI/CD)的集成能力。评估它们能检测的漏洞类型(SAST、DAST、SCA)及其在减少误报方面的准确性。此外,还要评估其修复建议的清晰度和可操作性,以及对各种编程语言的支持。
一位DevOps工程师将AI驱动的代码安全工具集成到其持续集成/持续部署(CI/CD)管道中。每当开发人员推送新代码时,该工具会自动扫描常见的漏洞,如SQL注入或跨站脚本,提供即时反馈,并防止不安全的代码进入生产环境。
软件架构师需要确保项目中使用的所有第三方和开源库都没有已知的漏洞。代码安全工具执行软件组成分析(SCA),识别过时或受损的组件,并建议安全的替代方案或补丁,从而显著降低供应链风险。
开发人员在其IDE中编写新功能时,代码安全工具会实时提供关于潜在安全缺陷的内联建议和警告。这指导他们从一开始就编写更安全的代码,并减少后期大量重构的需求。
金融机构的开发团队必须遵守PCI DSS等严格的行业法规。他们使用代码安全工具自动检查其代码库是否符合这些标准,生成合规性报告并突出显示需要关注的领域,从而简化审计流程。
一家企业拥有一份庞大的遗留代码库,多年来未进行彻底的安全审计。代码安全平台利用AI分析整个代码库,识别手动审查可能遗漏的细微、复杂的漏洞,从而主动缓解长期存在的风险。
安全负责人利用代码安全工具的洞察力,识别团队中常见的编码错误。然后,他们利用工具详细的漏洞解释和修复示例,创建有针对性的安全培训模块,从而提高开发人员的整体安全意识和编码实践。
AI驱动的代码安全工具是利用人工智能和机器学习自动分析源代码、二进制文件和依赖项以识别安全漏洞的软件解决方案。它们通过从大量代码和漏洞数据集中学习,超越了传统的基于规则的扫描,从而在整个软件开发生命周期中更准确、更主动地检测复杂的安全缺陷。
传统的安全测试通常依赖于手动审查、渗透测试或简单的模式匹配。代码安全工具,特别是那些通过AI增强的工具,提供对整个代码库的自动化、持续扫描。它们可以检测细微的、依赖上下文的漏洞,减少误报,并提供实时反馈,无缝集成到现代CI/CD管道中,以实现更早、更高效的问题解决。
代码安全工具可以检测各种漏洞,包括SQL注入、跨站脚本(XSS)、不安全的反序列化和身份验证失效等常见问题。高级工具还能识别配置错误、敏感数据暴露、不安全的直接对象引用以及第三方库中的漏洞(软件组成分析 - SCA),涵盖已知和新兴威胁。
软件开发人员可以从实时反馈和修复建议中受益,帮助他们从一开始就编写安全代码。DevOps和安全工程师使用它们在CI/CD管道中自动化安全检查,确保持续安全。组织通过及早发现漏洞,可以降低安全风险、提高合规性、加快开发周期并显著节省成本。
大多数代码安全工具提供灵活的集成选项。它们可以直接集成到集成开发环境(IDE)中以提供实时反馈,集成到版本控制系统(如Git)中以在提交时进行自动化扫描,并集成到CI/CD管道(如Jenkins、GitLab CI、GitHub Actions)中以进行持续安全测试。许多工具还提供API用于自定义集成和报告。