
DevOps Security 概览
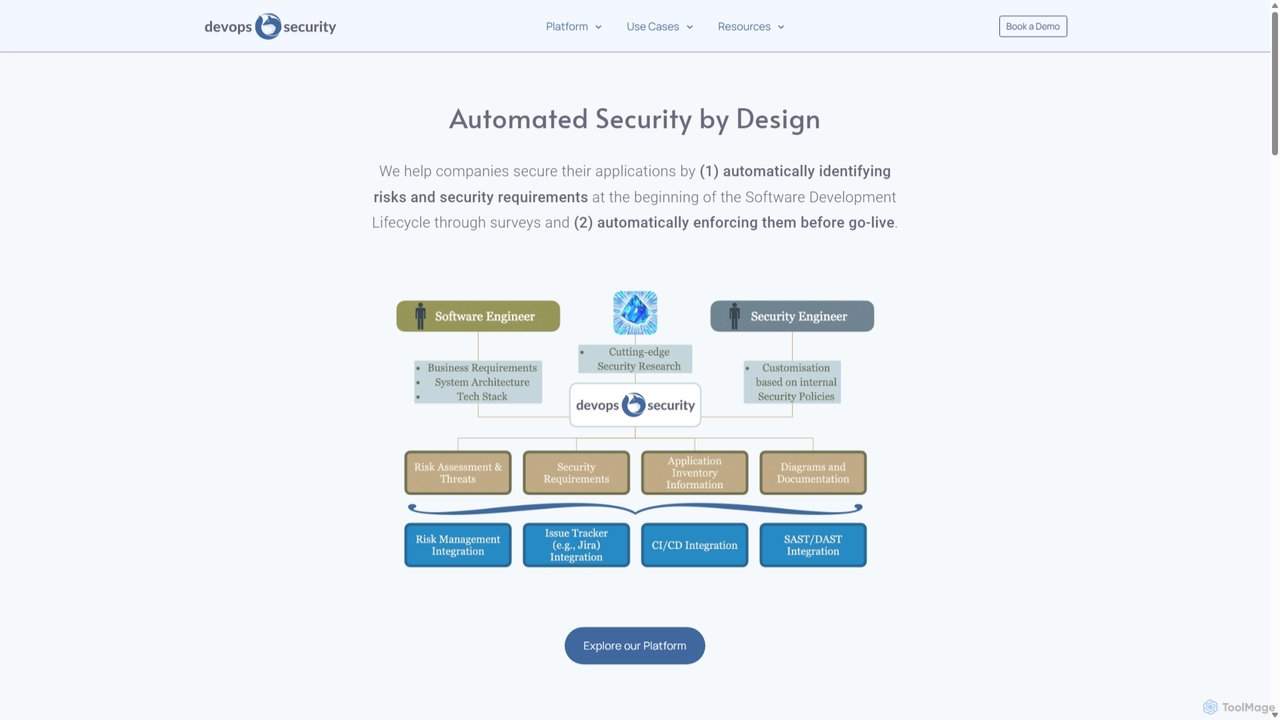
DevOps Security 是一个前瞻性的平台,旨在将安全性融入软件开发流程的核心。它解决了现代开发和安全团队面临的共同挑战,例如风险评估缺乏自动化、开发人员与安全专家之间的沟通鸿沟,以及最后一刻安全审查造成的瓶颈。通过采用“设计即安全”的理念,该平台在软件开发生命周期的最早阶段就自动识别风险和安全需求。
该平台的核心是其AI原生方法。它利用人工智能生成全面的安全问卷,定义精确的安全需求,甚至为特定项目规划出潜在的攻击向量。这种由AI驱动的智能不仅确保了安全措施的稳健性,还保证了其根据不断变化的威胁环境进行量身定制和更新。这种主动的姿态有助于在漏洞被写入代码之前就加以预防,从而在后续节省大量时间和资源。
如何使用DevOps Security
使用DevOps Security需要将其自动化工作流集成到您现有的开发管道中。该过程设计得无缝且以开发人员为中心:
- 集成:使用其强大的API,将DevOps Security平台与您当前的SDLC工具链(如Jira、GitHub、Jenkins或其他CI/CD工具)连接起来。
- 评估配置:定义风险和安全评估。您可以使用平台专家设计的模板,利用AI生成特定于项目的问卷,或完全自定义以满足您组织的合规性和安全标准。
- 自动化评估:在新项目或功能开发开始时,开发人员或项目经理完成一份简短的自动化调查。平台会分析答复以识别潜在风险并确定必要的安全态势。
- 需求生成:基于评估结果,平台会自动生成一份清晰、可操作的安全需求和任务列表,并直接分配给开发团队。
- 持续执行:随着开发的进行,平台会自动监控代码库和管道以强制执行这些需求。可以配置它来阻止未能满足关键安全标准的部署,确保没有不安全的代码进入生产环境。
- 集中监控:安全团队可以使用集中式仪表板全面了解所有项目的安全状况,跟踪合规性,并在整个组织内管理策略。
DevOps Security的核心功能
- AI原生安全智能:利用AI生成动态问卷、上下文感知的安全需求和潜在攻击向量,提供全面的安全分析。
- 自动化风险评估:通过自动化的、可定制的调查,在SDLC早期简化识别项目风险的过程。
- SDLC集成与自动化:与流行的开发者工具和CI/CD管道深度集成,自动执行安全策略和需求。
- 策略即代码:允许安全团队以代码形式定义和管理安全策略,实现版本控制、协作和可扩展性。
- 集中式平台:为所有项目的风险和安全评估的定义、分发和监控提供单一信息源。
- 定制化与API访问:提供高度的灵活性来定制问卷和需求,并提供完整的API访问权限以集成和自动化所有功能。
- 赋能安全倡导者:旨在将安全责任下放给项目团队,为他们提供有效实施安全所需的工具和清晰指引。
DevOps Security的使用案例
DevOps Security功能多样,可应用于各种场景:
- 云原生应用开发:通过在整个CI/CD管道中嵌入安全检查,从头开始保护微服务和容器化应用。
- 企业级DevSecOps:在数百个开发团队中标准化和自动化安全实践,确保一致的策略执行,并减轻中央安全团队的负担。
- 法规合规:自动化实施和验证GDPR、HIPAA、PCI-DSS和SOC 2等标准要求的控制措施。
- 初创公司和中小企业:通过利用自动化和AI驱动的专业知识,无需庞大的专职安全团队即可建立成熟的安全计划。
DevOps Security的优势特点
与传统安全方法相比,该平台具有显著优势:
- 安全左移:通过在设计阶段识别和解决风险,极大地降低了后期修复漏洞的成本和复杂性。
- 提高开发速度:自动化安全消除了手动瓶颈,使开发人员能够更快地构建和交付安全的软件。
- 改善协作:通过提供一个通用平台和清晰、可操作的指导,弥合了开发和安全团队之间的鸿沟。
- 可扩展的安全性:使组织能够根据其开发增长来扩展其安全工作,而无需按比例增加安全人员。
- 主动威胁预防:AI驱动的方法有助于在潜在威胁成为主动风险之前进行预测和缓解。
定价和计划
DevOps Security通常提供针对组织特定需求的企业级定价。定价模型通常基于开发者数量、项目数量或所需特定功能等因素。与该领域的B2B SaaS平台一样,具体价格不公开。建议有兴趣的各方联系销售团队获取个性化报价或安排演示,以探索平台的功能。
DevOps Security 替代方案

Zerothreat
ZeroThreat 是一个由人工智能驱动的持续渗透测试和 DAST 平台,旨在保护 Web 应用程序和 API 的安全。它可以自动检测超过 40,000 种漏洞,包括 OWASP Top 10 和 CVE,为开发人员和安全团队提供快速、准确且可操作的安全洞察。
测试

Enforster AI
Enforster AI 是一款 AI 原生静态应用安全测试 (SAST) 工具,能像高级开发人员一样分析代码。它能理解业务逻辑和上下文,以 90% 的准确率识别真实漏洞,将误报率降低 60%,并提供 AI 生成的修复方案。
代码分析DevOps Security 分类
DevOps Security 职业
DevOps Security 嵌入功能
复制这段嵌入代码,将徽章放到博客、文章或产品官网,并把读者直接引导到 ToolMage 详情页。

相关 AI 工具
Zerothreat
ZeroThreat 是一个由人工智能驱动的持续渗透测试和 DAST 平台,旨在保护 Web 应用程序和 API 的安全。它可以自动检测超过 40,000 种漏洞,包括 OWASP Top 10 和 CVE,为开发人员和安全团队提供快速、准确且可操作的安全洞察。
测试
Pwnus
Pwnus 是一个由 AI 驱动的企业级网络安全平台,提供下一代自动化渗透测试、智能威胁建模和全面的风险管理解决方案。它与现有基础设施无缝集成,提供持续安全监控、合规性管理和第三方风险评估,通过先进的 AI 算法和机器学习保护组织免受不断演变的网络威胁。
Penetration Testing
Enforster AI
Enforster AI 是一款 AI 原生静态应用安全测试 (SAST) 工具,能像高级开发人员一样分析代码。它能理解业务逻辑和上下文,以 90% 的准确率识别真实漏洞,将误报率降低 60%,并提供 AI 生成的修复方案。
代码分析
GenieEngage
GenieEngage 是一家 DevOps 即服务合作伙伴,提供 DevOps、DevSecOps 和 GitOps 领域的专家解决方案。它帮助企业加速软件交付、增强安全性并扩展 AWS、Azure 和 GCP 等云平台上的基础设施,以高性价比的方式提供整个专家团队,替代内部招聘。
基础设施管理

CipherClaw
CipherClaw 是一款自主式AI安全代理,可主动扫描您的代码库中的漏洞,使用因果图和抽象几何分析对依赖项进行根因分析,并自动生成和部署可用于生产环境的补丁。专为现代AI生成的开发工作流程而设计,可与OpenClaw、NVIDIA Nemo Claw、Lovable和n8n等生态系统无缝集成。
代码生成
Prediction Guard
Prediction Guard 是一个企业级 AI 平台,允许组织在自己的防火墙后安全地部署、管理和扩展大型语言模型 (LLM)。它提供灵活的部署选项,包括本地、物理隔离和私有云,确保完全的数据隐私和控制。凭借其与 OpenAI 兼容的 API,它可以与 LangChain 和 LlamaIndex 等现有工具和框架无缝集成,是医疗、国防和金融等受监管行业的理想选择。
平台即服务 (PaaS)

DevOps Security 评论 (0)
登录后发表评论。
登录暂无评论。