
equixly 概览
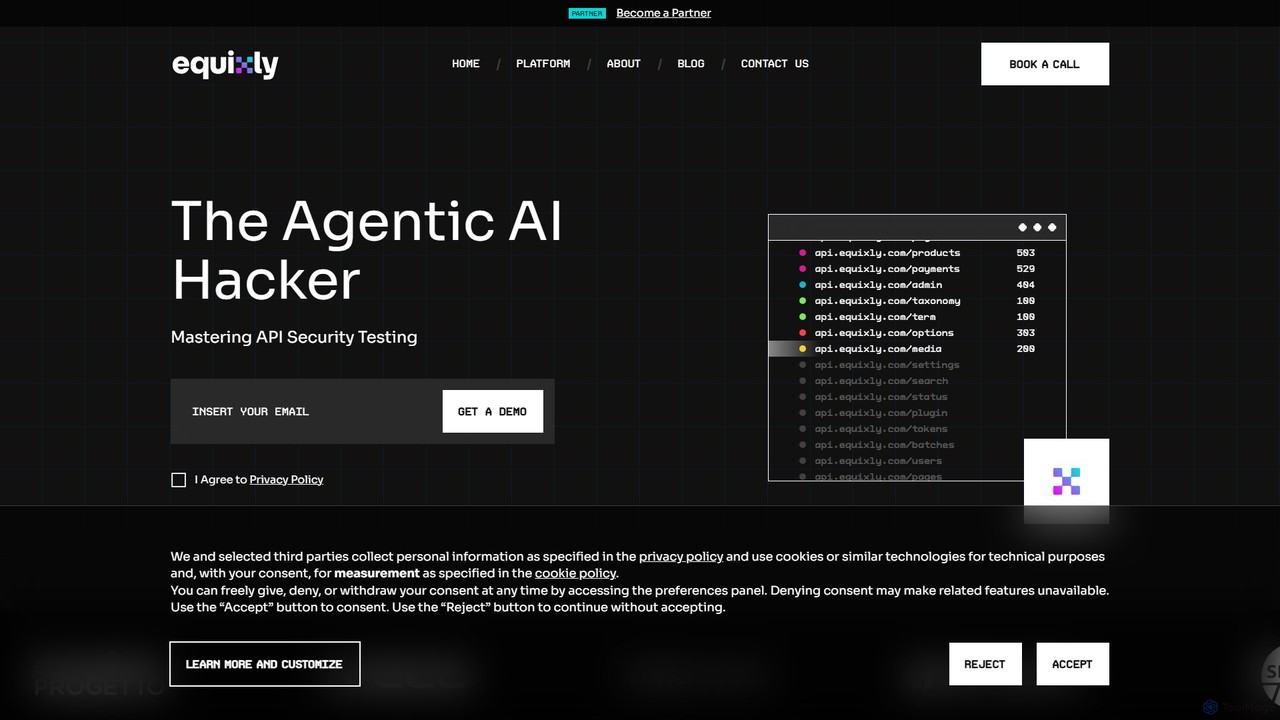
Equixly 将自己定位为“代理式 AI 黑客”,这是一个旨在重新定义和掌握 API 安全的复杂平台。Equixly 源于网络安全资深人士的深厚专业知识,利用专有的 AI 和机器学习引擎来自动化复杂而关键的 API 渗透测试过程。它的设计功能类似于道德黑客,在恶意行为者利用漏洞之前主动识别和评估漏洞。该平台采用三管齐下的方法:绘制、攻击和合规。
首先,它会 meticulously 绘制您完整的 API 攻击面,提供您 API 景观的完整清单。这包括发现影子 API 和未编目端点,对操作进行分类,并了解流经它们的数据。这确保了 100% 的覆盖范围,让组织清楚地了解其潜在风险。
接下来,Equixly 会对您的 API 发起自动化攻击。这些测试并非随机进行;它们是基于最关键的安全风险(包括 API 的 OWASP Top 10)的智能模拟。AI 引擎分析请求和响应,以揭示技术缺陷以及传统扫描器经常错过的复杂业务逻辑漏洞。这种漏洞模拟有助于了解潜在利用的真实世界影响。
最后,该平台简化了合规流程。它生成清晰、可操作的报告,详细说明安全风险,突出敏感数据暴露,并为快速修复提供指导。这种透明的报告帮助组织随时跟踪其安全状况,并轻松满足法规要求。
如何使用 equixly
使用 Equixly 的过程被设计为开发和安全团队的集成化和流线化流程:
- 引导与集成: 首先将 Equixly 集成到您的环境中。这通常涉及提供您的 API 规范(例如 OpenAPI、Swagger)或允许平台的 AI 机器人自动发现您的 API 端点。引导过程设计得快速而简单。
- 绘制攻击面: 连接后,Equixly 的 AI 会自动开始绘制您完整的 API 景观。它会清点所有端点、依赖项和数据流,呈现出攻击面的全面视图。
- 配置和自动化测试: 配置您的安全测试参数。您可以启动按需渗透测试,或者更强大地,安排它们持续运行。通过将 Equixly 集成到您的 CI/CD 管道中,安全测试成为每个构建和发布的自动化部分。
- 分析和修复: 审查每次扫描后生成的详细报告。报告提供了优先排序的漏洞列表,解释了潜在影响,并为修复提供了明确的建议。这使开发人员能够快速有效地修复安全漏洞。
- 监控合规性: 使用持续的报告来监控您的安全状况,并证明符合行业标准和法规。该平台帮助您跟踪改进并维持强大的防御。
equixly 的核心功能
- 代理式 AI 黑客引擎: 专有 AI,模仿道德黑客的行为,执行智能和上下文感知的安全测试。
- 自动化 API 渗透测试: 完全自动化 API 渗透测试过程,与手动方法相比节省时间和资源。
- 持续安全集成: 无缝集成到 DevOps 工作流(CI/CD 管道)中,实现“左移”安全方法。
- 全面的攻击面绘制: 发现并清点所有 API,包括影子和未记录的端点,以实现完全可见性。
- OWASP Top 10 和业务逻辑测试: 执行基于 OWASP Top 10 API 风险的攻击场景,并识别复杂的业务逻辑漏洞。
- 敏感数据暴露分析: 识别处理敏感数据(例如 PII、信用卡号)的端点并评估其安全性。
- 简化的合规性和报告: 生成清晰、可操作的报告,以帮助快速修复和证明法规合规性。
- 可扩展的云平台: 一个灵活且可扩展的解决方案,可以处理小型应用程序和大型企业生态系统的安全需求。
equixly 的使用案例
Equixly 是关注应用程序安全的各种利益相关者的理想选择:
- DevSecOps 团队: 将自动化安全测试直接嵌入到软件开发生命周期(SDLC)中,及早发现漏洞并加速安全代码的发布。
- 网络安全专业人员: 自动化常规的 API 渗透测试,使安全分析师能够专注于更高级的威胁捕获和战略计划。
- 受监管行业的企业: 适用于银行(BFSI)、医疗保健和电子商务等行业,需要确保持续的 API 安全并保持对 PCI-DSS 和 GDPR 等标准的合规性。
- 拥有微服务架构的公司: 管理由众多互连 API 造成的复杂性和巨大的攻击面,确保每个服务都是安全的。
equixly 的优势特点
与传统安全措施相比,Equixly 具有显著优势:
- 速度和效率: 将渗透测试所需的时间从数周大幅缩短至数分钟,实现快速的开发周期。
- 主动安全态势: 将安全性从被动的、定期的检查转变为集成到开发中的主动、持续的过程。
- 深厚的专业知识: 该平台由在攻击性安全、AI 和大规模系统架构方面拥有丰富实践经验的团队构建。
- 降低成本: 降低与手动渗透测试、安全顾问费用以及数据泄露的财务影响相关的高昂成本。
- 以开发人员为中心: 为开发人员提供他们从一开始就需要编写更安全代码的工具和见解,培养安全文化。
定价和计划
Equixly 的定价信息未在其网站上公开。作为一个以企业为中心的解决方案,他们采用基于报价的模式。要获取定价详情,有兴趣的各方应联系销售团队或通过其网站请求个性化演示。这使他们能够根据您组织的具体规模和需求量身定制计划。
流量分析
最新流量情况
状态
月度流量趋势
- 2025-9: 8.3K
- 2026-1: 23.7K
- 2026-2: 16.6K
- 2026-3: 17.5K
- 2026-4: 18.9K
- 2026-5: 22.2K
地理位置
Top 5 国家/地区
- 🇮🇳印度25.2%
- 🇮🇩印度尼西亚20.8%
- 🇮🇹意大利19.4%
- 🇺🇸美国17.8%
- 🇳🇱荷兰16.8%
热门关键词
| 关键词 | 每次点击费用 |
|---|---|
| ai for hacking | $0.31 |
| curl gemini public without api key | $0.00 |
| equixly | $0.00 |
| hack ai | $0.40 |
| hacker ai | $0.98 |
equixly 替代方案

Beagle Security
Beagle Security 是一款由人工智能驱动的自动化渗透测试工具,适用于 Web 应用程序和 API。它通过无缝集成到 DevSecOps 生命周期中,帮助企业主动识别和修复安全漏洞。该平台提供全面的扫描、详细的报告、合规性管理(HIPAA、PCI DSS)以及基于 LLM 的可操作建议,以增强您的应用程序安全态势。
测试
Zerothreat
ZeroThreat 是一个由人工智能驱动的持续渗透测试和 DAST 平台,旨在保护 Web 应用程序和 API 的安全。它可以自动检测超过 40,000 种漏洞,包括 OWASP Top 10 和 CVE,为开发人员和安全团队提供快速、准确且可操作的安全洞察。
测试
equixly 分类
equixly 嵌入功能
复制这段嵌入代码,将徽章放到博客、文章或产品官网,并把读者直接引导到 ToolMage 详情页。

相关 AI 工具
Beagle Security
Beagle Security 是一款由人工智能驱动的自动化渗透测试工具,适用于 Web 应用程序和 API。它通过无缝集成到 DevSecOps 生命周期中,帮助企业主动识别和修复安全漏洞。该平台提供全面的扫描、详细的报告、合规性管理(HIPAA、PCI DSS)以及基于 LLM 的可操作建议,以增强您的应用程序安全态势。
测试Zerothreat
ZeroThreat 是一个由人工智能驱动的持续渗透测试和 DAST 平台,旨在保护 Web 应用程序和 API 的安全。它可以自动检测超过 40,000 种漏洞,包括 OWASP Top 10 和 CVE,为开发人员和安全团队提供快速、准确且可操作的安全洞察。
测试
Salt Security
Salt Security 是一个开创性的人工智能驱动的 API 安全平台,可在整个 API 生命周期内提供全面保护。它使用获得专利的人工智能驱动引擎,自动发现所有 API,实时阻止复杂攻击,并确保持续合规。该平台提供深度可见性、主动威胁检测和自动化治理,以保护关键数据和服务免受现代威胁(包括 OWASP API Top 10)的侵害。
测试

AppSanctuary
AppSanctuary 是一个由人工智能驱动的应用程序安全平台,可自动执行漏洞扫描、合规性检查和威胁检测。它通过提供深度代码分析、可行的修复建议和无缝的 CI/CD 集成,帮助开发人员和安全团队构建和维护安全的移动和 Web 应用程序。
安全与合规
OnSecurity
OnSecurity 是一个 AI 增强的渗透测试平台,它将 AI 自动化的效率与专家级道德黑客的智慧相结合。它提供 CREST 认证的持续性网络安全服务,包括渗透测试、漏洞扫描和威胁情报,所有服务都通过一个灵活的订阅式平台进行管理,以实现更快、更准确的结果。
测试
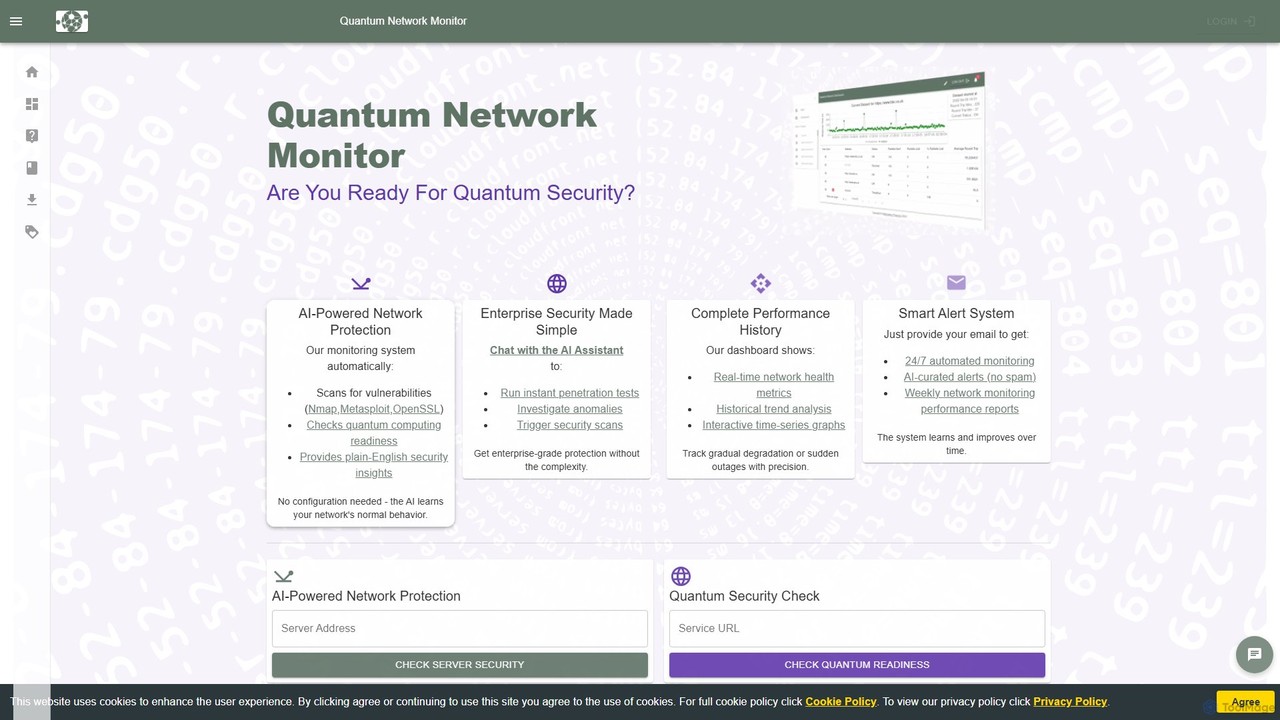
Quantum Network Monitor
一款由AI驱动的网络安全与监控平台,可自动执行漏洞扫描,提供量子就绪性检查,并配备交互式AI助手。它通过Nmap自动化、异常检测和全面的性能仪表板等功能,简化了企业级安全。
测试
equixly 评论 (0)
登录后发表评论。
登录暂无评论。