
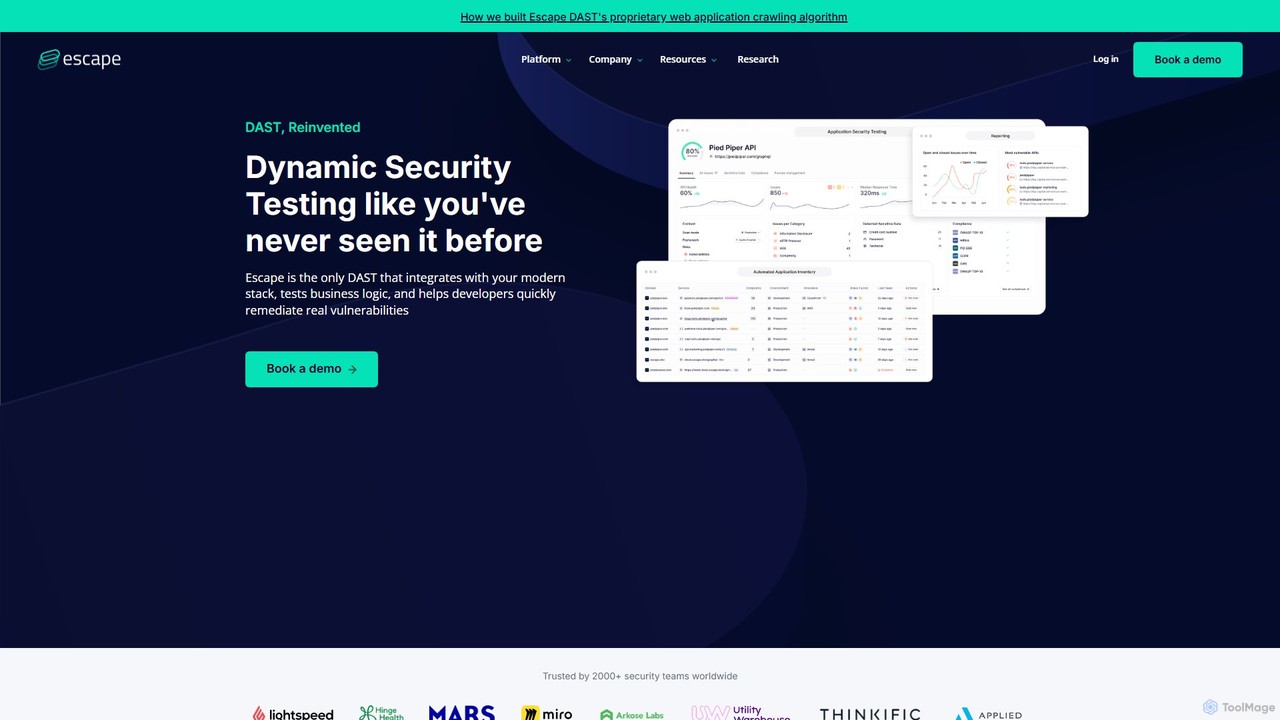
Escape 概览
Escape是一个新一代的应用安全平台,为现代技术栈提供全面的动态应用安全测试(DAST)。与为单体Web应用构建的传统DAST工具不同,Escape专为保护复杂且互联的API世界而设计,特别关注GraphQL和REST API。它利用先进的人工智能和专有的业务逻辑安全测试算法,揭示超越了简单检查缺失标头或常见配置错误的严重漏洞。
Escape受到金融科技、医疗保健和电子商务等各行业安全团队的赞誉,帮助企业将安全实践“左移”。通过无缝集成到开发生命周期(CI/CD)中,它使开发人员能够在漏洞进入生产环境之前,在预生产环境中识别和修复安全缺陷。这种主动的方法不仅增强了安全态势,还通过及早发现问题,节省了宝贵的时间和资源。
如何使用Escape
使用Escape旨在成为开发工作流程中无缝的一部分:
- 集成: 将Escape连接到您的开发环境。它提供与流行的CI/CD流水线和工具(如GitHub、GitLab和Jenkins)的无缝集成。
- API发现: 将Escape指向您的应用程序。它会自动发现您的API端点,包括GraphQL和REST,从而绘制出整个攻击面。
- 配置与扫描: 配置扫描参数。然后,Escape的智能扫描器会模拟黑客式攻击,测试各种漏洞,包括损坏的访问控制、注入缺陷和复杂的业务逻辑问题。
- 分析结果: 在Escape仪表板中查看详细的安全报告。每个漏洞都有清晰的解释,按严重性排序,并包含用于复现问题的确切请求和响应。
- 修复: 利用为每个问题提供的可操作修复指南。清晰的说明帮助开发人员快速有效地修复漏洞,而无需成为安全专家。
- 持续监控: 安排自动化的持续扫描,以确保您的API随着应用程序的演变而保持安全。
Escape的核心功能
- 业务逻辑安全测试: 利用专有算法发现业务逻辑中的复杂缺陷,例如电子商务中的价格操纵或未经授权的数据访问。
- 全面的GraphQL安全: 为GraphQL API提供专门的测试,解决常见和高级漏洞,如批处理攻击、深度递归和访问控制绕过。它还提供开源的GraphQL Armor库以增加一层防御。
- 自动化API发现: 持续扫描并绘制您的整个API攻击面,确保没有端点被遗漏。
- CI/CD集成: 直接集成到您的开发流水线中,通过在每次代码提交时自动化安全测试,实现真正的DevSecOps方法。
- 可操作的修复建议: 为发现的每个漏洞提供清晰、对开发人员友好的修复建议,显著减少修复时间。
- 近乎零误报: AI驱动的引擎经过微调,可提供准确的结果,使安全和开发团队能够专注于真正的威胁。
- 支持现代技术栈: 专为现代架构而构建,包括微服务、单页面应用(SPA)和各种API协议。
Escape的使用案例
Escape受到多个行业公司的信赖:
- 金融科技与金融: 保护敏感的金融数据和交易API,防止欺诈和数据泄露。
- 医疗保健: 确保患者数据机密性和API完整性,符合HIPAA等法规。
- 电子商务: 防止可能导致收入损失的业务逻辑缺陷,如未经授权的折扣或库存操纵。
- 技术与SaaS: 保护软件产品的核心API,确保租户数据隔离和平台稳定性。
- 广告技术: 保护处理大量数据和复杂用户交互的高吞吐量API。
Escape的优势特点
与传统安全工具相比,Escape具有显著优势:
- 更深层次的测试: 超越表层检查,测试应用程序的业务逻辑,那里通常存在最关键和独特的漏洞。
- 开发者优先: 专为开发人员设计,提供清晰的报告和无缝集成,不会减慢开发速度。
- 快速实现价值: 只需几分钟即可完成设置,在第一个小时内即可提供API攻击面的全面扫描。
- 专业技术: 作为GraphQL安全领域的市场领导者,填补了许多其他安全工具留下的关键空白。
- 主动安全: 使团队能够在预生产环境中发现并修复漏洞,从而大大降低安全漏洞的风险。
定价和计划
Escape提供根据每个组织的具体需求量身定制的企业级计划。定价基于应用程序数量、API复杂度和所需功能等因素。要获取个性化报价并观看平台演示,建议潜在客户通过官方网站预约一次实时演示。
流量分析
最新流量情况
状态
月度流量趋势
- 2025-9: 46.1K
- 2026-1: 56.2K
- 2026-2: 34.7K
- 2026-3: 39.9K
- 2026-4: 35.5K
- 2026-5: 34.5K
地理位置
Top 5 国家/地区
- 🇺🇸美国46.2%
- 🇮🇳印度17.0%
- 🇫🇷法国16.3%
- 🇻🇳越南10.6%
- 🇩🇪德国9.9%
流量来源
| 来源类型 | 百分比 |
|---|---|
直接访问 | 94.5% |
外链引荐 | 5.5% |
热门关键词
Escape 替代方案

AppSanctuary
AppSanctuary 是一个由人工智能驱动的应用程序安全平台,可自动执行漏洞扫描、合规性检查和威胁检测。它通过提供深度代码分析、可行的修复建议和无缝的 CI/CD 集成,帮助开发人员和安全团队构建和维护安全的移动和 Web 应用程序。
安全与合规
deepchecks
Deepchecks 是一个用于评估、验证和监控基于 LLM 的应用程序的端到端平台。它帮助人工智能团队定义、衡量和验证人工智能的进展,通过简化从开发、CI/CD 到生产的整个测试流程,确保发布高质量、可靠的应用程序。
分析
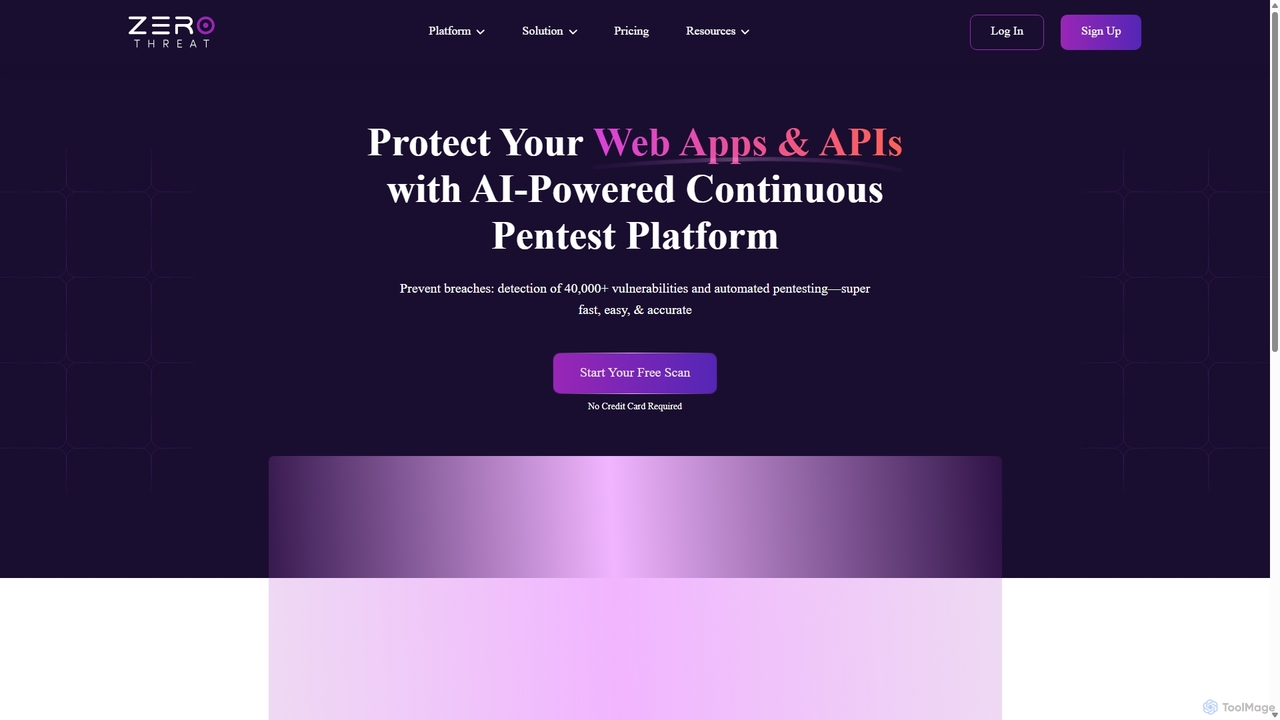
Zerothreat
ZeroThreat 是一个由人工智能驱动的持续渗透测试和 DAST 平台,旨在保护 Web 应用程序和 API 的安全。它可以自动检测超过 40,000 种漏洞,包括 OWASP Top 10 和 CVE,为开发人员和安全团队提供快速、准确且可操作的安全洞察。
测试
Escape 分类
Escape 嵌入功能
复制这段嵌入代码,将徽章放到博客、文章或产品官网,并把读者直接引导到 ToolMage 详情页。

相关 AI 工具
Zerothreat
ZeroThreat 是一个由人工智能驱动的持续渗透测试和 DAST 平台,旨在保护 Web 应用程序和 API 的安全。它可以自动检测超过 40,000 种漏洞,包括 OWASP Top 10 和 CVE,为开发人员和安全团队提供快速、准确且可操作的安全洞察。
测试
Beagle Security
Beagle Security 是一款由人工智能驱动的自动化渗透测试工具,适用于 Web 应用程序和 API。它通过无缝集成到 DevSecOps 生命周期中,帮助企业主动识别和修复安全漏洞。该平台提供全面的扫描、详细的报告、合规性管理(HIPAA、PCI DSS)以及基于 LLM 的可操作建议,以增强您的应用程序安全态势。
测试
Salt Security
Salt Security 是一个开创性的人工智能驱动的 API 安全平台,可在整个 API 生命周期内提供全面保护。它使用获得专利的人工智能驱动引擎,自动发现所有 API,实时阻止复杂攻击,并确保持续合规。该平台提供深度可见性、主动威胁检测和自动化治理,以保护关键数据和服务免受现代威胁(包括 OWASP API Top 10)的侵害。
测试

AppSanctuary
AppSanctuary 是一个由人工智能驱动的应用程序安全平台,可自动执行漏洞扫描、合规性检查和威胁检测。它通过提供深度代码分析、可行的修复建议和无缝的 CI/CD 集成,帮助开发人员和安全团队构建和维护安全的移动和 Web 应用程序。
安全与合规deepchecks
Deepchecks 是一个用于评估、验证和监控基于 LLM 的应用程序的端到端平台。它帮助人工智能团队定义、衡量和验证人工智能的进展,通过简化从开发、CI/CD 到生产的整个测试流程,确保发布高质量、可靠的应用程序。
分析
Escape 评论 (0)
登录后发表评论。
登录暂无评论。