

CipherClaw Overview
CipherClaw ist ein aktiver, autonomer KI-Sicherheitsagent, der für moderne Softwareentwicklungsumgebungen entwickelt wurde. Er geht über die traditionelle statische Analyse hinaus, indem er tiefes Code-Verständnis und abstrakte geometrische Analyse nutzt, um Zero-Day-Schwachstellen und komplexe Sicherheitsbedrohungen innerhalb Ihrer gesamten Codebasis und ihrer Abhängigkeitskette zu identifizieren. Das System verfolgt automatisch die Grundursache von Problemen und generiert einsatzbereite Patches, wodurch eine kontinuierliche und intelligente Sicherheitsbereinigungspipeline entsteht.
Wie man CipherClaw verwendet
Die Verwendung von CipherClaw umfasst eine optimierte, autonome Pipeline. Verbinden Sie zunächst Ihr Code-Repository über die OpenClaw GitHub-Integrationstools mit dem CipherClaw-Agenten. Sobald verbunden, beginnt der KI-Schwachstellenscanner sofort mit einer tiefen, abstrakten geometrischen Analyse Ihrer Codebasis. Das System führt dann automatisch eine Ursachenverfolgung über Abhängigkeiten hinweg durch und generiert und implementiert bei Erkennung von Schwachstellen automatisch produktionsreife KI-Code-Patches, wodurch der Bereinigungszyklus ohne manuelles Eingreifen abgeschlossen wird.
Kernfunktionen von CipherClaw
- Autonomer KI-Sicherheitsagent: Ein aktives System, das kontinuierlich Code-Schwachstellen scannt, analysiert und behebt.
- Kausalgraph-Codeanalyse: KI-gestützte Ursachenanalyse, die Schwachstellen mit extremer Genauigkeit über die gesamte Abhängigkeitskette hinweg verfolgt und die manuelle Verfolgung von Spaghetti-Code-Abhängigkeiten überflüssig macht.
- KI-Gehirn-Fingerabdrücke für Code: Erstellt einzigartige Schwachstellensignaturen für intelligente Mustererkennung und ermöglicht die Neutralisierung von Bedrohungen in großem Maßstab.
- Prädiktive Schwachstellenscanning: Verwendet prädiktive Verhaltensanalyse und KI-Software-Lieferkettensicherheit, um Zero-Day-Schwachstellen zu erkennen, bevor sie auftreten.
- Bedrohungsgedächtnis-Ebenen-Architektur: Bietet eine strukturierte Bug-Klassifizierungshierarchie, mehrstufiges Bedrohungsgedächtnis für persistente Verfolgung und prädiktive „Crystal Ball“-Analyse.
- Autonome Code-Bereinigung: Generiert und implementiert automatisch produktionsreife Patches und bildet so eine vollständige Sicherheitspipeline.
Anwendungsfälle für CipherClaw
CipherClaw ist unerlässlich für Entwicklungsteams, die ihre Sicherheitsposition automatisieren und verbessern möchten. Es ist besonders wertvoll für die Sicherung von KI-generierten Codebasen von Plattformen wie Lovable, die Integration von Sicherheit in n8n-Automatisierungs-Workflows und die Bereitstellung von unternehmensweitem Schwachstellenmanagement innerhalb der OpenClaw- und NVIDIA Nemo Claw-Ökosysteme. Es ersetzt manuelle Triagierung und veraltete statische Analyse-Tools für moderne Entwicklungs-Workflows.
Vorteile von CipherClaw
CipherClaw bietet mehrere wesentliche Vorteile: Es automatisiert den gesamten Schwachstellenerkennungs- und Patch-Zyklus und spart so unzählige Stunden manueller Arbeit. Seine tiefgreifende Kausalanalyse ermöglicht eine präzise Identifikation der Grundursache, anders als oberflächliche statische Scanner. Die prädiktive Scan-Fähigkeit bietet proaktiven Schutz vor Zero-Day-Bedrohungen. Schließlich gewährleisten seine nativen Integrationen mit beliebten modernen Entwicklungsökosystemen (OpenClaw, Lovable, n8n, NVIDIA) eine nahtlose Bereitstellung und Betrieb innerhalb bestehender Workflows.
CipherClaw FAQ
CipherClaw Alternatives
Niyantri Security
Niyantri Security ist ein KI-gesteuerter autonomer Sicherheitsingenieur, der entwickelt wurde, um Schwachstellen in Ihrer Codebasis automatisch zu erkennen und zu beheben. Er führt tiefgreifende, mehrphasige Scans durch, um Sicherheitslücken im Kontext zu identifizieren, bietet präzise automatische Korrekturen und integriert sich nahtlos in Entwicklungs-Workflows über GitHub oder direkten Datei-Upload.
Automatisierung
furl
Furl ist eine KI-gestützte autonome Behebungsplattform, die Sicherheits- und IT-Teams dabei unterstützt, den wachsenden Rückstand an Software-Schwachstellen zu bewältigen. Sie automatisiert den gesamten Behebungszyklus, von der Konsolidierung von Schwachstellendaten und der Priorisierung von Risiken bis hin zur Erstellung und Bereitstellung maßgeschneiderter Korrekturen. Durch den Ersatz manueller Prozesse durch intelligente Automatisierung verdoppelt Furl die Produktivität und sichert Unternehmenssysteme effizient ab.
DevSecOps
Repodex
Repodex ist eine KI-gestützte Code-Intelligenz-Plattform, die Entwicklern und Teams hilft, ihre Code-Repositories zu durchsuchen, zu verstehen und zu verwalten. Mit natürlicher Sprache können Sie Code finden, Erklärungen erhalten und Dokumentationen sofort erstellen.
Codegenerierung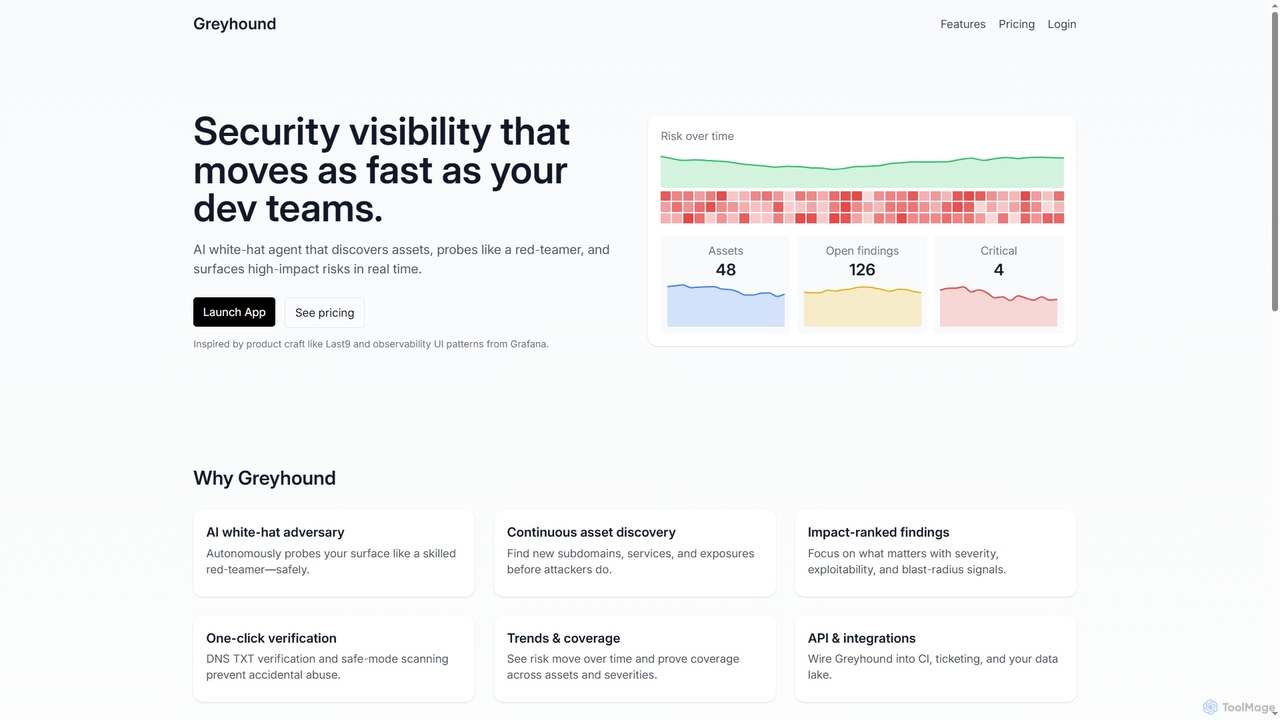
Greyhound
Greyhound ist eine KI-gestützte Sicherheitsplattform, die kontinuierliches Scannen für Web- und Cloud-Assets bietet. Sie emuliert einen erfahrenen Angreifer, um autonom Assets zu entdecken, Schwachstellen zu identifizieren und nach Auswirkungen geordnete Ergebnisse mit klaren Behebungsschritten zu liefern, damit sich Teams auf kritische Risiken konzentrieren können.
Cloud-Sicherheit
SecVibe
SecVibe ist eine hochmoderne Sicherheitsplattform zum Schutz von Anwendungen, die mit KI-generiertem Code erstellt wurden. Sie bietet spezialisierte Kontrollen, Echtzeitanalyse und kontextsensitive Mechanismen, um einzigartige Sicherheitslücken zu identifizieren und zu mindern, die von herkömmlichen Tools oft übersehen werden. SecVibe integriert sich nahtlos in bestehende Sicherheitsstacks und verbessert die gesamte Anwendungssicherheit für moderne, KI-gestützte Entwicklungsabläufe ohne Geschwindigkeitseinbußen.
Code-AnalyseCipherClaw Categories
CipherClaw Jobs
CipherClaw Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Niyantri Security
Niyantri Security ist ein KI-gesteuerter autonomer Sicherheitsingenieur, der entwickelt wurde, um Schwachstellen in Ihrer Codebasis automatisch zu erkennen und zu beheben. Er führt tiefgreifende, mehrphasige Scans durch, um Sicherheitslücken im Kontext zu identifizieren, bietet präzise automatische Korrekturen und integriert sich nahtlos in Entwicklungs-Workflows über GitHub oder direkten Datei-Upload.
AutomatisierungGreyhound
Greyhound ist eine KI-gestützte Sicherheitsplattform, die kontinuierliches Scannen für Web- und Cloud-Assets bietet. Sie emuliert einen erfahrenen Angreifer, um autonom Assets zu entdecken, Schwachstellen zu identifizieren und nach Auswirkungen geordnete Ergebnisse mit klaren Behebungsschritten zu liefern, damit sich Teams auf kritische Risiken konzentrieren können.
Cloud-SicherheitSecVibe
SecVibe ist eine hochmoderne Sicherheitsplattform zum Schutz von Anwendungen, die mit KI-generiertem Code erstellt wurden. Sie bietet spezialisierte Kontrollen, Echtzeitanalyse und kontextsensitive Mechanismen, um einzigartige Sicherheitslücken zu identifizieren und zu mindern, die von herkömmlichen Tools oft übersehen werden. SecVibe integriert sich nahtlos in bestehende Sicherheitsstacks und verbessert die gesamte Anwendungssicherheit für moderne, KI-gestützte Entwicklungsabläufe ohne Geschwindigkeitseinbußen.
Code-Analyse
Aquilax
AquilaX ist eine KI-gestützte DevSecOps-Plattform, die entwickelt wurde, um Software während des gesamten Entwicklungslebenszyklus zu sichern. Sie integriert sich nahtlos in CI/CD-Pipelines und bietet eine Suite von 12 fortschrittlichen Scannern für Schwachstellen, Geheimnisse und Compliance. Mit seinem selbstlernenden KI-Modell reduziert AquilaX Fehlalarme drastisch, bietet umsetzbare Behebungsschritte und befähigt Teams, sicheren Code mit Vertrauen und Geschwindigkeit auszuliefern.
Code-Sicherheit
AppSanctuary
AppSanctuary ist eine KI-gestützte Anwendungssicherheitsplattform, die Schwachstellenscans, Konformitätsprüfungen und Bedrohungserkennung automatisiert. Sie hilft Entwicklern und Sicherheitsteams, sichere mobile und Web-Anwendungen zu erstellen und zu warten, indem sie tiefgehende Code-Analysen, umsetzbare Behebungsvorschläge und eine nahtlose CI/CD-Integration bietet.
Sicherheit und Compliance
win3zz
win3zz ist eine KI-gestützte Cybersicherheitsplattform, die für proaktive Bedrohungserkennung und Schwachstellenmanagement entwickelt wurde. Sie automatisiert Penetrationstests, scannt Web-, Mobil- und Netzwerk-Assets auf Schwachstellen und bietet KI-gesteuerte Code-Analyse, um Entwicklungs- und Sicherheitsteams beim Erstellen und Warten sicherer Anwendungen zu unterstützen.
Code-Analyse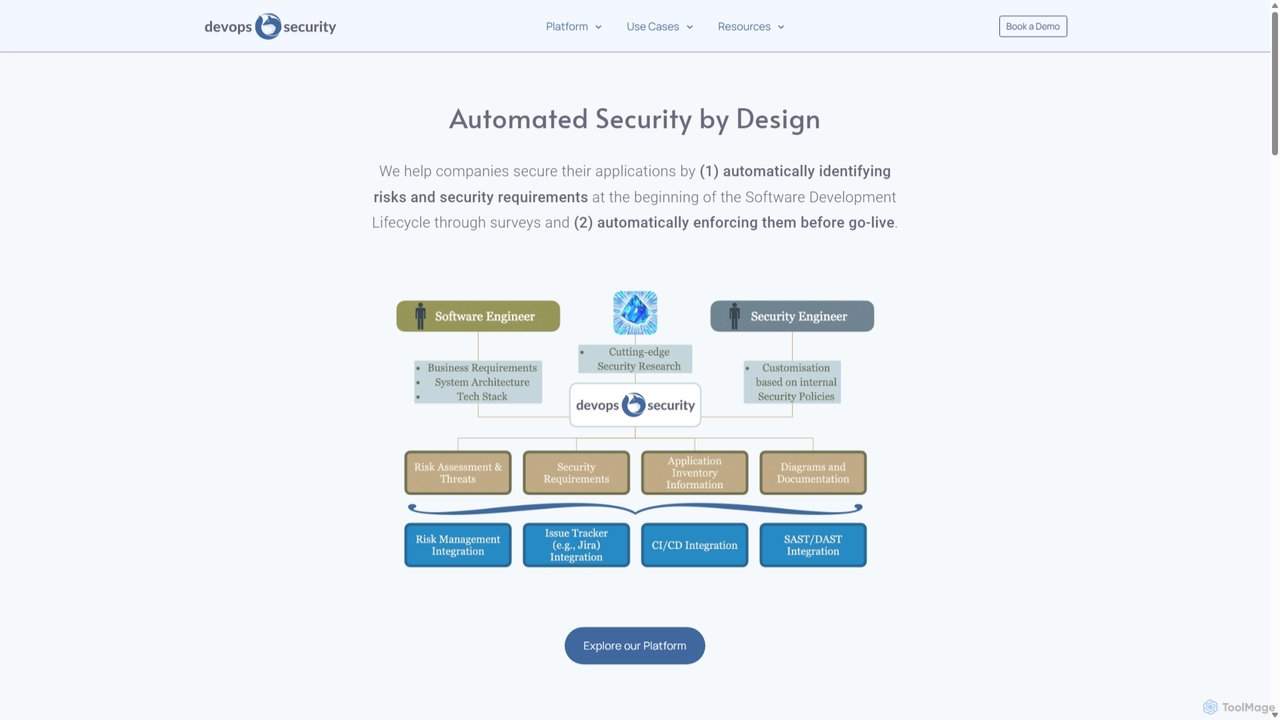
DevOps Security
Eine KI-native Plattform, die die Anwendungssicherheit automatisiert, indem sie Risikobewertung und Anforderungsdurchsetzung direkt in den Software Development Lifecycle (SDLC) integriert. Sie hilft Unternehmen, Sicherheit nach links zu verlagern (Shift Left), Entwickler zu befähigen und Sicherheitsprozesse vom Design bis zur Bereitstellung zu optimieren.
Sicherheit
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
Automatisierung
Zerothreat
ZeroThreat ist eine KI-gestützte Plattform für kontinuierliches Penetration Testing und DAST, die zur Sicherung von Webanwendungen und APIs entwickelt wurde. Sie automatisiert die Erkennung von über 40.000 Schwachstellen, einschließlich OWASP Top 10 und CVEs, und liefert Entwicklern und Sicherheitsteams schnelle, genaue und umsetzbare Sicherheitserkenntnisse.
Testfurl
Furl ist eine KI-gestützte autonome Behebungsplattform, die Sicherheits- und IT-Teams dabei unterstützt, den wachsenden Rückstand an Software-Schwachstellen zu bewältigen. Sie automatisiert den gesamten Behebungszyklus, von der Konsolidierung von Schwachstellendaten und der Priorisierung von Risiken bis hin zur Erstellung und Bereitstellung maßgeschneiderter Korrekturen. Durch den Ersatz manueller Prozesse durch intelligente Automatisierung verdoppelt Furl die Produktivität und sichert Unternehmenssysteme effizient ab.
DevSecOps
Enforster AI
Enforster AI ist ein KI-natives Static Application Security Testing (SAST)-Tool, das Code wie ein erfahrener Entwickler analysiert. Es versteht Geschäftslogik und Kontext, um echte Schwachstellen mit 90%iger Genauigkeit zu identifizieren, False Positives um 60% zu reduzieren und KI-generierte Korrekturen bereitzustellen.
Code-Analyse
Asterisk
Asterisk ist eine On-Premise KI-Code-Intelligenz-Plattform, die für Unternehmen entwickelt wurde. Sie bietet eine Suite sicherer KI-Agenten für autonomes Codieren, erweiterte Sicherheitsscans und Codebase-Q&A, die keine Datenexposition, blitzschnelle Leistung und volle Kontrolle über Ihre Infrastruktur gewährleisten. Sie ist für die datenschutzbewusste Entwicklung im großen Maßstab konzipiert.
Code-Assistent
GenieEngage
GenieEngage ist ein DevOps-as-a-Service-Partner, der Expertenlösungen in den Bereichen DevOps, DevSecOps und GitOps anbietet. Es hilft Unternehmen, die Softwarebereitstellung zu beschleunigen, die Sicherheit zu erhöhen und die Infrastruktur in Clouds wie AWS, Azure und GCP zu skalieren, indem es ein komplettes Expertenteam als kostengünstige Alternative zur internen Einstellung bereitstellt.
Infrastrukturmanagement
Snyk
Snyk ist eine KI-gestützte Entwickler-Sicherheitsplattform, die Unternehmen dabei hilft, Software sicher zu entwickeln. Sie findet und behebt proaktiv Schwachstellen in benutzerdefiniertem Code, Open-Source-Abhängigkeiten, Containern und Infrastructure as Code (IaC) während des gesamten Entwicklungslebenszyklus, von der IDE bis zur Produktion.
Code-Sicherheit
ethiack
Ethiack ist eine autonome ethische Hacking-Plattform, die KI-gestützte automatisierte Penetrationstests mit elitären menschlichen Hackern kombiniert. Sie bietet kontinuierliche Sicherheitstests rund um die Uhr, um Schwachstellen in Ihrer gesamten digitalen Infrastruktur zu identifizieren und zu priorisieren und Ihnen zu helfen, konform und sicher zu bleiben, bevor Bedrohungen ausgenutzt werden.
Test
CipherClaw Comments (0)
Sign in to comment.
AnmeldenNo comments yet.