

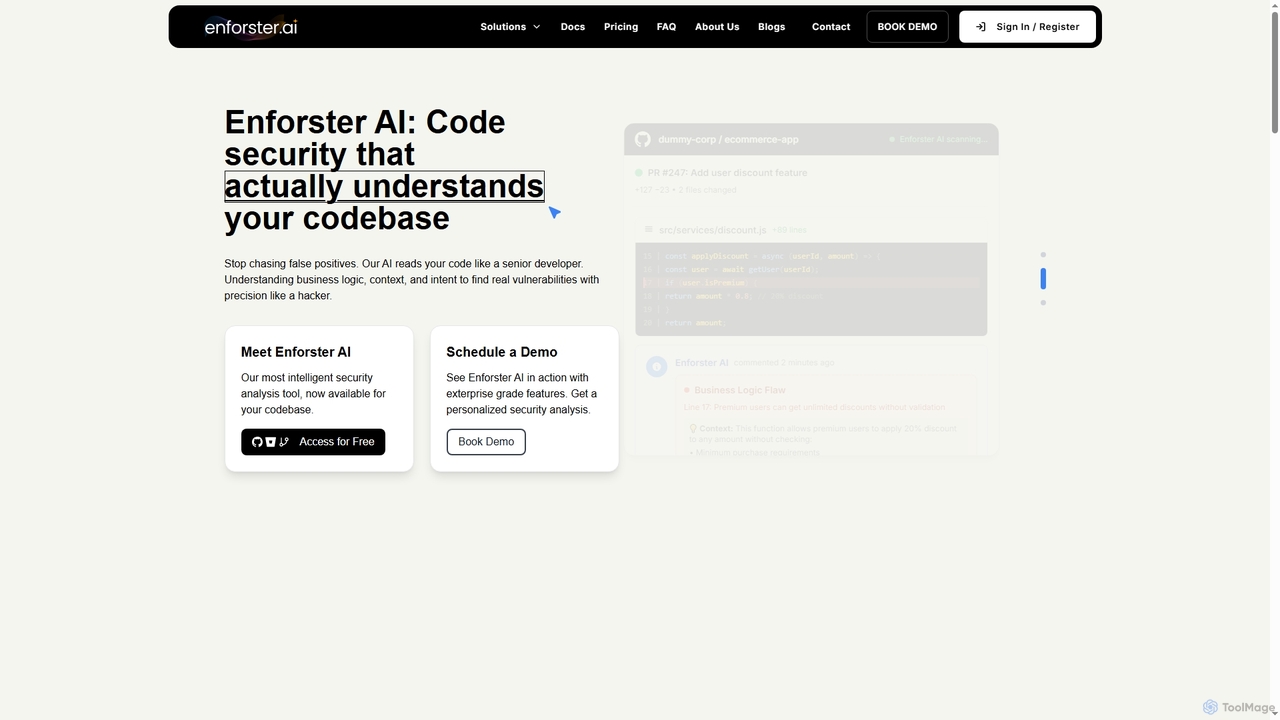
Enforster AI Overview
Enforster AI revolutioniert die Codesicherheit, indem es über das traditionelle, regelbasierte Scannen hinausgeht. Es fungiert als KI-native Plattform für statische Anwendungssicherheitstests (SAST), die darauf ausgelegt ist, die komplexen Details Ihrer Codebasis zu verstehen, einschließlich Geschäftslogik, Kontext und Entwicklerabsicht. Dieses tiefe Verständnis ermöglicht es, komplexe und kritische Schwachstellen zu identifizieren, die veraltete Tools oft übersehen, wie z. B. Fehler in der Geschäftslogik, SQL-Injections und Cross-Site-Scripting (XSS). Enforster AI wurde von Sicherheitsingenieuren und KI-Forschern gegründet, um die anhaltenden Probleme hoher Falsch-Positiv-Raten und kryptischer Berichte zu lösen, die Entwicklungsteams plagen. Durch den Einsatz von Large Language Models (LLMs) liefert die Plattform hochpräzise Ergebnisse, reduziert die Zeit, die Entwickler mit der Untersuchung nicht existierender Probleme verschwenden, erheblich und ermöglicht es ihnen, sicheren Code schneller auszuliefern.
Wie man Enforster AI verwendet
Die Integration von Enforster AI in Ihren Entwicklungsworkflow ist ein unkomplizierter, dreistufiger Prozess, der für eine nahtlose Einführung konzipiert wurde:
- Verbinden Sie Ihr Repository: Beginnen Sie mit der Integration von Enforster AI in Ihre bestehende Entwicklungsumgebung. Es verbindet sich in wenigen Minuten mit gängigen Versionskontrollsystemen wie GitHub, GitLab und Bitbucket. Sie können auch das CI/CD-Plugin installieren, um Sicherheitsscans direkt in Ihre Pipeline einzubetten.
- Kontextbezogene Analyse: Sobald die Verbindung hergestellt ist, beginnt der intelligente Scanner von Enforster AI mit seiner Analyse. Im Gegensatz zu herkömmlichen Tools, die nur Muster abgleichen, liest seine KI-Engine Ihren Code, um Kontext und Geschäftslogik zu verstehen. Dies ermöglicht die Erkennung anspruchsvoller Schwachstellen mit hoher Präzision. Die LLM-gestützten Scans werden in Minuten statt in Stunden abgeschlossen.
- Erhalten Sie umsetzbare Korrekturen: Nach dem Scan liefert die Plattform eine priorisierte Liste von Schwachstellen. Für jedes gefundene Problem liefert Enforster AI umsetzbare, KI-generierte Korrekturen mit spezifischen Codebeispielen und kontextbezogener Anleitung. Dies befähigt Entwickler, Probleme schnell und effektiv zu beheben und den Fortschritt über ein umfassendes Sicherheits-Dashboard zu verfolgen.
Kernfunktionen von Enforster AI
- KI-natives SAST: Nutzt fortschrittliche LLMs und neuronale Netzwerkanalysen, um Codesemantik und Geschäftslogik zu verstehen und eine Erkennungsgenauigkeit von 90,2% zu erreichen.
- Reduzierte Falsch-Positive: KI-gestützte kontextbezogene Analysen reduzieren Falsch-Positive im Vergleich zu herkömmlichen SAST-Tools um 60% und sparen wertvolle Entwicklerzeit.
- KI-generierte Korrekturen: Bietet umsetzbare Anleitungen zur Behebung mit spezifischen Codebeispielen für jede erkannte Schwachstelle und beschleunigt den Korrekturprozess.
- Umfassende Sicherheitsabdeckung: Scannt nach einer Vielzahl von Schwachstellen, einschließlich Code, Infrastructure as Code (IaC) für Terraform und Kubernetes, hartcodierten Geheimnissen, Software Bill of Materials (SBOM), Software Composition Analysis (SCA) und sogar KI-Modellsicherheit.
- Breite Sprachunterstützung: Funktioniert mit über 35 Programmiersprachen und Frameworks, einschließlich Java, Python, JavaScript, Go, Ruby, C#, Rust und Swift.
- Nahtlose CI/CD-Integration: Integriert sich direkt in Ihre CI/CD-Pipeline und unterstützt GitHub, GitLab und Bitbucket für automatisierte Sicherheitsüberprüfungen in Pull-Requests.
- Erkennung von Fehlern in der Geschäftslogik: Spezialisiert auf die Identifizierung komplexer Fehler in der Geschäftslogik, wie z. B. Rabattmissbrauch oder unsachgemäße Validierung, die für regelbasierte Scanner oft unsichtbar sind.
Anwendungsfälle für Enforster AI
Enforster AI ist ideal für moderne Softwareentwicklungsteams, DevOps-Ingenieure und Anwendungssicherheitsexperten. Es ist besonders effektiv für Organisationen, die eine DevSecOps-Kultur implementieren möchten, indem sie die Sicherheit nach links verlagern (Shift-Left). Anwendungsfälle umfassen automatisierte Sicherheitsscans in CI/CD-Pipelines, um Schwachstellen vor der Produktion zu erkennen, die Absicherung von KI-generiertem Code von Tools wie GitHub Copilot, die Durchführung umfassender Sicherheitsaudits ganzer Codebasen und die Sicherstellung der Compliance durch die Verfolgung von Open-Source-Lizenzen und -Abhängigkeiten.
Vorteile von Enforster AI
Der Hauptvorteil von Enforster AI ist seine Intelligenz. Durch das Verständnis des Codekontexts verbessert es die Einschränkungen des traditionellen SAST drastisch. Zu den wichtigsten Vorteilen gehören eine Erkennungsrate von 90%, eine Reduzierung der Falsch-Positiven um 60% und eine Echtzeitanalyse, die in Minuten abgeschlossen ist. Die KI-generierten Korrekturen sind nicht nur Vorschläge, sondern praktische, sofort umsetzbare Code-Schnipsel, die die Behebung schneller und effektiver machen. Dieser entwicklerzentrierte Ansatz stellt sicher, dass Sicherheit zu einem Geschwindigkeitsfaktor und nicht zu einem Engpass wird.
Preise und Pläne
Enforster AI bietet mehrere Pläne für unterschiedliche Bedürfnisse:
- Kostenloser Plan: Ideal für den Einstieg. Beinhaltet kontextbezogenes SAST-Scannen für bis zu 3 Repositories und 1 vollständigen Scan pro Monat.
- Starter-Plan (9 $/Monat): Konzipiert für einzelne Entwickler. Ermöglicht bis zu 10 Repositories, unbegrenzte PR-Scans und 5 vollständige Scans pro Monat.
- Team-Plan (9 $/Benutzer/Monat, min. 100 Benutzer): Für wachsende Teams und Startups. Beinhaltet 1000 Repositories, unbegrenzte Scans und erweiterte Funktionen wie Secret Scanning, IaC Scanning, Deep SCA, License Scanning, SBOM und AI Model Security.
- Enterprise-Plan (Individuelle Preise): Für große Organisationen, die erweiterte Sicherheit und Support benötigen. Bietet unbegrenzte Repositories und Scans sowie Funktionen wie SSO, Audit-Logs, Zwei-Faktor-Authentifizierung und dedizierten Enterprise-Support.
Häufige Fragen (FAQ)
Wie unterscheidet sich Enforster AI von herkömmlichen SAST-Lösungen?Enforster AI verwendet einen KI-nativen Ansatz, der auf Large Language Models (LLMs) basiert, um den Kontext, die Semantik und die Geschäftslogik des Codes zu verstehen. Dies ermöglicht eine Erkennungsgenauigkeit von 90% und eine Reduzierung der Falsch-Positiven um 60%, im Gegensatz zu herkömmlichen SAST-Tools, die auf starren, veralteten regelbasierten Scans beruhen, die oft komplexe Schwachstellen übersehen und übermäßigen Lärm erzeugen.Bietet Enforster AI einen kostenlosen Plan an?Ja, Enforster AI hat einen kostenlosen Plan, mit dem Sie bis zu 3 Repositories mit 1 vollständigen Scan pro Monat scannen können. Es ist eine großartige Möglichkeit, die Kernfunktionen des kontextbezogenen SAST-Scannings ohne Kosten oder Kreditkarte zu erleben.Welche Arten von Sicherheitsproblemen erkennt es?Enforster AI erkennt eine breite Palette von Schwachstellen, einschließlich gängiger wie SQL-Injection, XSS und CSRF, sowie komplexer Probleme wie Fehler in der Geschäftslogik, unsichere direkte Objektreferenzen, kryptografische Fehler und Sicherheitsfehlkonfigurationen. Es bietet auch Scans für Geheimnisse, IaC, Abhängigkeiten (SCA) und KI-Modelle.Welche Programmiersprachen unterstützt Enforster AI?Es unterstützt über 35 Programmiersprachen und Frameworks, einschließlich wichtiger Sprachen wie Java, Python, JavaScript, TypeScript, Go, PHP, Ruby, C#, C++, Rust und Swift.Wie integriert sich Enforster AI in den Workflow eines Entwicklers?Enforster AI ist für eine nahtlose Integration konzipiert. Es verbindet sich mit GitHub-, GitLab- und Bitbucket-Repositories und bietet ein CI/CD-Plugin. Dies ermöglicht das automatische Scannen von Code und Pull-Requests und liefert Feedback direkt im bestehenden Workflow des Entwicklers, ohne Störungen zu verursachen.Ist mein Code bei Enforster AI sicher?Ja. Sicherheit ist ein zentraler Wert. Der Enterprise-Plan umfasst erweiterte Sicherheitsfunktionen wie verschlüsselte Daten im Ruhezustand (AES-256), Zwei-Faktor-Authentifizierung, Single Sign-On (SSO) und Audit-Logs, um sicherzustellen, dass Ihr Code und Ihre Daten geschützt sind.Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 477
- 2026-1: 720
- 2026-2: 212
- 2026-3: 18
- 2026-4: 225
- 2026-5: 845
Geography
Top 5 countries / regions
- 🇺🇸Vereinigte Staaten95.0%
- 🇦🇷Argentinien5.0%
Top keywords
| Keyword | Cost per click |
|---|---|
| ai-powered sast | $0.00 |
| ast based sast ai | $0.00 |
| is sast dead | $0.00 |
Enforster AI Alternatives
ZeroPath
ZeroPath ist eine KI-native Anwendungssicherheitsplattform (AppSec), die SAST, SCA, Geheimniserkennung und mehr vereint. Sie findet und behebt komplexe Schwachstellen intelligent, reduziert Fehlalarme erheblich und integriert sich nahtlos in die Arbeitsabläufe von Entwicklern, um Sicherheit zu einer gemeinschaftlichen Anstrengung zu machen.
Code-Sicherheit
Zerothreat
ZeroThreat ist eine KI-gestützte Plattform für kontinuierliches Penetration Testing und DAST, die zur Sicherung von Webanwendungen und APIs entwickelt wurde. Sie automatisiert die Erkennung von über 40.000 Schwachstellen, einschließlich OWASP Top 10 und CVEs, und liefert Entwicklern und Sicherheitsteams schnelle, genaue und umsetzbare Sicherheitserkenntnisse.
Test
Aquilax
AquilaX ist eine KI-gestützte DevSecOps-Plattform, die entwickelt wurde, um Software während des gesamten Entwicklungslebenszyklus zu sichern. Sie integriert sich nahtlos in CI/CD-Pipelines und bietet eine Suite von 12 fortschrittlichen Scannern für Schwachstellen, Geheimnisse und Compliance. Mit seinem selbstlernenden KI-Modell reduziert AquilaX Fehlalarme drastisch, bietet umsetzbare Behebungsschritte und befähigt Teams, sicheren Code mit Vertrauen und Geschwindigkeit auszuliefern.
Code-Sicherheit
Snyk
Snyk ist eine KI-gestützte Entwickler-Sicherheitsplattform, die Unternehmen dabei hilft, Software sicher zu entwickeln. Sie findet und behebt proaktiv Schwachstellen in benutzerdefiniertem Code, Open-Source-Abhängigkeiten, Containern und Infrastructure as Code (IaC) während des gesamten Entwicklungslebenszyklus, von der IDE bis zur Produktion.
Code-Sicherheit
Corgea
Corgea ist eine KI-gestützte Anwendungssicherheits-Plattform (AppSec), die SAST, SCA, Secret-Scanning und mehr vereint. Sie sortiert Schwachstellen intelligent, reduziert Fehlalarme um bis zu 90 % und generiert automatisch Code-Korrekturen. Corgea wurde für moderne Entwicklungsteams entwickelt und integriert sich nahtlos in die Arbeitsabläufe von Entwicklern (GitHub, Azure DevOps), sodass sie jeden Commit sichern können, ohne an Geschwindigkeit einzubüßen.
Code-SicherheitEnforster AI Categories
Enforster AI Jobs
Enforster AI Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Zerothreat
ZeroThreat ist eine KI-gestützte Plattform für kontinuierliches Penetration Testing und DAST, die zur Sicherung von Webanwendungen und APIs entwickelt wurde. Sie automatisiert die Erkennung von über 40.000 Schwachstellen, einschließlich OWASP Top 10 und CVEs, und liefert Entwicklern und Sicherheitsteams schnelle, genaue und umsetzbare Sicherheitserkenntnisse.
TestZeroPath
ZeroPath ist eine KI-native Anwendungssicherheitsplattform (AppSec), die SAST, SCA, Geheimniserkennung und mehr vereint. Sie findet und behebt komplexe Schwachstellen intelligent, reduziert Fehlalarme erheblich und integriert sich nahtlos in die Arbeitsabläufe von Entwicklern, um Sicherheit zu einer gemeinschaftlichen Anstrengung zu machen.
Code-Sicherheit
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
AutomatisierungAquilax
AquilaX ist eine KI-gestützte DevSecOps-Plattform, die entwickelt wurde, um Software während des gesamten Entwicklungslebenszyklus zu sichern. Sie integriert sich nahtlos in CI/CD-Pipelines und bietet eine Suite von 12 fortschrittlichen Scannern für Schwachstellen, Geheimnisse und Compliance. Mit seinem selbstlernenden KI-Modell reduziert AquilaX Fehlalarme drastisch, bietet umsetzbare Behebungsschritte und befähigt Teams, sicheren Code mit Vertrauen und Geschwindigkeit auszuliefern.
Code-SicherheitSnyk
Snyk ist eine KI-gestützte Entwickler-Sicherheitsplattform, die Unternehmen dabei hilft, Software sicher zu entwickeln. Sie findet und behebt proaktiv Schwachstellen in benutzerdefiniertem Code, Open-Source-Abhängigkeiten, Containern und Infrastructure as Code (IaC) während des gesamten Entwicklungslebenszyklus, von der IDE bis zur Produktion.
Code-SicherheitCorgea
Corgea ist eine KI-gestützte Anwendungssicherheits-Plattform (AppSec), die SAST, SCA, Secret-Scanning und mehr vereint. Sie sortiert Schwachstellen intelligent, reduziert Fehlalarme um bis zu 90 % und generiert automatisch Code-Korrekturen. Corgea wurde für moderne Entwicklungsteams entwickelt und integriert sich nahtlos in die Arbeitsabläufe von Entwicklern (GitHub, Azure DevOps), sodass sie jeden Commit sichern können, ohne an Geschwindigkeit einzubüßen.
Code-Sicherheit
CodeThreat
CodeThreat ist eine KI-gestützte Agentic SAST-Plattform, die als autonomer Anwendungssicherheitsingenieur fungiert. Sie versteht Ihre Codebasis tiefgehend, identifiziert kontextbezogene Schwachstellen, eliminiert Fehlalarme und behebt Bedrohungen automatisch, um sicherzustellen, dass Sie sicheren Code ausliefern, ohne die Entwicklung zu verlangsamen.
Code-Sicherheit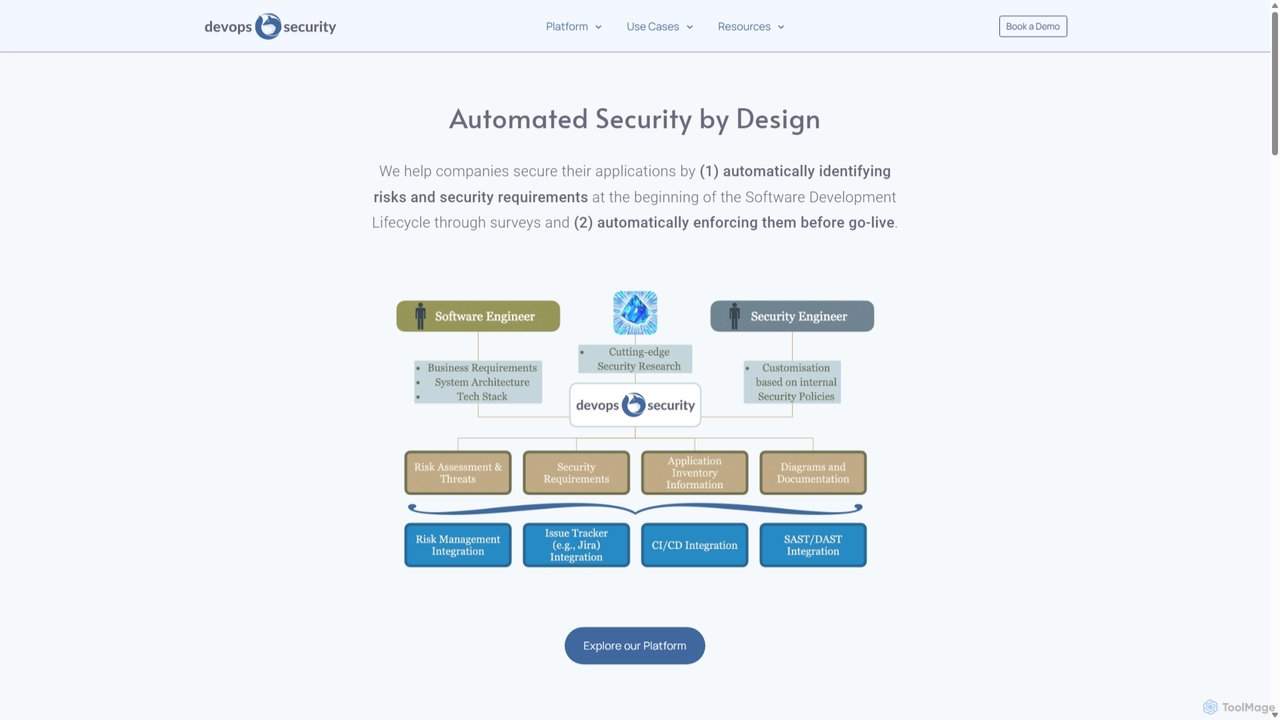
DevOps Security
Eine KI-native Plattform, die die Anwendungssicherheit automatisiert, indem sie Risikobewertung und Anforderungsdurchsetzung direkt in den Software Development Lifecycle (SDLC) integriert. Sie hilft Unternehmen, Sicherheit nach links zu verlagern (Shift Left), Entwickler zu befähigen und Sicherheitsprozesse vom Design bis zur Bereitstellung zu optimieren.
Sicherheit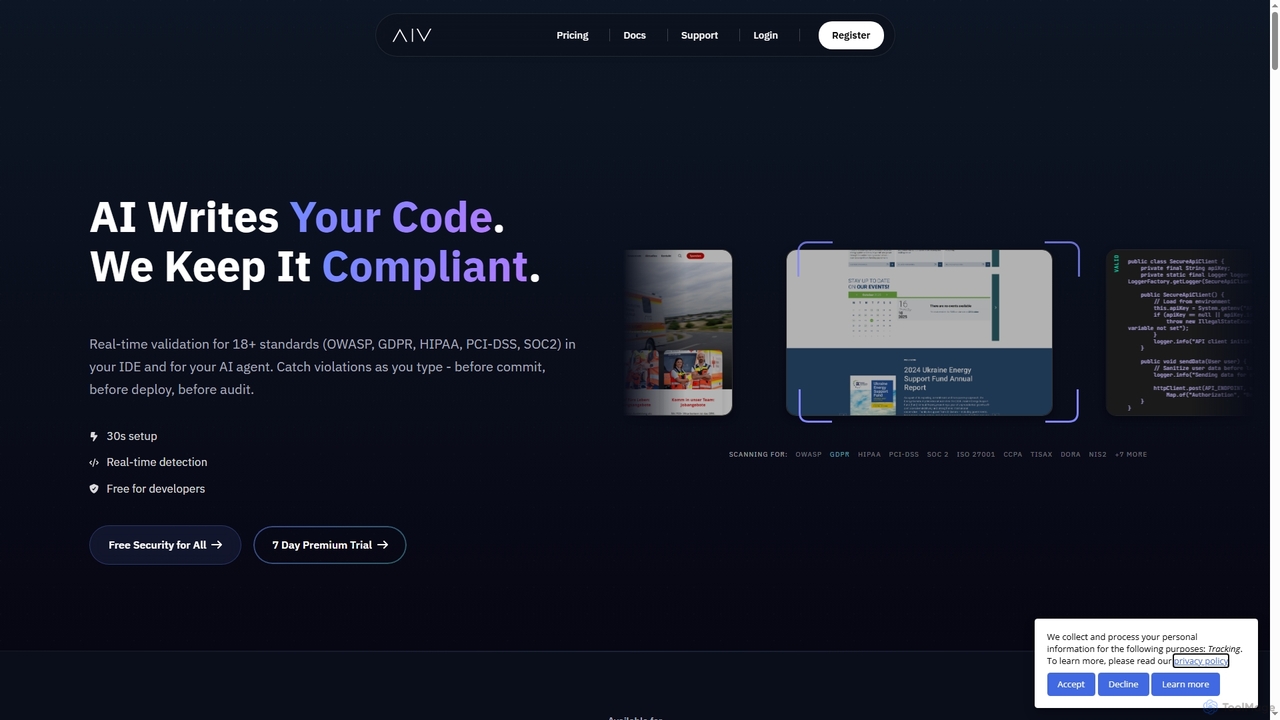
Aivory
Aivory ist ein Echtzeit-Tool zur Compliance- und Sicherheitsüberprüfung für Entwickler. Es integriert sich in IDEs wie VS Code und JetBrains, um KI-generierten und von Menschen geschriebenen Code während der Eingabe zu scannen und Verstöße gegen über 18 Standards (DSGVO, HIPAA, OWASP) vor dem Commit zu erkennen, was erheblich Zeit und Kosten spart.
Code-Qualität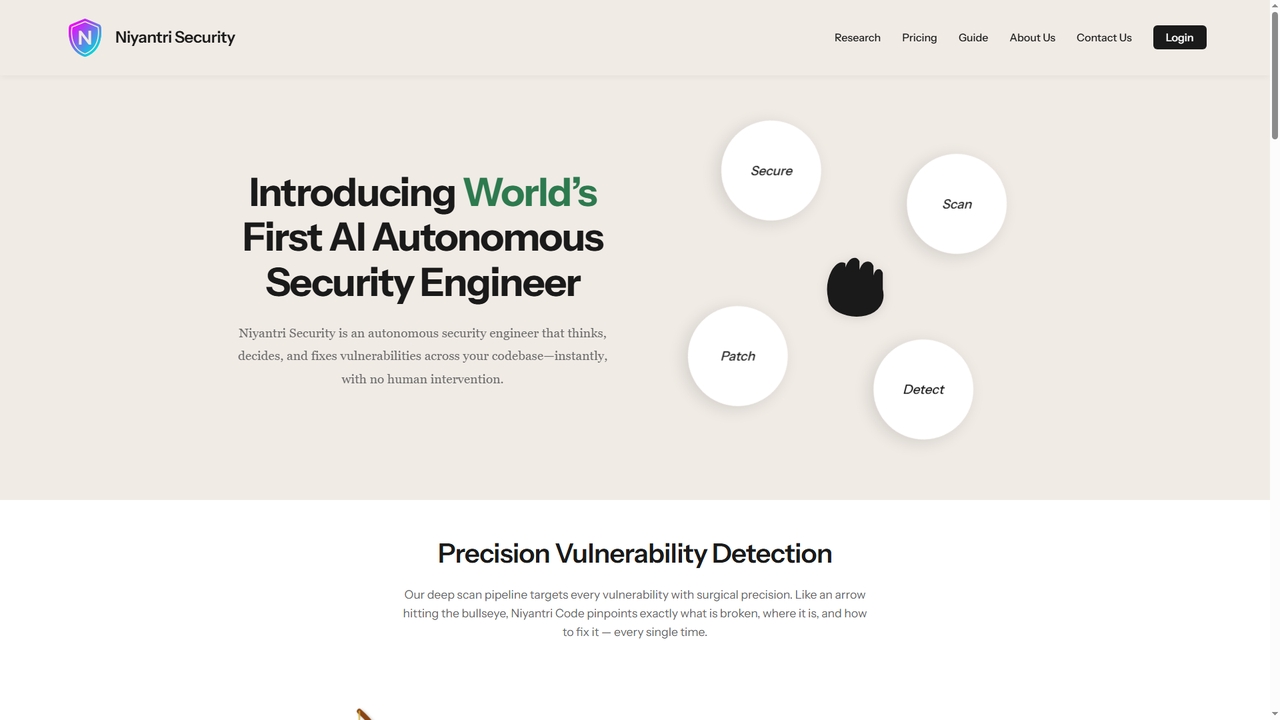
Niyantri Security
Niyantri Security ist ein KI-gesteuerter autonomer Sicherheitsingenieur, der entwickelt wurde, um Schwachstellen in Ihrer Codebasis automatisch zu erkennen und zu beheben. Er führt tiefgreifende, mehrphasige Scans durch, um Sicherheitslücken im Kontext zu identifizieren, bietet präzise automatische Korrekturen und integriert sich nahtlos in Entwicklungs-Workflows über GitHub oder direkten Datei-Upload.
Automatisierung
Asterisk
Asterisk ist eine On-Premise KI-Code-Intelligenz-Plattform, die für Unternehmen entwickelt wurde. Sie bietet eine Suite sicherer KI-Agenten für autonomes Codieren, erweiterte Sicherheitsscans und Codebase-Q&A, die keine Datenexposition, blitzschnelle Leistung und volle Kontrolle über Ihre Infrastruktur gewährleisten. Sie ist für die datenschutzbewusste Entwicklung im großen Maßstab konzipiert.
Code-Assistent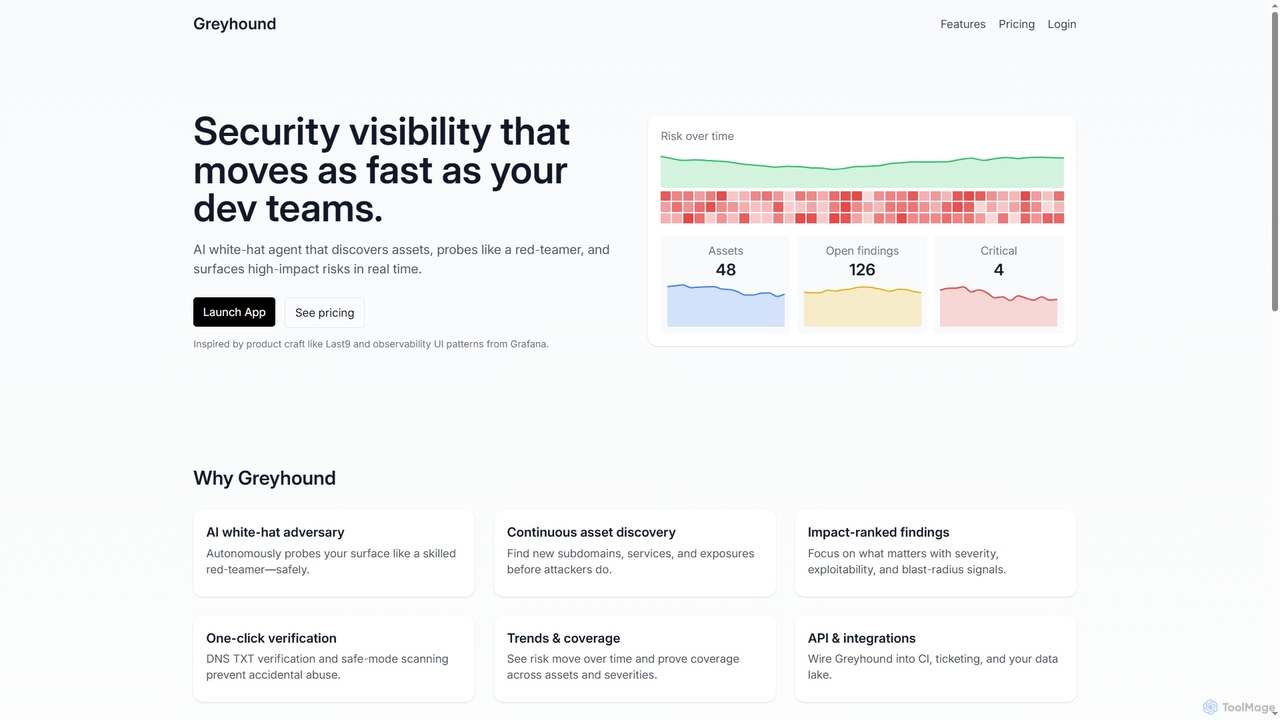
Greyhound
Greyhound ist eine KI-gestützte Sicherheitsplattform, die kontinuierliches Scannen für Web- und Cloud-Assets bietet. Sie emuliert einen erfahrenen Angreifer, um autonom Assets zu entdecken, Schwachstellen zu identifizieren und nach Auswirkungen geordnete Ergebnisse mit klaren Behebungsschritten zu liefern, damit sich Teams auf kritische Risiken konzentrieren können.
Cloud-Sicherheit
HackerOne Code
HackerOne Code ist eine fortschrittliche Sicherheitsplattform, die proprietäre KI mit menschlicher Expertenüberprüfung kombiniert, um Schwachstellen in Ihrem Code zu finden und zu beheben. Es integriert sich nahtlos in die Arbeitsabläufe von Entwicklern und liefert präzises, umsetzbares Feedback direkt in Pull-Requests, um sicheren Code schneller auszuliefern.
Code-Review
Npmscan
Npmscan ist ein KI-gestützter Sicherheitsscanner, der Entwickler vor bösartigen npm-Paketen schützen soll. Er bietet Echtzeit-Bedrohungserkennung, tiefgehende Abhängigkeitsanalyse und sofortige Warnungen, um Supply-Chain-Angriffe, Krypto-Diebstahl-Malware und andere Schwachstellen zu verhindern.
Sicherheit
Gammacode
Gammacode ist eine KI-gestützte Code-Intelligenzplattform, die die Softwareentwicklung beschleunigt, indem sie produktionsreifen Code generiert, Schwachstellen erkennt und Korrekturen automatisiert. Sie unterstützt technische und nicht-technische Benutzer über eine Weboberfläche und CLI und legt Wert auf Datenschutz und Sicherheit.
Codegenerierung
Enforster AI Comments (0)
Sign in to comment.
AnmeldenNo comments yet.