
DevOps Security Overview
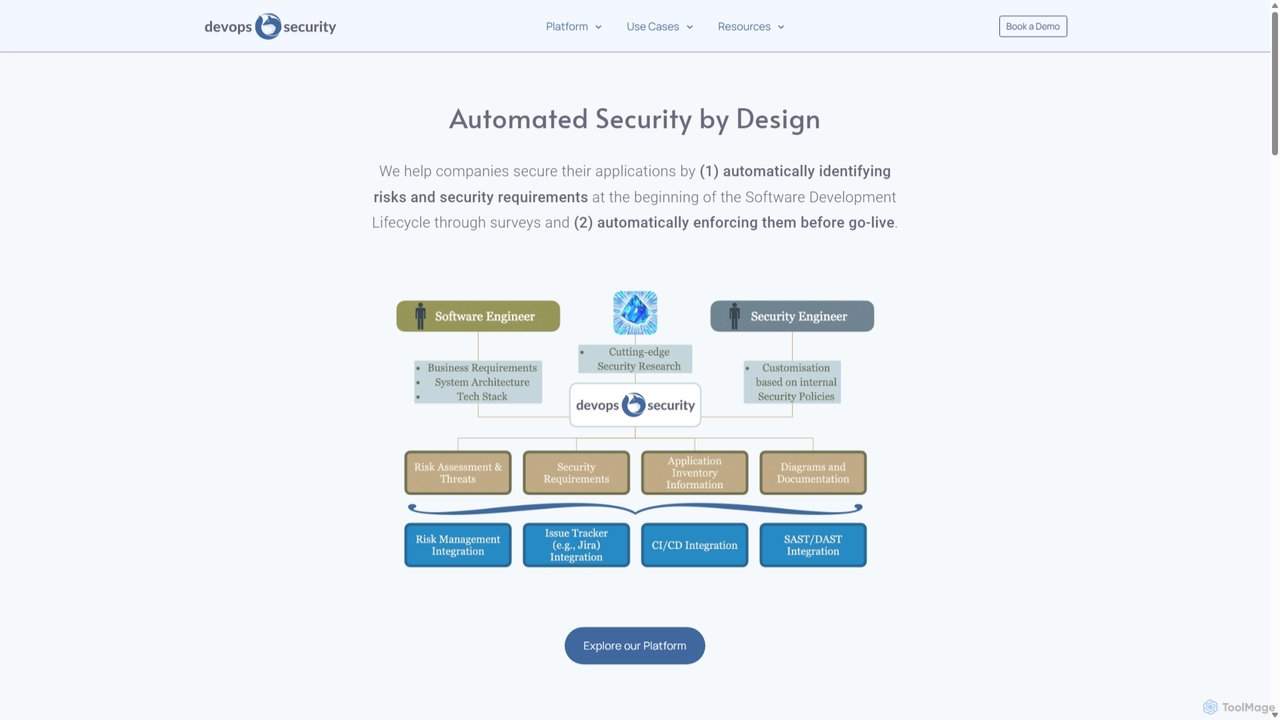
DevOps Security ist eine zukunftsorientierte Plattform, die darauf ausgelegt ist, Sicherheit in das Gefüge des Softwareentwicklungsprozesses einzubetten. Sie adressiert die gemeinsamen Herausforderungen, mit denen moderne Entwicklungs- und Sicherheitsteams konfrontiert sind, wie z. B. die fehlende Automatisierung bei der Risikobewertung, die Kommunikationslücke zwischen Entwicklern und Sicherheitsexperten und den Engpass durch Last-Minute-Sicherheitsüberprüfungen. Durch die Übernahme einer „Security by Design“-Philosophie automatisiert die Plattform die Identifizierung von Risiken und Sicherheitsanforderungen in den frühesten Phasen des SDLC.
Der Kern der Plattform ist ihr KI-nativer Ansatz. Sie nutzt künstliche Intelligenz, um umfassende Sicherheitsfragebögen zu erstellen, präzise Sicherheitsanforderungen zu definieren und sogar potenzielle Angriffsvektoren für ein bestimmtes Projekt zu kartieren. Diese KI-gesteuerte Intelligenz stellt sicher, dass Sicherheitsmaßnahmen nicht nur robust, sondern auch maßgeschneidert und auf dem neuesten Stand der sich entwickelnden Bedrohungslandschaft sind. Diese proaktive Haltung hilft, Schwachstellen zu verhindern, bevor sie überhaupt in den Code geschrieben werden, was auf lange Sicht erhebliche Zeit und Ressourcen spart.
Wie man DevOps Security verwendet
Die Verwendung von DevOps Security beinhaltet die Integration seiner automatisierten Workflows in Ihre bestehende Entwicklungspipeline. Der Prozess ist so konzipiert, dass er nahtlos und entwicklerzentriert ist:
- Integration: Verbinden Sie die DevOps Security-Plattform über ihre robuste API mit Ihrer aktuellen SDLC-Toolchain, wie z. B. Jira, GitHub, Jenkins oder anderen CI/CD-Tools.
- Bewertungskonfiguration: Definieren Sie Risiko- und Sicherheitsbewertungen. Sie können die von Experten entworfenen Vorlagen der Plattform verwenden, KI zur Erstellung projektspezifischer Fragebögen nutzen oder sie vollständig an die Compliance- und Sicherheitsstandards Ihres Unternehmens anpassen.
- Automatisierte Bewertung: Zu Beginn eines neuen Projekts oder einer neuen Funktionsentwicklung füllen Entwickler oder Projektmanager eine kurze, automatisierte Umfrage aus. Die Plattform analysiert die Antworten, um potenzielle Risiken zu identifizieren und die erforderliche Sicherheitsposition zu bestimmen.
- Anforderungserstellung: Basierend auf der Bewertung generiert die Plattform automatisch eine klare, umsetzbare Liste von Sicherheitsanforderungen und -aufgaben und weist sie direkt dem Entwicklungsteam zu.
- Kontinuierliche Durchsetzung: Während der Entwicklung überwacht die Plattform automatisch die Codebasis und die Pipeline, um diese Anforderungen durchzusetzen. Sie kann so konfiguriert werden, dass Bereitstellungen blockiert werden, die kritische Sicherheitskriterien nicht erfüllen, um sicherzustellen, dass kein unsicherer Code in die Produktion gelangt.
- Zentralisierte Überwachung: Sicherheitsteams können das zentralisierte Dashboard nutzen, um einen vollständigen Überblick über die Sicherheitsposition aller Projekte zu erhalten, die Einhaltung von Vorschriften zu verfolgen und Richtlinien im gesamten Unternehmen zu verwalten.
Kernfunktionen von DevOps Security
- KI-native Sicherheitsintelligenz: Nutzt KI zur Erstellung dynamischer Fragebögen, kontextbezogener Sicherheitsanforderungen und potenzieller Angriffsvektoren und bietet eine umfassende Sicherheitsanalyse.
- Automatisierte Risikobewertung: Optimiert den Prozess der Identifizierung von Projektrisiken früh im SDLC durch automatisierte, anpassbare Umfragen.
- SDLC-Integration & Automatisierung: Bietet tiefe Integrationen mit beliebten Entwickler-Tools und CI/CD-Pipelines, um Sicherheitsrichtlinien und -anforderungen automatisch durchzusetzen.
- Policy as Code: Ermöglicht Sicherheitsteams, Sicherheitsrichtlinien als Code zu definieren und zu verwalten, was Versionskontrolle, Zusammenarbeit und Skalierbarkeit ermöglicht.
- Zentralisierte Plattform: Bietet eine einzige Quelle der Wahrheit für die Definition, Verteilung und Überwachung von Risiko- und Sicherheitsbewertungen für alle Projekte.
- Anpassung und API-Zugriff: Bietet hohe Flexibilität zur Anpassung von Fragebögen und Anforderungen mit vollem API-Zugriff zur Integration und Automatisierung aller Funktionalitäten.
- Befähigung von Security Champions: Entwickelt, um Sicherheitsverantwortlichkeiten an Projektteams zu delegieren und ihnen die Werkzeuge und die Klarheit zu geben, die sie für eine effektive Umsetzung der Sicherheit benötigen.
Anwendungsfälle für DevOps Security
DevOps Security ist vielseitig und kann in verschiedenen Szenarien angewendet werden:
- Cloud-native Anwendungsentwicklung: Sichern Sie Microservices und containerisierte Anwendungen von Grund auf, indem Sie Sicherheitsprüfungen in der gesamten CI/CD-Pipeline einbetten.
- DevSecOps im Unternehmensmaßstab: Standardisieren und automatisieren Sie Sicherheitspraktiken über Hunderte von Entwicklungsteams hinweg, um eine konsistente Richtliniendurchsetzung zu gewährleisten und die Belastung für ein zentrales Sicherheitsteam zu reduzieren.
- Einhaltung gesetzlicher Vorschriften: Automatisieren Sie die Implementierung und Überprüfung von Kontrollen, die von Standards wie DSGVO, HIPAA, PCI-DSS und SOC 2 gefordert werden.
- Startups und KMU: Etablieren Sie ein ausgereiftes Sicherheitsprogramm ohne ein großes, dediziertes Sicherheitsteam, indem Sie Automatisierung und KI-gesteuerte Expertise nutzen.
Vorteile von DevOps Security
Die Plattform bietet erhebliche Vorteile gegenüber traditionellen Sicherheitsansätzen:
- Shift-Left-Sicherheit: Durch die Identifizierung und Behebung von Risiken in der Designphase werden die Kosten und die Komplexität der späteren Behebung von Schwachstellen drastisch reduziert.
- Erhöhte Entwicklungsgeschwindigkeit: Die Automatisierung der Sicherheit beseitigt manuelle Engpässe und ermöglicht es Entwicklern, sichere Software schneller zu erstellen und auszuliefern.
- Verbesserte Zusammenarbeit: Überbrückt die Lücke zwischen Entwicklungs- und Sicherheitsteams durch eine gemeinsame Plattform und klare, umsetzbare Anleitungen.
- Skalierbare Sicherheit: Ermöglicht es Organisationen, ihre Sicherheitsbemühungen im Einklang mit ihrem Entwicklungswachstum zu skalieren, ohne das Sicherheitspersonal proportional zu erhöhen.
- Proaktive Bedrohungsprävention: Der KI-gesteuerte Ansatz hilft, potenzielle Bedrohungen zu antizipieren und zu mindern, bevor sie zu aktiven Risiken werden.
Preise und Pläne
DevOps Security bietet in der Regel Preise auf Unternehmensebene an, die auf die spezifischen Bedürfnisse einer Organisation zugeschnitten sind. Preismodelle basieren oft auf Faktoren wie der Anzahl der Entwickler, der Anzahl der Projekte oder den spezifisch benötigten Funktionen. Wie bei B2B-SaaS-Plattformen in diesem Bereich üblich, werden spezifische Preise nicht öffentlich aufgeführt. Interessenten werden ermutigt, sich für ein personalisiertes Angebot an das Vertriebsteam zu wenden oder eine Demo zu vereinbaren, um die Fähigkeiten der Plattform zu erkunden.
DevOps Security Alternatives

Zerothreat
ZeroThreat ist eine KI-gestützte Plattform für kontinuierliches Penetration Testing und DAST, die zur Sicherung von Webanwendungen und APIs entwickelt wurde. Sie automatisiert die Erkennung von über 40.000 Schwachstellen, einschließlich OWASP Top 10 und CVEs, und liefert Entwicklern und Sicherheitsteams schnelle, genaue und umsetzbare Sicherheitserkenntnisse.
Test
SecVibe
SecVibe ist eine hochmoderne Sicherheitsplattform zum Schutz von Anwendungen, die mit KI-generiertem Code erstellt wurden. Sie bietet spezialisierte Kontrollen, Echtzeitanalyse und kontextsensitive Mechanismen, um einzigartige Sicherheitslücken zu identifizieren und zu mindern, die von herkömmlichen Tools oft übersehen werden. SecVibe integriert sich nahtlos in bestehende Sicherheitsstacks und verbessert die gesamte Anwendungssicherheit für moderne, KI-gestützte Entwicklungsabläufe ohne Geschwindigkeitseinbußen.
Code-Analyse
Hoop.dev
Hoop.dev ist ein KI-gestütztes Zugangs-Gateway, das Entwicklern unsichtbare Sicherheit und Administratoren Kommandozeilen-Kontrolle bietet. Es ermöglicht sicheren, auditierbaren Zugriff auf Datenbanken und Server mit Echtzeit-KI-Datenmaskierung, Sitzungsaufzeichnung und optimierten Genehmigungsworkflows, um die Sicherheit zu erhöhen, ohne die Produktivität zu beeinträchtigen.
Sicherheit
Aptori
Aptori ist eine KI-gestützte Anwendungssicherheitsplattform, die als autonomer KI-Sicherheitsingenieur fungiert. Sie erkennt, priorisiert und behebt proaktiv Schwachstellen in Ihrem Code, Ihren APIs, Anwendungen und Ihrer Cloud-Infrastruktur. Durch die Einbettung von Sicherheit in den Softwareentwicklungszyklus hilft Aptori Teams, Releases zu beschleunigen, Compliance sicherzustellen und eine widerstandsfähige Sicherheitslage aufrechtzuerhalten.
Code-Review
Enforster AI
Enforster AI ist ein KI-natives Static Application Security Testing (SAST)-Tool, das Code wie ein erfahrener Entwickler analysiert. Es versteht Geschäftslogik und Kontext, um echte Schwachstellen mit 90%iger Genauigkeit zu identifizieren, False Positives um 60% zu reduzieren und KI-generierte Korrekturen bereitzustellen.
Code-AnalyseDevOps Security Categories
DevOps Security Jobs
DevOps Security Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Zerothreat
ZeroThreat ist eine KI-gestützte Plattform für kontinuierliches Penetration Testing und DAST, die zur Sicherung von Webanwendungen und APIs entwickelt wurde. Sie automatisiert die Erkennung von über 40.000 Schwachstellen, einschließlich OWASP Top 10 und CVEs, und liefert Entwicklern und Sicherheitsteams schnelle, genaue und umsetzbare Sicherheitserkenntnisse.
Test
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
Automatisierung
Aquilax
AquilaX ist eine KI-gestützte DevSecOps-Plattform, die entwickelt wurde, um Software während des gesamten Entwicklungslebenszyklus zu sichern. Sie integriert sich nahtlos in CI/CD-Pipelines und bietet eine Suite von 12 fortschrittlichen Scannern für Schwachstellen, Geheimnisse und Compliance. Mit seinem selbstlernenden KI-Modell reduziert AquilaX Fehlalarme drastisch, bietet umsetzbare Behebungsschritte und befähigt Teams, sicheren Code mit Vertrauen und Geschwindigkeit auszuliefern.
Code-SicherheitSecVibe
SecVibe ist eine hochmoderne Sicherheitsplattform zum Schutz von Anwendungen, die mit KI-generiertem Code erstellt wurden. Sie bietet spezialisierte Kontrollen, Echtzeitanalyse und kontextsensitive Mechanismen, um einzigartige Sicherheitslücken zu identifizieren und zu mindern, die von herkömmlichen Tools oft übersehen werden. SecVibe integriert sich nahtlos in bestehende Sicherheitsstacks und verbessert die gesamte Anwendungssicherheit für moderne, KI-gestützte Entwicklungsabläufe ohne Geschwindigkeitseinbußen.
Code-Analyse
Pwnus
Pwnus ist eine KI-gestützte Cybersicherheitsplattform für Unternehmen, die Next-Gen-Lösungen für automatisiertes Penetration Testing, intelligente Bedrohungsmodellierung und umfassendes Risikomanagement bietet. Sie integriert sich nahtlos in die bestehende Infrastruktur, um kontinuierliche Sicherheitsüberwachung, Compliance-Management und Risikobewertung durch Dritte zu ermöglichen und Organisationen mit fortschrittlichen KI-Algorithmen und maschinellem Lernen vor sich entwickelnden Cyberbedrohungen zu schützen.
Penetration TestingEnforster AI
Enforster AI ist ein KI-natives Static Application Security Testing (SAST)-Tool, das Code wie ein erfahrener Entwickler analysiert. Es versteht Geschäftslogik und Kontext, um echte Schwachstellen mit 90%iger Genauigkeit zu identifizieren, False Positives um 60% zu reduzieren und KI-generierte Korrekturen bereitzustellen.
Code-Analyse
GenieEngage
GenieEngage ist ein DevOps-as-a-Service-Partner, der Expertenlösungen in den Bereichen DevOps, DevSecOps und GitOps anbietet. Es hilft Unternehmen, die Softwarebereitstellung zu beschleunigen, die Sicherheit zu erhöhen und die Infrastruktur in Clouds wie AWS, Azure und GCP zu skalieren, indem es ein komplettes Expertenteam als kostengünstige Alternative zur internen Einstellung bereitstellt.
Infrastrukturmanagement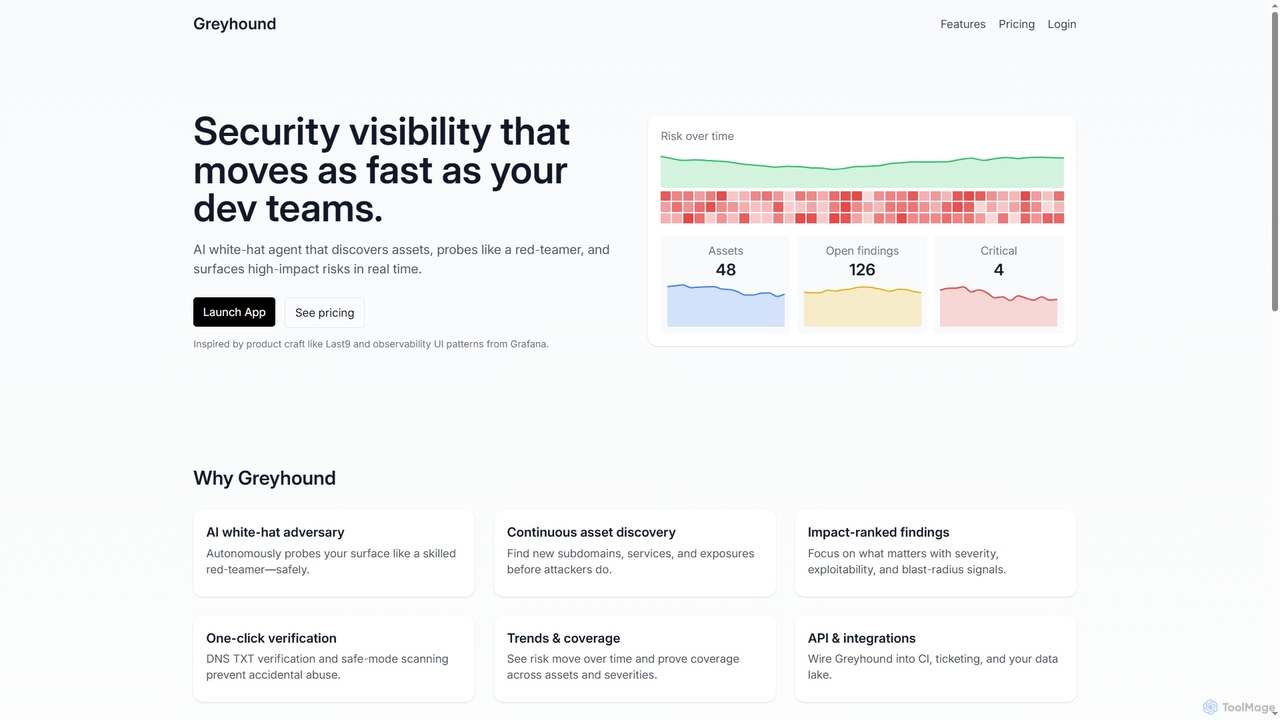
Greyhound
Greyhound ist eine KI-gestützte Sicherheitsplattform, die kontinuierliches Scannen für Web- und Cloud-Assets bietet. Sie emuliert einen erfahrenen Angreifer, um autonom Assets zu entdecken, Schwachstellen zu identifizieren und nach Auswirkungen geordnete Ergebnisse mit klaren Behebungsschritten zu liefern, damit sich Teams auf kritische Risiken konzentrieren können.
Cloud-SicherheitHoop.dev
Hoop.dev ist ein KI-gestütztes Zugangs-Gateway, das Entwicklern unsichtbare Sicherheit und Administratoren Kommandozeilen-Kontrolle bietet. Es ermöglicht sicheren, auditierbaren Zugriff auf Datenbanken und Server mit Echtzeit-KI-Datenmaskierung, Sitzungsaufzeichnung und optimierten Genehmigungsworkflows, um die Sicherheit zu erhöhen, ohne die Produktivität zu beeinträchtigen.
Sicherheit
CipherClaw
CipherClaw ist ein autonomer KI-Sicherheitsagent, der Ihre Codebasis proaktiv auf Schwachstellen scannt, mithilfe von Kausalgraph- und abstrakter geometrischer Analyse Ursachenanalyse über Abhängigkeiten hinweg durchführt und automatisch produktionsreife Patches generiert und bereitstellt. Er integriert sich nahtlos in Ökosysteme wie OpenClaw, NVIDIA Nemo Claw, Lovable und n8n.
Codegenerierung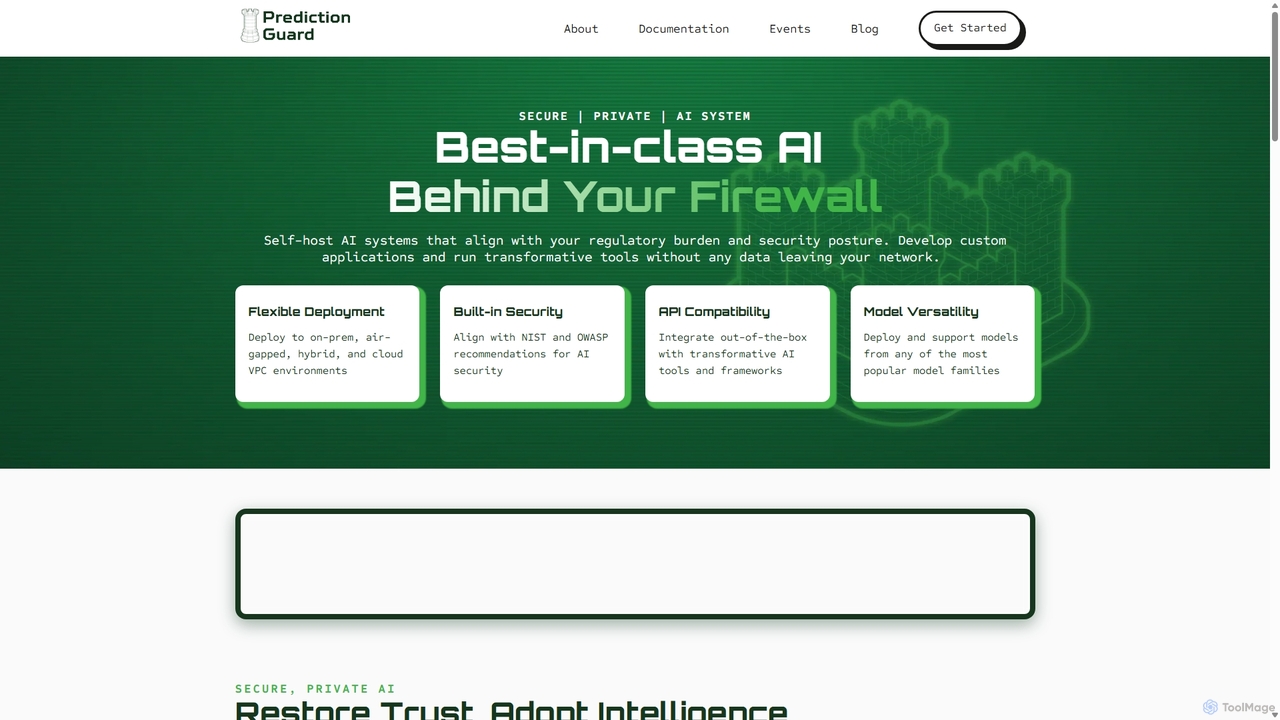
Prediction Guard
Prediction Guard ist eine KI-Plattform für Unternehmen, die es Organisationen ermöglicht, große Sprachmodelle (LLMs) sicher hinter ihrer eigenen Firewall bereitzustellen, zu verwalten und zu skalieren. Es bietet flexible Bereitstellungsoptionen, einschließlich On-Premise, Air-Gapped und Private Cloud, und gewährleistet so vollständige Datensicherheit und -kontrolle. Mit einer OpenAI-kompatiblen API ermöglicht es eine nahtlose Integration mit bestehenden Tools und Frameworks wie LangChain und LlamaIndex und ist somit ideal für regulierte Branchen wie Gesundheitswesen, Verteidigung und Finanzen.
Plattform als Dienst (PaaS)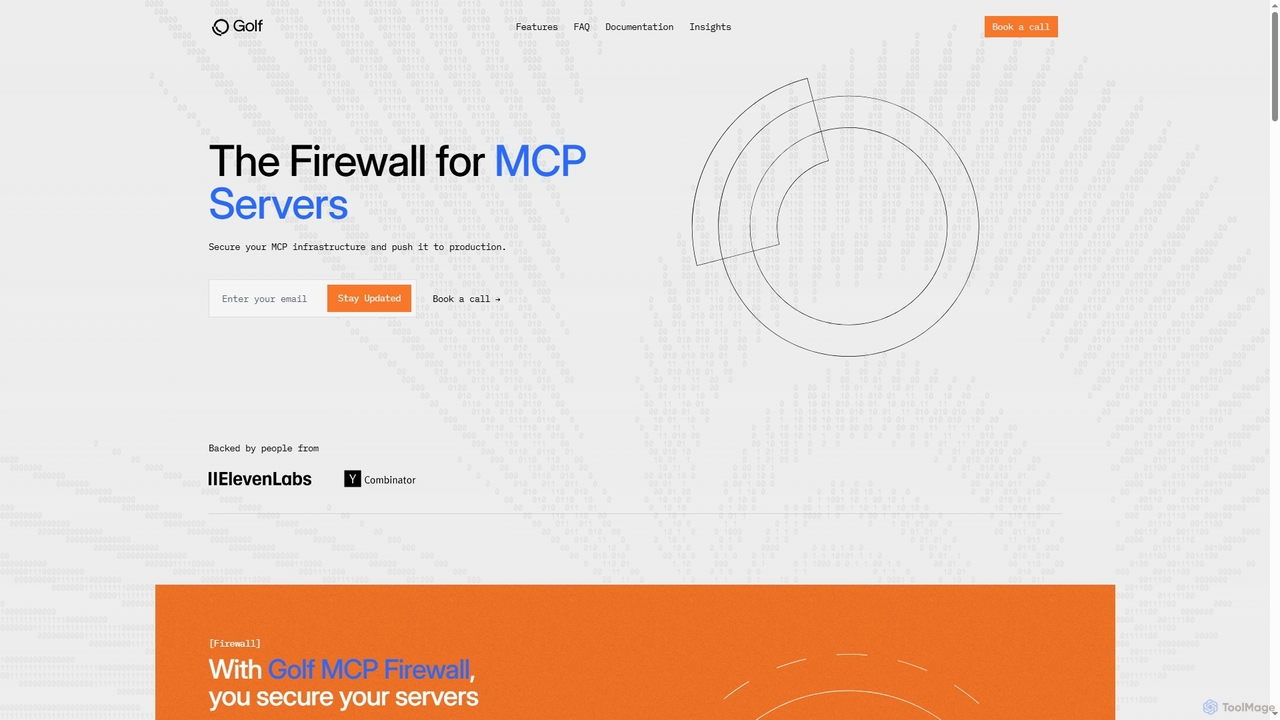
Golf
Golf ist eine unternehmenstaugliche, protokollbewusste Firewall, die für das Model Context Protocol (MCP) entwickelt wurde. Sie bietet eine zentrale Sicherheitsschicht zum Schutz von MCP-Servern vor spezifischen Bedrohungen wie Prompt Injection und Token Hijacking und ermöglicht es Unternehmen, KI-Agenten-Infrastrukturen sicher in die Produktion zu überführen.
Agentensicherheit
ZeroPath
ZeroPath ist eine KI-native Anwendungssicherheitsplattform (AppSec), die SAST, SCA, Geheimniserkennung und mehr vereint. Sie findet und behebt komplexe Schwachstellen intelligent, reduziert Fehlalarme erheblich und integriert sich nahtlos in die Arbeitsabläufe von Entwicklern, um Sicherheit zu einer gemeinschaftlichen Anstrengung zu machen.
Code-Sicherheit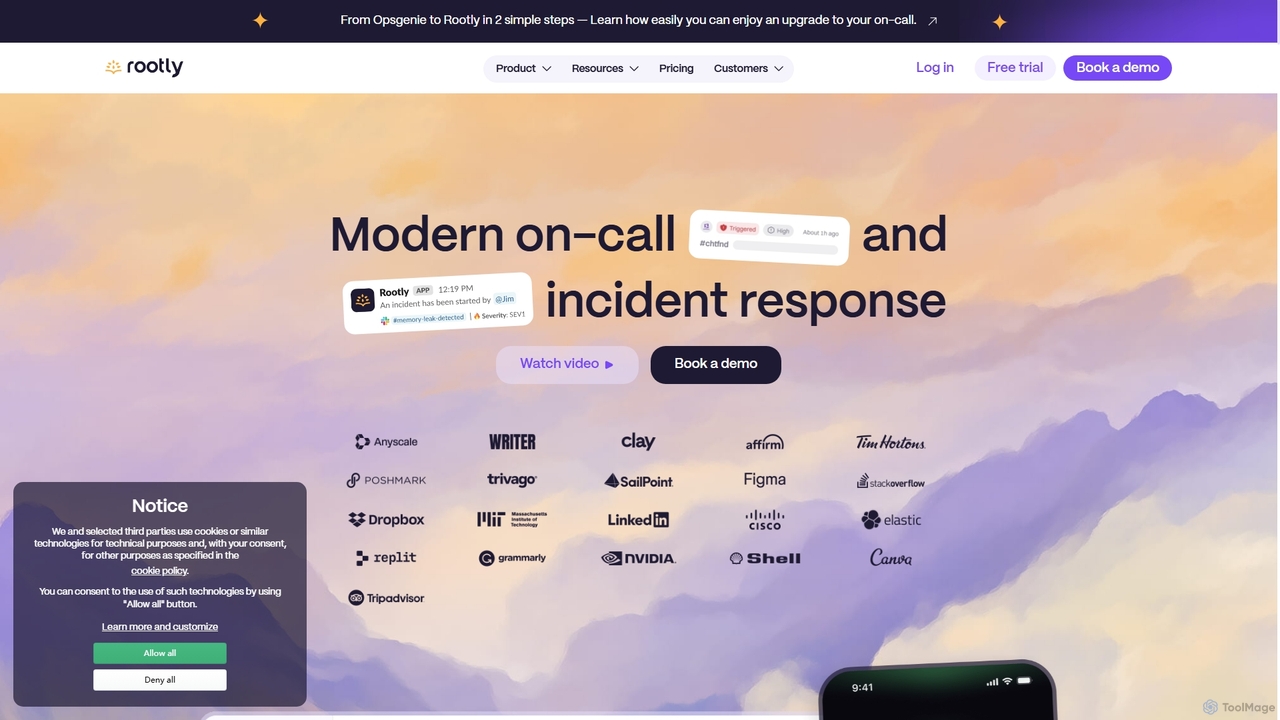
Rootly
Rootly ist eine KI-gestützte End-to-End-Plattform für das Incident Management, die für Engineering- und SRE-Teams entwickelt wurde. Sie automatisiert den gesamten Lebenszyklus von Vorfällen, von der Bereitschaftsplanung und Alarmreaktion bis hin zur Lösung und Nachanalyse. Durch die nahtlose Integration mit Tools wie Slack, Jira und Datadog optimiert Rootly Arbeitsabläufe, reduziert manuelle Aufgaben und hilft Teams, Probleme schneller zu lösen, was letztendlich die Systemzuverlässigkeit und die betriebliche Effizienz verbessert.
Vorfallmanagement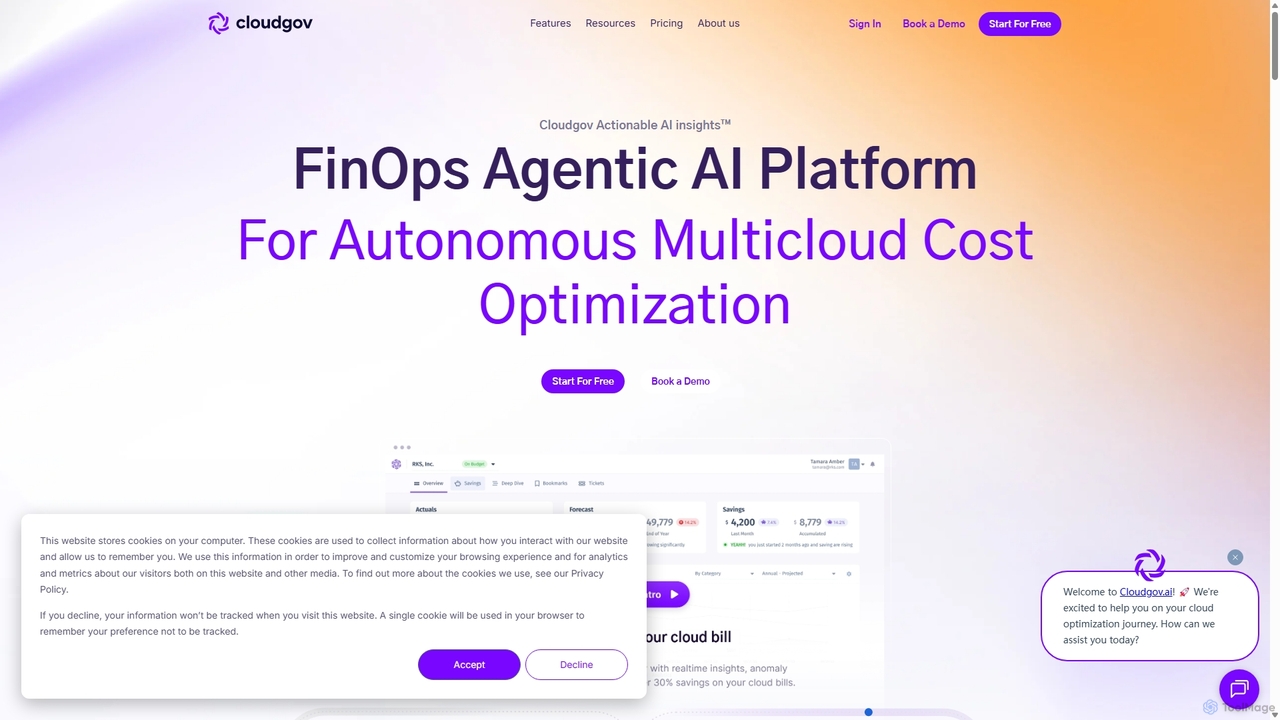
Cloudgov
Cloudgov ist eine agentenbasierte KI-gestützte FinOps-Plattform, die für die autonome Multicloud-Kostenoptimierung entwickelt wurde. Sie bietet eine einheitliche Sichtbarkeit über AWS, Azure und GCP, liefert umsetzbare Einblicke, Echtzeit-Anomalieerkennung und automatisierte Behebung, um Unternehmen dabei zu helfen, ihre Cloud-Ausgaben um über 30 % zu senken und Finanzoperationen zu optimieren.
DevOps
DevOps Security Comments (0)
Sign in to comment.
AnmeldenNo comments yet.