

SecVibe Overview
SecVibe ist Vorreiter eines bahnbrechenden Ansatzes zur Sicherung von Anwendungen, die KI-generierten Code nutzen. Da KI-Codierungsassistenten zu einem integralen Bestandteil der modernen Entwicklung werden, bringen sie einzigartige Sicherheitsherausforderungen mit sich. SecVibe begegnet diesen Herausforderungen, indem es spezialisierte Sicherheitskontrollen bereitstellt, die Ihren bestehenden Sicherheitsstack ergänzen, anstatt ihn zu ersetzen. Es konzentriert sich auf die Identifizierung von Sicherheitspatterns, die spezifisch für KI-generierten Code sind, und gewährleistet einen umfassenden Schutz für „vibe-coded“-Anwendungen.
Wie man SecVibe verwendet
SecVibe integriert sich in Ihre bestehenden Entwicklungs- und Sicherheitsabläufe. Entwickler und Sicherheitsteams können SecVibe nutzen, indem sie es ermöglichen, KI-generierten Code in Echtzeit während der Erstellung kontinuierlich zu überwachen. Es arbeitet zusammen mit traditionellen Tools wie SAST, SCA und DAST und fügt eine spezialisierte Erkennungsebene für KI-spezifische Schwachstellen hinzu. Benutzer können durch maßgeschneiderte Analysen Einblicke in ihre Sicherheitslage gewinnen, was eine proaktive Identifizierung und Behebung von Problemen ermöglicht, bevor diese in die Produktion gelangen.
Kernfunktionen von SecVibe
- Spezialisierte Erkennung: Identifiziert Sicherheitspatterns, die einzigartig für KI-generierten Code sind und von herkömmlichen Tools oft übersehen werden.
- Echtzeitanalyse: Bietet kontinuierliche Überwachung des Codes, während er von KI-Tools generiert wird, und erkennt Probleme frühzeitig.
- Kontextsensitive Kontrollen: Passt Sicherheitsmechanismen basierend auf der Art der Anwendung, Benutzertypen, Expositionsstufen und Umgebungsmerkmalen an, um präzisen Schutz zu gewährleisten.
- Intelligente Einblicke: Bietet maßgeschneiderte Analysen und Transparenz über die Sicherheitslage von KI-entwickelten Anwendungen, hilft, Trends zu verfolgen und sich kontinuierlich zu verbessern.
- Keine Reibung: Verbessert die Anwendungssicherheit, ohne schnelle, KI-gestützte Entwicklungsabläufe zu verlangsamen.
Anwendungsfälle für SecVibe
SecVibe ist ideal für Organisationen und Entwicklungsteams, die aktiv KI-Codierungsassistenten in ihren Softwareentwicklungslebenszyklus integrieren. Es ist entscheidend für die Sicherung von Anwendungen, bei denen Teile des Codes von KI generiert oder unterstützt werden, um sicherzustellen, dass potenzielle Schwachstellen, die durch diese neuen Methoden eingeführt werden, identifiziert und behoben werden. Dies umfasst Startups und Unternehmen, die moderne Anwendungen entwickeln, insbesondere in Sektoren, die hohe Sicherheitsstandards erfordern, wie Finanzen, Gesundheitswesen oder kritische Infrastrukturen, wo die Integrität von KI-generiertem Code von größter Bedeutung ist.
Vorteile von SecVibe
Der Hauptvorteil von SecVibe liegt in seinem spezialisierten Fokus auf KI-generierten Code, der eine kritische Lücke schließt, die von herkömmlichen Sicherheitstools hinterlassen wurde. Es bietet Echtzeit- und kontinuierliche Überwachung, was eine frühzeitige Erkennung von Problemen ermöglicht. Seine kontextsensitiven Kontrollen bieten einen hochgradig maßgeschneiderten Schutz, reduzieren Fehlalarme und erhöhen die Relevanz. Durch die Ergänzung bestehender Sicherheitsstacks gewährleistet SecVibe einen ganzheitlichen Sicherheitsansatz, ohne etablierte Arbeitsabläufe zu stören, und ermöglicht es Teams, mit KI-Codierungsassistenten selbstbewusst und sicher Innovationen voranzutreiben.
SecVibe FAQ
SecVibe Alternatives
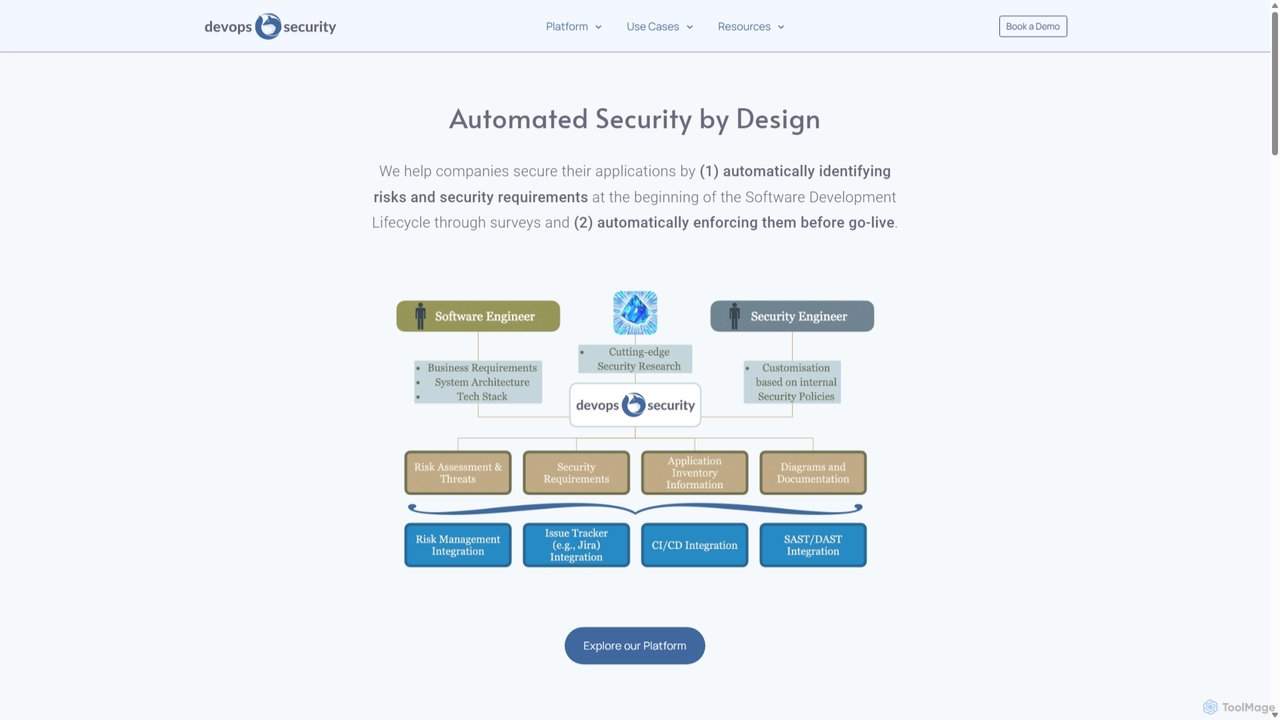
DevOps Security
Eine KI-native Plattform, die die Anwendungssicherheit automatisiert, indem sie Risikobewertung und Anforderungsdurchsetzung direkt in den Software Development Lifecycle (SDLC) integriert. Sie hilft Unternehmen, Sicherheit nach links zu verlagern (Shift Left), Entwickler zu befähigen und Sicherheitsprozesse vom Design bis zur Bereitstellung zu optimieren.
Sicherheit
Ship Guard
Ship Guard ist eine Engineering-Intelligence-Plattform, die KI mit einer einzigartigen „Incident Memory“-Funktion nutzt, um wiederkehrende Fehler und Sicherheitslücken im Code zu verhindern. Sie lernt aus den vergangenen Produktionsvorfällen, Stilrichtlinien und Architektur-Dokumenten Ihres Teams, um maßgeschneiderte, Echtzeit-Code-Reviews zu liefern, die eine höhere Codequalität gewährleisten und kostspielige Ausfallzeiten reduzieren.
Vorfallmanagement
Niyantri Security
Niyantri Security ist ein KI-gesteuerter autonomer Sicherheitsingenieur, der entwickelt wurde, um Schwachstellen in Ihrer Codebasis automatisch zu erkennen und zu beheben. Er führt tiefgreifende, mehrphasige Scans durch, um Sicherheitslücken im Kontext zu identifizieren, bietet präzise automatische Korrekturen und integriert sich nahtlos in Entwicklungs-Workflows über GitHub oder direkten Datei-Upload.
Automatisierung
Zerothreat
ZeroThreat ist eine KI-gestützte Plattform für kontinuierliches Penetration Testing und DAST, die zur Sicherung von Webanwendungen und APIs entwickelt wurde. Sie automatisiert die Erkennung von über 40.000 Schwachstellen, einschließlich OWASP Top 10 und CVEs, und liefert Entwicklern und Sicherheitsteams schnelle, genaue und umsetzbare Sicherheitserkenntnisse.
Test
Gitmore
Gitmore ist ein KI-gestütztes Tool, das die Berichterstattung von technischen Teams und Engineering-Updates automatisiert. Es wandelt Git-Commits in intelligente Berichte und Einblicke um und eliminiert manuelle Status-Updates und Standup-Meetings für Entwicklungsteams, die GitHub, GitLab oder Bitbucket verwenden.
ProduktivitätSecVibe Categories
SecVibe Jobs
SecVibe Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Niyantri Security
Niyantri Security ist ein KI-gesteuerter autonomer Sicherheitsingenieur, der entwickelt wurde, um Schwachstellen in Ihrer Codebasis automatisch zu erkennen und zu beheben. Er führt tiefgreifende, mehrphasige Scans durch, um Sicherheitslücken im Kontext zu identifizieren, bietet präzise automatische Korrekturen und integriert sich nahtlos in Entwicklungs-Workflows über GitHub oder direkten Datei-Upload.
AutomatisierungDevOps Security
Eine KI-native Plattform, die die Anwendungssicherheit automatisiert, indem sie Risikobewertung und Anforderungsdurchsetzung direkt in den Software Development Lifecycle (SDLC) integriert. Sie hilft Unternehmen, Sicherheit nach links zu verlagern (Shift Left), Entwickler zu befähigen und Sicherheitsprozesse vom Design bis zur Bereitstellung zu optimieren.
Sicherheit
CipherClaw
CipherClaw ist ein autonomer KI-Sicherheitsagent, der Ihre Codebasis proaktiv auf Schwachstellen scannt, mithilfe von Kausalgraph- und abstrakter geometrischer Analyse Ursachenanalyse über Abhängigkeiten hinweg durchführt und automatisch produktionsreife Patches generiert und bereitstellt. Er integriert sich nahtlos in Ökosysteme wie OpenClaw, NVIDIA Nemo Claw, Lovable und n8n.
Codegenerierung
Crowdbotics
Crowdbotics ist eine KI-gestützte Plattform, die die Softwareentwicklung transformiert, indem sie Codebasen analysiert, um tiefe Einblicke zu gewinnen. Sie generiert automatisch Architekturdiagramme, Geschäftsanforderungen und Analysen auf Dateiebene und hilft Ingenieurteams, komplexe Systeme zu verstehen, technische Schulden zu reduzieren und Entwicklungszyklen zu beschleunigen. Ideal für die Modernisierung von Legacy-Code und das Onboarding neuer Entwickler.
Code-Analyse
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
Automatisierung
Command Center
Command Center ist eine „Post-IDE“ für KI-Agenten, die Entwicklern hilft, hohe Codequalität zu erhalten, KI-generierte Änderungen zu verstehen und Code effizient zu refaktorieren. Es bietet einen Echtzeit-Diff-Viewer, Ein-Klick-Erweiterungsinstallation und Tools, um jede Codebasis agenten-nativ zu machen, wodurch KI-Beiträge sauber und verständlich werden.
CodegenerierungShip Guard
Ship Guard ist eine Engineering-Intelligence-Plattform, die KI mit einer einzigartigen „Incident Memory“-Funktion nutzt, um wiederkehrende Fehler und Sicherheitslücken im Code zu verhindern. Sie lernt aus den vergangenen Produktionsvorfällen, Stilrichtlinien und Architektur-Dokumenten Ihres Teams, um maßgeschneiderte, Echtzeit-Code-Reviews zu liefern, die eine höhere Codequalität gewährleisten und kostspielige Ausfallzeiten reduzieren.
Vorfallmanagement
Kerno
Kerno ist ein KI-gestützter Co-Pilot für Backend-Entwickler, der umfassende Integrationstest-Suites autonom generiert, ausführt und wartet. Er versteht Ihren Code, Abhängigkeiten und Geschäftslogik, um zuverlässige, hochwertige Tests in großem Maßstab direkt in Ihrer IDE bereitzustellen.
Backend-Entwicklung
Repodex
Repodex ist eine KI-gestützte Code-Intelligenz-Plattform, die Entwicklern und Teams hilft, ihre Code-Repositories zu durchsuchen, zu verstehen und zu verwalten. Mit natürlicher Sprache können Sie Code finden, Erklärungen erhalten und Dokumentationen sofort erstellen.
Codegenerierung
Documatic
Documatic ist ein KI-gestütztes Tool, das in Sekundenschnelle professionelle, umfassende Codedokumentation generiert. Speziell für Entwickler entwickelt, eliminiert es stundenlanges manuelles Schreiben, indem es sofort hochwertige Dokumentation, einschließlich Komplexitätsanalyse, für jede Programmiersprache bereitstellt. Es basiert auf einem flexiblen Pay-as-you-go-Kreditsystem.
Code-Dokumentation
Dryrun Security
Dryrun Security ist eine KI-gestützte Anwendungssicherheitsplattform, die Contextual Security Analysis (CSA) nutzt, um komplexe Schwachstellen zu finden und zu beheben, die herkömmliche Scanner übersehen. Es integriert sich direkt in Entwickler-Workflows wie GitHub und bietet Echtzeit-Feedback mit geringer Falsch-Positiv-Rate direkt in Pull-Requests, um die Zusammenarbeit zu verbessern und eine sichere Entwicklung zu beschleunigen.
Code-Sicherheit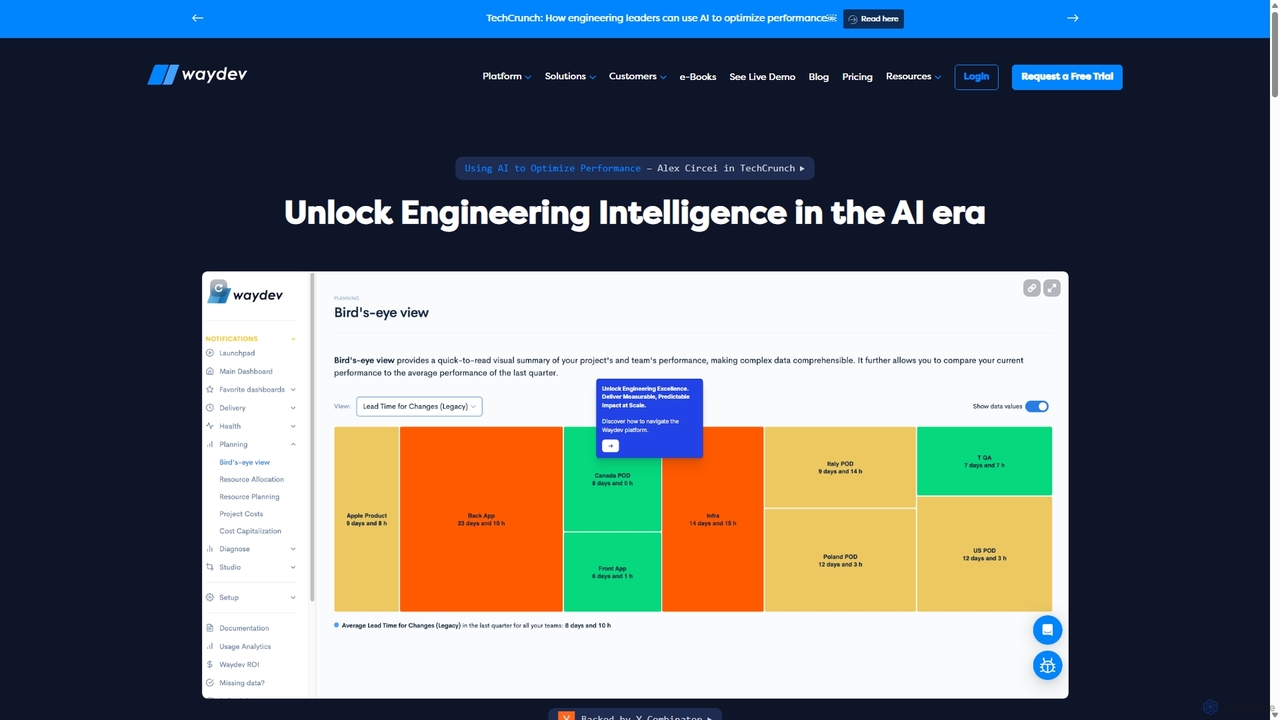
Waydev
Waydev ist eine KI-gestützte Engineering-Intelligence-Plattform, die Einblick in Softwareentwicklungsprozesse bietet. Sie analysiert Daten von Git, CI/CD und Projektmanagement-Tools, um Erkenntnisse auf Basis der DORA- und SPACE-Frameworks zu liefern und Teams dabei zu helfen, die Produktivität zu optimieren, die Bereitstellung zu beschleunigen und die Ingenieurarbeit an den Geschäftszielen auszurichten.
Business IntelligenceZerothreat
ZeroThreat ist eine KI-gestützte Plattform für kontinuierliches Penetration Testing und DAST, die zur Sicherung von Webanwendungen und APIs entwickelt wurde. Sie automatisiert die Erkennung von über 40.000 Schwachstellen, einschließlich OWASP Top 10 und CVEs, und liefert Entwicklern und Sicherheitsteams schnelle, genaue und umsetzbare Sicherheitserkenntnisse.
Test
Frugal
Frugal ist eine intelligente, KI-gestützte Plattform für Application Cost Engineering, die für Ingenieure entwickelt wurde, um Code automatisch zu optimieren und Cloud-Kosten zu senken. Sie zielt darauf ab, Entwickler zu befähigen, Verschwendung an der Quelle zu eliminieren, ohne die Entwicklungsgeschwindigkeit zu beeinträchtigen, und die Zusammenarbeit zwischen Engineering- und FinOps-Teams zu fördern.
Kostenoptimierung
Enforster AI
Enforster AI ist ein KI-natives Static Application Security Testing (SAST)-Tool, das Code wie ein erfahrener Entwickler analysiert. Es versteht Geschäftslogik und Kontext, um echte Schwachstellen mit 90%iger Genauigkeit zu identifizieren, False Positives um 60% zu reduzieren und KI-generierte Korrekturen bereitzustellen.
Code-Analyse
SecVibe Comments (0)
Sign in to comment.
AnmeldenNo comments yet.