

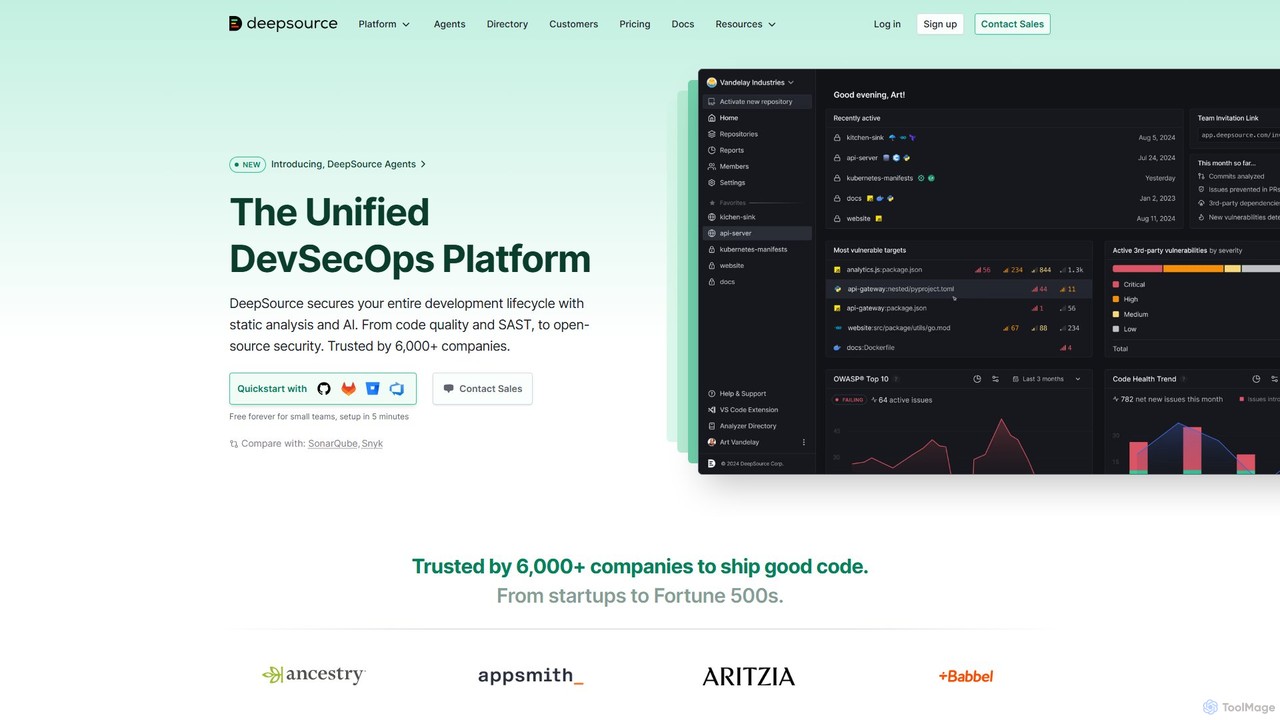
DeepSource Overview
DeepSource ist eine umfassende, entwicklerorientierte DevSecOps-Plattform, die Teams dabei unterstützt, qualitativ hochwertigen und sicheren Code effizient auszuliefern. Sie integriert sich nahtlos in den Entwicklungsworkflow und bietet statische Analyse, Sicherheitstests und Abhängigkeitsmanagement in einer einzigen, einheitlichen Lösung. Über 6.000 Unternehmen, von Start-ups bis hin zu Fortune-500-Unternehmen, vertrauen auf DeepSource. Es hebt sich als moderne Alternative zu älteren Tools wie SonarQube ab und bietet eine überlegene Entwicklererfahrung und genauere Ergebnisse mit einer Falsch-Positiv-Rate von weniger als 5 %.
Die Plattform arbeitet direkt in Ihrem Versionskontrollsystem (wie GitHub, GitLab, Bitbucket und Azure DevOps) und analysiert jeden Commit und Pull Request. Dieser proaktive Ansatz ermöglicht es Entwicklern, Tausende von Sicherheitslücken und Codequalitätsproblemen zu finden und zu beheben, bevor sie in den Hauptzweig gemerged werden, was die Code-Gesundheit und die Sicherheitslage von Grund auf erheblich verbessert.
Wie man DeepSource verwendet
Der Einstieg in DeepSource ist schnell und unkompliziert und dauert in der Regel nur etwa 5 Minuten. Der Prozess umfasst diese Schritte:
- Anmelden & Verbinden: Erstellen Sie ein Konto auf der DeepSource-Website und verbinden Sie es mit Ihrem Versionskontrollanbieter (GitHub, GitLab, Bitbucket oder Azure DevOps).
- Repositories aktivieren: Wählen Sie die Repositories aus, die DeepSource analysieren soll. Die Plattform erkennt automatisch die in Ihrem Projekt verwendeten Sprachen und Frameworks.
- Konfiguration (Optional): DeepSource funktioniert ohne CI-Konfiguration sofort. Sie können jedoch eine
.deepsource.toml-Datei im Stammverzeichnis Ihres Repositories für erweiterte Anpassungen erstellen, z. B. das Aktivieren bestimmter Analysatoren, das Ignorieren bestimmter Probleme oder das Festlegen von Metrikschwellenwerten. - Pull Requests analysieren: Nach der Aktivierung analysiert DeepSource automatisch jeden neuen Pull Request. Es postet Kommentare direkt im Pull Request mit einer Übersicht über neue Probleme, sodass Entwickler Probleme sehen und beheben können, ohne ihren Workflow zu verlassen.
- Das Dashboard verwenden: Für eine tiefere Analyse können Entwickler das DeepSource-Dashboard besuchen, um einen umfassenden Bericht über alle bestehenden Probleme zu sehen, die Codequalitäts- und Sicherheitsmetriken im Laufe der Zeit zu verfolgen und die Projekteinstellungen zu verwalten.
- Autofix™ nutzen: Für viele häufige Probleme kann die KI-gestützte Autofix™-Funktion von DeepSource Korrekturvorschläge generieren, die Sie mit einem einzigen Klick anwenden können, wodurch automatisch ein neuer Commit erstellt wird.
Kernfunktionen von DeepSource
- SAST (Static Application Security Testing): Identifiziert Sicherheitslücken in Ihrem Quellcode und deckt Standards wie OWASP® Top 10 und CWE/SANS Top 25 ab.
- SCA (Software Composition Analysis): Scannt Ihre Drittanbieter-Abhängigkeiten auf bekannte Schwachstellen und Lizenzkonformitätsprobleme.
- Codequalitätsanalyse: Erkennt Tausende von Code-Smells, Fehlerrisiken, Anti-Pattern und Leistungsproblemen in einer Vielzahl von Programmiersprachen.
- IaC (Infrastructure as Code) Sicherheit: Scannt Konfigurationsdateien (wie Terraform) auf Sicherheitsfehlkonfigurationen.
- Autofix™ AI: Eine KI-gestützte Funktion, die automatisch Korrekturen für viele erkannte Probleme vorschlägt und die Behebung drastisch beschleunigt.
- Code-Abdeckung: Verfolgt und berichtet über die Testabdeckung Ihres Codes, um sicherzustellen, dass neue Änderungen angemessen getestet werden.
- Nahtlose VCS-Integration: Native Integration mit GitHub, GitLab, Bitbucket und Azure DevOps, die Analysen direkt in Pull Requests ohne komplexe CI-Einrichtung ermöglicht.
- Qualitäts- & Sicherheits-Gates: Ermöglicht es Teams, spezifische Standards zu definieren und durchzusetzen und Pull Requests zu blockieren, die die erforderlichen Kriterien für Qualität oder Sicherheit nicht erfüllen.
- Detaillierte Berichterstattung: Erstellt gemeinsam nutzbare Berichte, einschließlich OWASP® Top 10-Berichten, um Teammitgliedern und Stakeholdern Einblicke zu gewähren.
Anwendungsfälle für DeepSource
DeepSource ist vielseitig und wertvoll für verschiedene Szenarien in der Softwareentwicklung:
- Automatisierte Code-Reviews: Ergänzt manuelle Code-Reviews, indem es eine breite Palette von Problemen automatisch erkennt und Entwicklern ermöglicht, sich auf Logik und Architektur zu konzentrieren.
- Kontinuierliche Sicherheit: Implementiert einen „Shift-Left“-Sicherheitsansatz, indem Sicherheitsscans (SAST & SCA) direkt in den Entwicklungsprozess integriert werden, um Schwachstellen frühzeitig zu erkennen.
- Aufrechterhaltung der Code-Gesundheit: Hilft Teams, technische Schulden zu verwalten und zu reduzieren, indem die Codequalität kontinuierlich überwacht und umsetzbare Erkenntnisse geliefert werden.
- Einarbeitung neuer Entwickler: Dient als Leitfaden für neue Teammitglieder und hilft ihnen, sich von ihrem ersten Commit an die Codierungsstandards und Best Practices des Teams zu halten.
- Compliance und Auditing: Erstellt Berichte (z. B. OWASP Top 10), die für Sicherheitsaudits und zum Nachweis der Einhaltung von Branchenstandards verwendet werden können.
Vorteile von DeepSource
DeepSource bietet mehrere entscheidende Vorteile gegenüber herkömmlichen Code-Analyse-Tools:
- Entwickler-zuerst-Erlebnis: Das Tool ist für Entwickler konzipiert, mit einer modernen Benutzeroberfläche und einem Workflow, der sich reibungslos und ohne Störungen integriert.
- Hohe Genauigkeit: Rühmt sich einer sehr niedrigen Falsch-Positiv-Rate (unter 5 %), die sicherstellt, dass Entwickler den gemeldeten Problemen vertrauen können.
- Einheitliche Plattform: Kombiniert SAST, SCA und Codequalitätsanalyse in einem Tool, wodurch die Notwendigkeit entfällt, mehrere separate Lösungen zu verwalten und zu bezahlen.
- KI-gestützte Effizienz: Funktionen wie Autofix™ und intelligente Problemerkennung beschleunigen den Entwicklungsprozess.
- Transparente Preisgestaltung: Bietet ein klares Preismodell pro Arbeitsplatz, das vorhersehbarer und oft kostengünstiger ist als die auf Codezeilen basierende Preisgestaltung von Wettbewerbern wie SonarQube.
- Kein CI-Overhead: Die Kernanalyse läuft ohne dedizierte CI-Build-Zeit, was die Implementierung schneller und einfacher macht.
Preise und Pläne
DeepSource bietet eine transparente Preisstruktur pro Arbeitsplatz mit mehreren Stufen:
- Kostenloser Plan: 0 $/Arbeitsplatz/Monat. Ideal für Einzelpersonen und kleine Teams. Beinhaltet unbegrenzte öffentliche Repositories, 1 privates Repository, bis zu 3 Teammitglieder und begrenzte Analyse-/Autofix™-Läufe.
- Starter-Plan: 8 $/Arbeitsplatz/Monat. Konzipiert für wachsende Teams. Beinhaltet unbegrenzte öffentliche und private Repositories, unbegrenzte Analyseläufe und begrenzte Nutzung von Autofix™ und Transformers.
- Business-Plan: 24 $/Arbeitsplatz/Monat. Für etablierte Teams und Unternehmen. Beinhaltet alle Starter-Funktionen sowie unbegrenzte Nutzung von Autofix™ und Transformer, Monorepo-Unterstützung, Audit-Logs und Prioritätssupport.
- Enterprise-Plan: Individuelle Preisgestaltung. Für große Organisationen mit fortgeschrittenen Anforderungen. Beinhaltet alle Business-Funktionen sowie Optionen für selbst gehostetes Deployment (einschließlich Air-Gapped), Single Sign-On (SSO), dedizierten Support mit SLAs und mehr.
Bei jährlicher Abrechnung ist ein Rabatt von 20 % verfügbar.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 92.5K
- 2026-1: 85.9K
- 2026-2: 68.3K
- 2026-3: 91.2K
- 2026-4: 86.1K
- 2026-5: 80.2K
Geography
Top 5 countries / regions
- 🇬🇧Vereinigtes Königreich30.8%
- 🇺🇸Vereinigte Staaten24.5%
- 🇳🇬Nigeria15.7%
- 🇨🇴Kolumbien15.2%
- 🇩🇪Deutschland13.8%
Traffic sources
| Source type | Percentage |
|---|---|
Direct | 68.1% |
Referral | 28.6% |
Email | 3.3% |
Top keywords
| Keyword | Cost per click |
|---|---|
| common beginner mistakes using self in python | $0.00 |
| deep soucer | $0.00 |
| deepsource | $16.57 |
| deepsource technologies | $0.00 |
| dl3025 warning: use arguments json notation for cmd and entrypoint arguments | $0.00 |
DeepSource Alternatives

Healthy Package
Healthy Package ist ein KI-gestütztes Tool von DerScanner, das die Sicherheit und den Zustand von Open-Source-Paketen bewertet. Es analysiert über 100 Millionen Pakete und liefert einen umfassenden Gesundheits-Score basierend auf Popularität, Autorenzuverlässigkeit, Sicherheitsengagement und Community-Aktivität, um Entwicklern zu helfen, Schwachstellen in ihren Anwendungen zu vermeiden.
Code-Sicherheit
CodeRabbit
CodeRabbit ist ein KI-gestütztes Code-Review-Tool, das Entwicklungsteams dabei unterstützt, schneller zu liefern und Fehler zu reduzieren. Es bietet sofortige, kontextbezogene Überprüfungen, Pull-Request-Zusammenfassungen und Sicherheitsanalysen direkt in GitHub, GitLab und IDEs wie VS Code.
Code-Review
CodeAnt AI
CodeAnt AI ist eine KI-gestützte Plattform, die Code-Reviews automatisiert, die Code-Qualität verbessert und die Anwendungssicherheit gewährleistet. Sie integriert sich nahtlos in die Entwickler-Workflows, liefert KI-generierte Pull-Request-Zusammenfassungen, Ein-Klick-Fixes und kontinuierliches Scannen auf Schwachstellen und hilft Teams, saubereren und sichereren Code schneller auszuliefern.
Code-Qualität
Patched
Patched ist ein Open-Source-Framework zur Automatisierung von IT- und Entwicklungs-Workflows. Es nutzt KI, um Probleme wie Bugs und Schwachstellen proaktiv zu erkennen und zu beheben, bevor sie Benutzer beeinträchtigen. Die Plattform ermöglicht die Erstellung benutzerdefinierter, agentenbasierter Workflows zur Optimierung von Aufgaben wie Code-Reviews, Dokumentationserstellung und Abhängigkeits-Updates.
Code-Assistent
Metabob
Metabob ist ein KI-gestütztes Code-Review-Tool, das Graph Neural Networks (GNNs) verwendet, um komplexe und Legacy-Codebasen zu analysieren, zu debuggen und zu refaktorisieren. Es zeichnet sich durch die Erkennung schwer auffindbarer Laufzeitfehler, das Verständnis der Code-Logik im gesamten Projekt und die Bereitstellung umsetzbarer Empfehlungen zur Verbesserung der Code-Qualität und zur Reduzierung technischer Schulden aus.
Code-AssistentDeepSource Categories
DeepSource Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
CodeRabbit
CodeRabbit ist ein KI-gestütztes Code-Review-Tool, das Entwicklungsteams dabei unterstützt, schneller zu liefern und Fehler zu reduzieren. Es bietet sofortige, kontextbezogene Überprüfungen, Pull-Request-Zusammenfassungen und Sicherheitsanalysen direkt in GitHub, GitLab und IDEs wie VS Code.
Code-ReviewCodeAnt AI
CodeAnt AI ist eine KI-gestützte Plattform, die Code-Reviews automatisiert, die Code-Qualität verbessert und die Anwendungssicherheit gewährleistet. Sie integriert sich nahtlos in die Entwickler-Workflows, liefert KI-generierte Pull-Request-Zusammenfassungen, Ein-Klick-Fixes und kontinuierliches Scannen auf Schwachstellen und hilft Teams, saubereren und sichereren Code schneller auszuliefern.
Code-Qualität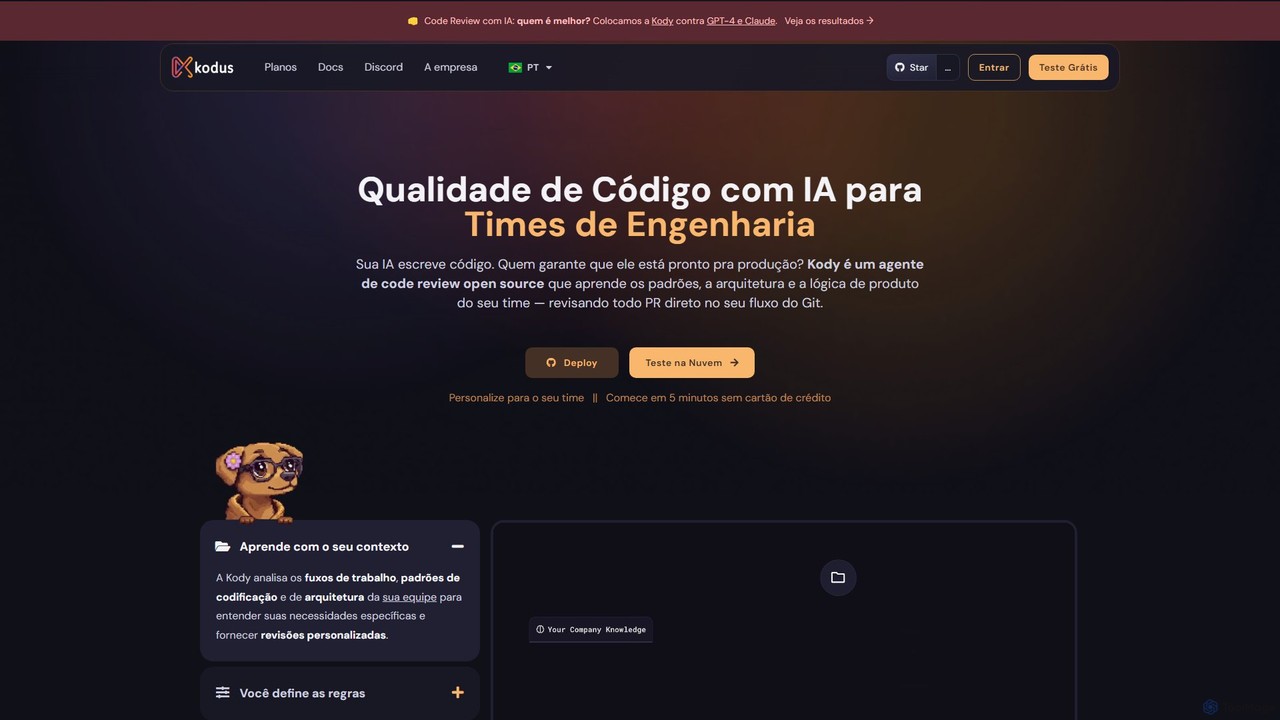
Kodus
Kodus ist ein KI-gestütztes Code-Review-Tool, das wie ein Senior-Entwickler in Ihrem Team agiert. Es analysiert automatisch Pull-Requests in Git und liefert umsetzbares Feedback zu Codequalität, Sicherheit und Leistung. Es hilft Teams, die Review-Zeit zu verkürzen, schneller zu liefern und Fehler in der Produktion zu reduzieren.
Code-Qualität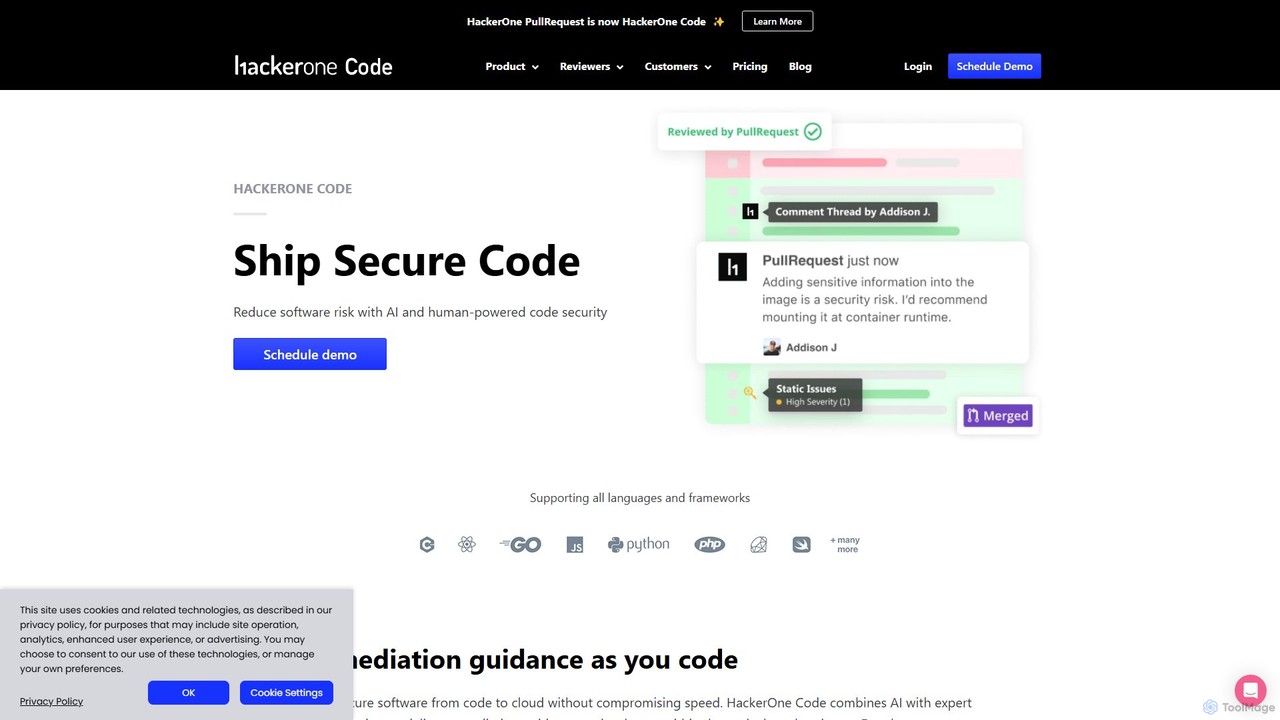
HackerOne Code
HackerOne Code ist eine fortschrittliche Sicherheitsplattform, die proprietäre KI mit menschlicher Expertenüberprüfung kombiniert, um Schwachstellen in Ihrem Code zu finden und zu beheben. Es integriert sich nahtlos in die Arbeitsabläufe von Entwicklern und liefert präzises, umsetzbares Feedback direkt in Pull-Requests, um sicheren Code schneller auszuliefern.
Code-Review
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
Automatisierung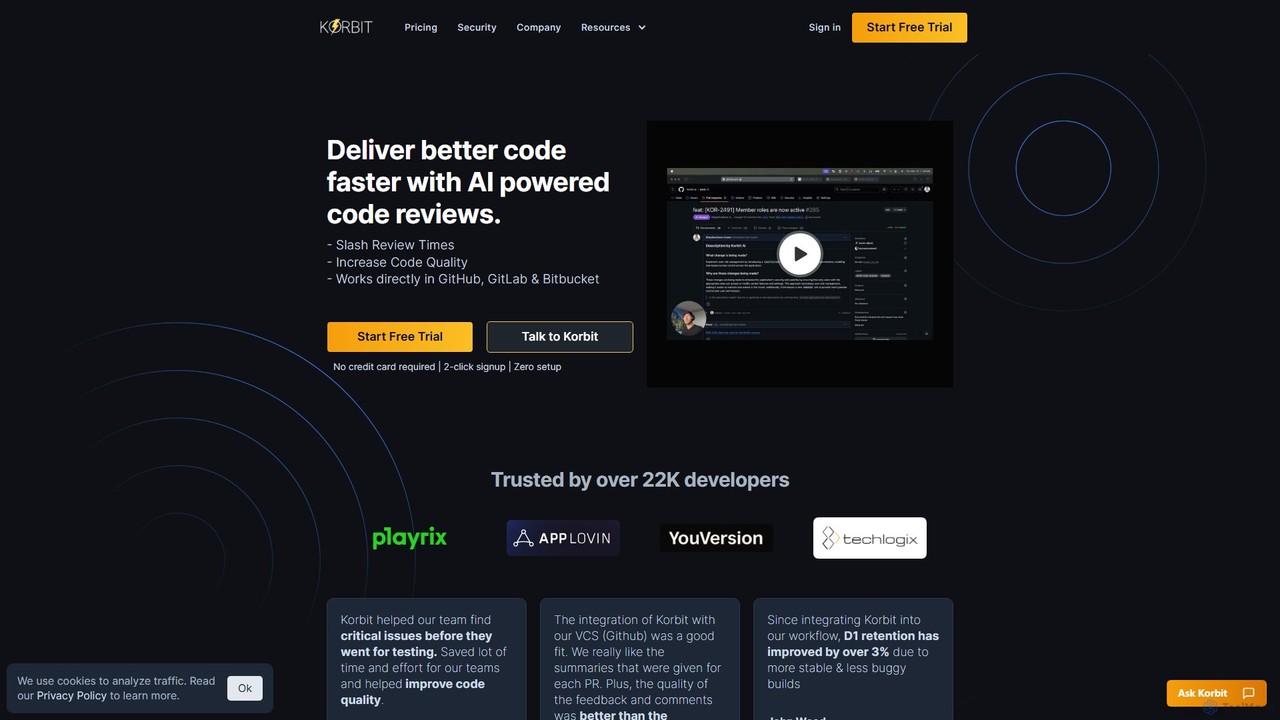
korbit
Korbit ist ein KI-gestütztes Code-Review-Tool, das sich in GitHub, GitLab und Bitbucket integrieren lässt. Es hilft Entwicklungsteams, besseren Code schneller zu liefern, indem es automatisch Fehler, Sicherheitslücken und Designprobleme erkennt und sofortiges, umsetzbares Feedback direkt in Pull-Requests liefert.
Code-AssistentHealthy Package
Healthy Package ist ein KI-gestütztes Tool von DerScanner, das die Sicherheit und den Zustand von Open-Source-Paketen bewertet. Es analysiert über 100 Millionen Pakete und liefert einen umfassenden Gesundheits-Score basierend auf Popularität, Autorenzuverlässigkeit, Sicherheitsengagement und Community-Aktivität, um Entwicklern zu helfen, Schwachstellen in ihren Anwendungen zu vermeiden.
Code-Sicherheit
Greptile
Greptile ist ein KI-gestütztes Code-Review-Tool, das sich in GitHub und GitLab integriert, um Entwicklungsteams dabei zu helfen, Pull-Requests 4x schneller zu mergen und 3x mehr Fehler zu finden. Durch das Verständnis des gesamten Kontexts Ihrer Codebasis bietet es Inline-Kommentare, umsetzbare Vorschläge und natürlichsprachliche Zusammenfassungen für jeden PR. Es unterstützt über 30 Programmiersprachen und kann mit spezifischen Regeln und Styleguides angepasst werden, um die Codequalität und -konsistenz zu verbessern.
Code-Review
Sourcery
Sourcery ist ein KI-gestützter Code-Reviewer, der Code-Reviews automatisiert, Fehler findet, die Code-Qualität verbessert und den Wissensaustausch beschleunigt. Es integriert sich direkt in Ihre IDE-, GitHub- und GitLab-Workflows und bietet sofortiges Feedback und Refactoring-Vorschläge für über 30 Sprachen.
Code-Assistent
ZeroPath
ZeroPath ist eine KI-native Anwendungssicherheitsplattform (AppSec), die SAST, SCA, Geheimniserkennung und mehr vereint. Sie findet und behebt komplexe Schwachstellen intelligent, reduziert Fehlalarme erheblich und integriert sich nahtlos in die Arbeitsabläufe von Entwicklern, um Sicherheit zu einer gemeinschaftlichen Anstrengung zu machen.
Code-Sicherheit
Corgea
Corgea ist eine KI-gestützte Anwendungssicherheits-Plattform (AppSec), die SAST, SCA, Secret-Scanning und mehr vereint. Sie sortiert Schwachstellen intelligent, reduziert Fehlalarme um bis zu 90 % und generiert automatisch Code-Korrekturen. Corgea wurde für moderne Entwicklungsteams entwickelt und integriert sich nahtlos in die Arbeitsabläufe von Entwicklern (GitHub, Azure DevOps), sodass sie jeden Commit sichern können, ohne an Geschwindigkeit einzubüßen.
Code-Sicherheit
Pierre
Pierre ist ein KI-gestützter Code-Review-Assistent, der entwickelt wurde, um den Entwicklungsworkflow zu optimieren. Er analysiert automatisch Pull-Requests, identifiziert Fehler, schlägt Verbesserungen vor und fasst Änderungen zusammen, um Teams dabei zu helfen, qualitativ hochwertigeren Code schneller auszuliefern und die Frustration der Entwickler zu reduzieren.
Code-Qualität
Dryrun Security
Dryrun Security ist eine KI-gestützte Anwendungssicherheitsplattform, die Contextual Security Analysis (CSA) nutzt, um komplexe Schwachstellen zu finden und zu beheben, die herkömmliche Scanner übersehen. Es integriert sich direkt in Entwickler-Workflows wie GitHub und bietet Echtzeit-Feedback mit geringer Falsch-Positiv-Rate direkt in Pull-Requests, um die Zusammenarbeit zu verbessern und eine sichere Entwicklung zu beschleunigen.
Code-Sicherheit
Cubic
Cubic ist eine KI-gestützte Code-Review-Plattform, die entwickelt wurde, um Entwicklungszyklen zu beschleunigen. Sie integriert sich in GitHub, um Pull Requests automatisch zu überprüfen, Fehler zu finden, Codierungsstandards durchzusetzen und Ein-Klick-Fixes bereitzustellen. So können Engineering-Teams PRs bis zu 4x schneller mergen und gleichzeitig die Code-Qualität verbessern.
Code-Assistent
HOJI AI
HOJI AI ist ein kostenloses, KI-gestütztes Tool, das Code-Reviews direkt in GitHub automatisiert. Es liefert sofortiges, konsistentes und hochwertiges Feedback zu Pull-Requests und hilft Entwicklungsteams, die Produktivität zu steigern, die Code-Qualität zu verbessern und ihre Entwicklungszyklen zu beschleunigen, indem es leitende Entwickler entlastet.
Code-Assistent
DeepSource Comments (0)
Sign in to comment.
AnmeldenNo comments yet.