
DevOps Security Overview
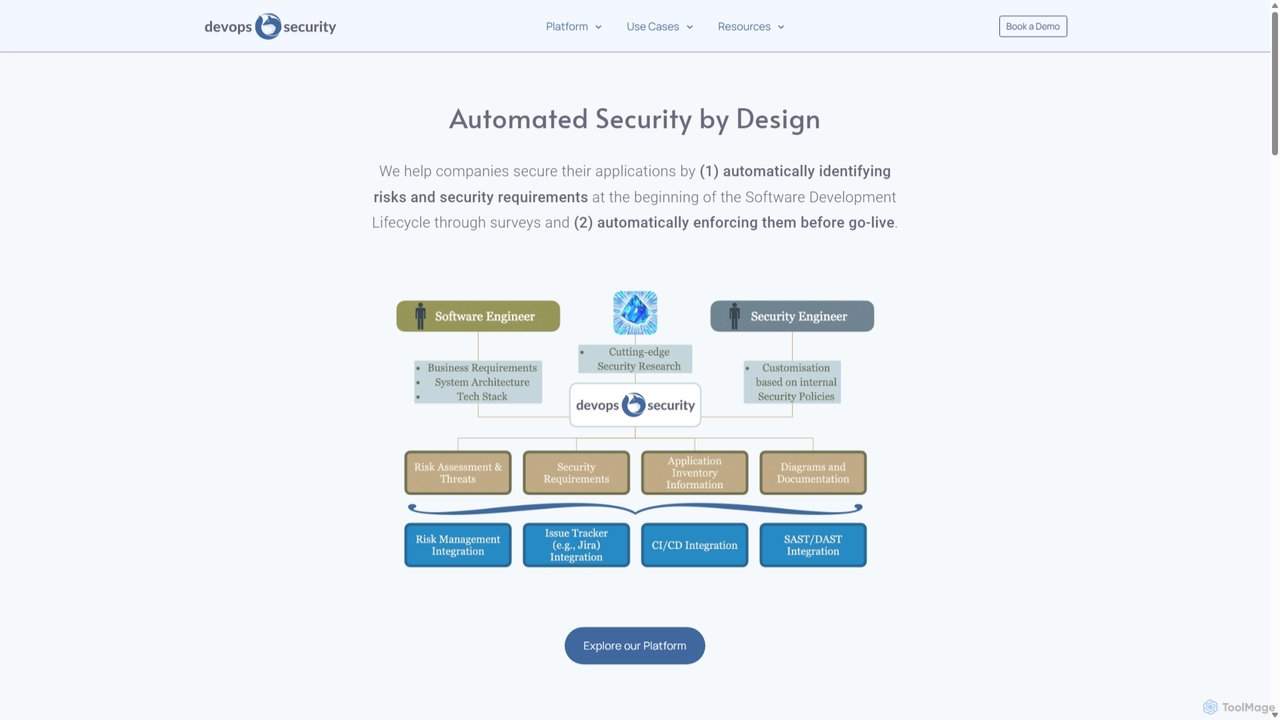
DevOps Security est une plateforme avant-gardiste conçue pour intégrer la sécurité au cœur même du processus de développement logiciel. Elle répond aux défis courants auxquels sont confrontées les équipes modernes de développement et de sécurité, tels que le manque d'automatisation dans l'évaluation des risques, le fossé de communication entre les développeurs et les experts en sécurité, et le goulot d'étranglement des examens de sécurité de dernière minute. En adoptant une philosophie de 'Sécurité dès la conception' (Security by Design), la plateforme automatise l'identification des risques et des exigences de sécurité dès les premières étapes du SDLC.
Le cœur de la plateforme est son approche native IA. Elle utilise l'intelligence artificielle pour générer des questionnaires de sécurité complets, définir des exigences de sécurité précises et même cartographier les vecteurs d'attaque potentiels pertinents pour un projet spécifique. Cette intelligence pilotée par l'IA garantit que les mesures de sécurité sont non seulement robustes, mais aussi adaptées et à jour avec le paysage des menaces en constante évolution. Cette posture proactive aide à prévenir les vulnérabilités avant même qu'elles ne soient écrites dans le code, ce qui permet d'économiser un temps et des ressources considérables par la suite.
Comment utiliser DevOps Security
L'utilisation de DevOps Security implique l'intégration de ses flux de travail automatisés dans votre pipeline de développement existant. Le processus est conçu pour être fluide et centré sur le développeur :
- Intégration : Connectez la plateforme DevOps Security à votre chaîne d'outils SDLC actuelle, telle que Jira, GitHub, Jenkins ou d'autres outils CI/CD, à l'aide de son API robuste.
- Configuration de l'évaluation : Définissez les évaluations de risque et de sécurité. Vous pouvez utiliser les modèles conçus par des experts de la plateforme, tirer parti de l'IA pour générer des questionnaires spécifiques au projet, ou les personnaliser entièrement pour répondre aux normes de conformité et de sécurité de votre organisation.
- Évaluation automatisée : Au début d'un nouveau projet ou du développement d'une fonctionnalité, les développeurs ou les chefs de projet remplissent un bref sondage automatisé. La plateforme analyse les réponses pour identifier les risques potentiels et déterminer la posture de sécurité nécessaire.
- Génération d'exigences : Sur la base de l'évaluation, la plateforme génère automatiquement une liste claire et exploitable d'exigences et de tâches de sécurité, en les assignant directement à l'équipe de développement.
- Application continue : Au fur et à mesure que le développement progresse, la plateforme surveille automatiquement la base de code et le pipeline pour faire appliquer ces exigences. Elle peut être configurée pour bloquer les déploiements qui ne répondent pas aux critères de sécurité critiques, garantissant qu'aucun code non sécurisé n'atteigne la production.
- Surveillance centralisée : Les équipes de sécurité peuvent utiliser le tableau de bord centralisé pour obtenir une visibilité complète de la posture de sécurité de tous les projets, suivre la conformité et gérer les politiques à l'échelle de l'organisation.
Fonctionnalités principales de DevOps Security
- Intelligence de sécurité native IA : Utilise l'IA pour générer des questionnaires dynamiques, des exigences de sécurité contextuelles et des vecteurs d'attaque potentiels, offrant une analyse de sécurité complète.
- Évaluation automatisée des risques : Rationalise le processus d'identification des risques du projet au début du SDLC grâce à des sondages automatisés et personnalisables.
- Intégration et automatisation SDLC : Offre des intégrations profondes avec les outils de développement populaires et les pipelines CI/CD pour appliquer automatiquement les politiques et les exigences de sécurité.
- Politique en tant que code (Policy as Code) : Permet aux équipes de sécurité de définir et de gérer les politiques de sécurité en tant que code, ce qui facilite le contrôle de version, la collaboration et l'évolutivité.
- Plateforme centralisée : Fournit une source unique de vérité pour définir, distribuer et surveiller les évaluations de risque et de sécurité sur tous les projets.
- Personnalisation et accès API : Offre une grande flexibilité pour personnaliser les questionnaires et les exigences, avec un accès API complet pour intégrer et automatiser toutes les fonctionnalités.
- Autonomisation des champions de la sécurité : Conçu pour déléguer les responsabilités de sécurité aux équipes de projet, en leur fournissant les outils et la clarté nécessaires pour mettre en œuvre la sécurité efficacement.
Cas d'utilisation pour DevOps Security
DevOps Security est polyvalent et peut être appliqué dans divers scénarios :
- Développement d'applications natives du cloud : Sécurisez les microservices et les applications conteneurisées dès le départ en intégrant des contrôles de sécurité tout au long du pipeline CI/CD.
- DevSecOps à l'échelle de l'entreprise : Standardisez et automatisez les pratiques de sécurité dans des centaines d'équipes de développement, en garantissant une application cohérente des politiques et en réduisant la charge de travail d'une équipe de sécurité centrale.
- Conformité réglementaire : Automatisez la mise en œuvre et la vérification des contrôles requis par des normes telles que le RGPD, HIPAA, PCI-DSS et SOC 2.
- Startups et PME : Mettez en place un programme de sécurité mature sans une grande équipe de sécurité dédiée, en tirant parti de l'automatisation et de l'expertise pilotée par l'IA.
Avantages de DevOps Security
La plateforme offre des avantages significatifs par rapport aux approches de sécurité traditionnelles :
- Sécurité 'Shift-Left' : En identifiant et en traitant les risques dès la phase de conception, elle réduit considérablement le coût et la complexité de la correction ultérieure des vulnérabilités.
- Vitesse de développement accrue : L'automatisation de la sécurité élimine les goulots d'étranglement manuels, permettant aux développeurs de créer et de livrer des logiciels sécurisés plus rapidement.
- Collaboration améliorée : Comble le fossé entre les équipes de développement et de sécurité en fournissant une plateforme commune et des conseils clairs et exploitables.
- Sécurité évolutive : Permet aux organisations d'adapter leurs efforts de sécurité à leur croissance de développement sans augmenter proportionnellement les effectifs de sécurité.
- Prévention proactive des menaces : L'approche pilotée par l'IA aide à anticiper et à atténuer les menaces potentielles avant qu'elles ne deviennent des risques actifs.
Tarification et plans
DevOps Security propose généralement une tarification de niveau entreprise adaptée aux besoins spécifiques d'une organisation. Les modèles de tarification sont souvent basés sur des facteurs tels que le nombre de développeurs, le nombre de projets ou les fonctionnalités spécifiques requises. Comme il est courant pour les plateformes SaaS B2B dans ce domaine, la tarification spécifique n'est pas affichée publiquement. Les parties intéressées sont encouragées à contacter l'équipe commerciale pour un devis personnalisé ou pour planifier une démonstration afin d'explorer les capacités de la plateforme.
DevOps Security Alternatives

Zerothreat
ZeroThreat est une plateforme de pentesting continu et de DAST alimentée par l'IA, conçue pour sécuriser les applications web et les API. Elle automatise la détection de plus de 40 000 vulnérabilités, y compris le Top 10 de l'OWASP et les CVE, fournissant des informations de sécurité rapides, précises et exploitables pour les développeurs et les équipes de sécurité.
Test
SecVibe
SecVibe est une plateforme de sécurité de pointe conçue pour protéger les applications construites avec du code généré par l'IA. Elle offre des contrôles spécialisés, une analyse en temps réel et des mécanismes sensibles au contexte pour identifier et atténuer les vulnérabilités de sécurité uniques souvent manquées par les outils traditionnels. SecVibe s'intègre parfaitement aux piles de sécurité existantes, améliorant la sécurité globale des applications pour les flux de travail de développement modernes assistés par l'IA sans compromettre la vitesse.
Analyse de code
Hoop.dev
Hoop.dev est une passerelle d'accès alimentée par l'IA offrant une sécurité invisible aux développeurs et un contrôle en ligne de commande aux administrateurs. Elle fournit un accès sécurisé et auditable aux bases de données et aux serveurs, avec un masquage de données par IA en temps réel, l'enregistrement des sessions et des flux d'approbation simplifiés pour renforcer la sécurité sans perturber la productivité.
Sécurité
Aptori
Aptori est une plateforme de sécurité des applications alimentée par l'IA qui agit comme un Ingénieur en Sécurité IA autonome. Elle détecte, trie et corrige de manière proactive les vulnérabilités dans votre code, vos API, vos applications et votre infrastructure cloud. En intégrant la sécurité dans le cycle de vie du développement logiciel, Aptori aide les équipes à accélérer les livraisons, à garantir la conformité et à maintenir une posture de sécurité résiliente.
Revue de code
Enforster AI
Enforster AI est un outil de test de sécurité des applications statiques (SAST) natif de l'IA qui analyse le code comme un développeur senior. Il comprend la logique métier et le contexte pour identifier les vraies vulnérabilités avec une précision de 90 %, réduisant les faux positifs de 60 % et fournissant des correctifs générés par l'IA.
Analyse de codeDevOps Security Categories
DevOps Security Jobs
DevOps Security Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Zerothreat
ZeroThreat est une plateforme de pentesting continu et de DAST alimentée par l'IA, conçue pour sécuriser les applications web et les API. Elle automatise la détection de plus de 40 000 vulnérabilités, y compris le Top 10 de l'OWASP et les CVE, fournissant des informations de sécurité rapides, précises et exploitables pour les développeurs et les équipes de sécurité.
Test
Aquilax
AquilaX est une plateforme DevSecOps alimentée par l'IA, conçue pour sécuriser les logiciels tout au long du cycle de vie du développement. Elle s'intègre de manière transparente dans les pipelines CI/CD, offrant une suite de 12 scanners avancés pour les vulnérabilités, les secrets et la conformité. Grâce à son modèle d'IA auto-apprenant, AquilaX réduit considérablement les faux positifs, fournit des étapes de remédiation exploitables et permet aux équipes de livrer du code sécurisé en toute confiance et rapidité.
Sécurité du CodeSecVibe
SecVibe est une plateforme de sécurité de pointe conçue pour protéger les applications construites avec du code généré par l'IA. Elle offre des contrôles spécialisés, une analyse en temps réel et des mécanismes sensibles au contexte pour identifier et atténuer les vulnérabilités de sécurité uniques souvent manquées par les outils traditionnels. SecVibe s'intègre parfaitement aux piles de sécurité existantes, améliorant la sécurité globale des applications pour les flux de travail de développement modernes assistés par l'IA sans compromettre la vitesse.
Analyse de code
Pwnus
Pwnus est une plateforme de cybersécurité d'entreprise alimentée par l'IA, offrant des solutions de nouvelle génération pour les tests d'intrusion automatisés, la modélisation intelligente des menaces et la gestion complète des risques. Elle s'intègre de manière transparente à l'infrastructure existante pour fournir une surveillance continue de la sécurité, la gestion de la conformité et l'évaluation des risques tiers, protégeant les organisations contre les menaces cybernétiques en évolution grâce à des algorithmes d'IA avancés et à l'apprentissage automatique.
Penetration TestingEnforster AI
Enforster AI est un outil de test de sécurité des applications statiques (SAST) natif de l'IA qui analyse le code comme un développeur senior. Il comprend la logique métier et le contexte pour identifier les vraies vulnérabilités avec une précision de 90 %, réduisant les faux positifs de 60 % et fournissant des correctifs générés par l'IA.
Analyse de code
GenieEngage
GenieEngage est un partenaire DevOps-as-a-Service fournissant des solutions expertes en DevOps, DevSecOps et GitOps. Il aide les entreprises à accélérer la livraison de logiciels, à renforcer la sécurité et à faire évoluer leur infrastructure sur des clouds comme AWS, Azure et GCP, en offrant une équipe complète d'experts comme alternative rentable à l'embauche interne.
Gestion de l'infrastructure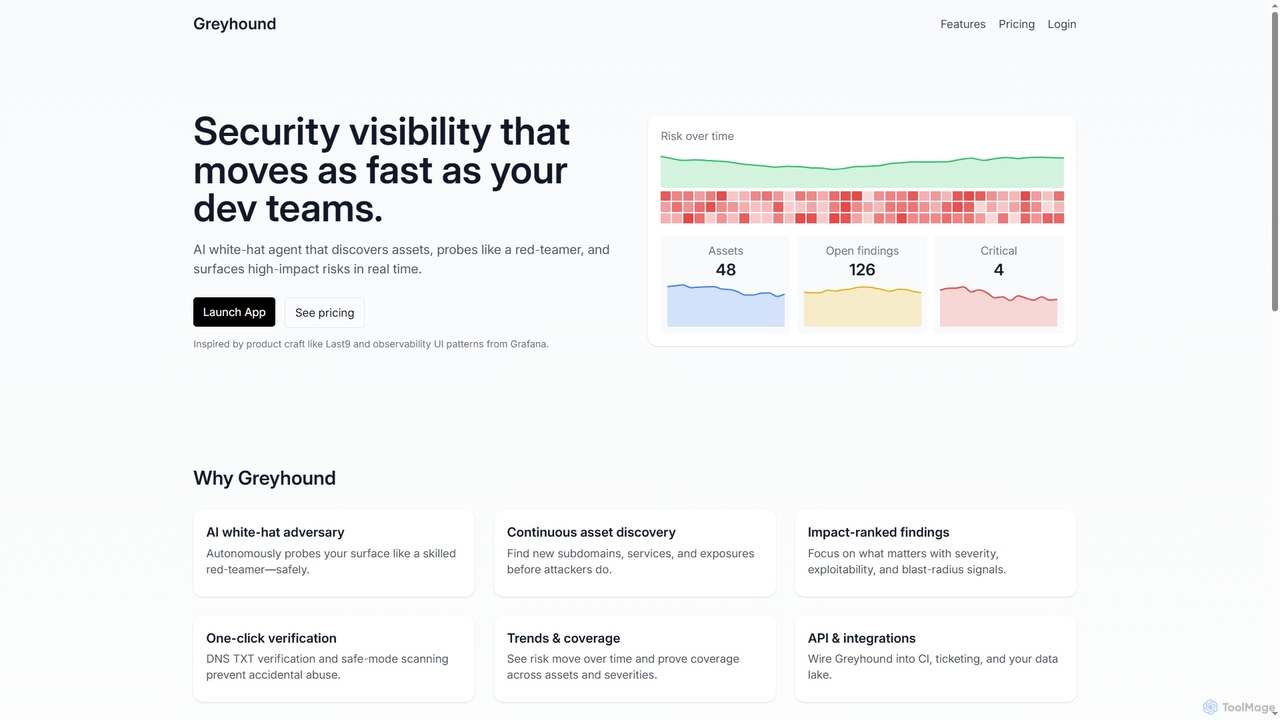
Greyhound
Greyhound est une plateforme de sécurité alimentée par l'IA qui fournit une analyse continue des actifs web et cloud. Elle émule un attaquant qualifié pour découvrir de manière autonome des actifs, identifier des vulnérabilités et fournir des résultats classés par impact avec des étapes de remédiation claires, aidant les équipes à se concentrer sur les risques critiques.
Sécurité du cloudHoop.dev
Hoop.dev est une passerelle d'accès alimentée par l'IA offrant une sécurité invisible aux développeurs et un contrôle en ligne de commande aux administrateurs. Elle fournit un accès sécurisé et auditable aux bases de données et aux serveurs, avec un masquage de données par IA en temps réel, l'enregistrement des sessions et des flux d'approbation simplifiés pour renforcer la sécurité sans perturber la productivité.
Sécurité
Jyek
Jyek est une plateforme d'agent IA qui comprend les objectifs, crée des plans d'exécution, utilise des outils et fournit des résultats vérifiables pour les tâches complexes à étapes multiples.
Automatisation
CipherClaw
CipherClaw est un agent de sécurité IA autonome qui analyse proactivement votre code pour les vulnérabilités, effectue une analyse des causes profondes sur les dépendances en utilisant des graphes causaux et l'analyse géométrique abstraite, et génère et déploie automatiquement des correctifs prêts pour la production. Conçu pour les workflows de développement modernes générés par IA, il s'intègre parfaitement aux écosystèmes OpenClaw, NVIDIA Nemo Claw, Lovable et n8n.
Génération de code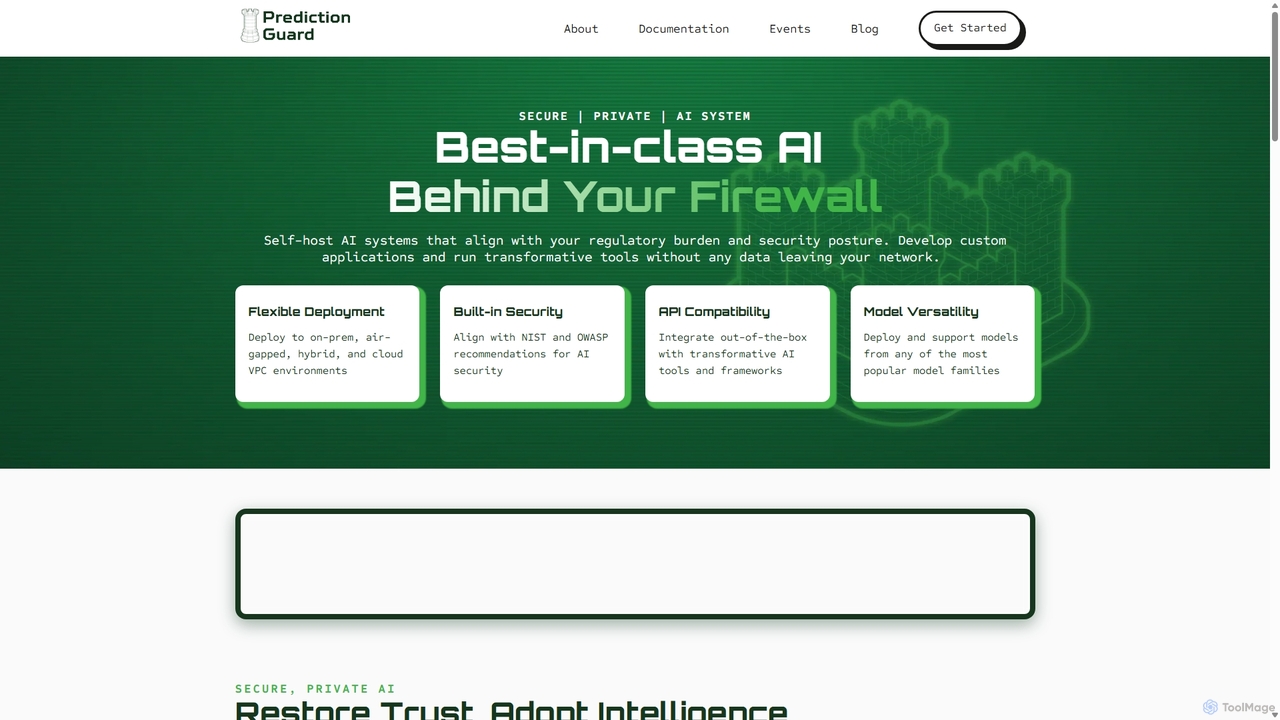
Prediction Guard
Prediction Guard est une plateforme d'IA d'entreprise qui permet aux organisations de déployer, gérer et mettre à l'échelle de grands modèles de langage (LLM) en toute sécurité derrière leur propre pare-feu. Elle offre des options de déploiement flexibles, y compris sur site, en environnement isolé (air-gapped) et en cloud privé, garantissant une confidentialité et un contrôle total des données. Avec une API compatible OpenAI, elle permet une intégration transparente avec les outils et frameworks existants comme LangChain et LlamaIndex, ce qui la rend idéale pour les industries réglementées telles que la santé, la défense et la finance.
Plateforme en tant que service (PaaS)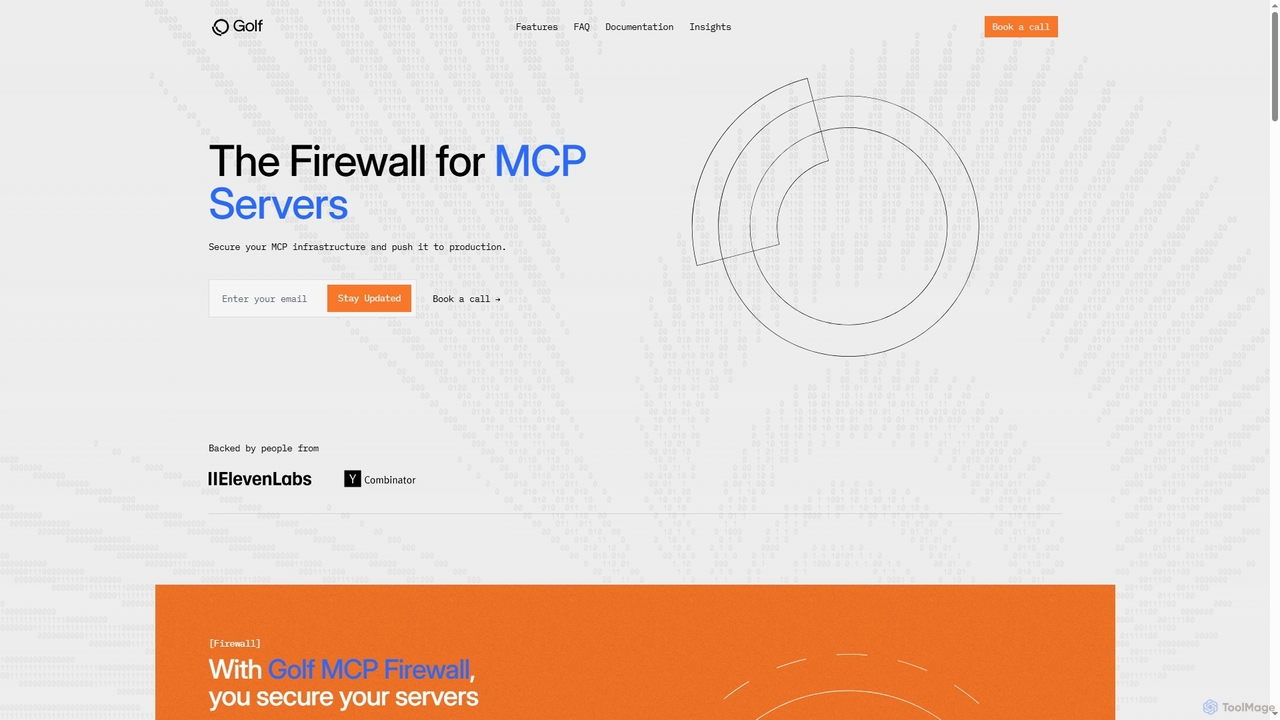
Golf
Golf est un pare-feu de niveau entreprise, conscient du protocole, conçu pour le Model Context Protocol (MCP). Il fournit une couche de sécurité centralisée pour protéger les serveurs MCP contre des menaces spécifiques comme l'injection de prompt et le détournement de jeton, permettant aux entreprises de déployer en toute sécurité leur infrastructure d'agents IA en production.
Sécurité des agents
ZeroPath
ZeroPath est une plateforme de sécurité des applications (AppSec) native de l'IA qui unifie SAST, SCA, la détection de secrets, et plus encore. Elle trouve et corrige intelligemment les vulnérabilités complexes, réduit considérablement les faux positifs et s'intègre de manière transparente dans les flux de travail des développeurs pour faire de la sécurité un effort collaboratif.
Sécurité du Code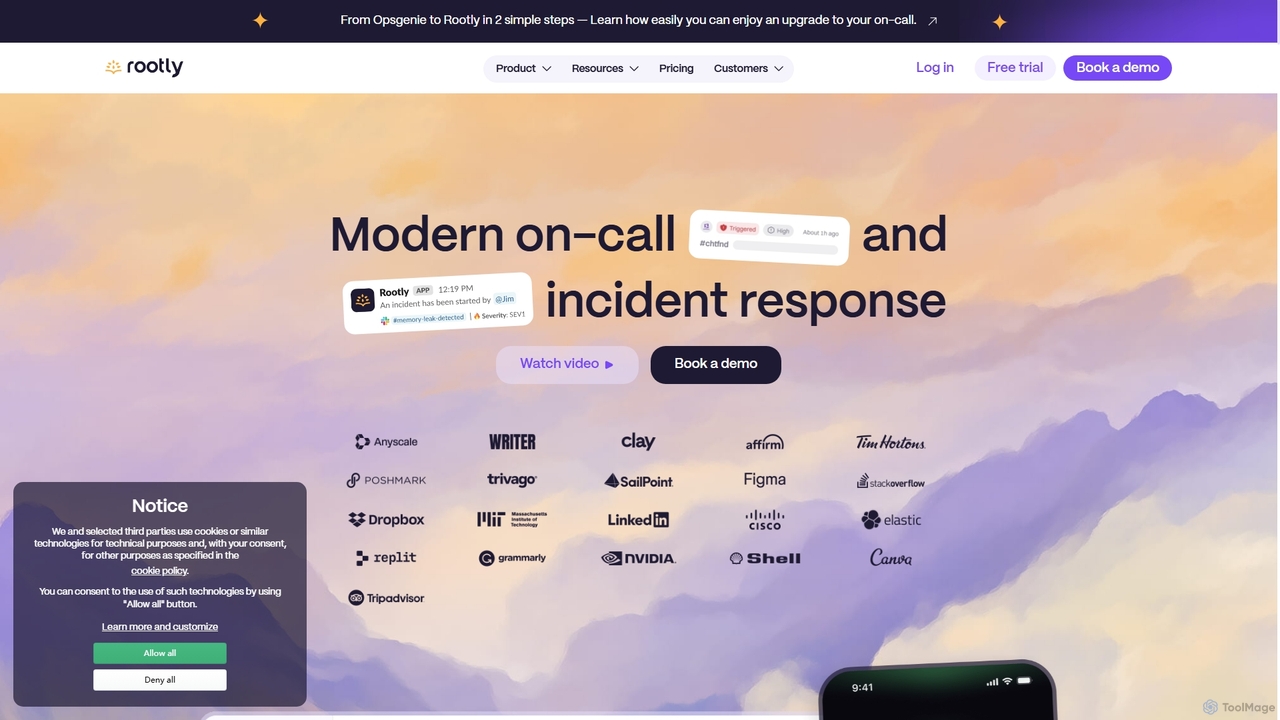
Rootly
Rootly est une plateforme de gestion d'incidents de bout en bout, alimentée par l'IA, conçue pour les équipes d'ingénierie et SRE. Elle automatise l'ensemble du cycle de vie des incidents, de la planification des astreintes et de la réponse aux alertes à la résolution et à l'analyse post-incident. En s'intégrant de manière transparente avec des outils comme Slack, Jira et Datadog, Rootly rationalise les flux de travail, réduit les tâches manuelles et aide les équipes à résoudre les problèmes plus rapidement, améliorant ainsi la fiabilité du système et l'efficacité opérationnelle.
Gestion des Incidents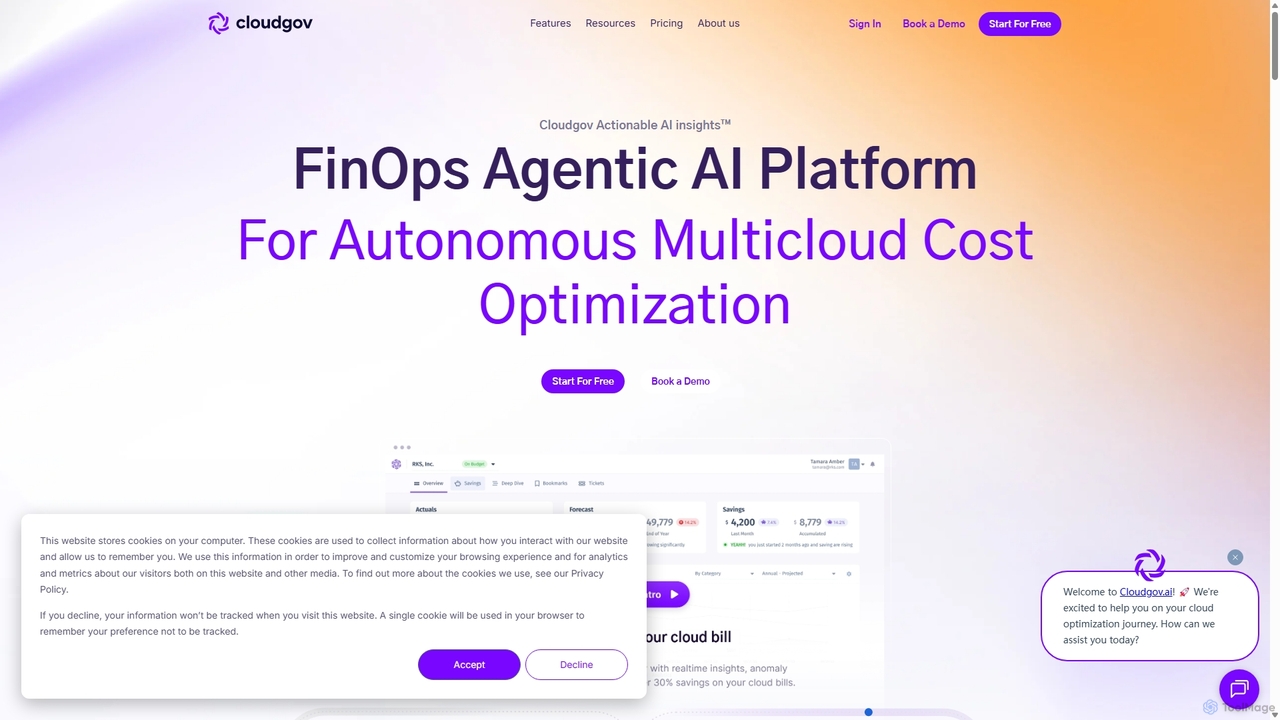
Cloudgov
Cloudgov est une plateforme FinOps agentique alimentée par l'IA, conçue pour l'optimisation autonome des coûts multicloud. Elle offre une visibilité unifiée sur AWS, Azure et GCP, fournissant des informations exploitables, une détection d'anomalies en temps réel et une remédiation automatisée pour aider les entreprises à réduire leurs dépenses cloud de plus de 30 % et à rationaliser leurs opérations financières.
DevOps
DevOps Security Comments (0)
Sign in to comment.
ConnexionNo comments yet.