
DevOps Security Overview
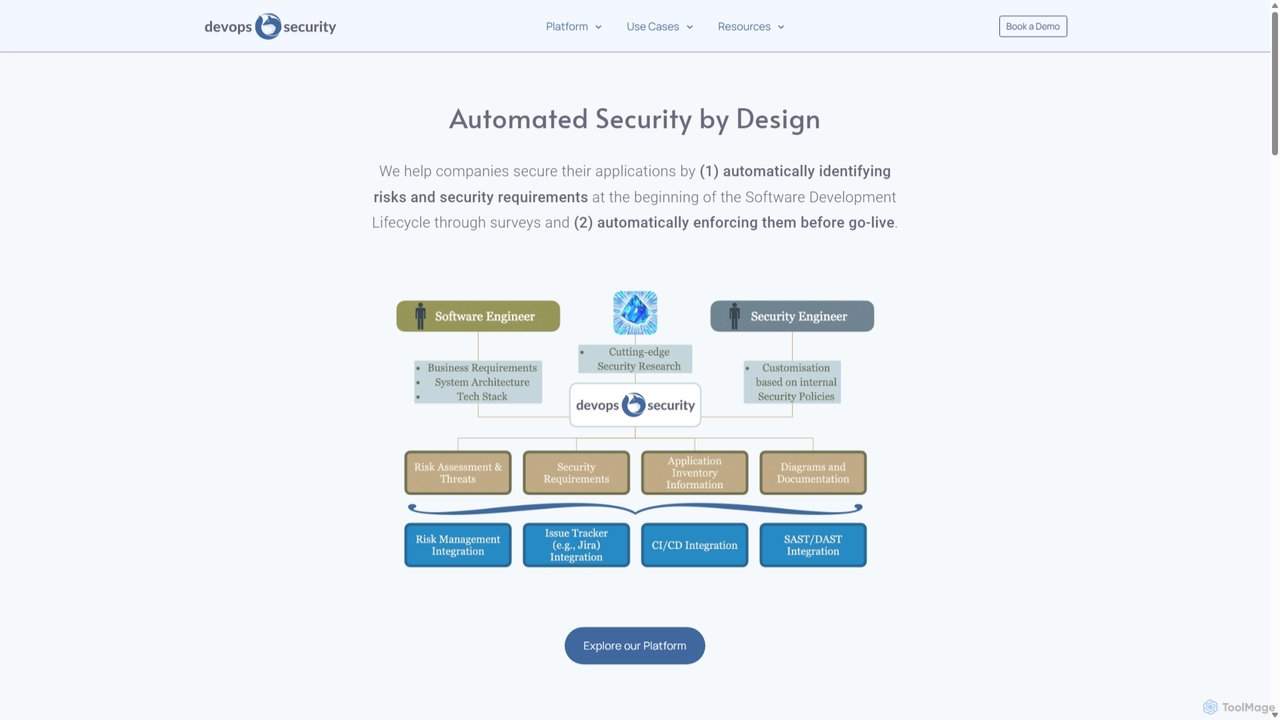
DevOps Securityは、セキュリティをソフトウェア開発プロセスの根幹に組み込むことを目的とした先進的なプラットフォームです。リスク評価の自動化の欠如、開発者とセキュリティ専門家の間のコミュニケーションギャップ、最終段階でのセキュリティレビューによるボトルネックなど、現代の開発チームとセキュリティチームが直面する共通の課題に対処します。「セキュリティ・バイ・デザイン」の哲学を採用し、SDLCの最も早い段階でリスクとセキュリティ要件を自動的に特定します。
このプラットフォームの中核は、AIネイティブなアプローチです。人工知能を活用して、包括的なセキュリティアンケートを生成し、正確なセキュリティ要件を定義し、さらには特定のプロジェクトに関連する潜在的な攻撃ベクトルをマッピングします。このAI駆動のインテリジェンスにより、セキュリティ対策が堅牢であるだけでなく、進化する脅威の状況に合わせてカスタマイズされ、最新の状態に保たれることが保証されます。この積極的な姿勢は、脆弱性がコードに書き込まれる前に防ぐのに役立ち、後工程で大幅な時間とリソースを節約します。
DevOps Securityの使い方
DevOps Securityを使用するには、その自動化されたワークフローを既存の開発パイプラインに統合する必要があります。このプロセスはシームレスで開発者中心に設計されています。
- 統合:堅牢なAPIを使用して、DevOps SecurityプラットフォームをJira、GitHub、Jenkinsなどの現在のSDLCツールチェーンに接続します。
- 評価の設定:リスクとセキュリティの評価を定義します。プラットフォームの専門家が設計したテンプレートを使用したり、AIを活用してプロジェクト固有のアンケートを生成したり、組織のコンプライアンスやセキュリティ基準に合わせて完全にカスタマイズしたりできます。
- 自動評価:新しいプロジェクトや機能開発の開始時に、開発者またはプロジェクトマネージャーが簡単な自動調査を完了します。プラットフォームは回答を分析して潜在的なリスクを特定し、必要なセキュリティ体制を決定します。
- 要件の生成:評価に基づいて、プラットフォームは明確で実行可能なセキュリティ要件とタスクのリストを自動的に生成し、開発チームに直接割り当てます。
- 継続的な強制:開発が進むにつれて、プラットフォームはコードベースとパイプラインを自動的に監視し、これらの要件を強制します。重要なセキュリティ基準を満たさないデプロイをブロックするように設定でき、安全でないコードが本番環境に到達するのを防ぎます。
- 一元的な監視:セキュリティチームは、一元化されたダッシュボードを使用して、すべてのプロジェクトのセキュリティ体制を完全に可視化し、コンプライアンスを追跡し、組織全体でポリシーを管理できます。
DevOps Securityの主な機能
- AIネイティブのセキュリティインテリジェンス:AIを活用して動的なアンケート、コンテキストに応じたセキュリティ要件、潜在的な攻撃ベクトルを生成し、包括的なセキュリティ分析を提供します。
- 自動化されたリスク評価:自動化されたカスタマイズ可能な調査を通じて、SDLCの早い段階でプロジェクトのリスクを特定するプロセスを合理化します。
- SDLCの統合と自動化:人気の開発者ツールやCI/CDパイプラインとの深い統合を提供し、セキュリティポリシーと要件を自動的に強制します。
- ポリシー・アズ・コード:セキュリティチームがセキュリティポリシーをコードとして定義・管理できるようにし、バージョン管理、コラボレーション、スケーラビリティを実現します。
- 一元化プラットフォーム:すべてのプロジェクトにわたるリスクとセキュリティ評価の定義、配布、監視のための単一の情報源を提供します。
- カスタマイズとAPIアクセス:アンケートや要件をカスタマイズするための高い柔軟性を提供し、すべての機能を統合・自動化するための完全なAPIアクセスを提供します。
- セキュリティチャンピオンの権限付与:セキュリティ責任をプロジェクトチームに委任するように設計されており、セキュリティを効果的に実装するために必要なツールと明確さを提供します。
DevOps Securityの使用例
DevOps Securityは多用途であり、さまざまなシナリオで適用できます。
- クラウドネイティブアプリケーション開発:CI/CDパイプライン全体にセキュリティチェックを組み込むことで、マイクロサービスとコンテナ化されたアプリケーションをゼロから保護します。
- エンタープライズ規模のDevSecOps:数百の開発チームにわたってセキュリティプラクティスを標準化・自動化し、一貫したポリシーの強制を確保し、中央のセキュリティチームの負担を軽減します。
- 規制コンプライアンス:GDPR、HIPAA、PCI-DSS、SOC 2などの基準で要求される管理策の実装と検証を自動化します。
- スタートアップと中小企業:自動化とAI駆動の専門知識を活用することで、大規模な専任セキュリティチームなしで成熟したセキュリティプログラムを確立します。
DevOps Securityの利点
このプラットフォームは、従来のセキュリティアプローチに比べて大きな利点を提供します。
- セキュリティのシフトレフト:設計段階でリスクを特定して対処することにより、後で脆弱性を修正するコストと複雑さを劇的に削減します。
- 開発速度の向上:セキュリティを自動化することで手動のボトルネックを解消し、開発者が安全なソフトウェアをより速く構築・出荷できるようにします。
- コラボレーションの改善:共通のプラットフォームと明確で実行可能なガイダンスを提供することで、開発チームとセキュリティチームの間のギャップを埋めます。
- スケーラブルなセキュリティ:組織がセキュリティ担当者を比例して増やすことなく、開発の成長に合わせてセキュリティの取り組みを拡大できるようにします。
- 積極的な脅威防止:AI駆動のアプローチは、潜在的な脅威が実際のリスクになる前に予測し、軽減するのに役立ちます。
料金プラン
DevOps Securityは通常、組織の特定のニーズに合わせたエンタープライズレベルの価格設定を提供します。価格モデルは、開発者の数、プロジェクトの数、または必要な特定の機能などの要因に基づいていることがよくあります。この分野のB2B SaaSプラットフォームで一般的なように、具体的な価格は公表されていません。興味のある方は、営業チームに連絡して個別の見積もりを取得するか、デモを予約してプラットフォームの機能を確認することをお勧めします。
DevOps Security Alternatives

Zerothreat
ZeroThreatは、WebアプリケーションとAPIのセキュリティを確保するために設計された、AIを活用した継続的なペネトレーションテストおよびDASTプラットフォームです。OWASPトップ10やCVEを含む40,000以上の脆弱性の検出を自動化し、開発者やセキュリティチームに迅速かつ正確で実用的なセキュリティインサイトを提供します。
テスト

Enforster AI
Enforster AIは、シニア開発者のようにコードを分析するAIネイティブの静的アプリケーションセキュリティテスト(SAST)ツールです。ビジネスロジックとコンテキストを理解し、90%の精度で実際の脆弱性を特定し、誤検知を60%削減し、AIが生成した修正案を提供します。
コード分析DevOps Security Categories
DevOps Security Jobs
DevOps Security Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Zerothreat
ZeroThreatは、WebアプリケーションとAPIのセキュリティを確保するために設計された、AIを活用した継続的なペネトレーションテストおよびDASTプラットフォームです。OWASPトップ10やCVEを含む40,000以上の脆弱性の検出を自動化し、開発者やセキュリティチームに迅速かつ正確で実用的なセキュリティインサイトを提供します。
テスト
Pwnus
Pwnusは、自動化された侵入テスト、インテリジェントな脅威モデリング、包括的なリスク管理のための次世代ソリューションを提供するAI駆動型エンタープライズサイバーセキュリティプラットフォームです。既存のインフラストラクチャとシームレスに統合し、継続的なセキュリティ監視、コンプライアンス管理、サードパーティリスク評価を提供し、高度なAIアルゴリズムと機械学習で進化するサイバー脅威から組織を保護します。
Penetration TestingEnforster AI
Enforster AIは、シニア開発者のようにコードを分析するAIネイティブの静的アプリケーションセキュリティテスト(SAST)ツールです。ビジネスロジックとコンテキストを理解し、90%の精度で実際の脆弱性を特定し、誤検知を60%削減し、AIが生成した修正案を提供します。
コード分析
GenieEngage
GenieEngageは、DevOps、DevSecOps、GitOpsの専門ソリューションを提供するDevOps-as-a-Serviceパートナーです。企業がソフトウェアデリバリーを加速し、セキュリティを強化し、AWS、Azure、GCPなどのクラウド上でインフラを拡張するのを支援し、社内採用に代わる費用対効果の高い選択肢として専門家チーム全体を提供します。
インフラストラクチャ管理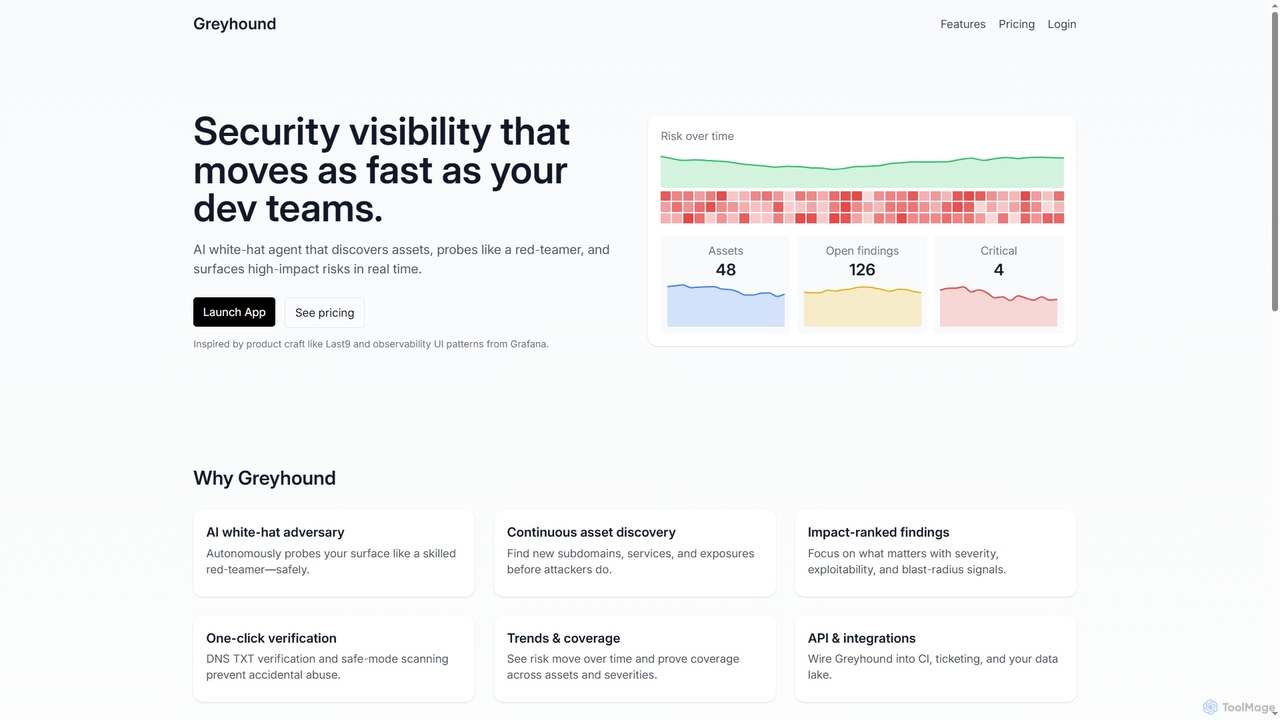
Greyhound
Greyhoundは、ウェブおよびクラウド資産の継続的なスキャンを提供するAI搭載のセキュリティプラットフォームです。熟練した攻撃者を模倣して自律的に資産を発見し、脆弱性を特定し、明確な修正手順とともに影響度でランク付けされた検出結果を提供することで、チームが重要なリスクに集中できるよう支援します。
クラウドセキュリティ
CipherClaw
CipherClawは、コードベースの脆弱性をプロアクティブにスキャンし、因果グラフと抽象幾何解析を使用して依存関係の根本原因を分析し、本番環境で使用可能なパッチを自律的に生成およびデプロイする自律型AIセキュリティエージェントです。OpenClaw、NVIDIA Nemo Claw、Lovable、n8nなどのエコシステムとシームレスに統合されるように設計されています。
コード生成
Prediction Guard
Prediction Guardは、組織が自社のファイアウォール内で安全に大規模言語モデル(LLM)をデプロイ、管理、スケールさせるためのエンタープライズ向けAIプラットフォームです。オンプレミス、エアギャップ、プライベートクラウドなどの柔軟なデプロイオプションを提供し、完全なデータプライバシーと制御を保証します。OpenAI互換APIにより、LangChainやLlamaIndexなどの既存ツールやフレームワークとのシームレスな統合が可能で、医療、防衛、金融などの規制産業に最適です。
サービスとしてのプラットフォーム (PaaS)
Golf
Golfは、モデルコンテキストプロトコル(MCP)向けに設計された、エンタープライズグレードのプロトコル対応ファイアウォールです。プロンプトインジェクションやトークンハイジャックなどの特定の脅威からMCPサーバーを保護する一元的なセキュリティレイヤーを提供し、企業がAIエージェントインフラを本番環境に安全に展開できるようにします。
エージェントセキュリティ
DevOps Security Comments (0)
Sign in to comment.
ログインNo comments yet.