
Best 10 アプリケーションセキュリティ AI tools for セキュリティ
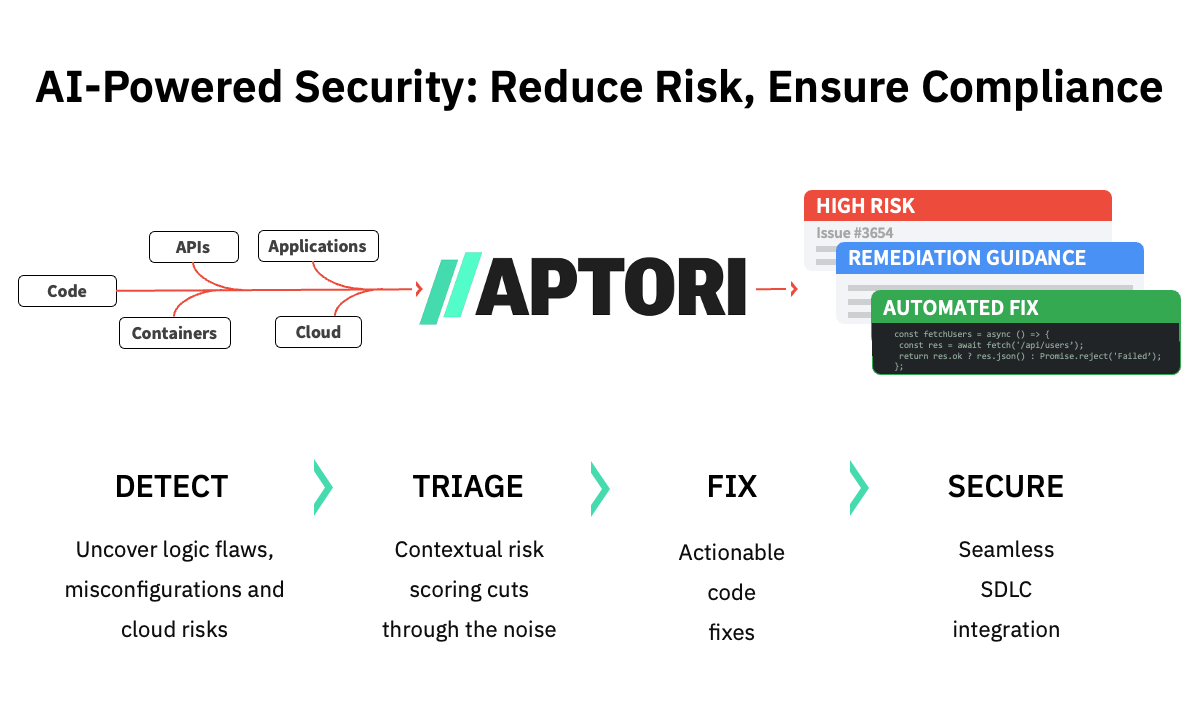
Popular アプリケーションセキュリティ AI tools in セキュリティ include AppSanctuary、CodeAnt AI、ZeroPath、Zerothreat、WhyLabs、Aptori、Enforster AI、Ship Guard、SecVibe、DevOps Security, helping you work more efficiently.
Freemium
Ship Guard
Ship Guardは、AIと独自の「インシデントメモリ」機能を活用し、コード内の繰り返しのバグやセキュリティ脆弱性を防止するエンジニアリングインテリジェンスプラットフォームです。チームの過去の運用インシデント、スタイルガイド、アーキテクチャドキュメントから学習し、カスタマイズされたリアルタイムのコードレビューを提供することで、コード品質を向上させ、高価なダウンタイムを削減します。
インシデント管理Visits 6.5KFavorites 163Likes 180

Freemium
Enforster AI
Enforster AIは、シニア開発者のようにコードを分析するAIネイティブの静的アプリケーションセキュリティテスト(SAST)ツールです。ビジネスロジックとコンテキストを理解し、90%の精度で実際の脆弱性を特定し、誤検知を60%削減し、AIが生成した修正案を提供します。
コード分析Visits 7.2KFavorites 110Likes 128

Freemium
Zerothreat
ZeroThreatは、WebアプリケーションとAPIのセキュリティを確保するために設計された、AIを活用した継続的なペネトレーションテストおよびDASTプラットフォームです。OWASPトップ10やCVEを含む40,000以上の脆弱性の検出を自動化し、開発者やセキュリティチームに迅速かつ正確で実用的なセキュリティインサイトを提供します。
テストVisits 38.7KFavorites 125Likes 128
Paid
DevOps Security
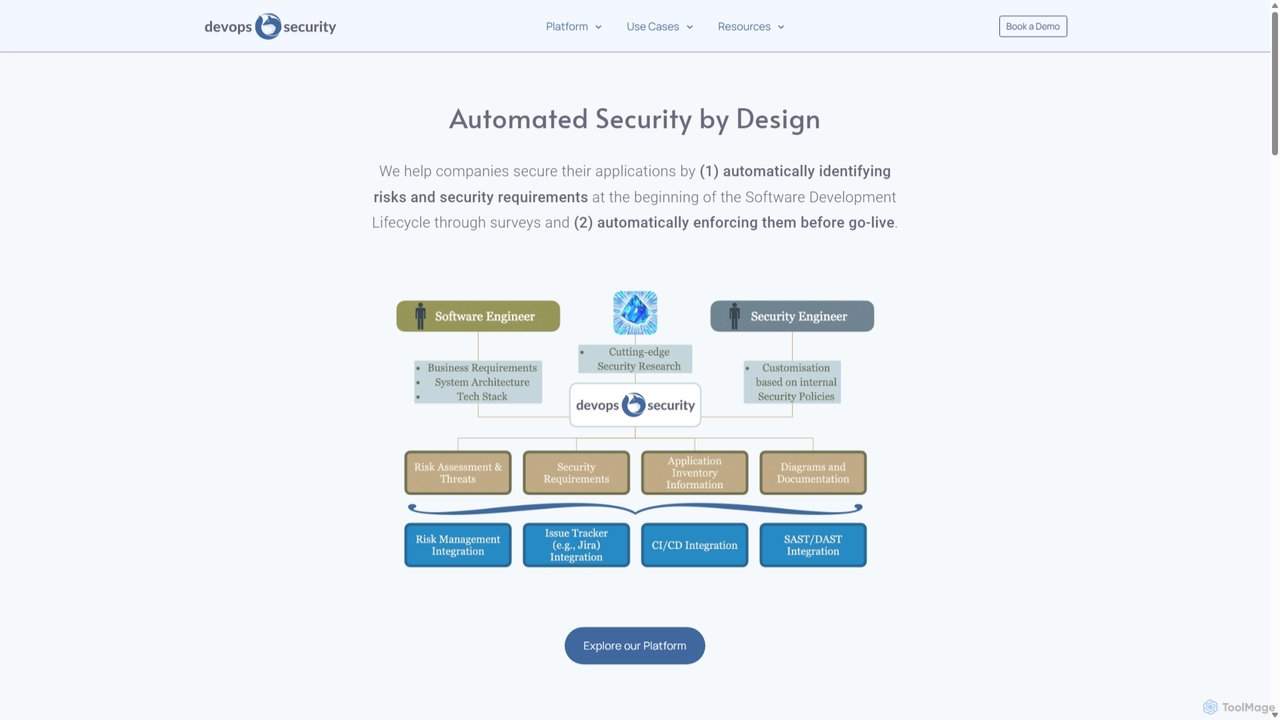
リスク評価と要件強制をソフトウェア開発ライフサイクル(SDLC)に直接統合することで、アプリケーションセキュリティを自動化するAIネイティブプラットフォームです。企業がセキュリティをシフトレフトさせ、開発者に権限を与え、設計から展開までのセキュリティプロセスを合理化するのに役立ちます。
セキュリティVisits 6.4KFavorites 145Likes 152

Freemium
Freemium
CodeAnt AI
CodeAnt AIは、コードレビューを自動化し、コード品質を向上させ、アプリケーションのセキュリティを確保するAI搭載プラットフォームです。開発者のワークフローにシームレスに統合され、AIが生成するプルリクエストの要約、ワンクリック修正、継続的な脆弱性スキャンを提供し、チームがよりクリーンで安全なコードを迅速に出荷できるよう支援します。
コード品質Visits 140.1KFavorites 127Likes 140
Freemium

Freemium
AppSanctuary
AppSanctuaryは、脆弱性スキャン、コンプライアンスチェック、脅威検出を自動化するAI搭載のアプリケーションセキュリティプラットフォームです。詳細なコード分析、実用的な修正アドバイス、シームレスなCI/CD統合を提供し、開発者とセキュリティチームが安全なモバイルおよびWebアプリケーションを構築・維持するのを支援します。
セキュリティとコンプライアンスVisits 6MFavorites 146Likes 127
Paid
About アプリケーションセキュリティ
アプリケーションセキュリティツールは、AIを活用してソフトウェアアプリケーションのライフサイクル全体にわたる脆弱性を特定、防止、軽減します。これらの高度なソリューションは、機械学習を利用してコードを分析し、異常を検出し、潜在的な脅威を予測することで、デジタル資産全体のセキュリティ体制を大幅に強化します。進化するサイバー脅威やコンプライアンス要件に対してアプリケーションが堅牢であることを保証する、プロアクティブな防御メカニズムを提供します。
コア機能
- 自動脆弱性スキャン:AI駆動でソースコード、バイナリ、実行中のアプリケーションを分析し、セキュリティ上の欠陥を特定します。
- 脅威モデリングと予測:機械学習モデルがアプリケーションアーキテクチャを評価し、潜在的な攻撃ベクトルを特定し、将来の脅威を予測します。
- ランタイムアプリケーション自己保護 (RASP):セキュリティをアプリケーションに直接組み込むことで、攻撃をリアルタイムで監視およびブロックします。
- セキュアコードレビュー:AIが開発者を支援し、開発中に安全でないコーディング慣行を指摘し、修正を提案します。
- APIセキュリティ分析:APIを保護するための専門ツールで、設定ミスや不正アクセス試行を検出します。
利用シーン
組織はこれらのツールを使用して、DevSecOpsパイプラインにセキュリティを早期に統合し、コンプライアンスチェックを自動化し、重要なWebおよびモバイルアプリケーションを悪用から保護します。これらは、データの整合性とユーザーの信頼を維持するために不可欠です。
選択のポイント
既存のCI/CDパイプラインとの統合機能、脆弱性検出の範囲(SAST、DAST、IAST、RASP)、特定のプログラミング言語のサポート、レポート機能、およびコンプライアンス認証に基づいてツールを評価します。提供される自動化のレベルと脅威インテリジェンスの精度も考慮してください。
Featured tool rankings
Most popular


Most favorited

Most liked
アプリケーションセキュリティ use cases
1
デプロイ前の脆弱性スキャンを自動化
開発チームは、AI搭載のアプリケーションセキュリティツールをCI/CDパイプラインに統合し、デプロイ前に新しいコードコミットのセキュリティ脆弱性を自動的にスキャンします。これにより、開発者はSQLインジェクションやクロスサイトスクリプティング(XSS)などの問題を開発サイクルの早い段階で迅速に特定して修正でき、安全でないコードが本番環境に到達するのを防ぎ、修正コストと時間を大幅に削減します。
2
Webアプリケーションのリアルタイム保護
セキュリティ運用チームは、ランタイムアプリケーション自己保護(RASP)ツールを導入し、稼働中のWebアプリケーションの悪意のある活動を監視します。これらのAI駆動型ソリューションはアプリケーション内に直接組み込まれ、ゼロデイエクスプロイトや不正なデータアクセスなどの攻撃をリアルタイムで検出しブロックします。コード変更やネットワーク再構成を必要とせず、アクティブな脅威に対する即時防御を提供します。
3
安全なAPI開発の強化
API開発者は、アプリケーションセキュリティツールを利用して、認証バイパス、アクセス制御の不備、機密データ漏洩など、潜在的なセキュリティ上の欠陥についてAPIを分析します。AIはAPIエンドポイントに特有の設定ミスや脆弱性を特定するのに役立ち、APIが最初から安全に構築され、業界のベストプラクティスに準拠していることを保証し、サービス間で交換されるデータを保護します。
4
プロアクティブな脅威モデリングとリスク評価
セキュリティアーキテクトは、AI強化されたアプリケーションセキュリティプラットフォームを利用して、新しいアプリケーション設計に対してプロアクティブな脅威モデリングを実行します。アーキテクチャ図と設計仕様を分析することで、AIは潜在的な攻撃ベクトルを予測し、高リスクコンポーネントを特定できます。これにより、チームはコードが書かれる前にセキュリティ制御を実装し、リスクを軽減することができ、より堅牢で安全なアプリケーションにつながります。
5
業界規制への準拠を確保
コンプライアンス担当者は、アプリケーションセキュリティツールを使用して、GDPR、HIPAA、PCI DSSなどのさまざまな業界規制に対してアプリケーションを自動的にチェックします。これらのツールは、セキュリティ体制に関する詳細なレポートを生成し、非準拠の領域を強調表示し、実用的な推奨事項を提供することで、監査準備を効率化し、アプリケーションが必要な法的および規制基準を満たしていることを保証します。
6
モバイルアプリケーションを悪用から保護
モバイルアプリ開発者は、専門のアプリケーションセキュリティツールを活用して、iOSおよびAndroidアプリケーションを、安全でないデータストレージ、脆弱な暗号化、リバースエンジニアリングのリスクなど、モバイルプラットフォームに特有の脆弱性についてスキャンします。AIはこれらのモバイル固有の脅威を検出するのに役立ち、ユーザーデータが保護され、アプリケーションがさまざまなデバイスでの改ざんや悪用に対して堅牢であることを保証します。
Related categories
アプリケーションセキュリティ FAQ
アプリケーションセキュリティとは何ですか?
アプリケーションセキュリティとは、ソフトウェアアプリケーションをそのライフサイクル全体にわたって脅威や脆弱性から保護するために使用されるプロセス、ツール、およびプラクティスを指します。AI搭載のアプリケーションセキュリティツールは、セキュリティ上の欠陥の検出、分析、および修復を自動化し、アプリケーションがサイバー攻撃に対して堅牢であり、セキュリティ基準に準拠していることを保証します。これらは包括的なサイバーセキュリティ戦略の重要な要素です。
AI搭載のアプリケーションセキュリティツールはどのように機能しますか?
AI搭載のアプリケーションセキュリティツールは、機械学習アルゴリズムを利用して、大量のコード、ネットワークトラフィック、および行動パターンを分析します。既知の脆弱性を特定し、新しい脅威を示す異常を検出し、さらには潜在的な攻撃ベクトルを予測することもできます。この自動化により、従来の手動方法と比較して、より高速で正確かつスケーラブルなセキュリティテストと保護が可能になります。
アプリケーションセキュリティとネットワークセキュリティの違いは何ですか?
アプリケーションセキュリティは、SQLインジェクションやXSSなどの脆弱性を防ぐために、ソフトウェアアプリケーション自体(コード、設計、実行環境を含む)の保護に焦点を当てています。より広範な親カテゴリであるネットワークセキュリティは、ファイアウォール、侵入検知システム、ネットワークプロトコルを扱い、基盤となるネットワークインフラストラクチャを不正アクセス、誤用、または中断から保護することに焦点を当てています。どちらも重要ですが、ITスタックの異なる層を扱います。
アプリケーションセキュリティでAIを使用する主な利点は何ですか?
アプリケーションセキュリティにAIを統合することで、いくつかの主要な利点が得られます。脆弱性検出の精度向上、スキャンと分析の高速化、プロアクティブな脅威予測、誤検知の削減、大規模なコードベース全体でのスケーラビリティ向上などです。AIはセキュリティチームが重要な問題に優先順位を付け、反復的なタスクを自動化し、新しい攻撃手法により効果的に適応するのに役立ち、全体的なアプリケーション防御を強化します。
アプリケーションセキュリティソリューションを選ぶ際に考慮すべきことは何ですか?
アプリケーションセキュリティソリューションを選択する際には、既存の開発ツール(CI/CD)との統合能力、提供されるセキュリティテストの種類(SAST、DAST、IAST、RASP)、使用するプログラミング言語とフレームワークのサポート、脆弱性検出の精度、およびコンプライアンスレポート機能を考慮してください。また、ベンダーの評判、サポート、および将来のニーズに対応するためのソリューションのスケーラビリティも評価してください。