

Greyhound Overview
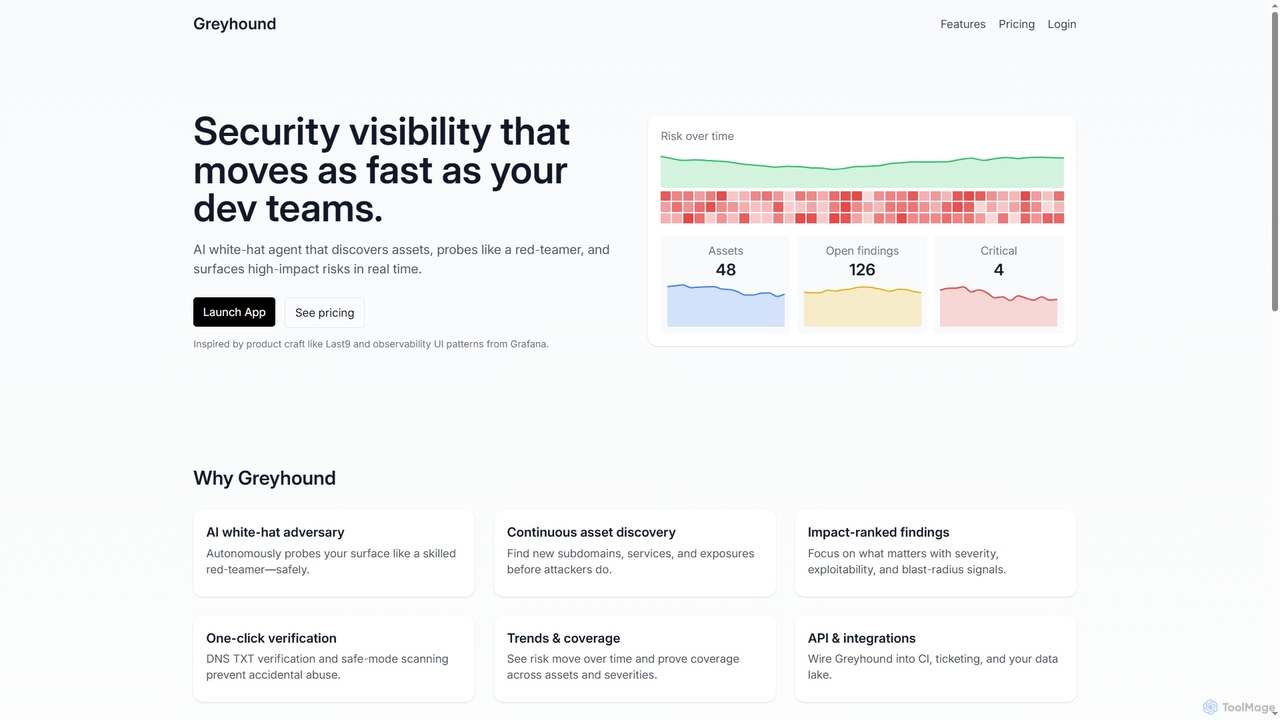
Greyhoundは、現代のウェブおよびクラウド環境向けに設計された継続的なAIセキュリティスキャンツールです。AI駆動のホワイトハットアドバーサリーを採用し、発見、フィンガープリンティング、安全なエクスプロイト試行など、実際の攻撃者の行動を模倣して攻撃対象領域を自律的に調査します。このアプローチにより、悪意のある攻撃者よりも先に新しいサブドメイン、サービス、露出を継続的に発見できます。プラットフォームは、深刻度、悪用可能性、影響範囲に基づいて影響度でランク付けされた検出結果を提供することでノイズを除去し、圧倒的なCVEのリストではなく、明確で実行可能な修正手順を提供します。開発者に優しく設計されており、既存のワークフローにシームレスに統合できます。
Greyhoundの使い方
Greyhoundを使用するには、まずアカウントを作成し、簡単なワンクリックDNS TXT検証でドメインの所有権を確認します。確認後、ウェブアプリケーション、API、クラウドインフラストラクチャ全体で自動化された継続的なスキャンを設定およびスケジュールできます。プラットフォームは資産の発見と脆弱性の特定を開始します。その後、優先順位付けされ、影響度でランク付けされた検出結果を確認し、提供されたコンテキストと修正手順を使用して問題を迅速に修正します。シームレスな統合のために、REST APIを使用してGreyhoundをCI/CDパイプライン、Jiraなどのチケットシステム、またはSlackなどのコミュニケーションツールに接続し、スキャンを自動化して検出結果を同期させることができます。
Greyhoundの主な機能
- AIホワイトハットアドバーサリー: 攻撃者の行動を自律的にシミュレートし、デジタルサーフェスを安全に調査します。
- 継続的な資産発見: 新しいサブドメイン、サービス、潜在的な露出を自動的に見つけます。
- 影響度ランク付けされた検出結果: 深刻度、悪用可能性、潜在的な影響に基づいて脆弱性の優先順位を付け、ノイズを除去します。
- APIと統合: CIパイプライン、Jira、Slack、カスタムワークフローとの統合を可能にするREST APIを提供します。
- トレンドとカバレッジの可視化: Grafanaスタイルのビジュアルでリスク状況の経時変化を追跡し、修正速度を監視します。
- チームコラボレーション: チームメイトの招待、レポートの共有、エンジニアリングおよびSOCワークフローのための検出結果のエクスポート機能。
- ワンクリック検証: 安全のため、DNS TXT検証を使用して所有ドメインでのみスキャンを実行することを保証します。
Greyhoundの使用例
Greyhoundは、セキュリティプロセスを自動化したい開発者チームやセキュリティチームに最適です。ウェブアプリケーションやAPIの継続的な脆弱性評価、デジタル資産を追跡するための自動化された攻撃対象領域管理、本番環境に到達する前に問題を検出するためのCI/CDパイプライン内の展開前セキュリティチェックとして使用できます。また、セキュリティカバレッジを証明し、修正の進捗を長期的に追跡する必要がある組織にも適しています。
Greyhoundの利点
Greyhoundの主な利点は、AI駆動でノイズを低減したセキュリティスキャンアプローチです。チームが本当に重要なことに集中できるように、実行可能でコンテキストの豊富な検出結果を提供します。開発者に優しい設計と堅牢なAPIにより、DevOpsワークフロー(DevSecOps)への統合が容易です。プラットフォームはスケーラブルで、個人プロジェクトから大企業まで、組織の成長に合わせてプランを選択でき、予測可能なコストとパフォーマンスを保証します。
料金プラン
Greyhoundはいくつかのプランを提供しており、年間請求で20%の割引が適用されます:
- ベーシックプラン: 月額4500ルピー。トライアルや個人プロジェクト向けに設計されており、最大10資産、2同時スキャン、合計500スキャン、ウェブアプリケーションスキャン、基本的な脆弱性検出が含まれます。サポートはメールとコミュニティフォーラムで提供されます。
- プロプラン: 月額9000ルピー。小規模チームに最適で、最大100資産、10同時スキャン、無制限のスキャンをサポートします。高度なウェブ&APIスキャン、アクティブリコnaissance、カスタムスキャン設定、優先メールサポート、高度なレポート、チームコラボレーションツールが追加されます。
- エンタープライズプラン: カスタム価格(営業にお問い合わせください)。規制対象組織や大規模な資産を持つ企業向けに調整されており、カスタムの資産および同時実行制限、プライベートエージェント展開、SSO/SAML、監査ログ、SLA、専任サポートを提供します。
Greyhound FAQ
Greyhound Alternatives

Zerothreat
ZeroThreatは、WebアプリケーションとAPIのセキュリティを確保するために設計された、AIを活用した継続的なペネトレーションテストおよびDASTプラットフォームです。OWASPトップ10やCVEを含む40,000以上の脆弱性の検出を自動化し、開発者やセキュリティチームに迅速かつ正確で実用的なセキュリティインサイトを提供します。
テスト
Beagle Security
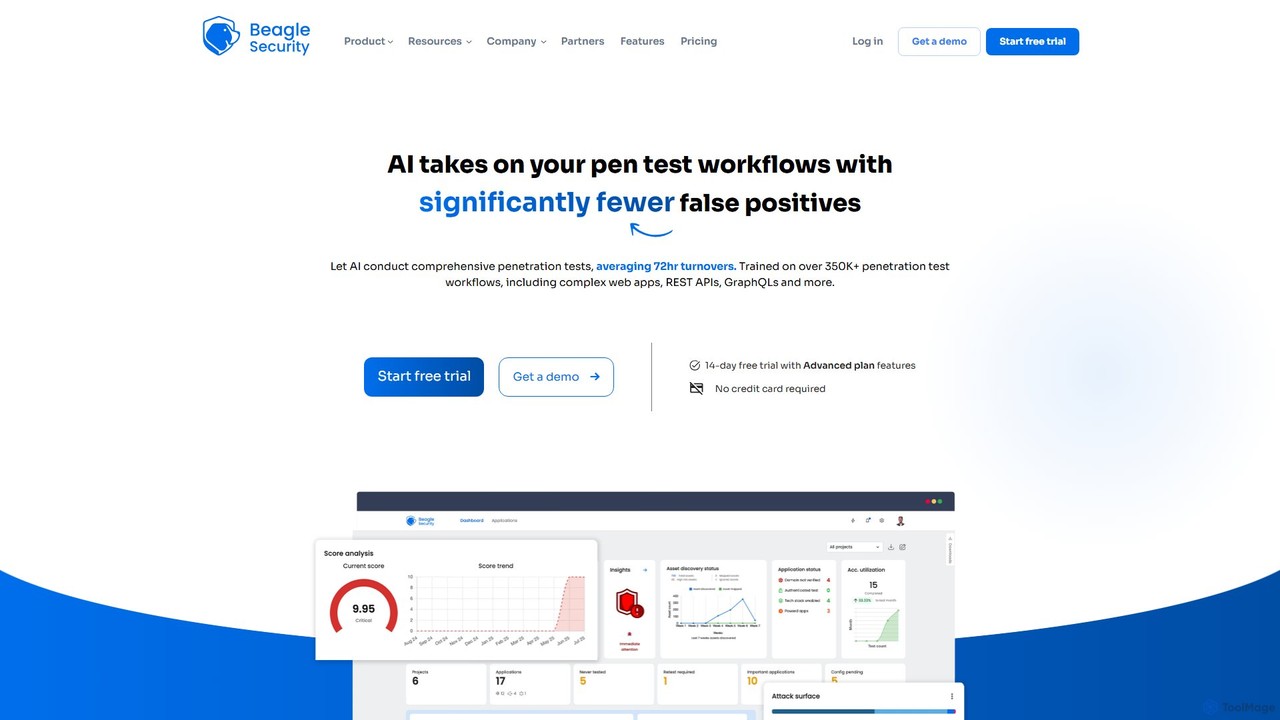
Beagle Securityは、ウェブアプリケーションとAPI向けのAI搭載自動ペネトレーションテストツールです。DevSecOpsライフサイクルにシームレスに統合し、企業がセキュリティ脆弱性を積極的に特定・修正するのを支援します。このプラットフォームは、包括的なスキャン、詳細なレポート、コンプライアンス管理(HIPAA、PCI DSS)、およびLLMベースの実用的な推奨事項を提供し、アプリケーションのセキュリティ体制を強化します。
テスト
equixly
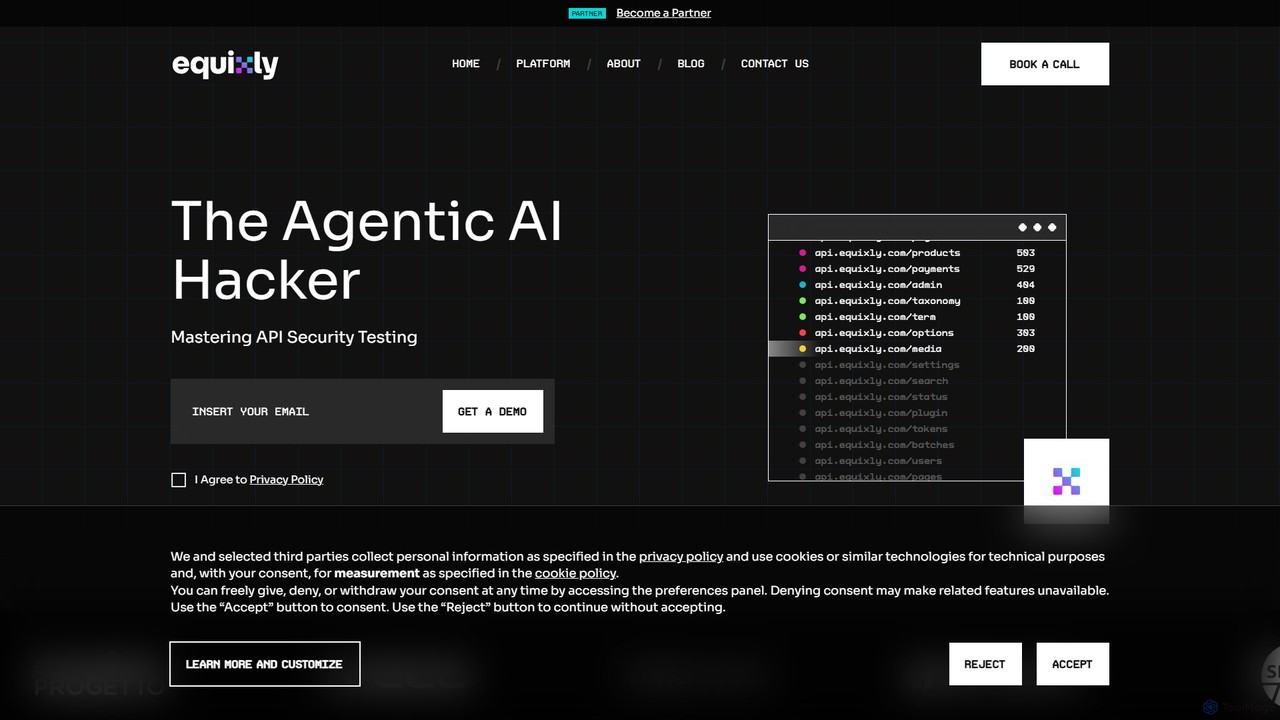
Equixlyは、APIセキュリティを習得するために設計されたエージェント型AIハッカープラットフォームです。API攻撃対象領域全体をマッピングし、OWASP Top 10のリスクに基づいて攻撃を開始し、コンプライアンス報告を簡素化することで、ペネトレーションテストを自動化します。開発者とセキュリティチームがCI/CDパイプライン内で脆弱性を継続的にテスト、特定、修正するのを支援します。
セキュリティ & テストGreyhound Categories
Greyhound Jobs
Greyhound Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Zerothreat
ZeroThreatは、WebアプリケーションとAPIのセキュリティを確保するために設計された、AIを活用した継続的なペネトレーションテストおよびDASTプラットフォームです。OWASPトップ10やCVEを含む40,000以上の脆弱性の検出を自動化し、開発者やセキュリティチームに迅速かつ正確で実用的なセキュリティインサイトを提供します。
テスト
Pwnus
Pwnusは、自動化された侵入テスト、インテリジェントな脅威モデリング、包括的なリスク管理のための次世代ソリューションを提供するAI駆動型エンタープライズサイバーセキュリティプラットフォームです。既存のインフラストラクチャとシームレスに統合し、継続的なセキュリティ監視、コンプライアンス管理、サードパーティリスク評価を提供し、高度なAIアルゴリズムと機械学習で進化するサイバー脅威から組織を保護します。
Penetration Testing
CipherClaw
CipherClawは、コードベースの脆弱性をプロアクティブにスキャンし、因果グラフと抽象幾何解析を使用して依存関係の根本原因を分析し、本番環境で使用可能なパッチを自律的に生成およびデプロイする自律型AIセキュリティエージェントです。OpenClaw、NVIDIA Nemo Claw、Lovable、n8nなどのエコシステムとシームレスに統合されるように設計されています。
コード生成
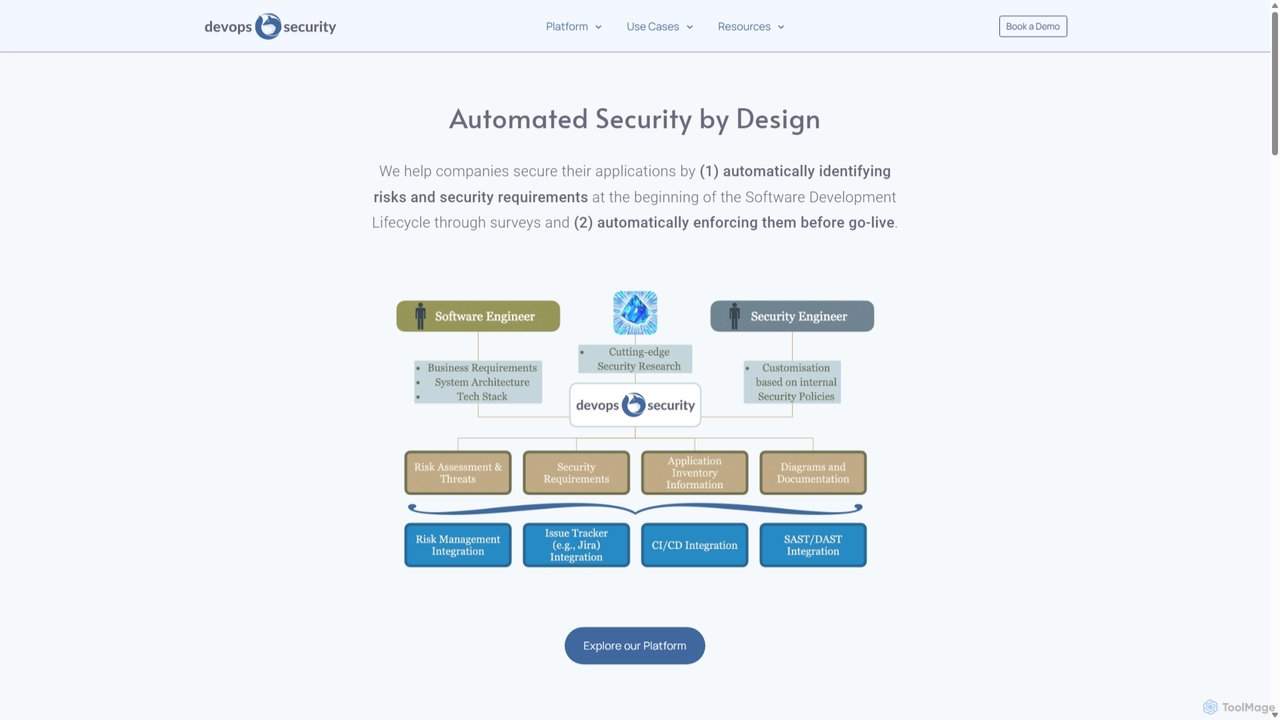
DevOps Security
リスク評価と要件強制をソフトウェア開発ライフサイクル(SDLC)に直接統合することで、アプリケーションセキュリティを自動化するAIネイティブプラットフォームです。企業がセキュリティをシフトレフトさせ、開発者に権限を与え、設計から展開までのセキュリティプロセスを合理化するのに役立ちます。
セキュリティ
GenieEngage
GenieEngageは、DevOps、DevSecOps、GitOpsの専門ソリューションを提供するDevOps-as-a-Serviceパートナーです。企業がソフトウェアデリバリーを加速し、セキュリティを強化し、AWS、Azure、GCPなどのクラウド上でインフラを拡張するのを支援し、社内採用に代わる費用対効果の高い選択肢として専門家チーム全体を提供します。
インフラストラクチャ管理Beagle Security
Beagle Securityは、ウェブアプリケーションとAPI向けのAI搭載自動ペネトレーションテストツールです。DevSecOpsライフサイクルにシームレスに統合し、企業がセキュリティ脆弱性を積極的に特定・修正するのを支援します。このプラットフォームは、包括的なスキャン、詳細なレポート、コンプライアンス管理(HIPAA、PCI DSS)、およびLLMベースの実用的な推奨事項を提供し、アプリケーションのセキュリティ体制を強化します。
テストequixly
Equixlyは、APIセキュリティを習得するために設計されたエージェント型AIハッカープラットフォームです。API攻撃対象領域全体をマッピングし、OWASP Top 10のリスクに基づいて攻撃を開始し、コンプライアンス報告を簡素化することで、ペネトレーションテストを自動化します。開発者とセキュリティチームがCI/CDパイプライン内で脆弱性を継続的にテスト、特定、修正するのを支援します。
セキュリティ & テスト


Enforster AI
Enforster AIは、シニア開発者のようにコードを分析するAIネイティブの静的アプリケーションセキュリティテスト(SAST)ツールです。ビジネスロジックとコンテキストを理解し、90%の精度で実際の脆弱性を特定し、誤検知を60%削減し、AIが生成した修正案を提供します。
コード分析
Pentest Copilot
Pentest Copilotは、レッドチームとペネトレーションテストを自動化するAI駆動の敵対的エクスポージャー検証プラットフォームです。AIエージェントを使用して、外部、内部、フィッシング、認証情報侵害シミュレーションを含む、継続的でコンテキストに応じたセキュリティ評価を実施します。動的グラフで攻撃パスを視覚化し、企業向けに優先順位付けされた実行可能な修復レポートを提供します。
セキュリティとコンプライアンス
Greyhound Comments (0)
Sign in to comment.
ログインNo comments yet.