


win3zz Overview
win3zzは、トップクラスのセキュリティ専門家の専門知識に触発された、最先端のAI駆動サイバーセキュリティおよび脆弱性管理プラットフォームです。組織、開発者、セキュリティアナリストが、デジタルエコシステム全体でセキュリティの弱点をプロアクティブに特定、評価、修正できるように設計されています。高度な人工知能と機械学習アルゴリズムを活用することで、win3zzは複雑なセキュリティタスクを自動化し、受動的なセキュリティ体制をプロアクティブで予測可能かつ回復力のあるものに変革します。
このプラットフォームは、ウェブアプリケーション、モバイルアプリ、API、ネットワークインフラを網羅するセキュリティランドスケープの全体像を把握するための統一ダッシュボードを提供します。実際の攻撃シナリオをシミュレートし、悪意のある攻撃者が悪用する前に重大な脆弱性を発見します。win3zzは単なるスキャナではなく、開発ライフサイクルにシームレスに統合され、DevSecOps文化を育み、セキュリティが後付けではなく継続的なプロセスであることを保証する包括的なセキュリティパートナーです。
win3zzの使い方
win3zzの使用は直感的で効率的に設計されており、既存のワークフローにスムーズに統合されます。一般的なプロセスは次のとおりです。
- オンボーディングと資産構成: サインアップしてデジタル資産を接続することから始めます。これには、ウェブアプリケーションのURLの提供、モバイルアプリパッケージ(APK/IPA)のアップロード、ネットワークスキャンのためのIP範囲の定義などが含まれます。また、自動コード分析のためにwin3zzをコードリポジトリ(GitHub、GitLabなど)と直接統合することもできます。
- スキャンの開始: 必要なセキュリティ評価のタイプを選択します。AI駆動の侵入テスト、包括的な脆弱性スキャン、または静的/動的コード分析(SAST/DAST)を開始できます。スキャン強度、特定のテストケース、定期的な評価のスケジューリングなど、スキャンパラメータを設定します。
- AIによる分析: 開始されると、win3zzのAIエンジンが処理を引き継ぎます。アプリケーションをインテリジェントにクロールし、コードを分析し、OWASPトップ10、CVE、ゼロデイ脅威など、何千もの既知の脆弱性についてネットワークを調査します。AIはコンテキストと悪用可能性に基づいて検出結果を優先順位付けします。
- レビューと修正: すべての検出結果は、一元化されたインタラクティブなダッシュボードに表示されます。各脆弱性には、リスクスコア、明確な説明、概念実証、そして最も重要なAI生成の実行可能な修正ガイダンスが詳述されています。これにより、開発者は問題を迅速に理解し、修正することができます。
- レポートと統合: コンプライアンス、経営層のレビュー、または開発チーム向けに包括的なセキュリティレポートを生成します。win3zzをCI/CDパイプラインやチケットシステム(JiraやSlackなど)と統合し、脆弱性の報告と追跡を自動化して、クローズドループのセキュリティプロセスを確保します。
win3zzの主な機能
- AI駆動の自動侵入テスト(AIPT): 洗練された多段階の攻撃をシミュレートし、従来のスキャナが見逃す複雑なビジネスロジックの欠陥や重大な脆弱性を特定します。
- スマート脆弱性スキャン: 常に更新される脆弱性データベースを使用して、ウェブアプリケーション、API、ネットワークの継続的かつ詳細なスキャンを実施し、AIベースの検証によって誤検知を最小限に抑えます。
- セキュアコード分析(SAST & DAST): コードリポジトリと統合し、開発サイクルの早い段階で静的コードのセキュリティ欠陥を分析(SAST)し、実行中のアプリケーションのランタイム脆弱性をテスト(DAST)します。
- 包括的な資産カバレッジ: ウェブアプリ、モバイルアプリケーション(iOS & Android)、内部/外部ネットワークなど、幅広い資産に対して統一されたセキュリティテストを提供します。
- 実行可能な修正ガイダンス: 開発者が脆弱性を迅速かつ効果的に修正できるよう、明確でコンテキストに応じたAI生成のコードスニペットと設定アドバイスを提供します。
- DevSecOps統合: CI/CDパイプライン、課題追跡ツール、コミュニケーションツールとのシームレスなAPI駆動の統合を提供し、セキュリティを開発ワークフローに組み込みます。
win3zzの使用例
win3zzは多用途で、さまざまな関係者にとって価値があります。
- DevOpsおよび開発チーム: CI/CDパイプラインにwin3zzを統合し、ビルドごとにコードとアプリケーションを自動的にスキャンし、脆弱性が本番環境に到達する前にキャッチします(シフトレフトセキュリティ)。
- セキュリティアナリスト: プラットフォームを使用して定型的なスキャンタスクを自動化し、高レベルの脅威ハンティング、リスク評価、戦略的なセキュリティ計画に集中できるようにします。
- バグバウンティハンター: 強力なスキャンエンジンを活用して、ターゲットプログラムの潜在的な脆弱性を迅速に特定し、調査と報告プロセスを加速します。
- 企業および事業: 継続的なセキュリティ監視、コンプライアンスチェック(PCI-DSS、GDPR、SOC 2など)、および全体的なセキュリティ体制の明確でリアルタイムな理解を得るためにwin3zzを使用します。
win3zzの利点
win3zzの主な利点は、インテリジェントな自動化とプロアクティブなアプローチにあります。徹底的なセキュリティテストに必要な手作業と時間を大幅に削減します。非常に正確で優先順位付けされた実行可能な結果を提供することで、セキュリティチームと開発チームの間のギャップを埋めます。その包括的なカバレッジは、デジタルインフラのどの部分も見過ごされないことを保証し、DevSecOpsフレンドリーな性質は、あらゆる規模の組織にとって堅牢なセキュリティを達成可能で持続可能な目標にします。
料金プラン
win3zzは、個人の開発者から大企業まで、さまざまなニーズに対応するために柔軟な料金体系を提供しています。具体的な詳細は公式サイトで確認する必要がありますが、一般的なモデルは次のとおりです。
- 無料プラン: 個人の開発者やオープンソースプロジェクト向けの限定プランで、単一のアプリケーションに対する基本的なスキャン機能を提供します。
- プロフェッショナルプラン: 中小企業向けのサブスクリプションベースのプランで、高度なスキャン機能、複数のプロジェクトサポート、CI/CD統合を提供します。
- エンタープライズプラン: 広範なニーズを持つ大企業向けのカスタムプランで、無制限のスキャン、専用サポート、高度なレポート、APIアクセス、オンプレミス展開オプションを提供します。
win3zz Alternatives


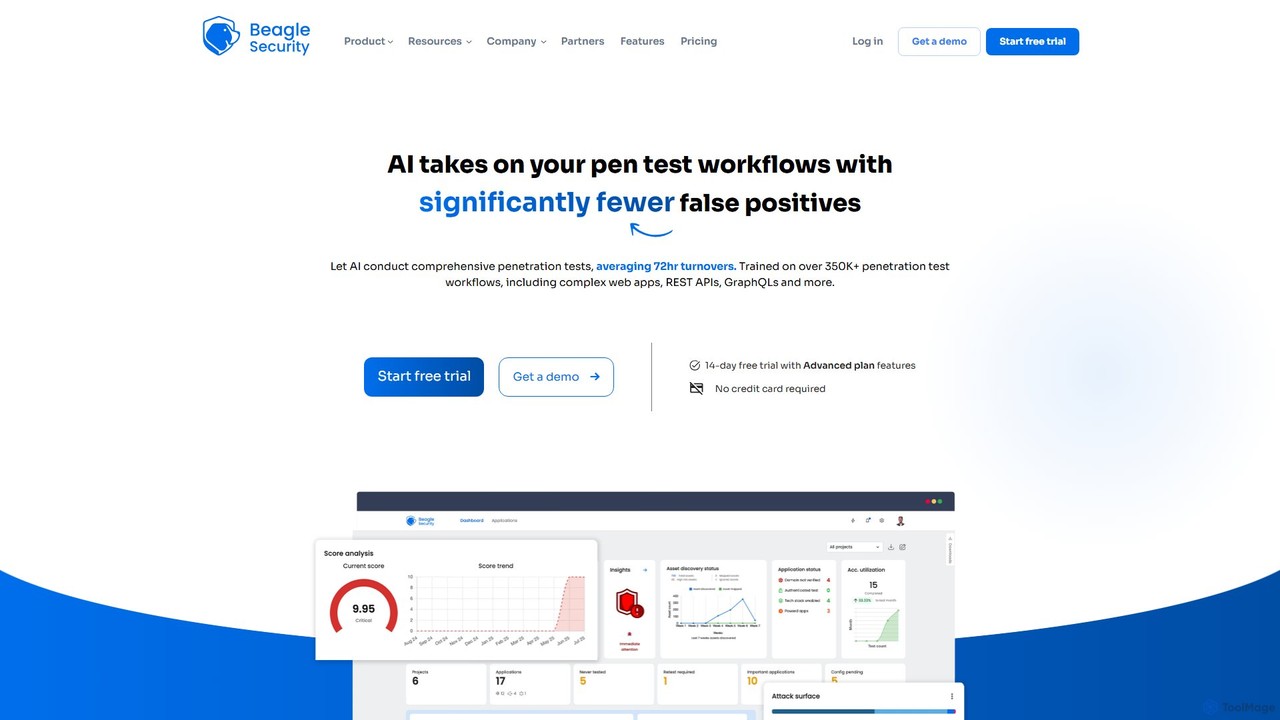
Beagle Security
Beagle Securityは、ウェブアプリケーションとAPI向けのAI搭載自動ペネトレーションテストツールです。DevSecOpsライフサイクルにシームレスに統合し、企業がセキュリティ脆弱性を積極的に特定・修正するのを支援します。このプラットフォームは、包括的なスキャン、詳細なレポート、コンプライアンス管理(HIPAA、PCI DSS)、およびLLMベースの実用的な推奨事項を提供し、アプリケーションのセキュリティ体制を強化します。
テスト

win3zz Categories
win3zz Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools

AppSanctuary
AppSanctuaryは、脆弱性スキャン、コンプライアンスチェック、脅威検出を自動化するAI搭載のアプリケーションセキュリティプラットフォームです。詳細なコード分析、実用的な修正アドバイス、シームレスなCI/CD統合を提供し、開発者とセキュリティチームが安全なモバイルおよびWebアプリケーションを構築・維持するのを支援します。
セキュリティとコンプライアンス
Zerothreat
ZeroThreatは、WebアプリケーションとAPIのセキュリティを確保するために設計された、AIを活用した継続的なペネトレーションテストおよびDASTプラットフォームです。OWASPトップ10やCVEを含む40,000以上の脆弱性の検出を自動化し、開発者やセキュリティチームに迅速かつ正確で実用的なセキュリティインサイトを提供します。
テスト
OnSecurity
OnSecurityは、AIオートメーションの効率性と専門的な倫理的ハッカーの創意工夫を組み合わせた、AI拡張型の侵入テストプラットフォームです。CREST認定の継続的なサイバーセキュリティサービス(侵入テスト、脆弱性スキャン、脅威インテリジェンスを含む)を提供し、これらすべてを単一の柔軟なサブスクリプションベースのプラットフォームで管理し、より迅速で正確な結果を実現します。
テスト
equixly
Equixlyは、APIセキュリティを習得するために設計されたエージェント型AIハッカープラットフォームです。API攻撃対象領域全体をマッピングし、OWASP Top 10のリスクに基づいて攻撃を開始し、コンプライアンス報告を簡素化することで、ペネトレーションテストを自動化します。開発者とセキュリティチームがCI/CDパイプライン内で脆弱性を継続的にテスト、特定、修正するのを支援します。
セキュリティ & テスト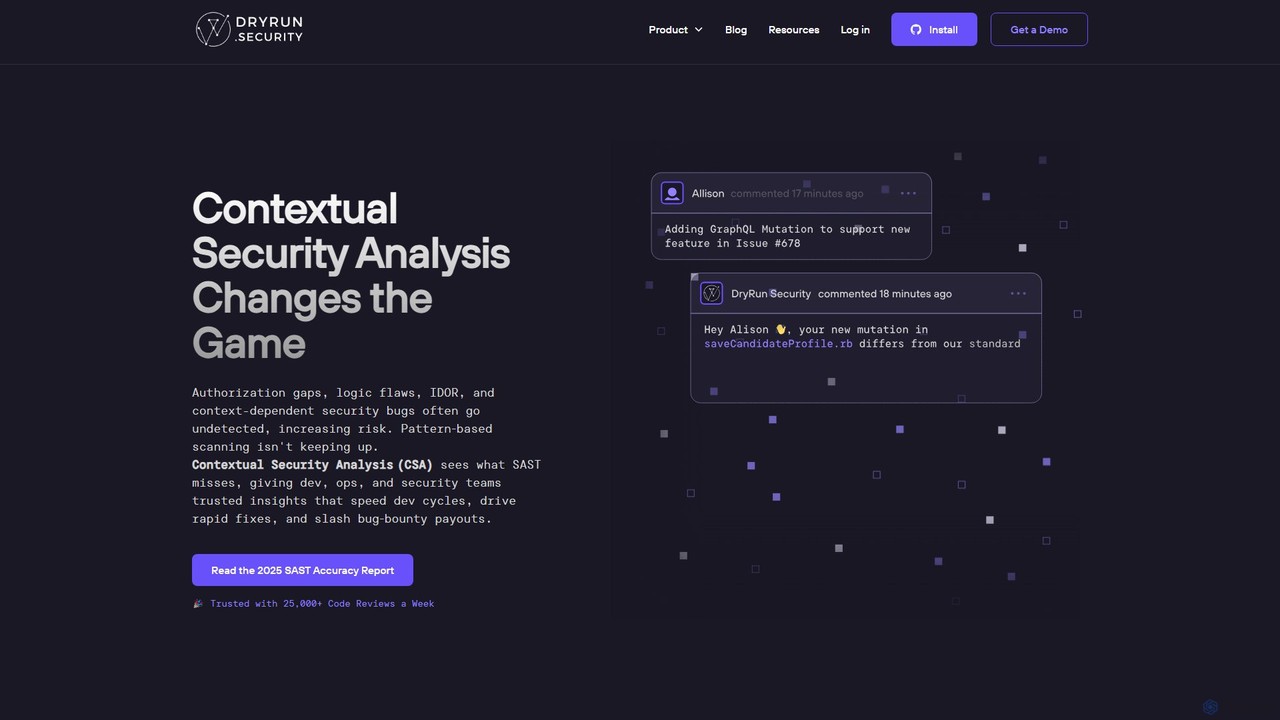
Dryrun Security
Dryrun Securityは、AIを活用したアプリケーションセキュリティプラットフォームで、コンテキストセキュリティ分析(CSA)を用いて従来の脆弱性スキャナが見逃す複雑な脆弱性を発見・修正します。GitHubなどの開発者ワークフローに直接統合され、プルリクエスト内でリアルタイムかつ誤検知の少ないフィードバックを提供し、コラボレーションを強化して安全な開発を加速させます。
コードセキュリティ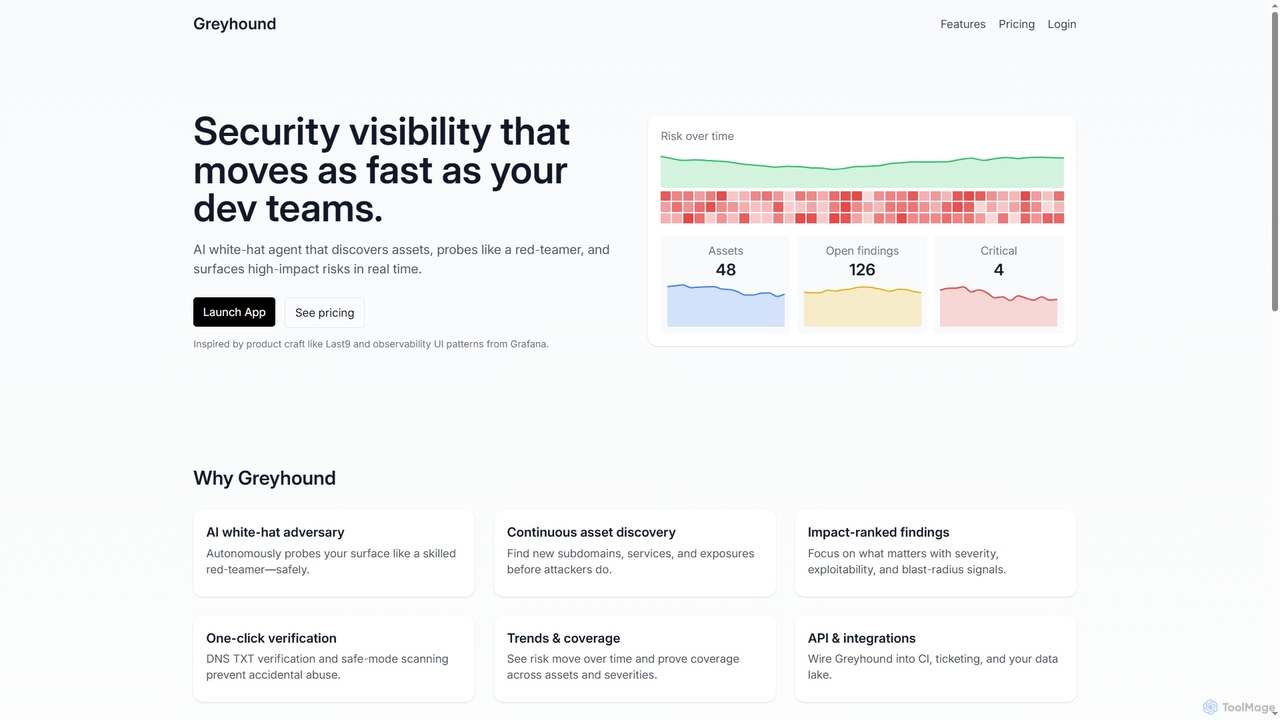
Greyhound
Greyhoundは、ウェブおよびクラウド資産の継続的なスキャンを提供するAI搭載のセキュリティプラットフォームです。熟練した攻撃者を模倣して自律的に資産を発見し、脆弱性を特定し、明確な修正手順とともに影響度でランク付けされた検出結果を提供することで、チームが重要なリスクに集中できるよう支援します。
クラウドセキュリティ

CipherClaw
CipherClawは、コードベースの脆弱性をプロアクティブにスキャンし、因果グラフと抽象幾何解析を使用して依存関係の根本原因を分析し、本番環境で使用可能なパッチを自律的に生成およびデプロイする自律型AIセキュリティエージェントです。OpenClaw、NVIDIA Nemo Claw、Lovable、n8nなどのエコシステムとシームレスに統合されるように設計されています。
コード生成
Chatwhitehat
chatwhitehatは、倫理的ハッカーやサイバーセキュリティ専門家向けに設計されたAI搭載アシスタントです。攻撃(レッドチーム)と防御(ブルーチーム)の両方の作戦に対して、インテリジェントでリアルタイムな戦略を提供することで、セキュリティワークフローを革新します。その広範な知識ベースを活用してスキルを習得し、堅牢なセキュリティ計画を構築し、脆弱性分析からインシデント対応まで、あらゆるサイバーセキュリティの課題に対するパーソナライズされたソリューションを得ることができます。
コードアシスタント
Niyantri Security
Niyantri Securityは、コードベースの脆弱性を自動的に検出・修正するように設計されたAI搭載の自律型セキュリティエンジニアです。コンテキストを考慮したセキュリティ上の欠陥を特定する深層マルチフェーズスキャンを実行し、精密な自動修正を提供し、GitHubまたは直接ファイルアップロードを通じて開発ワークフローにシームレスに統合されます。
自動化
win3zz Comments (0)
Sign in to comment.
ログインNo comments yet.