
equixly Overview
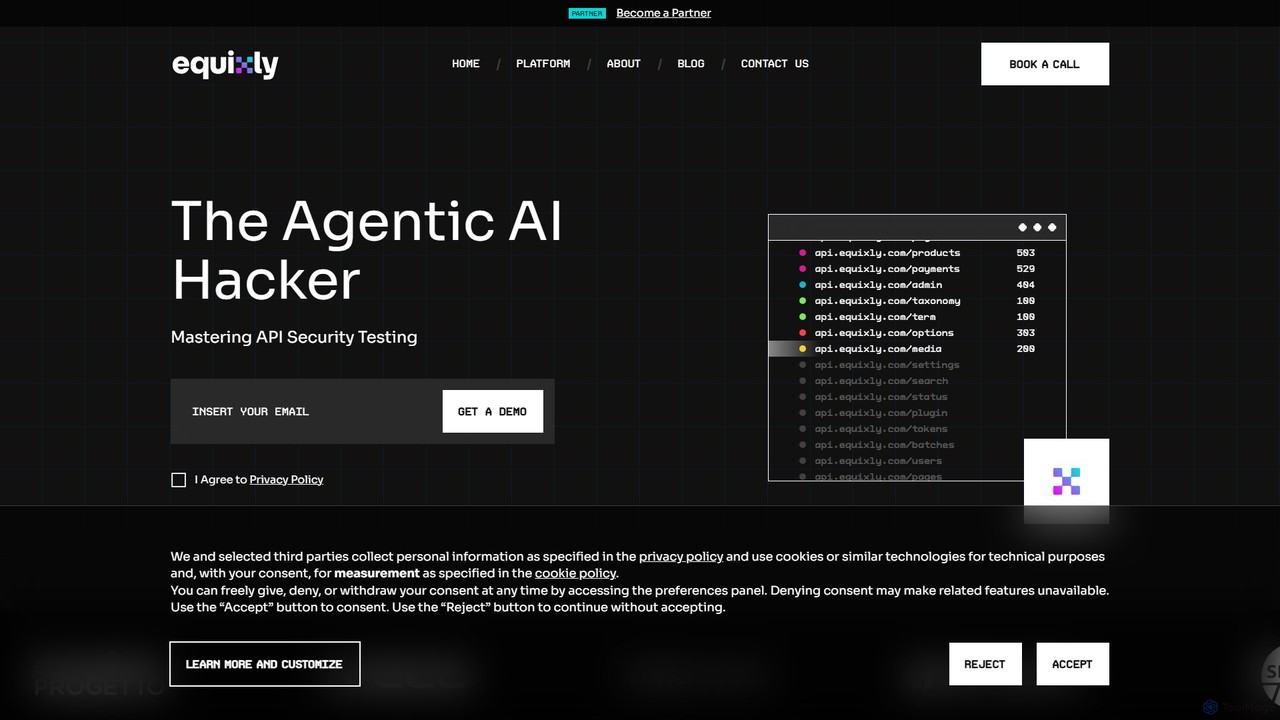
Equixlyは、自らを「エージェント型AIハッカー」と称し、APIセキュリティを再定義し、習得するために設計された高度なプラットフォームです。サイバーセキュリティのベテランの深い専門知識から生まれたEquixlyは、独自のAIと機械学習エンジンを活用して、複雑で重要なAPIペネトレーションテストのプロセスを自動化します。悪意のある攻撃者が悪用する前に脆弱性を積極的に特定・評価する倫理的ハッカーのように機能するように設計されています。プラットフォームは、マッピング、攻撃、コンプライアンスの3つのアプローチで運用されます。
まず、API攻撃対象領域全体を綿密にマッピングし、APIランドスケープの完全なインベントリを提供します。これには、シャドーAPIやカタログ化されていないエンドポイントの発見、操作の分類、それらを通過するデータの理解が含まれます。これにより100%のカバレッジが確保され、組織は潜在的なリスクを明確に把握できます。
次に、EquixlyはAPIに対して自動化された攻撃を開始します。これらのテストはランダムではなく、APIのOWASP Top 10を含む最も重要なセキュリティリスクに基づいたインテリジェントなシミュレーションです。AIエンジンはリクエストとレスポンスの両方を分析し、技術的な欠陥だけでなく、従来のスキャナーが見逃しがちな複雑なビジネスロジックの脆弱性も明らかにします。この侵害シミュレーションは、潜在的なエクスプロイトの現実世界への影響を理解するのに役立ちます。
最後に、プラットフォームはコンプライアンスプロセスを簡素化します。セキュリティリスクを詳述し、機密データの漏洩を強調し、迅速な修正のためのガイダンスを提供する、明確で実用的なレポートを生成します。この透明性の高いレポートにより、組織はセキュリティ体制を経時的に追跡し、規制要件を容易に満たすことができます。
equixlyの使い方
Equixlyの使用は、開発チームとセキュリティチームにとって統合された合理的なプロセスになるように設計されています:
- オンボーディングと統合: Equixlyを環境に統合することから始めます。これには通常、API仕様(例:OpenAPI、Swagger)を提供するか、プラットフォームのAIボットにAPIエンドポイントを自動的に発見させる必要があります。オンボーディングプロセスは迅速かつ簡単に設計されています。
- 攻撃対象領域のマッピング: 接続されると、EquixlyのAIが自動的にAPIランドスケープ全体のマッピングを開始します。すべてのエンドポイント、依存関係、データフローをインベントリ化し、攻撃対象領域の包括的なビューを提示します。
- テストの設定と自動化: セキュリティテストのパラメータを設定します。オンデマンドのペネトレーションテストを開始することも、より強力に、継続的に実行するようにスケジュールすることもできます。EquixlyをCI/CDパイプラインに統合することで、セキュリティテストはすべてのビルドとリリースの自動化された一部となります。
- 分析と修正: 各スキャンの後に生成される詳細なレポートを確認します。レポートは、優先順位付けされた脆弱性のリストを提供し、潜在的な影響を説明し、修正のための明確な推奨事項を提示します。これにより、開発者はセキュリティの欠陥を迅速かつ効率的に修正できます。
- コンプライアンスの監視: 継続的なレポートを使用してセキュリティ体制を監視し、業界標準や規制への準拠を証明します。プラットフォームは改善を追跡し、堅牢な防御を維持するのに役立ちます。
equixlyの主な機能
- エージェント型AIハッカーエンジン: 倫理的ハッカーの行動を模倣し、インテリジェントでコンテキストを認識したセキュリティテストを実行する独自のAI。
- 自動化されたAPIペネトレーションテスト: APIペネトレーションテストのプロセスを完全に自動化し、手動の方法と比較して時間とリソースを節約します。
- 継続的なセキュリティ統合: DevOpsワークフロー(CI/CDパイプライン)にシームレスに統合し、「シフトレフト」セキュリティアプローチを可能にします。
- 包括的な攻撃対象領域のマッピング: シャドーAPIや文書化されていないエンドポイントを含むすべてのAPIを発見・インベントリ化し、完全な可視性を確保します。
- OWASP Top 10とビジネスロジックのテスト: OWASP Top 10 APIリスクに基づいた攻撃シナリオを実行し、複雑なビジネスロジックの脆弱性を特定します。
- 機密データ漏洩分析: 機密データ(例:PII、クレジットカード番号)を扱うエンドポイントを特定し、そのセキュリティを評価します。
- 簡素化されたコンプライアンスとレポート作成: 迅速な修正と規制コンプライアンスの証明に役立つ、明確で実用的なレポートを生成します。
- スケーラブルなクラウドベースプラットフォーム: 小規模なアプリケーションから大規模なエンタープライズエコシステムまで、セキュリティニーズに対応できる柔軟でスケーラブルなソリューション。
equixlyの使用例
Equixlyは、アプリケーションセキュリティに関心のあるさまざまな関係者にとって理想的です:
- DevSecOpsチーム: 自動化されたセキュリティテストをソフトウェア開発ライフサイクル(SDLC)に直接組み込み、脆弱性を早期に発見し、安全なコードのリリースを加速します。
- サイバーセキュリティ専門家: 定型的なAPIペネトレーションテストを自動化し、セキュリティアナリストがより高度な脅威ハンティングや戦略的イニシアチブに集中できるようにします。
- 規制産業の企業: 銀行(BFSI)、医療、電子商取引など、継続的なAPIセキュリティを確保し、PCI-DSSやGDPRなどの標準への準拠を維持する必要があるセクター向け。
- マイクロサービスアーキテクチャを持つ企業: 多数の相互接続されたAPIによって生じる複雑さと広大な攻撃対象領域を管理し、各サービスが安全であることを保証します。
equixlyの利点
Equixlyは、従来のセキュリティ対策に比べて大きな利点を提供します:
- 速度と効率: ペネトレーションテストに必要な時間を数週間から数分に劇的に短縮し、迅速な開発サイクルを可能にします。
- プロアクティブなセキュリティ体制: セキュリティを事後対応の定期的なチェックから、開発に統合されたプロアクティブで継続的なプロセスへと移行させます。
- 深い専門知識: プラットフォームは、攻撃的セキュリティ、AI、大規模システムアーキテクチャにおいて豊富な実務経験を持つチームによって構築されています。
- コスト削減: 手動のペネトレーションテスト、セキュリティコンサルタント料、データ侵害の金銭的影響に関連する高コストを削減します。
- 開発者中心: 開発者が最初からより安全なコードを書くために必要なツールと洞察を提供し、セキュリティ文化を育みます。
料金プラン
Equixlyの料金情報はウェブサイトで公開されていません。エンタープライズ向けのソリューションとして、見積もりベースのモデルで運営されています。料金の詳細については、関心のある方は営業チームに連絡するか、ウェブサイトを通じて個別のデモをリクエストすることをお勧めします。これにより、組織の特定の規模とニーズに合わせたプランを提案できます。
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 8.3K
- 2026-1: 23.7K
- 2026-2: 16.6K
- 2026-3: 17.5K
- 2026-4: 18.9K
- 2026-5: 22.2K
Geography
Top 5 countries / regions
- 🇮🇳インド25.2%
- 🇮🇩インドネシア20.8%
- 🇮🇹イタリア19.4%
- 🇺🇸アメリカ合衆国17.8%
- 🇳🇱オランダ16.8%
Top keywords
| Keyword | Cost per click |
|---|---|
| ai for hacking | $0.31 |
| curl gemini public without api key | $0.00 |
| equixly | $0.00 |
| hack ai | $0.40 |
| hacker ai | $0.98 |
equixly Alternatives

Beagle Security
Beagle Securityは、ウェブアプリケーションとAPI向けのAI搭載自動ペネトレーションテストツールです。DevSecOpsライフサイクルにシームレスに統合し、企業がセキュリティ脆弱性を積極的に特定・修正するのを支援します。このプラットフォームは、包括的なスキャン、詳細なレポート、コンプライアンス管理(HIPAA、PCI DSS)、およびLLMベースの実用的な推奨事項を提供し、アプリケーションのセキュリティ体制を強化します。
テスト

Zerothreat
ZeroThreatは、WebアプリケーションとAPIのセキュリティを確保するために設計された、AIを活用した継続的なペネトレーションテストおよびDASTプラットフォームです。OWASPトップ10やCVEを含む40,000以上の脆弱性の検出を自動化し、開発者やセキュリティチームに迅速かつ正確で実用的なセキュリティインサイトを提供します。
テスト
equixly Categories
equixly Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Beagle Security
Beagle Securityは、ウェブアプリケーションとAPI向けのAI搭載自動ペネトレーションテストツールです。DevSecOpsライフサイクルにシームレスに統合し、企業がセキュリティ脆弱性を積極的に特定・修正するのを支援します。このプラットフォームは、包括的なスキャン、詳細なレポート、コンプライアンス管理(HIPAA、PCI DSS)、およびLLMベースの実用的な推奨事項を提供し、アプリケーションのセキュリティ体制を強化します。
テストZerothreat
ZeroThreatは、WebアプリケーションとAPIのセキュリティを確保するために設計された、AIを活用した継続的なペネトレーションテストおよびDASTプラットフォームです。OWASPトップ10やCVEを含む40,000以上の脆弱性の検出を自動化し、開発者やセキュリティチームに迅速かつ正確で実用的なセキュリティインサイトを提供します。
テスト


Greyhound
Greyhoundは、ウェブおよびクラウド資産の継続的なスキャンを提供するAI搭載のセキュリティプラットフォームです。熟練した攻撃者を模倣して自律的に資産を発見し、脆弱性を特定し、明確な修正手順とともに影響度でランク付けされた検出結果を提供することで、チームが重要なリスクに集中できるよう支援します。
クラウドセキュリティ
Salt Security
Salt Securityは、APIライフサイクル全体にわたって包括的な保護を提供する、先駆的なAI駆動のAPIセキュリティプラットフォームです。特許取得済みのAI駆動エンジンを使用して、すべてのAPIを自動的に検出し、高度な攻撃をリアルタイムで防ぎ、継続的なコンプライアンスを確保します。このプラットフォームは、深い可視性、プロアクティブな脅威検出、自動化されたガバナンスを提供し、OWASP API Top 10を含む現代の脅威から重要なデータとサービスを保護します。
テスト
AppSanctuary
AppSanctuaryは、脆弱性スキャン、コンプライアンスチェック、脅威検出を自動化するAI搭載のアプリケーションセキュリティプラットフォームです。詳細なコード分析、実用的な修正アドバイス、シームレスなCI/CD統合を提供し、開発者とセキュリティチームが安全なモバイルおよびWebアプリケーションを構築・維持するのを支援します。
セキュリティとコンプライアンス
OnSecurity
OnSecurityは、AIオートメーションの効率性と専門的な倫理的ハッカーの創意工夫を組み合わせた、AI拡張型の侵入テストプラットフォームです。CREST認定の継続的なサイバーセキュリティサービス(侵入テスト、脆弱性スキャン、脅威インテリジェンスを含む)を提供し、これらすべてを単一の柔軟なサブスクリプションベースのプラットフォームで管理し、より迅速で正確な結果を実現します。
テスト
Escape
Escapeは、最新のアプリケーション向けに特別に設計されたAI駆動のDAST(動的アプリケーションセキュリティテスト)ツールです。従来のスキャナが見逃しがちな複雑なビジネスロジックの脆弱性をテストすることで、API、特にGraphQLとRESTのセキュリティ確保に重点を置いています。
セキュリティとコンプライアンス
Quantum Network Monitor
AIを活用したネットワークセキュリティおよび監視プラットフォーム。脆弱性スキャンを自動化し、量子対応チェックを提供し、対話型のAIアシスタントを備えています。Nmapの自動化、異常検知、包括的なパフォーマンスダッシュボードなどの機能により、エンタープライズレベルのセキュリティを簡素化します。
テスト
equixly Comments (0)
Sign in to comment.
ログインNo comments yet.