
Splunk Overview
Splunk, jetzt ein Cisco-Unternehmen, ist eine marktführende Datenplattform, die den Schlüssel zur unternehmerischen Resilienz liefert. Sie wurde entwickelt, um Organisationen dabei zu helfen, eine sicherere und widerstandsfähigere digitale Welt aufzubauen, indem sie eine einheitliche Plattform für Sicherheit und Observability bietet. Splunk befähigt Security Operations (SecOps), IT Operations (ITOps) und Engineering-Teams, proaktiv größere Probleme zu verhindern, Schocks abzufedern und die Transformation zu beschleunigen, indem riesige Mengen an Maschinendaten in handlungsrelevante Erkenntnisse umgewandelt werden. Splunk wird von den weltweit führenden Unternehmen geschätzt und bietet eine beispiellose Transparenz über die gesamte digitale Präsenz, von der lokalen Infrastruktur bis hin zu Multi-Cloud-Umgebungen.
Wie man Splunk verwendet
Die Nutzung von Splunk umfasst einen umfassenden Daten-zu-Aktion-Lebenszyklus, der auf spezifische organisatorische Bedürfnisse zugeschnitten werden kann:
- Datenerfassung: Beginnen Sie mit dem Sammeln von Daten aus praktisch jeder Quelle. Splunk kann Protokolle, Metriken, Traces, Ereignisse und mehr von Anwendungen, Servern, Netzwerkgeräten, Cloud-Diensten (AWS, Azure, GCP) und IoT-Geräten erfassen. Dies wird durch nahtlose Integrationen, OpenTelemetry, SDKs oder Agenten erreicht.
- Datenverarbeitung und -indizierung: Nach der Erfassung indiziert die Splunk-Plattform (verfügbar als Splunk Cloud oder Splunk Enterprise für On-Premises/Private Cloud) die Maschinendaten, macht sie durchsuchbar und für die Analyse in Echtzeit bereit.
- Suchen, Analysieren und Visualisieren: Benutzer können mit ihren Daten über die leistungsstarke Search Processing Language (SPL) von Splunk interagieren oder den KI-Assistenten für Abfragen in natürlicher Sprache nutzen. Die Plattform ermöglicht die Erstellung von aussagekräftigen Visualisierungen, Dashboards und Berichten zur Überwachung von KPIs und zur Identifizierung von Trends.
- Anwendung von KI und maschinellem Lernen: Nutzen Sie Splunk AI, um den Betrieb zu verbessern. Dazu gehört die Verwendung von agentenbasierter KI zur Rationalisierung von Arbeitsabläufen, die Bereitstellung benutzerdefinierter KI/ML-Modelle zur Vorhersage von Ergebnissen (wie Ausfälle mit AIOps) und die Nutzung von KI-gestützten Analysen zur Erkennung komplexer Bedrohungen.
- Automatisieren und Reagieren: Richten Sie Warnungen und automatisierte Aktionen basierend auf bestimmten Auslösern oder Korrelationen ein. Für die Sicherheit bedeutet dies die Automatisierung von Arbeitsabläufen zur Bedrohungsabwehr. Für den IT-Betrieb bedeutet dies die proaktive Lösung von Problemen, bevor sie die Benutzer beeinträchtigen.
Kernfunktionen von Splunk
- Einheitliche Sicherheit und Observability: Eine einzige Plattform, die Silos zwischen Sicherheits- und IT-Teams aufbricht und eine korrelierte Ansicht des gesamten Technologie-Stacks bietet.
- KI-native Datenplattform: Gewinnen Sie Echtzeit-Einblicke aus domänenübergreifenden Maschinendaten, wo immer sie sich befinden. Sie verwaltet den gesamten Datenlebenszyklus zur Kostenoptimierung, angetrieben durch KI und agentenbasierte Arbeitsabläufe.
- KI-gestützte Sicherheit (SIEM): Rationalisiert den Sicherheitsbetrieb mit einheitlicher Bedrohungserkennung, -untersuchung und -reaktion (TDIR). Sie korreliert und reichert Warnungen mit Bedrohungsdaten an und wehrt Bedrohungen mit KI-gesteuerter Präzision und Geschwindigkeit ab.
- KI-gestützte Observability (APM & AIOps): Überwachen und beheben Sie Probleme in jeder Umgebung, jedem Stack oder Netzwerk. Sie hilft, die Leistung basierend auf den Geschäftsauswirkungen zu optimieren und beschleunigt die Erkennung und Reaktion mit agentenbasierter KI, wodurch das Warnrauschen um über 90 % reduziert wird.
- Umfangreiches Integrations-Ökosystem: Bietet über 2.000 Integrationen, Apps und Add-ons auf Splunkbase, die eine nahtlose Verbindung zu einer Vielzahl von Geschäftsanwendungen, Datenbanken und IT-Services ermöglichen.
- Flexible Bereitstellung: Verfügbar als SaaS-Lösung (Splunk Cloud Platform) oder für selbstverwaltete Bereitstellungen in privaten Clouds oder vor Ort (Splunk Enterprise).
Anwendungsfälle für Splunk
Die Vielseitigkeit von Splunk unterstützt eine breite Palette kritischer Initiativen:
- Erweiterte Bedrohungserkennung: Erkennen Sie schnell Advanced Persistent Threats (APTs), Insider-Bedrohungen und laterale Bewegungen durch die Analyse verschiedener Datenquellen in Echtzeit.
- Application Performance Monitoring (APM): Erkennen und beheben Sie Probleme in Echtzeit an jeder Stelle des Stacks, von Drittanbieter-APIs bis hin zur Code-Ebene, um die Benutzererfahrung zu optimieren.
- AIOps (KI für den IT-Betrieb): Nutzen Sie KI-gesteuerte prädiktive Analysen, um Ausfälle proaktiv zu verhindern, das Warnrauschen zu reduzieren und die mittlere Lösungszeit (MTTR) zu beschleunigen.
- Betrugsprävention: Überwachen Sie proaktiv Transaktionen und Benutzerverhalten, um betrügerische Aktivitäten schnell zu erkennen, zu untersuchen und darauf zu reagieren.
- Compliance und Auditing: Automatisieren Sie die Sammlung und Berichterstattung von Daten, die für verschiedene regulatorische Standards wie PCI DSS, SOX und HIPAA erforderlich sind.
- Geschäftsanalytik: Nutzen Sie Betriebsdaten, um Einblicke in das Kundenverhalten, Geschäftsprozesse und die Produktnutzung zu gewinnen und so bessere Geschäftsentscheidungen zu treffen.
Vorteile von Splunk
Organisationen entscheiden sich für Splunk wegen seiner bahnbrechenden Fähigkeiten:
- Verbesserte digitale Resilienz: Reduziert Ausfallzeiten (um bis zu 82 %) und beschleunigt die Behebungszeiten (um bis zu 80 %), wodurch die Auswirkungen von Ausfällen und Sicherheitsverletzungen minimiert werden.
- Umfassende Transparenz: Bietet eine einzige Quelle der Wahrheit in komplexen hybriden und Multi-Cloud-Umgebungen.
- KI-gesteuerte Effizienz: Steigert die Produktivität der Analysten und ermöglicht es den Teams, mit der Geschwindigkeit der KI zu erkennen, zu untersuchen und zu reagieren.
- Skalierbarkeit und Leistung: Entwickelt, um Petabytes an Daten pro Tag zu verarbeiten und sich an die Bedürfnisse der größten Organisationen anzupassen.
- Branchenführerschaft: Wird von Gartner durchweg als führend sowohl im Magic Quadrant für SIEM als auch im Magic Quadrant für Observability Platforms anerkannt.
Preise und Pläne
Splunk bietet flexible Preismodelle, die auf die Geschäftsanforderungen und den Datenwert abgestimmt sind. Die spezifische Preisgestaltung ist individuell und auf Anfrage beim Vertrieb erhältlich.
- Workload-Preise: Richtet die Kosten an den von Suchen, Analysen und anderen Workloads verbrauchten Rechenressourcen aus. Dieses Modell ist wirtschaftlich für die Erfassung großer Datenmengen, die seltener durchsucht werden.
- Ingest-Preise: Ein vorhersagbares Modell, das auf dem Datenvolumen (in GB/Tag) basiert, das in die Splunk-Plattform eingebracht wird. Es ist ideal für die Erweiterung von Anwendungsfällen auf Daten, sobald sie erfasst wurden.
- Entity-Preise: Ein vorhersagbarer Plan für Observability-Produkte, basierend auf der Anzahl der überwachten Hosts.
- Aktivitätsbasierte Preise: Verbindet die Kosten direkt mit bestimmten Aktivitäten, die von Observability-Produkten überwacht werden, wie z. B. Metrik-Zeitreihen (MTS) oder pro Minute analysierte Traces.
Splunk bietet auch eine kostenlose Testversion an, damit Benutzer die Funktionen vor einer Verpflichtung erkunden können.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 1.5M
- 2026-1: 1.3M
- 2026-2: 1.2M
- 2026-3: 1.3M
- 2026-4: 1.3M
- 2026-5: 1.2M
Geography
Top 5 countries / regions
- 🇺🇸Vereinigte Staaten60.3%
- 🇮🇳Indien17.4%
- 🇬🇧Vereinigtes Königreich9.2%
- 🇦🇺Australien7.4%
- 🇯🇵Japan5.7%
Traffic sources
| Source type | Percentage |
|---|---|
Direct | 55.9% |
Referral | 41.1% |
Email | 3.0% |
Top keywords
| Keyword | Cost per click |
|---|---|
| numlookup | $0.95 |
| siem | $13.37 |
| splunk | $2.60 |
| splunk careers | $2.67 |
| splunk enterprise | $6.97 |
Splunk Videos on YouTube


Splunk How-To


JonathanSolvesProblems

Splunk Alternatives
Mezmo
Mezmo ist eine umfassende Telemetrie-Datenpipeline-Plattform, die für Entwickler, DevOps- und SRE-Teams entwickelt wurde. Sie ermöglicht es Benutzern, Protokolle, Metriken und Traces aus beliebigen Quellen zu erfassen, zu verarbeiten und zu analysieren. Mit einem Fokus auf Kontrolle und Kosteneffizienz ermöglicht Mezmo das Filtern, Transformieren und Weiterleiten Ihrer Observability-Daten an jedes Ziel, um die Leistung zu optimieren und Kosten zu senken.
Analysen
Metoro
Metoro ist eine KI-gestützte Observability-Plattform für Kubernetes. Sie nutzt eBPF-Technologie für eine instrumentierungsfreie Überwachung, die eine autonome Problemerkennung, Ursachenanalyse und automatisierte Code-Korrekturen über Pull-Requests ermöglicht. In weniger als einer Minute einsatzbereit, bietet sie eine umfassende und kostengünstige Alternative zu herkömmlichen Monitoring-Tools.
Beobachtbarkeit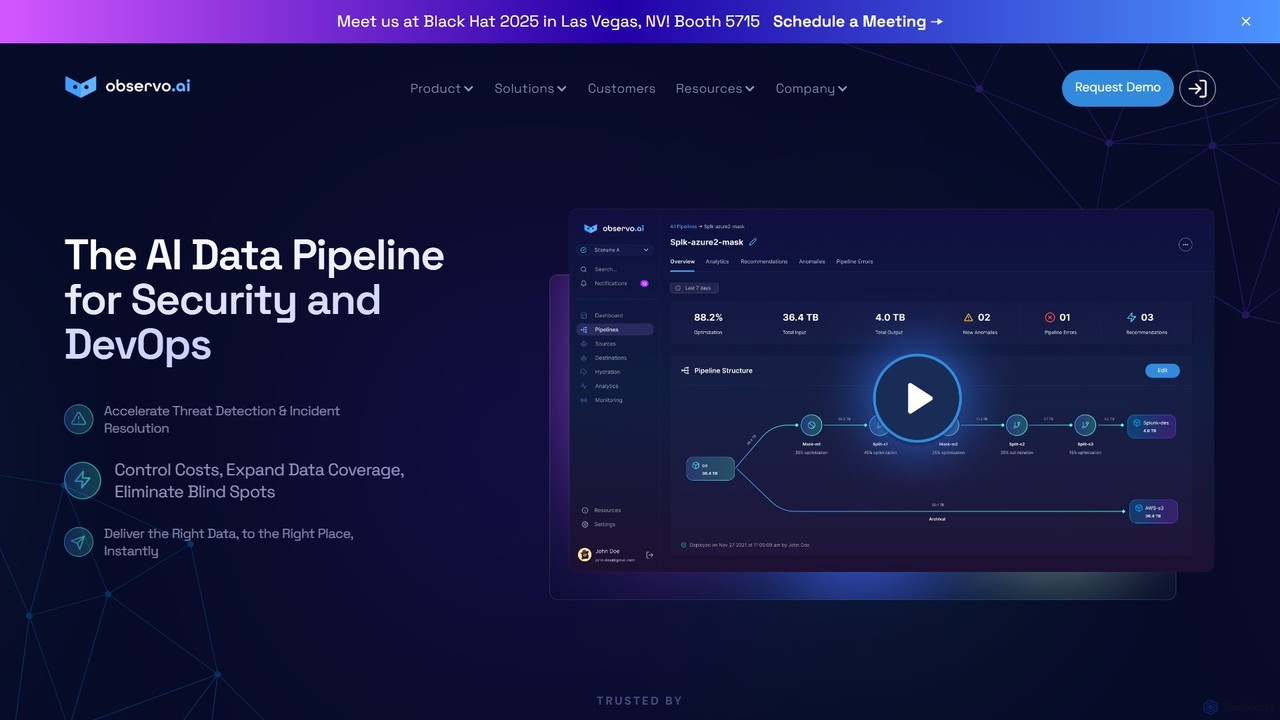
Observo AI
Observo AI ist eine intelligente Datenpipeline-Plattform für Sicherheits- und DevOps-Teams. Sie nutzt KI, um Telemetriedaten zu optimieren, das Protokollvolumen um bis zu 80 % und die Beobachtbarkeitskosten um über 50 % zu senken. Die Plattform beschleunigt die Bedrohungserkennung, reichert Daten in Echtzeit an und beseitigt blinde Flecken, wodurch Sicherheit und Betrieb effizienter und kostengünstiger werden.
Datenpipeline
Anomify
Anomify ist eine KI-gestützte Frühwarnplattform für kritische Infrastrukturen, die Echtzeit-Anomalieerkennung und Observability in großem Maßstab bietet. Sie nutzt mehrstufiges maschinelles Lernen, um Zeitreihendaten zu analysieren, Fehlalarme signifikant zu reduzieren und die Ursachenanalyse zu beschleunigen. Entwickelt für DevOps-, SRE- und IT-Teams, wandelt Anomify die Überwachung von reaktiv in proaktiv um und sichert so die Systemleistung und -zuverlässigkeit.
Anomalieerkennung
Queryinside
Queryinside ist eine KI-gestützte Daten-Such- und Überwachungsplattform, die chaotische Protokolldaten in handlungsorientierte Erkenntnisse umwandelt. Sie bietet erweiterte Suchfunktionen (Schlüsselwort, semantisch, hybrid), Echtzeit-System- und Web-Analysen sowie nahtlose Integrationen mit Cloud-Diensten wie AWS, um Teams dabei zu helfen, die Zeit für die Protokollüberwachung zu reduzieren und die Ursachenanalyse zu beschleunigen.
Log-ManagementSplunk Categories
Splunk Jobs
Splunk Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Queryinside
Queryinside ist eine KI-gestützte Daten-Such- und Überwachungsplattform, die chaotische Protokolldaten in handlungsorientierte Erkenntnisse umwandelt. Sie bietet erweiterte Suchfunktionen (Schlüsselwort, semantisch, hybrid), Echtzeit-System- und Web-Analysen sowie nahtlose Integrationen mit Cloud-Diensten wie AWS, um Teams dabei zu helfen, die Zeit für die Protokollüberwachung zu reduzieren und die Ursachenanalyse zu beschleunigen.
Log-ManagementAnomify
Anomify ist eine KI-gestützte Frühwarnplattform für kritische Infrastrukturen, die Echtzeit-Anomalieerkennung und Observability in großem Maßstab bietet. Sie nutzt mehrstufiges maschinelles Lernen, um Zeitreihendaten zu analysieren, Fehlalarme signifikant zu reduzieren und die Ursachenanalyse zu beschleunigen. Entwickelt für DevOps-, SRE- und IT-Teams, wandelt Anomify die Überwachung von reaktiv in proaktiv um und sichert so die Systemleistung und -zuverlässigkeit.
AnomalieerkennungMetoro
Metoro ist eine KI-gestützte Observability-Plattform für Kubernetes. Sie nutzt eBPF-Technologie für eine instrumentierungsfreie Überwachung, die eine autonome Problemerkennung, Ursachenanalyse und automatisierte Code-Korrekturen über Pull-Requests ermöglicht. In weniger als einer Minute einsatzbereit, bietet sie eine umfassende und kostengünstige Alternative zu herkömmlichen Monitoring-Tools.
Beobachtbarkeit
Neosync
Neosync ist eine Open-Source-Plattform zur Datenanonymisierung und Generierung synthetischer Daten. Sie hilft Entwicklern und Datenwissenschaftlern, sichere, datenschutzkonforme und realistische Datensätze für Tests, Entwicklung und das Training von KI-Modellen zu erstellen und gewährleistet dabei die referenzielle Integrität über Datenbanken hinweg.
Datengenerierung
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
AutomatisierungObservo AI
Observo AI ist eine intelligente Datenpipeline-Plattform für Sicherheits- und DevOps-Teams. Sie nutzt KI, um Telemetriedaten zu optimieren, das Protokollvolumen um bis zu 80 % und die Beobachtbarkeitskosten um über 50 % zu senken. Die Plattform beschleunigt die Bedrohungserkennung, reichert Daten in Echtzeit an und beseitigt blinde Flecken, wodurch Sicherheit und Betrieb effizienter und kostengünstiger werden.
Datenpipeline
CybertraceAI
CybertraceAI ist eine konversationelle KI-Plattform für das IT-Netzwerkmanagement. Sie ermöglicht Fachleuten, ihre Infrastruktur mit einfachen Abfragen in natürlicher Sprache zu überwachen, zu steuern und zu analysieren. Ersetzen Sie komplexe Befehlszeilen durch intuitive Gespräche, um sofortige, überprüfbare Antworten auf Basis von Echtzeit-Telemetriedaten zu erhalten und so den Netzwerkbetrieb und die Fehlerbehebung zu vereinfachen.
DevOps
DevBlogs
DevBlogs ist eine kuratierte Bibliothek, die technische Fallstudien, Tech-Blogs und Konferenzvorträge von führenden globalen Teams indexiert. Es organisiert Inhalte nach Bedeutung und spezifischen technischen Themen und bietet eine wertvolle Ressource für Entwickler und Ingenieure, um Einblicke und Best Practices zu entdecken.
Infrastruktur
Dynatrace
Dynatrace ist eine All-in-One, KI-gestützte Observability- und Sicherheitsplattform. Sie bietet intelligente Automatisierung und präzise Antworten zur Leistung von Anwendungen, der zugrunde liegenden Infrastruktur und der Erfahrung aller Benutzer, sodass Unternehmen schneller innovieren, effizienter zusammenarbeiten und bessere Geschäftsergebnisse erzielen können.
Analysen
New Relic
New Relic ist eine KI-gestützte Full-Stack-Observability-Plattform, die Engineering-Teams dabei unterstützt, ihren gesamten Software-Stack zu überwachen, zu debuggen und zu verbessern. Sie bietet eine einheitliche Ansicht aller Telemetriedaten – Metriken, Ereignisse, Protokolle und Traces – um eine schnellere Problemlösung und optimierte Leistung im KI-Zeitalter zu ermöglichen.
Infrastruktur
HCaptcha
hCaptcha ist eine führende KI-gestützte Sicherheitslösung, die entwickelt wurde, um Websites und Online-Dienste vor Bots, Betrug und Missbrauch zu schützen. Es priorisiert die Privatsphäre der Nutzer und die Datensicherheit und bietet eine robuste, skalierbare und kostengünstigere Alternative zu reCAPTCHA. hCaptcha wird von globalen Unternehmen geschätzt und bietet fortschrittliche Bot-Erkennung mit minimaler Benutzerreibung, um sowohl Sicherheit als auch ein nahtloses Benutzererlebnis zu gewährleisten.
WebseitensicherheitMezmo
Mezmo ist eine umfassende Telemetrie-Datenpipeline-Plattform, die für Entwickler, DevOps- und SRE-Teams entwickelt wurde. Sie ermöglicht es Benutzern, Protokolle, Metriken und Traces aus beliebigen Quellen zu erfassen, zu verarbeiten und zu analysieren. Mit einem Fokus auf Kontrolle und Kosteneffizienz ermöglicht Mezmo das Filtern, Transformieren und Weiterleiten Ihrer Observability-Daten an jedes Ziel, um die Leistung zu optimieren und Kosten zu senken.
Analysen
Autobot
Autobot ist eine KI-gestützte Hyperautomatisierungsplattform für Cloud- und Sicherheitsoperationen. Sie nutzt generative KI und agentenbasierte Workflows, um Sicherheitswarnungen in automatisierte Aktionen umzuwandeln, was die Alarmmüdigkeit erheblich reduziert und die Reaktionszeiten verbessert. Mit seiner Full-Code-Flexibilität und universellen Integrationsfähigkeiten optimiert Autobot komplexe Prozesse, verbessert die Sicherheitslage und fördert die operative Exzellenz für SecOps-, CloudOps- und ITOps-Teams.
3D
Npmscan
Npmscan ist ein KI-gestützter Sicherheitsscanner, der Entwickler vor bösartigen npm-Paketen schützen soll. Er bietet Echtzeit-Bedrohungserkennung, tiefgehende Abhängigkeitsanalyse und sofortige Warnungen, um Supply-Chain-Angriffe, Krypto-Diebstahl-Malware und andere Schwachstellen zu verhindern.
Sicherheit
Warestack
Warestack bietet agentenbasierte Leitplanken für Softwareentwicklungsteams, um sichere und konforme Releases zu ermöglichen. Es verwendet kontextsensitive Regeln in natürlicher Sprache, um DevOps-Workflows zu überwachen, riskante Operationen zu kennzeichnen und den Schutz zu automatisieren, und integriert sich mit Tools wie Slack und Linear, um Produktionsvorfälle zu verhindern.
Code-Qualität
Splunk Comments (0)
Sign in to comment.
AnmeldenNo comments yet.