
Escape Overview
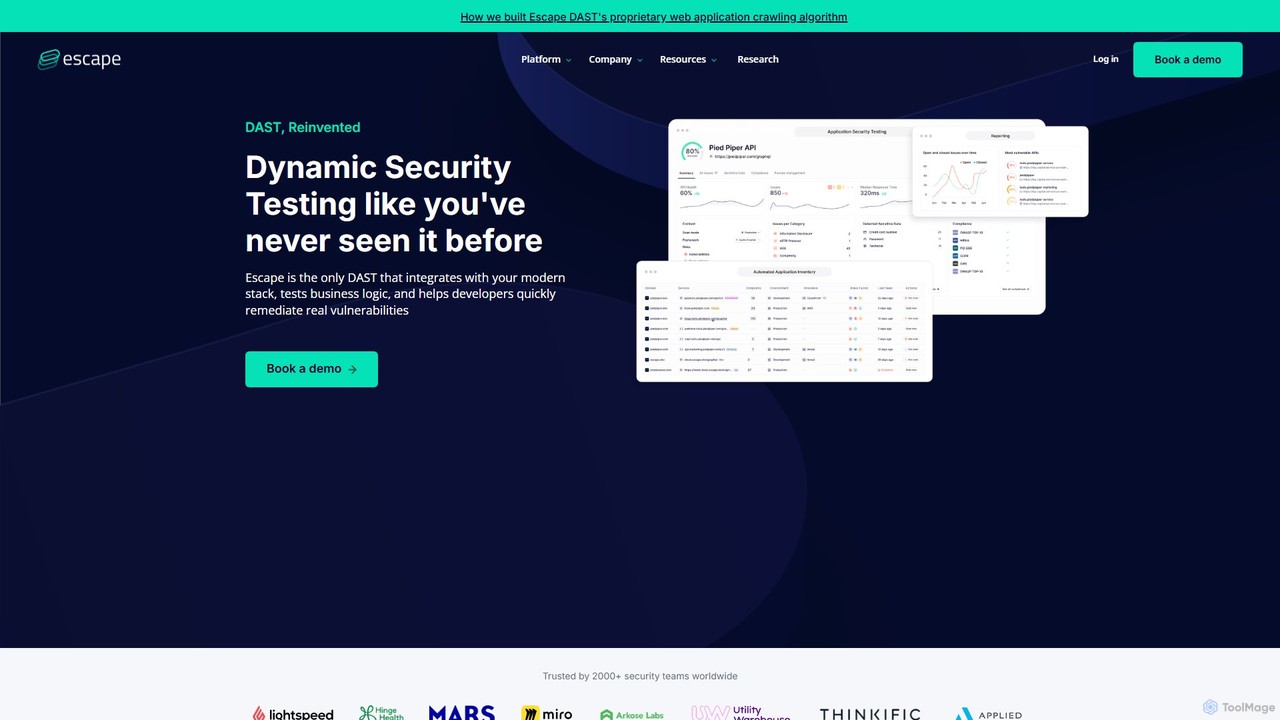
Escape est une plateforme de sécurité applicative de nouvelle génération qui fournit des tests dynamiques complets de la sécurité des applications (DAST) pour les stacks technologiques modernes. Contrairement aux outils DAST traditionnels conçus pour les applications web monolithiques, Escape a été spécialement conçu pour sécuriser le monde complexe et interconnecté des API, avec un accent particulier sur les API GraphQL et REST. Il s'appuie sur une IA avancée et un algorithme propriétaire de test de sécurité de la logique métier pour découvrir des vulnérabilités critiques qui vont au-delà des simples vérifications d'en-têtes manquants ou des erreurs de configuration courantes.
Salué par les équipes de sécurité de divers secteurs tels que la FinTech, la Santé et le E-commerce, Escape aide les organisations à déplacer leurs pratiques de sécurité vers la gauche (Shift Left). En s'intégrant de manière transparente dans le cycle de vie du développement (CI/CD), il permet aux développeurs d'identifier et de corriger les failles de sécurité dans les environnements de pré-production avant qu'elles n'atteignent la production. Cette approche proactive renforce non seulement la posture de sécurité, mais permet également d'économiser un temps et des ressources précieux en détectant les problèmes à un stade précoce.
Comment utiliser Escape
L'utilisation d'Escape est conçue pour s'intégrer de manière transparente dans le flux de travail de développement :
- Intégration : Connectez Escape à votre environnement de développement. Il offre une intégration transparente avec les pipelines CI/CD populaires et des outils comme GitHub, GitLab et Jenkins.
- Découverte d'API : Pointez Escape vers votre application. Il découvre automatiquement vos points de terminaison d'API, y compris GraphQL et REST, cartographiant ainsi toute la surface d'attaque.
- Configuration et Scan : Configurez les paramètres du scan. Le scanner intelligent d'Escape simule ensuite des attaques de type pirate, testant un large éventail de vulnérabilités, y compris les contrôles d'accès défaillants, les failles d'injection et les problèmes complexes de logique métier.
- Analyse des Résultats : Examinez le rapport de sécurité détaillé dans le tableau de bord d'Escape. Chaque vulnérabilité est clairement expliquée, classée par ordre de gravité, et inclut la requête et la réponse exactes pour reproduire le problème.
- Correction : Utilisez les conseils de remédiation exploitables fournis pour chaque problème. Les instructions claires aident les développeurs à corriger les vulnérabilités rapidement et efficacement sans avoir besoin d'être des experts en sécurité.
- Surveillance Continue : Planifiez des scans continus et automatisés pour vous assurer que vos API restent sécurisées au fur et à mesure de l'évolution de votre application.
Fonctionnalités principales de Escape
- Test de Sécurité de la Logique Métier : Utilise un algorithme propriétaire pour trouver des failles complexes dans la logique métier, telles que la manipulation des prix dans le e-commerce ou l'accès non autorisé aux données.
- Sécurité GraphQL Complète : Offre des tests spécialisés pour les API GraphQL, traitant les vulnérabilités courantes et avancées comme les attaques par lots, la récursion profonde et le contournement du contrôle d'accès. Il fournit également la bibliothèque open-source GraphQL Armor pour une couche de défense supplémentaire.
- Découverte Automatisée d'API : Scanne et cartographie en continu toute votre surface d'attaque d'API, garantissant qu'aucun point de terminaison n'est laissé sans protection.
- Intégration CI/CD : S'intègre directement dans votre pipeline de développement, permettant une véritable approche DevSecOps en automatisant les tests de sécurité à chaque commit de code.
- Remédiation Actionnable : Fournit des conseils de remédiation clairs et adaptés aux développeurs pour chaque vulnérabilité trouvée, réduisant considérablement le temps de correction.
- Quasi Zéro Faux Positifs : Le moteur alimenté par l'IA est affiné pour fournir des résultats précis, permettant aux équipes de sécurité et de développement de se concentrer sur les menaces réelles.
- Support des Stacks Modernes : Conçu spécialement pour les architectures modernes, y compris les microservices, les SPA et divers protocoles d'API.
Cas d'utilisation pour Escape
Escape est utilisé par des entreprises de multiples secteurs :
- FinTech et Finance : Sécurisation des données financières sensibles et des API de transaction contre la fraude et les violations de données.
- Santé : Garantie de la confidentialité des données des patients et de l'intégrité des API conformément à des réglementations comme le RGPD/HIPAA.
- E-commerce : Prévention des failles de logique métier pouvant entraîner des pertes de revenus, telles que des remises non autorisées ou la manipulation des stocks.
- Technologie et SaaS : Protection des API principales des produits logiciels, garantissant l'isolement des données des locataires et la stabilité de la plateforme.
- AdTech : Sécurisation des API à haut débit qui traitent de grands volumes de données et des interactions utilisateur complexes.
Avantages de Escape
Escape offre un avantage significatif par rapport aux outils de sécurité traditionnels :
- Tests Plus Approfondis : Va au-delà des vérifications superficielles pour tester la logique métier de l'application, là où se trouvent souvent les vulnérabilités les plus critiques et uniques.
- Axé sur le Développeur : Conçu pour être utilisé par les développeurs, avec des rapports clairs et une intégration transparente qui ne ralentit pas la vélocité du développement.
- Retour sur Investissement Rapide : Peut être configuré en quelques minutes, fournissant un scan complet de la surface d'attaque de l'API dès la première heure.
- Expertise Spécialisée : Leader du marché de la sécurité GraphQL, comblant une lacune critique laissée par de nombreux autres outils de sécurité.
- Sécurité Proactive : Permet aux équipes de trouver et de corriger les vulnérabilités en pré-production, réduisant considérablement le risque d'une faille de sécurité.
Tarification et plans
Escape propose des plans d'entreprise adaptés aux besoins spécifiques de chaque organisation. La tarification est basée sur des facteurs tels que le nombre d'applications, la complexité de l'API et les fonctionnalités requises. Pour obtenir un devis personnalisé et voir la plateforme en action, les clients potentiels sont encouragés à réserver une démonstration en direct via le site officiel.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 46.1K
- 2026-1: 56.2K
- 2026-2: 34.7K
- 2026-3: 39.9K
- 2026-4: 35.5K
- 2026-5: 34.5K
Geography
Top 5 countries / regions
- 🇺🇸États-Unis46.2%
- 🇮🇳Inde17.0%
- 🇫🇷France16.3%
- 🇻🇳Viêt Nam10.6%
- 🇩🇪Allemagne9.9%
Traffic sources
| Source type | Percentage |
|---|---|
Direct | 94.5% |
Referral | 5.5% |
Top keywords
| Keyword | Cost per click |
|---|---|
| access control models (rbac / abac) | $0.00 |
| agentic agent prompt for pentesting | $0.00 |
| best ai for pen testing | $0.00 |
| escape security | $0.00 |
| tools ตัวไหน scan owasp top 10 ได้ครบทุก domail | $0.00 |
Escape Alternatives

AppSanctuary
AppSanctuary est une plateforme de sécurité des applications alimentée par l'IA qui automatise l'analyse des vulnérabilités, les contrôles de conformité et la détection des menaces. Elle aide les développeurs et les équipes de sécurité à créer et à maintenir des applications mobiles et web sécurisées en fournissant une analyse approfondie du code, des conseils de remédiation exploitables et une intégration CI/CD transparente.
Sécurité et Conformité
deepchecks
Deepchecks est une plateforme de bout en bout pour évaluer, valider et surveiller les applications basées sur les LLM. Elle aide les équipes d'IA à définir, mesurer et valider les progrès de l'IA, garantissant la publication d'applications fiables et de haute qualité en rationalisant les tests du développement à la production, en passant par le CI/CD.
Analyse
Huntr
Huntr est la première plateforme de bug bounty au monde dédiée à la sécurisation de l'écosystème IA/ML. Elle met en relation les chercheurs en sécurité avec les projets d'IA open-source, leur permettant de découvrir et de signaler des vulnérabilités dans les applications, les bibliothèques et les formats de fichiers de modèles d'IA. Les chercheurs reçoivent des récompenses financières pour les découvertes validées, contribuant ainsi à garantir la sûreté et la stabilité des technologies d'IA critiques comme PyTorch, TensorFlow et Hugging Face Transformers.
MLOps
Zerothreat
ZeroThreat est une plateforme de pentesting continu et de DAST alimentée par l'IA, conçue pour sécuriser les applications web et les API. Elle automatise la détection de plus de 40 000 vulnérabilités, y compris le Top 10 de l'OWASP et les CVE, fournissant des informations de sécurité rapides, précises et exploitables pour les développeurs et les équipes de sécurité.
Test
Netify
Netify est une plateforme d'intelligence réseau qui offre une visibilité approfondie du trafic réseau grâce à l'Inspection Approfondie des Paquets (DPI), à l'analyse basée sur le cloud et aux flux de données. Elle aide les entreprises et les professionnels de l'informatique à surveiller, sécuriser et optimiser leurs réseaux en identifiant les applications, en détectant les menaces et en analysant les performances.
AnalyseEscape Categories
Escape Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Zerothreat
ZeroThreat est une plateforme de pentesting continu et de DAST alimentée par l'IA, conçue pour sécuriser les applications web et les API. Elle automatise la détection de plus de 40 000 vulnérabilités, y compris le Top 10 de l'OWASP et les CVE, fournissant des informations de sécurité rapides, précises et exploitables pour les développeurs et les équipes de sécurité.
Test
Akto
Akto est une plateforme de sécurité des API agentique, alimentée par l'IA, destinée aux équipes modernes de sécurité des applications. Elle automatise l'ensemble du cycle de vie de la sécurité des API, de la découverte et de l'inventaire aux tests et à la protection en temps réel. Grâce à des agents IA autonomes, Akto surveille, teste et sécurise en continu les API, identifiant les vulnérabilités, l'exposition de données sensibles et les failles de logique métier 50 fois plus rapidement que les méthodes manuelles.
Sécurité des API
Jyek
Jyek est une plateforme d'agent IA qui comprend les objectifs, crée des plans d'exécution, utilise des outils et fournit des résultats vérifiables pour les tâches complexes à étapes multiples.
Automatisation
ethiack
Ethiack est une plateforme de piratage éthique autonome qui combine des tests d'intrusion automatisés par l'IA avec des pirates éthiques d'élite. Elle fournit des tests de sécurité continus 24/7 pour identifier et prioriser les vulnérabilités sur l'ensemble de votre infrastructure numérique, vous aidant à rester conforme et sécurisé avant que les menaces ne soient exploitées.
Test
Snyk
Snyk est une plateforme de sécurité pour développeurs alimentée par l'IA qui aide les entreprises à créer des logiciels en toute sécurité. Elle trouve et corrige de manière proactive les vulnérabilités dans le code personnalisé, les dépendances open source, les conteneurs et l'Infrastructure as Code (IaC) tout au long du cycle de vie du développement, de l'IDE à la production.
Sécurité du Code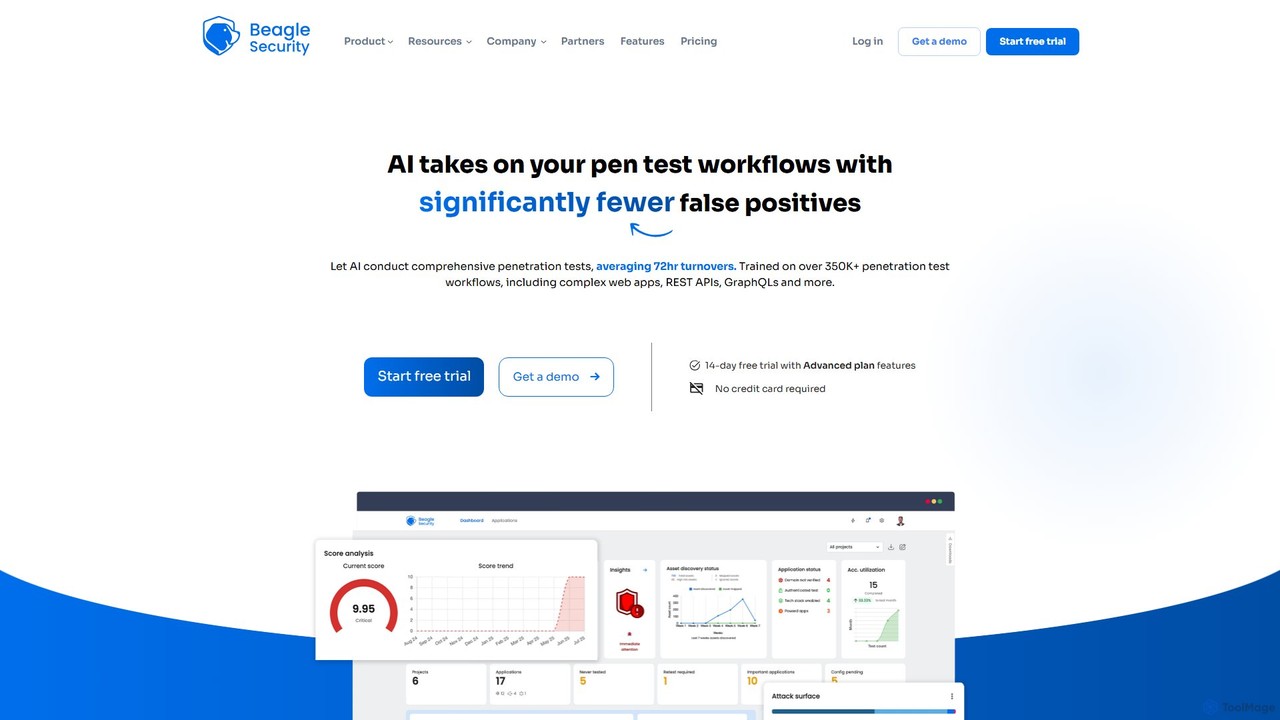
Beagle Security
Beagle Security est un outil de test d'intrusion automatisé et alimenté par l'IA pour les applications web et les API. Il aide les entreprises à identifier et à corriger de manière proactive les vulnérabilités de sécurité en s'intégrant de manière transparente dans le cycle de vie DevSecOps. La plateforme offre une analyse complète, des rapports détaillés, une gestion de la conformité (HIPAA, PCI DSS) et des recommandations exploitables basées sur le LLM pour renforcer votre posture de sécurité applicative.
Test
Salt Security
Salt Security est une plateforme pionnière de sécurité des API alimentée par l'IA qui offre une protection complète tout au long du cycle de vie des API. Elle utilise un moteur breveté, piloté par l'IA, pour découvrir automatiquement toutes les API, prévenir les attaques sophistiquées en temps réel et garantir une conformité continue. La plateforme offre une visibilité approfondie, une détection proactive des menaces et une gouvernance automatisée pour sécuriser les données et services critiques contre les menaces modernes, y compris le Top 10 des API de l'OWASP.
Test
equixly
Equixly est une plateforme de hacker IA agentique conçue pour maîtriser la sécurité des API. Elle automatise les tests d'intrusion en cartographiant l'ensemble de votre surface d'attaque API, en lançant des attaques basées sur les risques du Top 10 de l'OWASP et en simplifiant les rapports de conformité. Elle aide les développeurs et les équipes de sécurité à tester, identifier et corriger en continu les vulnérabilités dans le pipeline CI/CD.
Sécurité et Tests
Casco
Casco est une plateforme de tests de sécurité autonomes pour les systèmes d'IA. Elle agit comme une équipe rouge (red team) IA continue et toujours active, identifiant de manière proactive et aidant à corriger les vulnérabilités dans les agents, applications et infrastructures d'IA avant que des attaquants malveillants ne puissent les exploiter, remplaçant les tests d'intrusion périodiques par une surveillance automatisée toute l'année.
Sécurité du modèle
Metlo
Metlo est un outil de sécurité API open-source que vous pouvez configurer en moins de 15 minutes. Il inventorie automatiquement vos points de terminaison, détecte les acteurs malveillants et bloque les menaces comme SQLi et XSS en temps réel avec un impact minimal sur les performances.
Sécurité des API
Npmscan
Npmscan est un scanner de sécurité alimenté par l'IA conçu pour protéger les développeurs contre les paquets npm malveillants. Il fournit une détection des menaces en temps réel, une analyse approfondie des dépendances et des alertes instantanées pour prévenir les attaques sur la chaîne d'approvisionnement, les logiciels malveillants de vol de crypto-monnaies et d'autres vulnérabilités.
Sécurité
DepsHub
DepsHub est une plateforme alimentée par l'IA qui automatise la gestion des dépendances pour les équipes de développement. Elle simplifie les mises à jour, effectue des analyses de vulnérabilités de sécurité et garantit la conformité des licences, permettant aux développeurs de se concentrer sur le codage tout en maintenant une base de code sécurisée et à jour.
Gestion de Code
win3zz
win3zz est une plateforme de cybersécurité alimentée par l'IA, conçue pour la détection proactive des menaces et la gestion des vulnérabilités. Elle automatise les tests d'intrusion, scanne les vulnérabilités sur les actifs web, mobiles et réseau, et fournit une analyse de code pilotée par l'IA pour aider les équipes de développement et de sécurité à construire et maintenir des applications sécurisées.
Analyse de CodeAppSanctuary
AppSanctuary est une plateforme de sécurité des applications alimentée par l'IA qui automatise l'analyse des vulnérabilités, les contrôles de conformité et la détection des menaces. Elle aide les développeurs et les équipes de sécurité à créer et à maintenir des applications mobiles et web sécurisées en fournissant une analyse approfondie du code, des conseils de remédiation exploitables et une intégration CI/CD transparente.
Sécurité et Conformitédeepchecks
Deepchecks est une plateforme de bout en bout pour évaluer, valider et surveiller les applications basées sur les LLM. Elle aide les équipes d'IA à définir, mesurer et valider les progrès de l'IA, garantissant la publication d'applications fiables et de haute qualité en rationalisant les tests du développement à la production, en passant par le CI/CD.
Analyse
Escape Comments (0)
Sign in to comment.
ConnexionNo comments yet.