
Binarly Overview
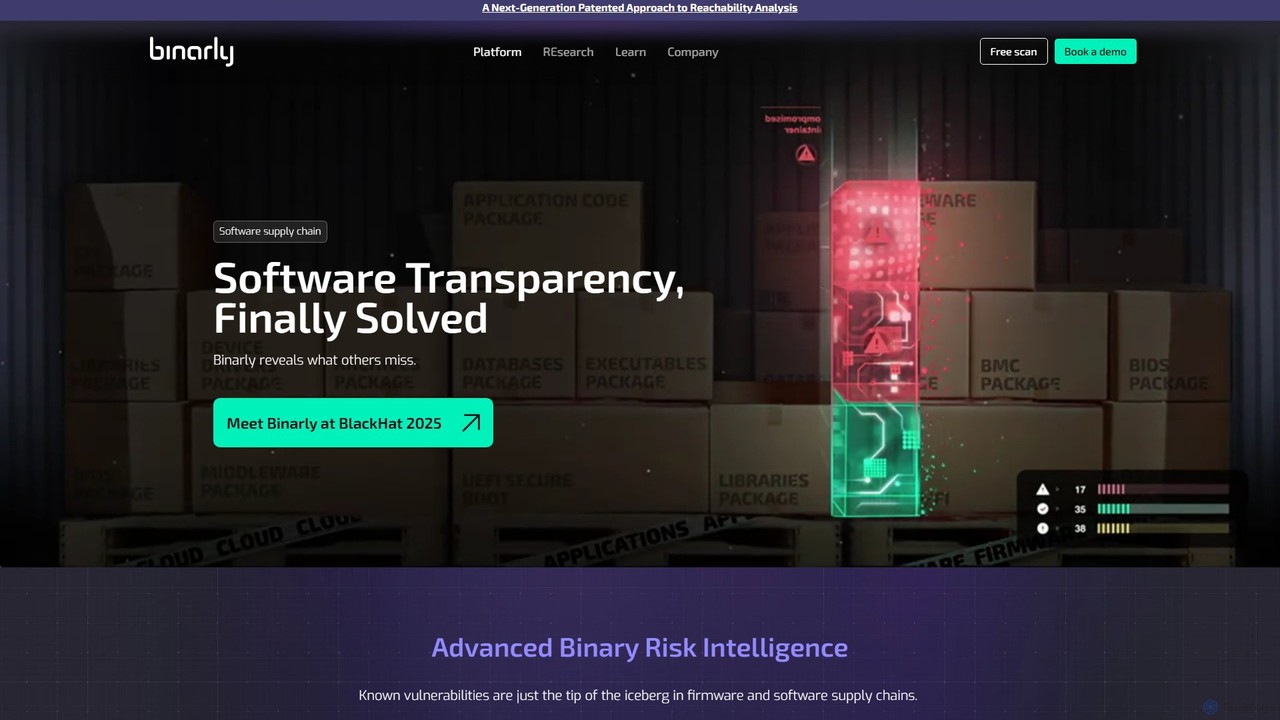
Binarlyは、ソフトウェアおよびファームウェアのサプライチェーン全体を保護するために設計された、革新的なバイナリリスクインテリジェンスプラットフォームです。従来のセキュリティツールが既知の脆弱性(CVE)をマッピングするだけにとどまる中で、Binarlyはより深く掘り下げます。出荷・展開される最終製品であるバイナリコード自体を分析し、その挙動と構造を理解します。このアプローチにより、既知の脅威だけでなく、まだ公開されていない脆弱性のクラス全体、ファームウェアインプラント、悪意のあるコードを、ほぼゼロの誤検知で明らかにすることができます。このプラットフォームは、最新の静的解析、機械学習、そしてLogoFAILのような重大な脆弱性を発見した実績を持つ研究チームの深い専門知識を組み合わせています。
Binarlyの核となる使命は、セキュリティを開発および調達のライフサイクルに直接組み込む「シフトレフト」を実現することです。脆弱性はコンパイル、リンク、またはサードパーティの依存関係を通じて導入される可能性があるため、ソースコードのみの分析では見逃される重大なギャップに対処します。バイナリの内部にあるものを包括的に可視化することで、Binarlyは開発者、セキュリティチーム、組織が積極的にリスクを管理し、コンプライアンスを確保し、インフラを基盤レベルから保護することを可能にします。
Binarlyの使い方
Binarlyの利用開始は、お客様の特定のニーズに合わせてソリューションを調整するためのコンサルティングプロセスです。一般的なワークフローは以下の通りです。
- 初回コンサルテーション: Binarlyのウェブサイトからデモを予約して開始します。セキュリティ専門家チームがお客様と協力し、現在のサプライチェーンのセキュリティ体制を評価し、主要なリスク領域を特定します。
- 統合: Binarly Transparency Platformは、既存のワークフローにシームレスに統合できるように設計されています。CI/CD(継続的インテグレーション/継続的デプロイメント)パイプラインに接続し、新しいビルドごとにセキュリティスキャンを自動化できます。
- 自動分析: 統合後、Binarlyはバイナリを自動的にスキャン・分析します。これにはファームウェア(BIOS/UEFI)、ソフトウェア実行ファイル、コンテナイメージが含まれます。プラットフォームはソースコードへのアクセスを必要としません。
- リスクインテリジェンスとレポート: プラットフォームは検出結果に関する詳細なレポートを生成します。これには、特定された脆弱性(CVSSによる評価)、悪意のあるコード、推移的な依存関係、ライセンスコンプライアンスの問題、安全でない暗号化パターンが含まれます。AIによる分析がコンテキストと影響評価を提供します。
- 脆弱性の解決: Binarlyは発見された脆弱性に対して規範的で検証済みの修正策を提供し、開発チームの解決プロセスを迅速かつ効率的にします。これにより、問題の迅速なパッチ適用とセキュリティリグレッションの防止に役立ちます。
- 継続的な監視: 継続的な評価により、高いレベルのセキュリティを維持し、法的およびセキュリティフレームワークへのコンプライアンスを証明し、新たな脅威に先んじることができます。
Binarlyの主な機能
- 高度なバイナリリスクインテリジェンス: CVEのマッチングを超え、コード実行の挙動を分析することで、脆弱性のクラス全体、ファームウェアインプラント、悪意のあるコードを検出します。
- ソフトウェアサプライチェーン管理: ソフトウェア部品表(SBOM)の作成と検証を自動化し、すべての直接的、静的、推移的な依存関係を特定して、ソフトウェアの真の構成を明らかにします。
- AI支援による脆弱性管理: AIを活用して脆弱性を分析し、その現実世界での影響を評価し、到達可能性分析を実行することで、誤検知を大幅に削減し、重要な問題の優先順位付けを支援します。
- ビルド後のセキュリティ自動化: CI/CDパイプラインに統合し、デプロイ前に一般的なコーディングエラー、安全でない暗号化パターン、埋め込まれたシークレットを検出します。
- 変更と依存関係の分析: バイナリの異なるバージョンを即座に比較して変更を理解し、セキュリティ緩和策が適用されていることを確認し、ソースコードなしでリグレッションを検出します。
- 継続的なコンプライアンスとレポート: ライセンスコンプライアンスを継続的に監視し、法的およびセキュリティフレームワークに対するデューデリジェンスを証明するためのレポート作成を支援します。
- 規範的な修正策: 特定されたセキュリティ欠陥を開発者が迅速かつ効果的に解決できるよう、実用的で検証済みの推奨事項を提供します。
Binarlyの使用例
Binarlyは、ソフトウェアとハードウェアの完全性を懸念するすべての組織にとって不可欠です。主な使用例は次のとおりです。
- ファームウェアセキュリティ: デバイスメーカーや企業は、BIOS/UEFIおよびBMCファームウェアをスキャンして、攻撃者が永続的な制御のために悪用する前に、深層レベルの脆弱性を見つけて修正できます。
- ソフトウェアサプライチェーンセキュリティ: 企業は、サードパーティのソフトウェアやオープンソースコンポーネントを精査し、統合前にバックドア、マルウェア、または重大な脆弱性がないことを確認できます。
- DevSecOps統合: 開発チームは、BinarlyをCI/CDパイプラインに統合してセキュリティテストを自動化し、開発ライフサイクルの早い段階で脆弱性を検出して修正できます。
- ベンダーリスク管理: 調達およびセキュリティチームは、Binarlyを使用して、購入するソフトウェアおよびデバイスのセキュリティ主張を検証することにより、ベンダーに責任を負わせることができます。
- インシデント対応とフォレンジック: セキュリティアナリストは、Binarlyを使用して疑わしいバイナリを分析し、その機能を理解し、隠れた脅威を特定できます。
Binarlyの利点
Binarlyは、従来のセキュリティソリューションに対して明確な利点を提供します。
- 未知の脅威を検出: その主な強みは、シグネチャベースのツールが見逃すゼロデイ脆弱性や新たな脅威を発見する能力です。
- ほぼゼロの誤検知: 脆弱性のコンテキストと到達可能性を理解することで、Binarlyは他のスキャナーで一般的なアラート疲れを解消し、チームが真の脅威に集中できるようにします。
- ソースコードに依存しない: 分析は最終的なバイナリで実行され、展開されたソフトウェアの真の姿を提供し、プロプライエタリなソースコードへのアクセスがないという問題を克服します。
- 実用的なインテリジェンス: 問題をフラグ付けするだけでなく、Binarlyは明確で検証済みの修正策を提供し、修復サイクルを加速します。
- 研究主導の専門知識: プラットフォームは、主要な業界全体の脆弱性を発見した世界クラスの研究チームによって支えられており、その検出能力が常に最先端であることを保証します。
料金プラン
Binarlyは、各組織の特定のニーズに合わせたカスタマイズされた料金モデルで運営されています。ウェブサイトには公開された料金体系は記載されていません。見積もりを取得するには、関心のある方は「デモを予約」または「チームに相談」することが推奨されます。このプロセスには、分析量や統合のニーズなどの要件を理解するためのコンサルテーションが含まれ、その後、カスタムパッケージが提案されます。Binarlyはまた、潜在的なユーザーがプラットフォームの機能のサンプルを体験できる「無料スキャン」オプションも提供しています。
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 28.0K
- 2026-1: 22.0K
- 2026-2: 18.2K
- 2026-3: 15.7K
- 2026-4: 32.9K
- 2026-5: 21.0K
Geography
Top 5 countries / regions
- 🇺🇸アメリカ合衆国35.4%
- 🇻🇳ベトナム20.2%
- 🇮🇳インド16.8%
- 🇷🇺ロシア16.5%
- 🇧🇷ブラジル11.1%
Top keywords
| Keyword | Cost per click |
|---|---|
| binarily | $0.00 |
| binarly | $0.00 |
| bypass tmr and secure boot bat | $0.00 |
| is secure boot a vendor locking tool | $0.00 |
| leaked secrets photo | $0.00 |
Binarly Alternatives



Cryptosense
エンタープライズ向けのプラットフォームで、現在はSandboxAQのセキュリティスイートの一部です。暗号インフラ全体の自動検出、分析、管理を提供します。組織が暗号アジリティを達成し、ポスト量子暗号(PQC)へ安全に移行するのを支援します。
コード分析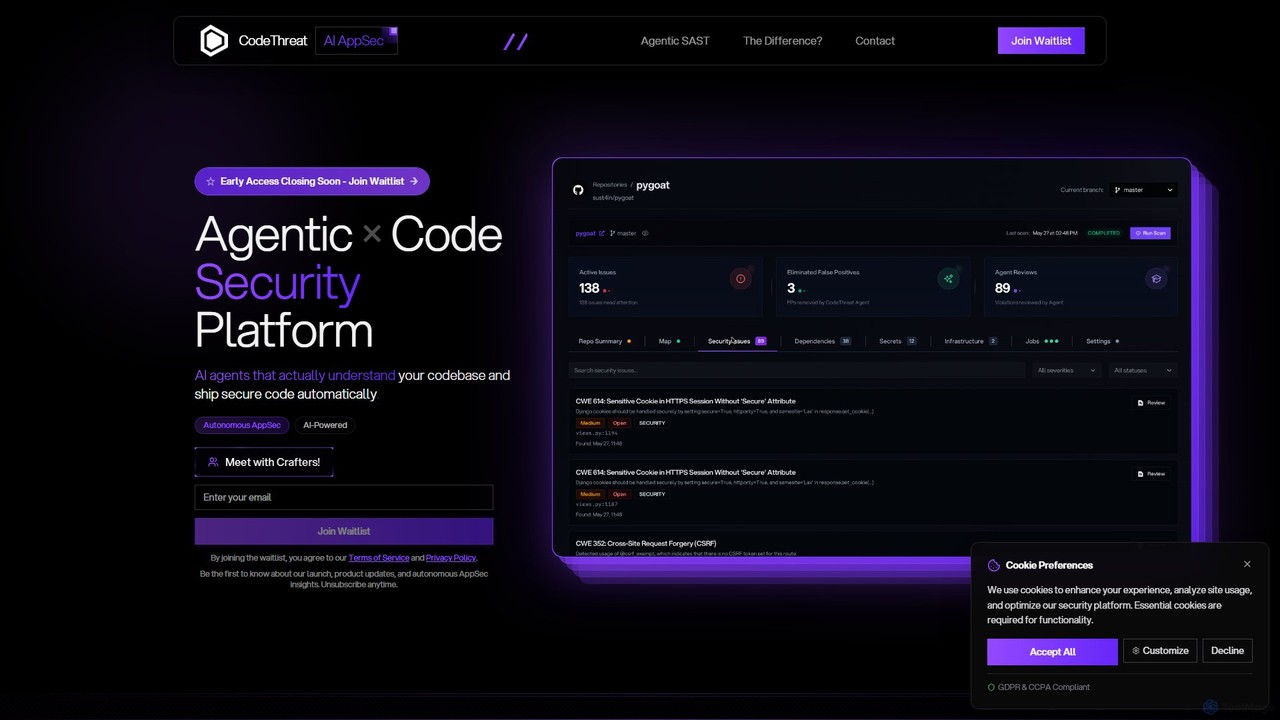
CodeThreat
CodeThreatは、自律的なアプリケーションセキュリティエンジニアとして機能するAI搭載のエージェント型SASTプラットフォームです。コードベースを深く理解し、文脈に応じた脆弱性を特定、誤検知を排除し、脅威を自動的に修正することで、開発速度を落とさずに安全なコードの出荷を保証します。
コードセキュリティBinarly Categories
Binarly Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Cryptosense
エンタープライズ向けのプラットフォームで、現在はSandboxAQのセキュリティスイートの一部です。暗号インフラ全体の自動検出、分析、管理を提供します。組織が暗号アジリティを達成し、ポスト量子暗号(PQC)へ安全に移行するのを支援します。
コード分析CodeThreat
CodeThreatは、自律的なアプリケーションセキュリティエンジニアとして機能するAI搭載のエージェント型SASTプラットフォームです。コードベースを深く理解し、文脈に応じた脆弱性を特定、誤検知を排除し、脅威を自動的に修正することで、開発速度を落とさずに安全なコードの出荷を保証します。
コードセキュリティ
cyberriskai
CyberRiskAIは、プロアクティブなサイバーセキュリティリスク管理のために設計されたAI搭載プラットフォームです。予測的な脅威インテリジェンスと自動分析を活用して、企業がサイバー脅威を特定、定量化、軽減するのを支援します。このプラットフォームは、リアルタイムのリスクスコアリング、脆弱性評価、および実行可能な修復ガイダンスを提供し、組織がセキュリティ体制を強化し、規制遵守を確保できるようにします。
コンプライアンス

Nightfall AI
Nightfall AIは、AIを搭載したオールインワンのデータ損失防止(DLP)プラットフォームです。SaaSアプリケーション、生成AIツール、メール、エンドポイント全体で機密データを自動的に検出し、分類、保護し、高い精度でデータ漏洩を防止し、インサイダーリスクを管理します。
API
Binarly Comments (0)
Sign in to comment.
ログインNo comments yet.